
DPA, Datenresidenz und Unterauftragsverarbeiter
Didit verarbeitet standardmäßig in der EU, mit landesinterner Verarbeitung auf Enterprise-Verträgen verfügbar. So erhalten Sie einen DPA, die TOM, und Antworten, nach denen Ihre Einkaufsprüfung fragen wird.
Verarbeitung standardmäßig in der EU, auf AWS in Irland. Verarbeitung im Land ist bei Enterprise-Verträgen verfügbar, je nach Verfügbarkeit. AVV (DPA) und SLA sind veröffentlicht und bereits Teil der Bedingungen, die Sie akzeptiert haben; ein gegengezeichneter AVV, SLA oder MSA auf Ihrem eigenen Papier kommt mit einer Vorauszahlungsvereinbarung. Das TOM-Dokument ist auf Anfrage erhältlich.
#Wo Daten verarbeitet werden
Standardmäßig werden Verifizierungsdaten in der EU verarbeitet und gespeichert, auf AWS-Infrastruktur in Irland (eu-west-1). Biometrische Operationen laufen in derselben Region.
Landesinterne Verarbeitung - lokale Datenresidenz für eine bestimmte Jurisdiktion - ist für Enterprise-Konten verfügbar, vorbehaltlich Verfügbarkeit und Vertrag. Wenn Ihre Anforderung eine bestimmte Region betrifft, fragen Sie direkt, welche Regionen heute verfügbar sind, und lassen Sie sich die Antwort schriftlich geben. Die regionale Verfügbarkeit ändert sich, und genau das ist die Art von Zusage, die eine Einkaufsprüfung belegt statt nur beschrieben sehen möchte.
Eine Region, die es klar zu benennen gilt, weil oft danach gefragt wird: es gibt keine Verarbeitungsregion in Russland, auf keinem Plan, sodass eine Anforderung, Daten innerhalb der Russischen Föderation zu halten, nicht erfüllt werden kann.
Wenn Ihre Pflicht lokale Speicherung statt lokaler Verarbeitung ist, nutzen die meisten Kunden das Muster verarbeiten und löschen: die Verifizierung über Didit ausführen, das Ergebnis per Webhook empfangen, das Benötigte auf eigener Infrastruktur im eigenen Land speichern und die Sitzung direkt danach bei Didit löschen. Siehe Sitzungen und personenbezogene Daten löschen.
"Wo werden die Daten verarbeitet?" und "wo werden die biometrischen Aufrufe verarbeitet?" können unterschiedliche Antworten haben, die es sich lohnt, getrennt zu bestätigen. Wenn Ihre Verpflichtung die Verarbeitungsregion speziell für biometrische Vorgänge betrifft, fragen Sie genau danach, statt eine allgemeine Antwort zur Speicherung zu akzeptieren.
#Einen DPA erhalten
Sie haben bereits einen. Der Auftragsverarbeitungsvertrag (DPA) ist Anhang 2 der Geschäftsbedingungen für Unternehmen, die Ihre Organisation bei der Registrierung akzeptiert hat, und das Service Level Agreement (SLA) ist Anhang 1. Beide sind auch eigenständig veröffentlicht (Geschäftsbedingungen, Data Processing Addendum, Service Level Agreement) und bilden die Artikel-28-Vereinbarung zwischen Ihnen und Didit im kostenlosen und im Pay-as-you-go-Plan. Das Dokument zu den technischen und organisatorischen Maßnahmen (TOMs), das Artikel 32 DSGVO erwartet, ist auf Anfrage bei Ihrem Didit-Kontakt erhältlich, ohne NDA.
Was es bei Pay-as-you-go nicht gibt, ist eine gegengezeichnete Kopie: der Vertrag sind die veröffentlichten Bedingungen in der akzeptierten Fassung, und der Support kann das Annahmedatum Ihrer Organisation bestätigen, wenn ein Prüfer danach fragt. Wenn Ihre Compliance-Akte einen unterzeichneten MSA, einen AVV auf Ihrem eigenen Papier oder ein verhandeltes SLA verlangt, gehört das zu einer Vorauszahlungsvereinbarung, die bei 2.000 USD beginnt und in nie verfallende Credits umgewandelt wird. Fragen Sie Ihren Didit-Kontakt und halten Sie Firmenname, E-Mail des Unterzeichners und Sitzland bereit.
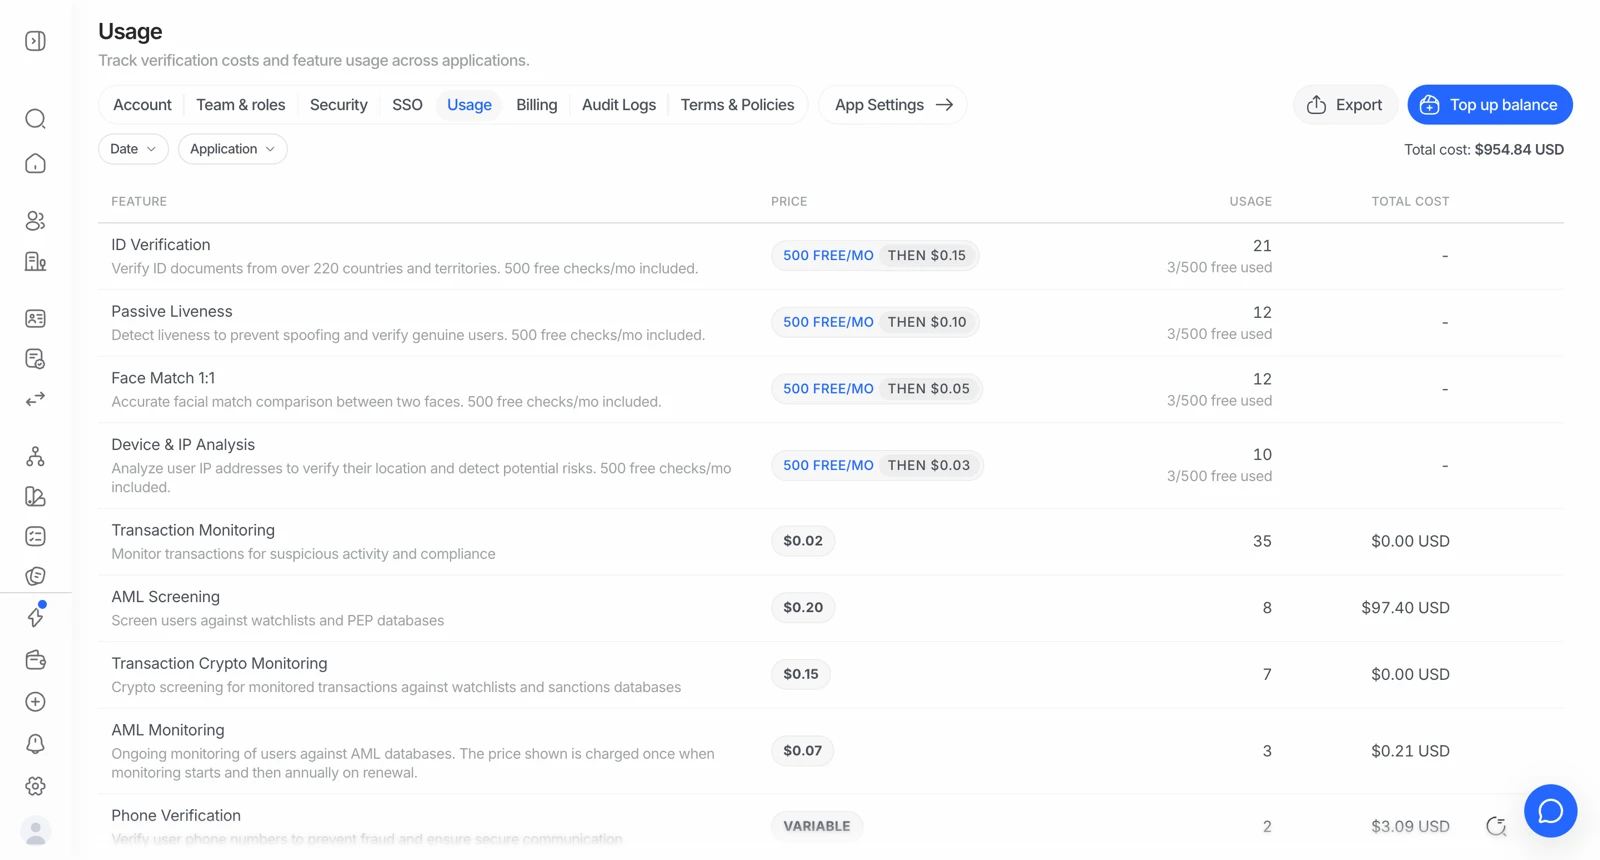
- Unter Terms & Policies finden Sie den DPA und die unterzeichneten Vereinbarungen.
- Anwendungseinstellungen sind von organisationsweiten Einstellungen getrennt.
Wenn sich Ihre Organisation auf die akzeptierten Bedingungen statt auf eine unterzeichnete Kopie stützt, lassen Sie sich vom Support bestätigen, welche Fassung Sie wann akzeptiert haben. Das ist eine Tatsachenfrage mit einer Tatsachenantwort, und genau diese wird ein Prüfer von Ihnen verlangen.
#Unterauftragsverarbeiter
Didit hat zwei Unterauftragsverarbeiter:
| Unterauftragsverarbeiter | Rolle | Erhält |
|---|---|---|
| AWS EMEA SARL (eu-west-1, Irland) | Cloud-Infrastruktur | Die gesamte Verarbeitung läuft hier |
| Google Maps Platform (Google Cloud EMEA Ltd) | Geokodierung nur für den Adressnachweis | Den zu verifizierenden Adresstext. Nicht beteiligt an Ausweisverifizierung, Liveness oder Face Match, und erhält nie biometrische oder Dokumentdaten |
Über keinen der beiden verlassen Daten den EWR. Die verbindliche Liste und die Benachrichtigungsregelungen bei Änderungen stehen im AVV - diese Tabelle ist die aktuelle Antwort, der AVV ist das Dokument, auf das sich Ihr Compliance-Team stützt.
#Einen Sicherheitsfragebogen beantworten
Das meiste, wonach eine Sicherheitsprüfung fragt, existiert als Dokument. In etwa der Reihenfolge, in der Fragebögen danach fragen:
| Gefragt wird nach | Was existiert |
|---|---|
| Unabhängige Prüfung der Kontrollen | SOC-2-Type-2-Bericht, verfügbar unter NDA |
| Zertifizierung der Informationssicherheit | ISO/IEC 27001, plus 27017 und 27018 für Cloud |
| Verschlüsselung bei Übertragung und im Ruhezustand | TLS 1.3 und AES-256 |
| Biometrische Anti-Spoofing-Tests | iBeta Level 1 PAD nach ISO/IEC 30107-3 |
| Penetrationstests | Regelmäßige Tests durch Dritte mit nachverfolgter Behebung |
| Bedingungen der Datenverarbeitung | DPA und TOM |
| Aufbewahrung und Löschung | Konfigurierbare Aufbewahrung von 1 Monat bis 10 Jahre; Löschung per API |
| Audit-Trail | 365-tägiges Audit-Protokoll der gesamten API-Aktivität |
Siehe Zertifizierungen und Compliance für die vollständige Liste der Nachweise mit Daten.
#Zusagen, die diese Seite nicht für Sie machen kann
Manche Fragen, die im Einkauf aufkommen, sind vertraglicher, nicht technischer Natur, und die ehrliche Antwort ist, dass sie in eine ausgehandelte Vereinbarung gehören:
- Vertragliche Zusicherungen zur Löschung, gestützt durch ein prüfbares Audit-Protokoll oder eine regelmäßige Zertifizierung.
- Fristen zur Meldung von Datenschutzverletzungen außerhalb der DSGVO-Frist - zum Beispiel das Bewertungsfenster der australischen Notifiable Data Breaches-Regelung.
- Roadmaps für regionales Hosting und die dazugehörigen Termine.
- Aufbewahrungspflichten, von denen Sie annehmen, dass sie für Sie gelten.
Bringen Sie jede dieser Fragen zu Ihrem Didit-Ansprechpartner und lassen Sie sich die Antwort im Vertrag geben. Eine Hilfeseite, die eine Zusage beschreibt, ist keine Zusage, und das eine wie das andere zu behandeln, ist ein Risiko für Sie, nicht für uns.
#Löschanfragen Ihrer Nutzer
Ihre Nutzer sind Ihre betroffenen Personen, und eine Löschanfrage erreicht Sie als Verantwortlichen. Sie haben die Werkzeuge, um direkt zu handeln: Löschen Sie die Session über die Konsole oder die API, sofort und unwiderruflich. Siehe Sessions und personenbezogene Daten löschen.
Wenn Ihr Prozess durchgängig automatisiert sein muss - eine Anfrage in Ihrem Produkt, die die Löschung hier auslöst - ist das der Lösch-Endpunkt plus Ihr eigener Workflow, und das ist ein bewährtes Muster.