デフォルトではEU内のアイルランドで処理します。国内処理はエンタープライズ契約で提供可能な範囲で利用でき、DPA、SLA、TOMと調達審査の回答をまとめます。
デフォルトでEU内処理、アイルランドのAWS上です。国内処理はエンタープライズ契約で、 提供可能な範囲で利用できます。DPAとSLAは公開されており、すでに同意済みの規約の一部です。 自社書式での副署付きDPA、SLA、MSAは前払いクレジット契約に付随します。TOMs文書は依頼に応じて 提供されます。
#データが処理される場所
デフォルトでは、検証データはEU内、アイルランド(eu-west-1)のAWSインフラで処理・保管されます。生体認証処理も同じリージョンで実行されます。
国内処理(特定の法域向けにデータを国内に保管すること)は、提供状況と契約内容に応じて、エンタープライズアカウントで利用できます。特定の地域が要件である場合は、現在どの地域が利用可能かを直接確認し、書面で回答を得てください。利用可能な地域は変化するものであり、まさに調達審査が「説明」ではなく「証跡」を求めるたぐいの事項です。
よく聞かれるのではっきり述べておくべきリージョンが1つあります。どのプランにもロシアの処理リージョンはありません。そのため、データをロシア連邦内に保持するという要件は満たせません。
義務が現地処理ではなく現地保管である場合、多くの顧客が使うパターンは処理して消去です。Diditで検証を実行し、Webhookで結果を受け取り、必要なものを自国の自社インフラに保存し、その直後にDiditからセッションを削除します。セッションと個人データの削除を参照してください。
「データはどこで処理されるか」と「生体認証の処理はどこで行われるか」は、別々に確認する価値のある異なる回答になる場合があります。生体認証処理のリージョンが義務の対象に含まれる場合は、保存に関する一般的な回答をそのまま受け入れず、その点を具体的に確認してください。
#DPAの取得方法
すでにお持ちです。データ処理補遺(DPA)は、組織がサインアップ時に同意した事業者向け利用規約の附属書2であり、サービスレベル契約(SLA)は附属書1です。どちらも単体でも公開されており(事業者向け規約、Data Processing Addendum、Service Level Agreement)、無料プランと従量課金プランにおけるあなたとDiditの間の第28条契約です。GDPR第32条が求める技術的・組織的措置(TOMs)文書は、NDAなしでDiditの担当者に依頼すれば入手できます。
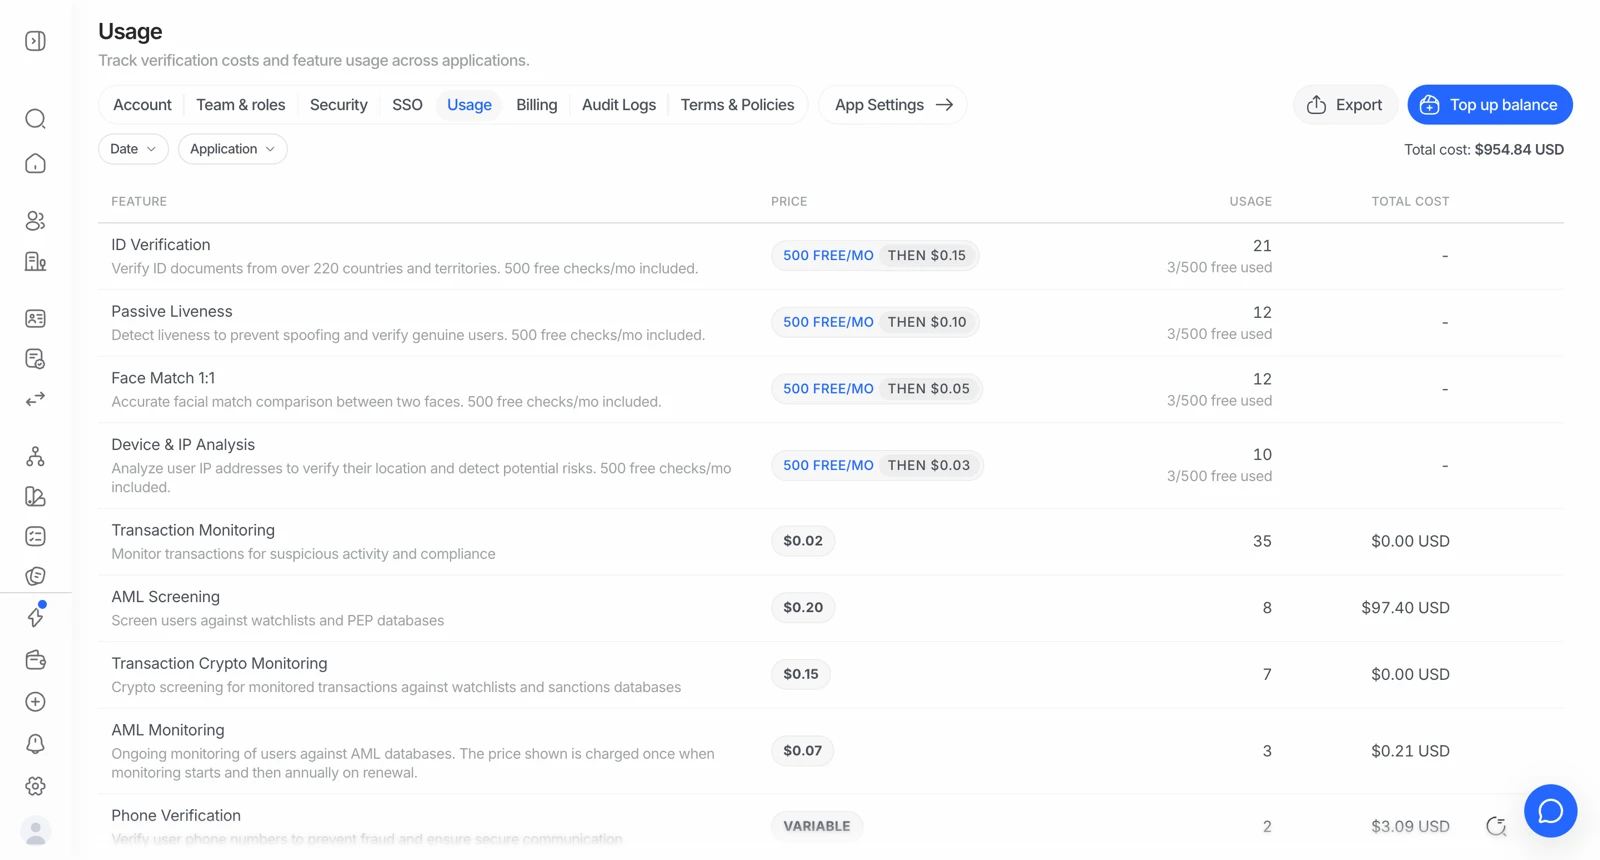
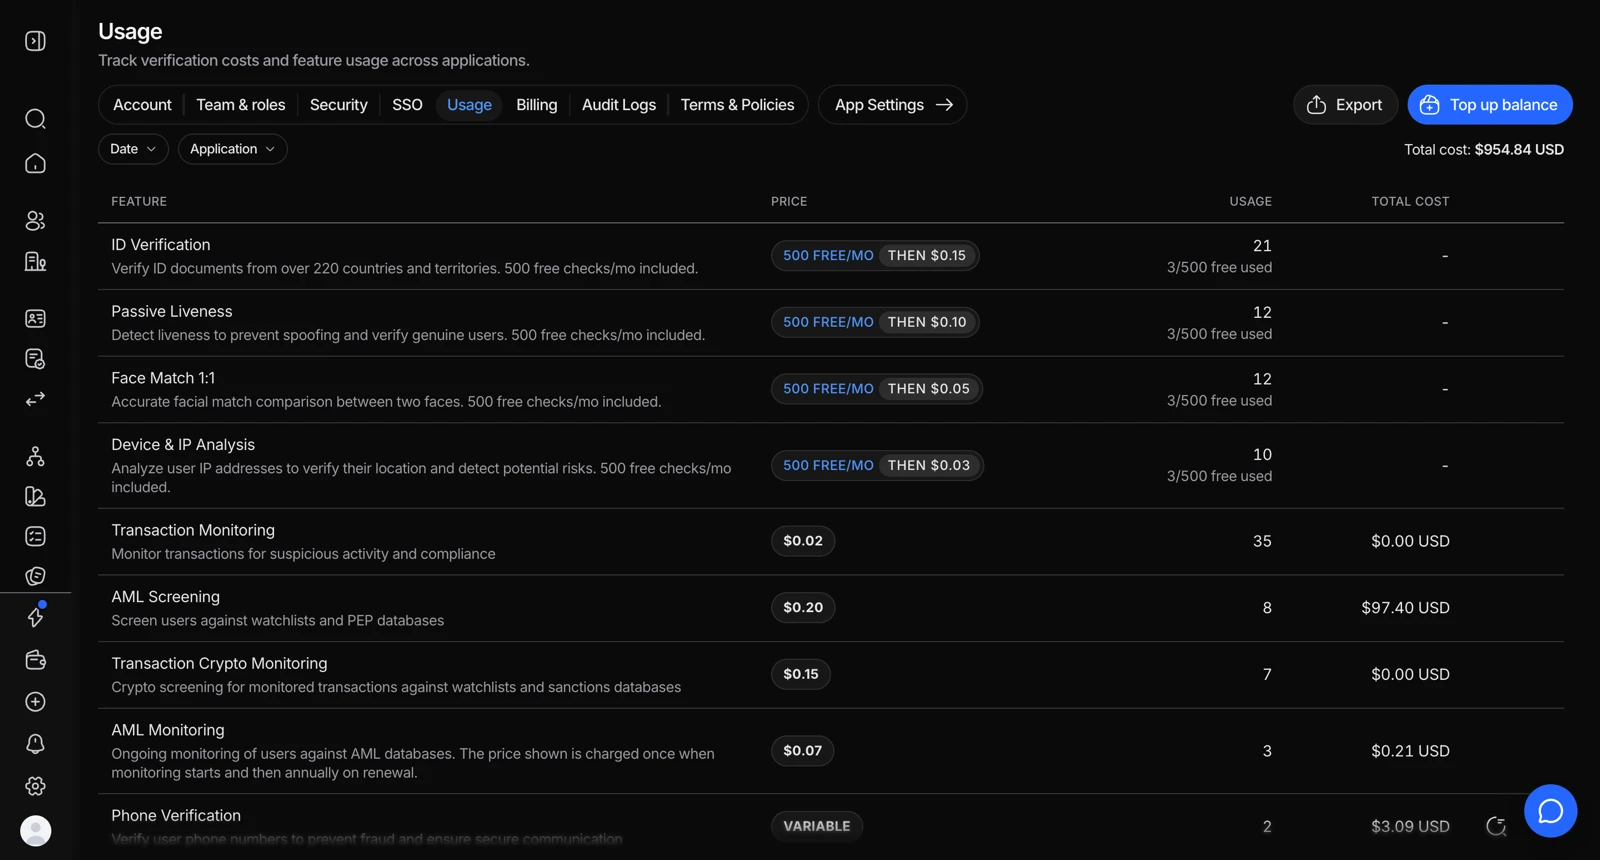
従量課金にないのは副署付きの写しです。契約は同意された通りの公開規約であり、監査人に求められればサポートが組織の同意日を確認できます。コンプライアンス書類に署名済みMSA、自社書式のDPA、交渉済みSLAが必要な場合、それらは2,000米ドルから始まる前払いクレジット契約に付随し、失効しないクレジットに変換されます。会社の法的名称、署名者のメールアドレス、設立国を用意してDiditの担当者に依頼してください。
組織が署名済みの写しではなく同意済みの規約に依拠している場合は、どのバージョンにいつ同意したかを正確にサポートに確認してもらってください。それは事実に関する質問で事実の回答があり、監査人が求めるのはまさにその回答です。
#再委託先
Diditの副処理者の最新かつ完全なリストは didit.me/terms/sub-processors で公開されており、各副処理者の役割、処理する個人データ、その場所が記載されています。これはDPAが参照しているリストです。副処理者の中には、検証データを処理・保管するアイルランド(eu-west-1)のクラウドインフラのように、すべてのクライアントのために働くものもあれば、ワークフローがその支える機能を使うときにのみデータを受け取るものもあります。
ホストされた検証ページは、エラー監視用とプロダクト分析用の、そのリストに載っている2つの監視ツールを実行します。これらが受け取るのは、セッションIDに紐づくセッションのステップとエラー、およびページのレイアウト、タップ、スクロールのマスク済み録画であり、カメラ画像、書類画像、セルフィー、書類から読み取ったデータは決して受け取りません。IPアドレスは保存されません。詳細は検証で収集される個人データをご覧ください。
Diditは副処理者を追加または変更する少なくとも30日前に通知し、あなたはデータ保護上の理由で異議を申し立てることができます。その方法はDPAに定められています。
#セキュリティ質問票への回答
セキュリティレビューで求められる内容のほとんどは、文書として存在します。質問票が尋ねる順序に概ね沿うと、次のとおりです。
| 求められる内容 | 対応する文書・事実 |
|---|---|
| 管理策の独立監査 | SOC 2 Type 2レポート(NDAのもとで提供) |
| 情報セキュリティ認証 | ISO/IEC 27001、およびクラウド向けの27017・27018 |
| 転送時・保管時の暗号化 | TLS 1.3およびAES-256 |
| 生体認証のなりすまし対策テスト | ISO/IEC 30107-3に基づくiBeta Level 1 PAD |
| ペネトレーションテスト | 追跡可能な是正措置を伴う、第三者による定期的なテスト |
| データ処理条件 | DPAおよびTOM |
| 保持期間と削除 | 1か月から10年まで設定可能な保持期間、APIによる削除 |
| 監査証跡 | すべてのAPI操作に関する365日分の監査ログ |
日付入りの認証・資格の全リストは認証とコンプライアンスをご覧ください。
#このページでは確約できない事項
調達の過程で出てくる質問の中には、技術的ではなく契約上のものがあり、正直なところ交渉済みの合意書に記載されるべきものです。
- 削除に関する契約上の保証(監査可能な証跡や定期的な認証に裏付けられたもの)
- GDPRの時計以外の侵害通知の期限(たとえばオーストラリアのNotifiable Data Breachesの評価期間など)
- 地域ホスティングのロードマップとその日程
- 貴社が該当すると考える保持義務
これらはそれぞれDiditの担当者に伝え、契約の中で回答を得てください。ヘルプページに書かれた確約は確約ではなく、それを確約として扱うことは、私たちではなく貴社にとってのリスクとなります。
#ユーザーからの消去請求
貴社のユーザーは貴社のデータ主体であり、消去請求は管理者である貴社に届きます。貴社にはそれに直接対応する手段があります。コンソールまたはAPIからセッションを削除すれば、即時かつ不可逆に削除されます。詳細はセッションと個人データの削除をご覧ください。
自社のプロセスをエンドツーエンドで自動化する必要がある場合(自社製品内のリクエストがこちら側の削除をトリガーするなど)、それは削除エンドポイントと自社のワークフローを組み合わせるものであり、よく知られたパターンです。
まだ解決しませんか?担当者に相談する。
組織 ID と、問い合わせたいセッション ID を添えてください。