本人確認セッションとそこから生成されたすべてのデータを削除する方法、そして削除が実際に何に影響し、何に影響しないかを正確に説明します。削除は即時かつ不可逆です。
コンソールまたはAPIからセッションを削除すると、それは完全になくなります。判定結果、抽出されたデータ、すべての機能記録、そしてすべてのメディアが対象です。削除は即時かつ不可逆なので、必要なものは事前にエクスポートしてください。
本人確認セッションとそこから生成されたすべてのデータは、Business ConsoleまたはAPIから、いつでも削除できます。削除は即時に行われ、取り消すことはできません。
#コンソールからセッションを削除する
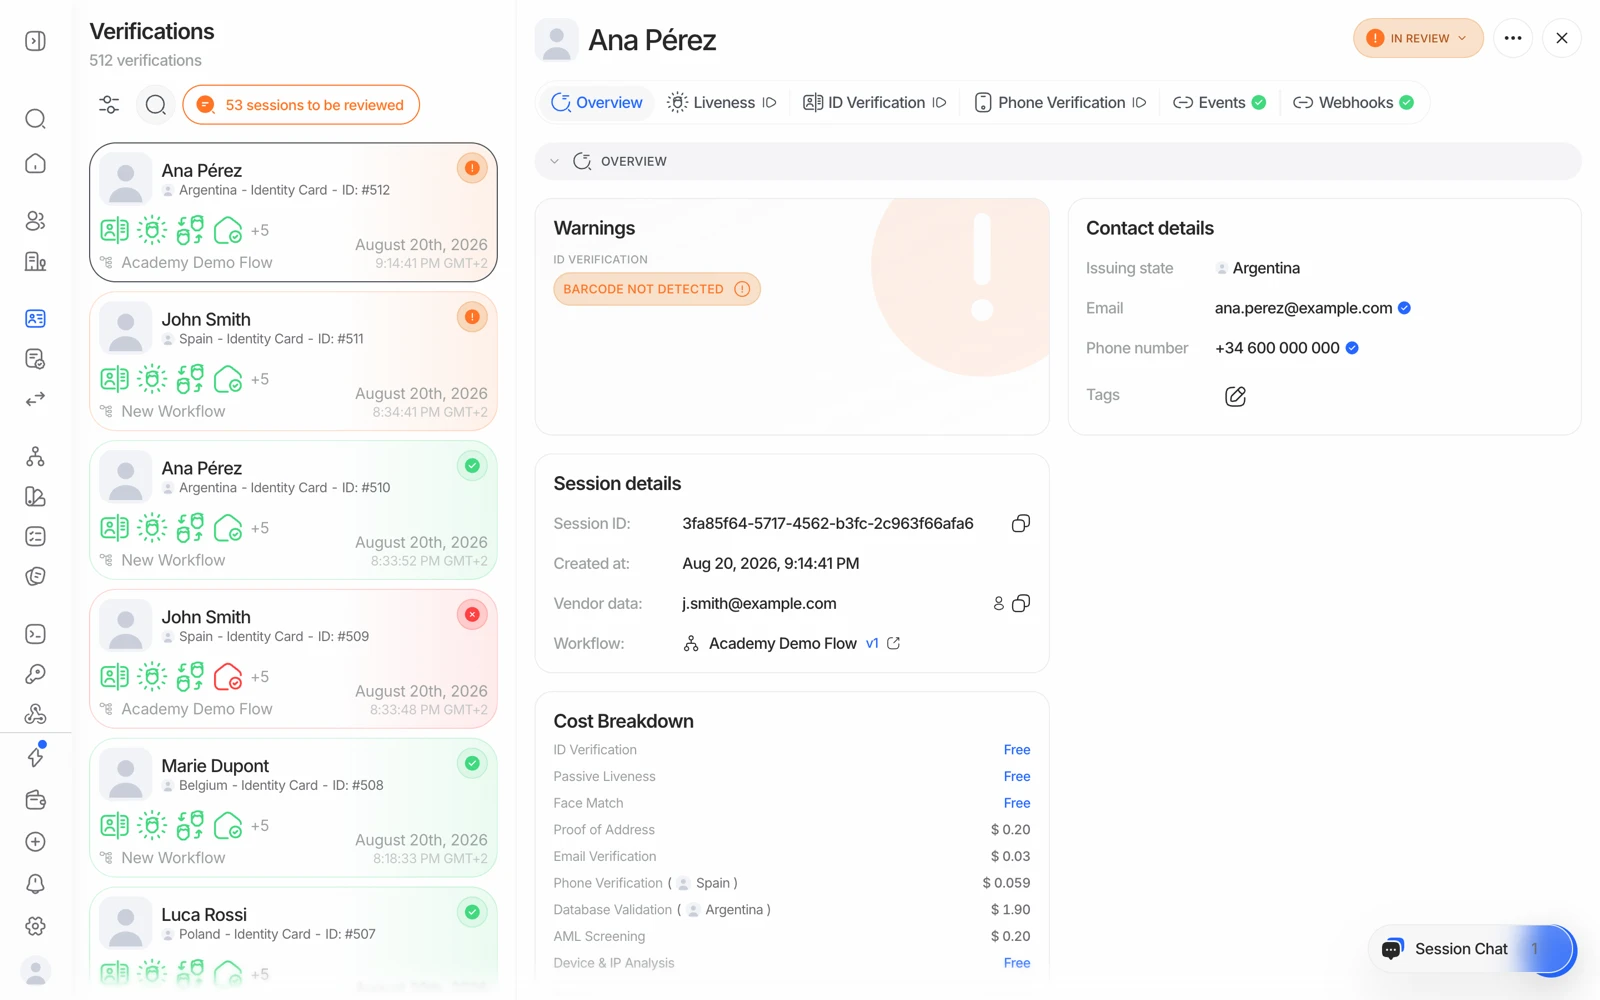
- Verificationsを開く
Business Consoleで本人確認 → ユーザーの確認に移動します。
- 対象のセッションを見つける
削除したいセッションを検索または絞り込みます。
- 削除する
Deleteをクリックして確定します。
#APIでセッションを削除する
セッションIDを指定して削除エンドポイントを呼び出します。
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
成功すると204 No Contentが返ります。404は、そのセッションがすでに削除されているか、IDが存在しないことを意味します。この方法は、個人向け(KYC)と法人向け(KYB)どちらの本人確認セッションにも使えます。
#削除される内容
セッションを削除すると、セッション自体に加えて次のものが削除されます。
- 判定結果と抽出されたすべてのデータ
- 本人確認、登記情報照会、書類、AML結果など、関連するすべての機能記録
- 書類画像、動画、ポートレート、セルフィー、そのセッションに紐づくその他すべてのアップロードを含む、保存されていたすべてのメディア
セッションはセッション一覧や判定結果の検索から即座に消え、削除前に発行されたメディアURLも解決できなくなります。
削除したセッションを復元する方法はありません。判定結果のPDFやCSVの行など、必要なものは削除前にエクスポートしてください。詳細は本人確認レポートのダウンロードをご覧ください。
#削除が影響しないもの
いくつかの項目は別扱いとなっており、セッションを削除しても削除されません。
- ブロックリストの登録 - そのセッションから作成されたブロックリストの項目はそのまま残ります。必要であれば、ブロックリストから直接削除してください。
- 発行済みのホスト型フローのリンク - すでにそのセッション用に発行されたリンクは無効化されません。
- キューに入っていたwebhookの配信 - すでにキューに入っているwebhookの配信はそのまま届きます。削除自体についてのwebhookは送信されません。
- クレジット - その本人確認にすでに使用されたクレジットは払い戻されません。
- ユーザーまたは事業者 - セッションが紐づいていたユーザーや事業者自体は削除されません。セッションの削除は、その1件の本人確認のみを削除します。
- 監査ログには独自の保存ポリシーがあります。セッションを削除しても監査履歴は消去されません。 参照:監査ログの利用。
#削除は今後の重複検出に影響します
重複検出は、新しい顔を、まだ保持しているデータと比較することで機能します。セッションが削除されると、そこに含まれていた顔は比較対象として存在しなくなるため、同じ人物が後日再び本人確認を行っても、その試行は削除済みのセッションとの重複としては認識されません。
アプリケーションでは、セッション削除後も画像を含まない顔テンプレートを指定日数保持し、重複検出だけに使用できます。削除ダイアログで設定を確認し、その削除に限って変更できます。プライバシー上の消去要求では、その人のテンプレートをすべて直ちに削除します。保持されたものはリスト → 生体認証テンプレートに表示されます。
これはデータ最小化と不正検知の間にある実際のトレードオフであり、後から発見するより、意図的に判断しておくほうが望ましいものです。詳細は重複アカウントと顔検索をご覧ください。
#複数のセッションを一度に削除する
複数のセッションを1件ずつではなく1回の呼び出しで削除するには、一括削除エンドポイントを使用してください。リクエストの形式はDelete Session APIをご覧ください。
テスト期間や廃止したアプリケーションなど、大規模な過去データをまとめて消去する必要があり、一括削除エンドポイントでは実用的でない規模の場合は、高い同時実行数でAPIにスクリプトをループさせる(レート制限に達します)のではなく、サポートに相談してください。
#保持期間を使えば自動的に処理できます
手動で削除するか、1か月から10年、または無期限の保存期間を選べます。アプリごとの開発者 → APIキー → 一般で設定します。
#Process-and-purge(処理して即時消去する)
データ最小化を最大限に徹底したい場合は、そもそもデータを保持しないという方法があります。
- セッションを作成する
通常どおり、バックエンドからセッション作成APIを呼び出します。
- 各種チェックを実行させる
本人確認、ライブネス、AML、その他ワークフローで設定したすべての確認を実行します。
- webhookを受け取る
ステータス、セッションID、あなたの
vendor_data、そして本人確認の全データを受け取ります。 - 必要なものだけを保持する
自社の記録に必要な最小限のもの(多くの場合はステータスと自社の参照番号のみ、証跡が必要な場合はPDFを追加)だけを保存します。
- セッションを削除する
そのセッションIDに対して削除エンドポイントを呼び出します。
これは利用可能な中で最も強固な姿勢であり、証跡そのものを自社で保持する義務があり、プロバイダー側に保持させたくない場合には検討する価値があります。
#自社の義務として記録を残す必要がある場合
設定 → 一般 → その他の設定 → プライバシーとデータ利用を開きます。モデル改善への認証データ利用をオフにして確認します。組織のすべてのアプリに即時適用されます。
自社の義務が実際に何であるか、どのくらいの期間かを判断するのは、貴社の法務・コンプライアンスチームによる法的な決定です。ヘルプページから推測せず、まず判断したうえで、それに合わせて保持期間と自社のアーカイブ方針を設定してください。
まだ解決しませんか?担当者に相談する。
組織 ID と、問い合わせたいセッション ID を添えてください。