
Acords de tractament de dades, residència de dades i subencarregats
Didit processa a la UE per defecte, amb processament dins del país disponible en contractes empresarials. Aquí tens com obtenir un DPA, les TOM, i respostes que et demanarà la teva revisió de compres.
Processament a la UE per defecte, a AWS a Irlanda. El processament al país està disponible en contractes enterprise, subjecte a disponibilitat. El DPA i l'SLA estan publicats i ja formen part dels termes que vas acceptar; un DPA, SLA o MSA contrasignat en el teu propi paper ve amb un acord de crèdit prepagat. El document de TOMs està disponible sota petició.
#On es processen les dades
Per defecte, les dades de verificació es processen i emmagatzemen a la UE, en infraestructura d'AWS a Irlanda (eu-west-1). Les operacions biomètriques s'executen a la mateixa regió.
El processament dins del país (residència de dades local per a una jurisdicció específica) està disponible per a comptes empresarials, subjecte a disponibilitat i a contracte. Si el teu requisit és una regió específica, pregunta directament quines regions estan disponibles avui i obtén la resposta per escrit. La disponibilitat regional canvia, i és exactament el tipus de compromís que una revisió de compres voldrà veure evidenciat en comptes de descrit.
Una regió que val la pena dir sense embuts perquè es pregunta sovint: no hi ha regió de processament a Rússia, en cap pla, així que un requisit de mantenir les dades dins de la Federació Russa no es pot complir.
Si la teva obligació és l'emmagatzematge local i no el processament local, el patró que fan servir la majoria de clients és processar i purgar: executa la verificació a Didit, rep el resultat per webhook, desa el que necessitis a la teva pròpia infraestructura al teu país i elimina la sessió de Didit just després. Consulta eliminar sessions i dades personals.
"On es processen les dades?" i "on es processen les crides biomètriques?" poden tenir respostes diferents que val la pena confirmar per separat. Si la teva obligació cobreix la regió de processament específicament per a les operacions biomètriques, pregunta específicament per això en comptes d'acceptar una resposta general sobre l'emmagatzematge.
#Com obtenir un DPA
Ja en tens un. L'Annex de tractament de dades (DPA) és l'Annex 2 dels Termes i condicions per a empreses que la teva organització va acceptar en registrar-se, i l'Acord de nivell de servei (SLA) és l'Annex 1. Tots dos estan publicats també per separat (Termes per a empreses, Annex de tractament de dades, Acord de nivell de servei) i són l'acord de l'article 28 entre la teva empresa i Didit als plans gratuït i de pagament per ús. El document de mesures tècniques i organitzatives (TOMs) que espera l'article 32 del RGPD està disponible sota petició al teu contacte a Didit, sense NDA.
El que no existeix en pagament per ús és una còpia contrasignada: el contracte són els termes publicats tal com es van acceptar, i suport pot confirmar la data d'acceptació de la teva organització si un auditor ho demana. Si el teu expedient de compliment necessita un MSA signat, un DPA en el teu propi paper o un SLA negociat, això ve amb un acord de crèdit prepagat, que comença en 2.000 USD i es converteix en crèdits que no caduquen mai. Demana-ho al teu contacte a Didit i tingues a mà la teva raó social, el correu del signant i el teu país de constitució.
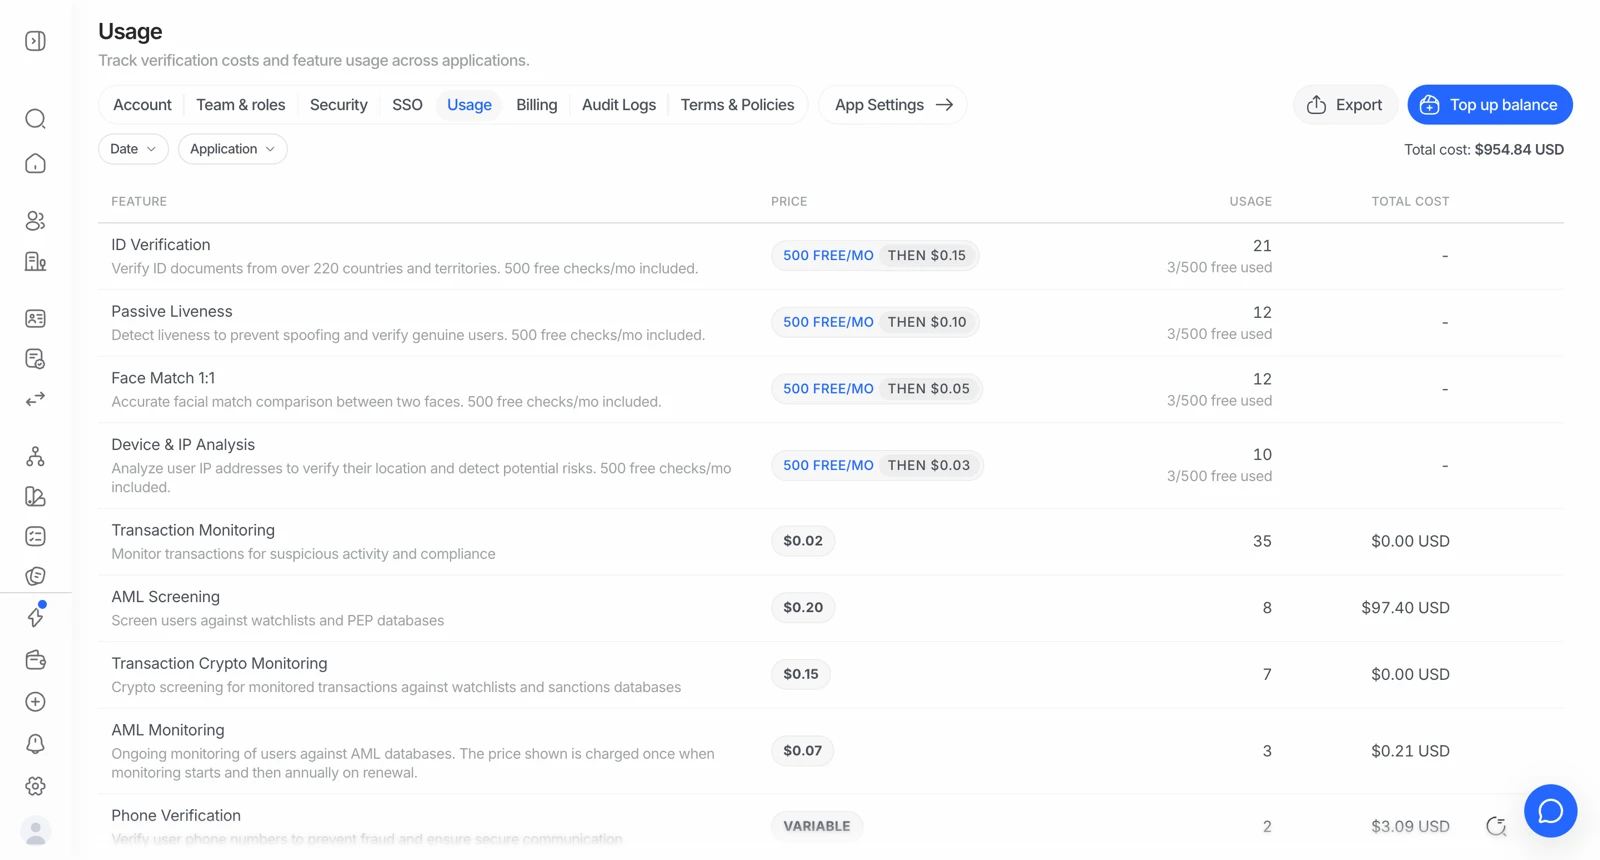
- Terms & Policies és on es troben el DPA i els acords signats.
- La configuració de l'aplicació és independent de la configuració de tota l'organització.
Si la teva organització es recolza en els termes acceptats i no en una còpia signada, demana a suport que confirmi exactament quina versió vas acceptar i quan. És una pregunta factual amb una resposta factual, i és la resposta que un auditor et demanarà.
#Subencarregats
Didit té dos subencarregats:
| Subencarregat | Funció | Rep |
|---|---|---|
| AWS EMEA SARL (eu-west-1, Irlanda) | Infraestructura al núvol | Tot el processament s'executa aquí |
| Google Maps Platform (Google Cloud EMEA Ltd) | Geocodificació només per a la prova de domicili | El text de l'adreça que es verifica. No intervé en la verificació d'ID, la prova de vida ni el face match, i mai no rep dades biomètriques ni del document |
Cap dada surt de l'EEE a través de cap dels dos. La llista vinculant, i les condicions de notificació de canvis, són al DPA: aquesta taula és la resposta actual, el DPA és el document en què es recolza el teu equip de compliment.
#Respondre un qüestionari de seguretat
La major part del que demana una revisió de seguretat existeix com a document. Aproximadament en l'ordre en què ho demanen els qüestionaris:
| Et demanaran | Què existeix |
|---|---|
| Auditoria independent de controls | Informe SOC 2 Tipus 2, disponible sota acord de confidencialitat |
| Certificació de seguretat de la informació | ISO/IEC 27001, més 27017 i 27018 per al núvol |
| Xifratge en trànsit i en repòs | TLS 1.3 i AES-256 |
| Proves antisuplantació biomètrica | iBeta Level 1 PAD segons ISO/IEC 30107-3 |
| Proves de penetració | Proves periòdiques de tercers amb remediació registrada |
| Condicions de tractament de dades | DPA i TOM |
| Retenció i esborrament | Retenció configurable d'1 mes a 10 anys; esborrament mitjançant l'API |
| Traça d'auditoria | Registre d'auditoria de 365 dies de tota l'activitat de l'API |
Consulta certificacions i compliment normatiu per veure la llista completa de credencials amb dates.
#Compromisos que aquesta pàgina no pot fer per tu
Algunes preguntes que sorgeixen en processos de compres són contractuals, no tècniques, i la resposta honesta és que pertanyen a un acord negociat:
- Garanties contractuals sobre l'eliminació, recolzades per una traça d'auditoria inspeccionable o una certificació periòdica.
- Terminis de notificació de bretxes diferents del rellotge del GDPR, per exemple la finestra d'avaluació del règim australià de Notifiable Data Breaches.
- Fulls de ruta d'allotjament regional i les dates associades.
- Obligacions de retenció que creguis que se t'apliquen.
Porta cadascuna d'aquestes al teu contacte a Didit i obtén la resposta al contracte. Una pàgina d'ajuda que descriu un compromís no és un compromís, i tractar l'una com l'altra és un risc per a tu, no per a nosaltres.
#Sol·licituds d'esborrament dels teus usuaris
Els teus usuaris són els teus interessats (data subjects), i una sol·licitud d'esborrament t'arriba a tu com a responsable del tractament. Tens les eines per actuar-hi directament: elimina la sessió des de la consola o l'API, de manera immediata i irreversible. Consulta eliminar sessions i dades personals.
Si el teu procés necessita estar automatitzat de cap a cap (una sol·licitud al teu producte que activi l'eliminació aquí), això és l'endpoint d'eliminació més el teu propi flux de treball, i és un patró ben establert.