
Doppelte Konten und Gesichtssuche
Die Liveness-Prüfung vergleicht jedes Gesicht automatisch mit allen, die Sie bereits verifiziert haben, und mit Ihrer Sperrliste - hier erfahren Sie, was die Duplikat-Markierungen bedeuten und wie Sie das Markieren legitimer wiederkehrender Nutzer stoppen.
Jede Liveness-Prüfung führt automatisch eine 1:N-Gesichtssuche gegen die von Ihnen
bereits verifizierten Nutzer und gegen Ihre Sperrliste durch. Eine
Duplikat-Markierung bedeutet, dass dasselbe Gesicht schon einmal aufgetaucht ist -
was Betrug ist, wenn es ein neues Konto betrifft, und völlig normal, wenn es ein
wiederkehrender Kunde ist. Unterscheiden Sie das mit vendor_data.
#Was automatisch läuft
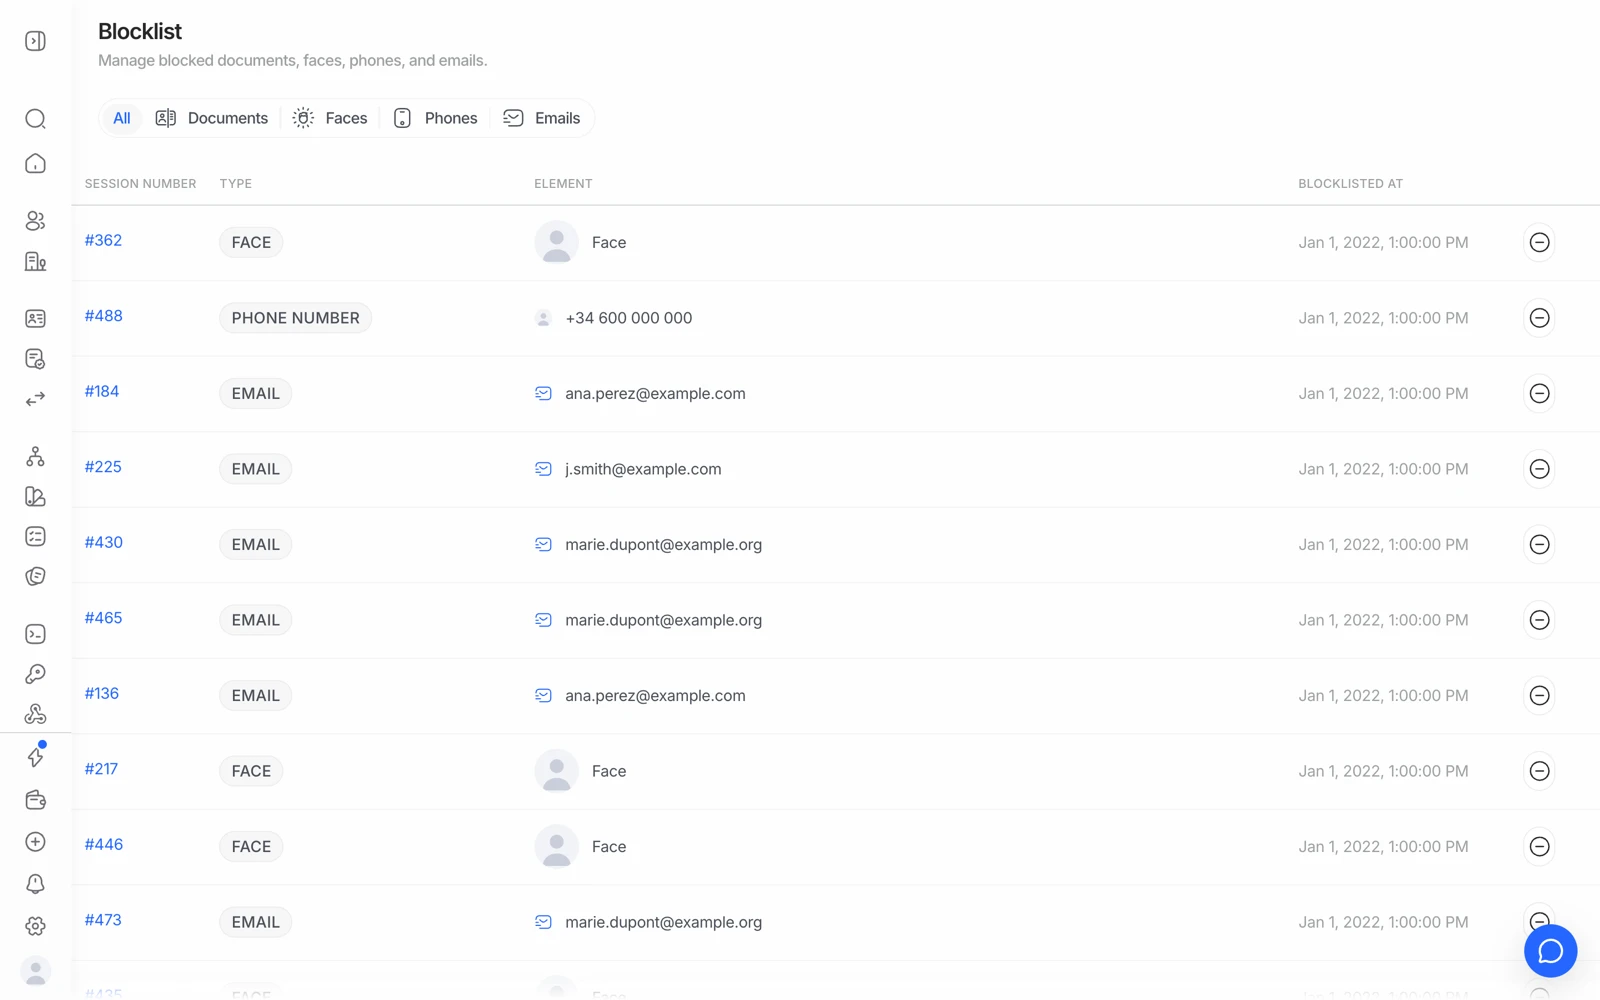
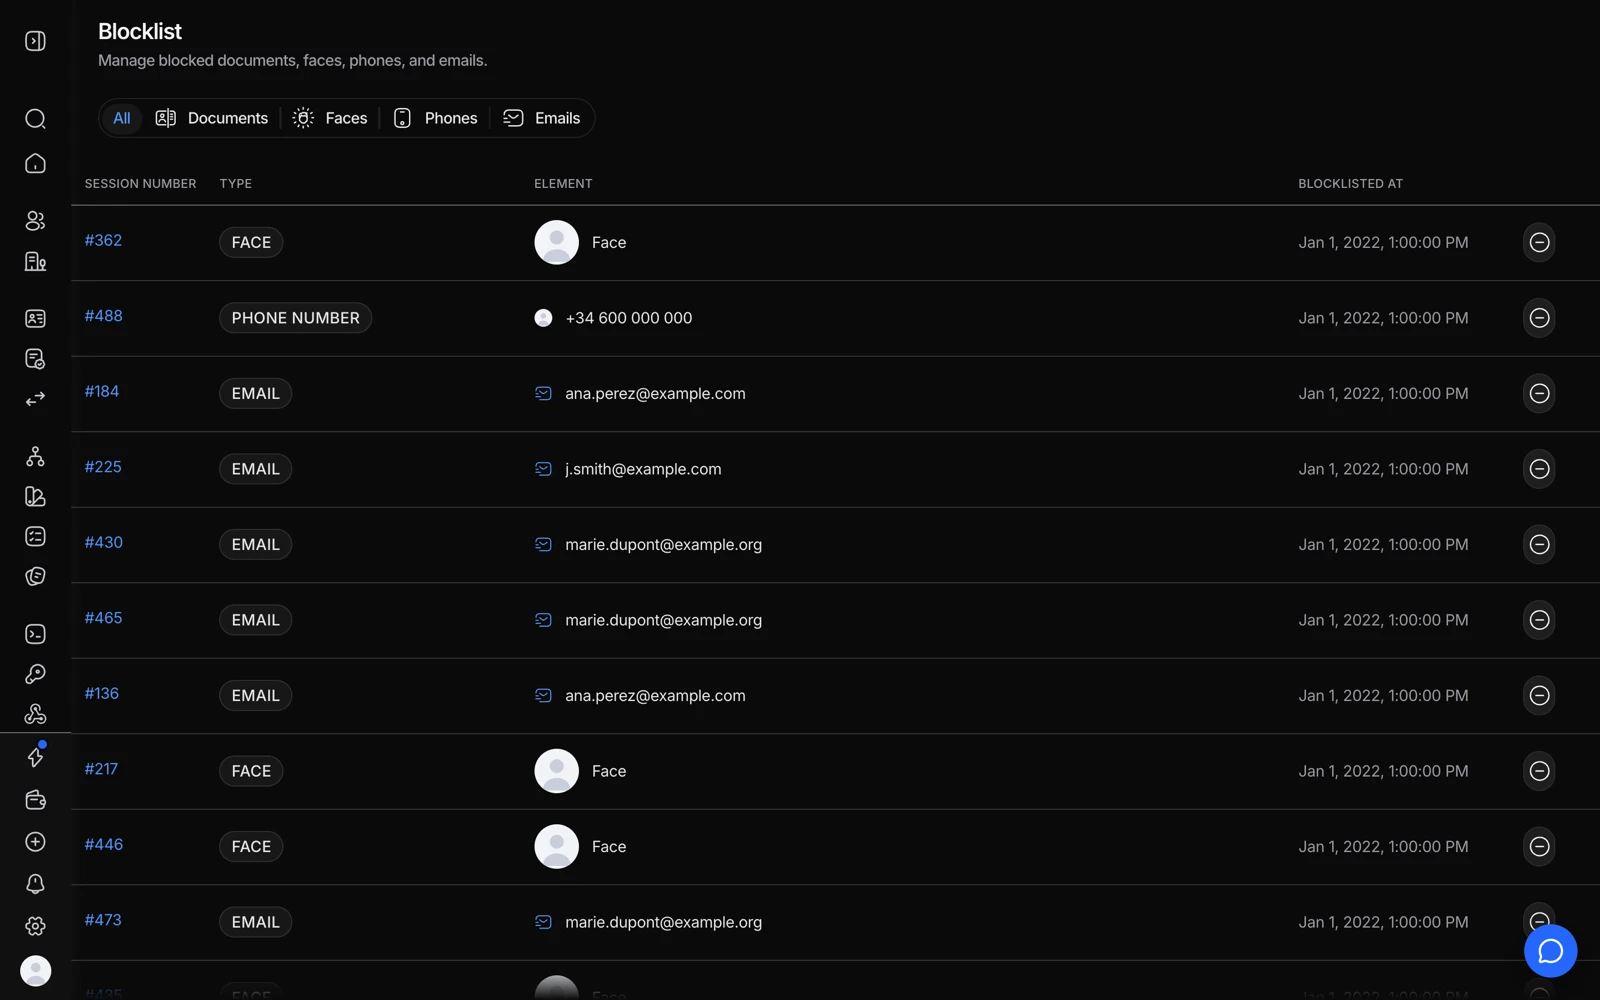
- Faces sperrt eine Person auch dann, wenn sie mit einem anderen Dokument zurückkehrt.
- Documents sperrt eine bestimmte Dokumentnummer.
- Die Spalte Element zeigt genau, was gesperrt wurde.
- Ein legitimer wiederkehrender Nutzer kann von hier aus freigegeben werden.
Wenn jemand eine Liveness-Prüfung abschließt, vergleicht Didit sein Gesicht mit jedem zuvor verifizierten Nutzer in Ihrer Organisation und mit Ihrer Sperrliste, ohne dass Sie etwas separat aktivieren müssen:
- Eine Übereinstimmung mit einem bereits verifizierten Nutzer erzeugt eine mögliche Duplikat-Markierung auf der Session.
- Eine Übereinstimmung mit einem gesperrten Gesicht lehnt die Verifizierung ab.
Die Empfindlichkeit richtet sich nach den von Ihnen konfigurierten Ähnlichkeitsschwellen, und was bei einer Übereinstimmung passiert - ablehnen, prüfen oder mit einer Markierung durchlassen - richtet sich nach den Regeln Ihres Workflows.
#Duplikat ist nicht dasselbe wie Betrug
Das ist die entscheidende Unterscheidung, und die Plattform kann sie nicht für Sie treffen: Ein doppeltes Gesicht bedeutet dieses Gesicht hat sich hier schon einmal verifiziert. Ob das ein Problem ist, hängt vollständig von Ihrem Produkt ab.
| Situation | Die Duplikat-Markierung ist… |
|---|---|
| Eine Person eröffnet ein zweites Konto, um einen Anmeldebonus zu missbrauchen | Das gewünschte Signal |
| Ein legitimer Kunde verifiziert sich erneut, nachdem sein KYC abgelaufen ist | Erwartet und harmlos |
| Ein Kunde, der abgebrochen hat und neu angefangen hat | Erwartet und harmlos |
| Ein geteiltes Gerät in einer Familie oder einem Geschäft | Braucht einen menschlichen Blick |
#Verhindern, dass legitime wiederkehrende Nutzer markiert werden
Die Lösung besteht darin, Didit mitzuteilen, dass die beiden Sessions dieselbe Person sind, was Sie mit vendor_data tun.
Setzen Sie vendor_data beim Erstellen einer Session auf Ihre eigene interne Nutzer-ID. Sessions, die eine vendor_data teilen, werden zu einem konsolidierten Nutzer gruppiert, sodass ein wiederkehrender Kunde als dieselbe Person gelesen wird, statt als Fremder mit einem vertrauten Gesicht.
Wenn Sie Duplikat-Markierungen bei Ihren eigenen echten Stammkunden sehen, prüfen
Sie, ob Ihre Integration überhaupt vendor_data übergibt. Sessions, die ohne diese
erstellt wurden, können nicht verknüpft werden, sodass jede erneute Verifizierung
wie ein Fremder aussieht, der zufällig übereinstimmt.
Für die gezielte erneute Verifizierung eines bekannten Nutzers ist die biometrische Authentifizierung das dafür gebaute Modul: Es bestätigt einen wiederkehrenden Nutzer allein anhand des Gesichts erneut, ohne den gesamten Dokumentablauf zu wiederholen.
#Ein markiertes Duplikat prüfen
Das Session-Ergebnis trägt den Verweis auf die frühere übereinstimmende Session, sodass Sie beide öffnen und nebeneinander vergleichen können - gleicher Name, gleiche Dokumentnummer, anderer Name beim gleichen Gesicht, und so weiter. Dieser Vergleich zeigt Ihnen, in welcher der obigen Situationen Sie sich befinden.
Wenn es echter Missbrauch ist, fügen Sie das Gesicht Ihrer Sperrliste hinzu, damit der nächste Versuch automatisch abgelehnt wird. Wenn es Ihr eigener wiederkehrender Kunde ist, genehmigen Sie ihn und beheben Sie die vendor_data-Lücke, damit es nicht mehr passiert.
#Daten löschen beeinflusst die künftige Duplikaterkennung
Die Duplikaterkennung funktioniert, indem sie mit Daten vergleicht, die Sie noch besitzen. Wenn Sie eine Session löschen, ist diese Session weg - das darin enthaltene Gesicht steht also nicht mehr zum Abgleich zur Verfügung, und ein späterer Versuch derselben Person wird nicht mehr als Duplikat davon erkannt.
Das ist der ehrliche Kompromiss zwischen Datenminimierung und Betrugserkennung, und es lohnt sich, ihn bewusst zu entscheiden, statt ihn später zu entdecken. Siehe Verifizierungsdaten löschen.
#Selbst nach einem Gesicht suchen
Über die automatische Prüfung hinaus ist die Gesichtssuche als API verfügbar, sodass Sie Ihre verifizierten Nutzer bei Bedarf nach einem bestimmten Gesicht durchsuchen können - nützlich, um ein Betrugsmuster im Nachhinein zu untersuchen, statt beim Onboarding. Siehe Gesichtssuche.
#Geräte- und IP-Signale sind eine separate Ebene
Ein doppeltes Gesicht ist ein Signal; ein geteilter Geräte-Fingerabdruck oder eine verdächtige IP ist ein anderes. Es sind unabhängige Prüfungen, und ein entschlossener Missbraucher wird meist die eine stolpern lassen, bevor er die andere auslöst. Die Geräte- und IP-Analyse ist günstig und hat ihr eigenes kostenloses monatliches Kontingent von 500 Prüfungen, also ist sie eine günstige Ergänzung zu einem Ablauf, der bereits eine Liveness-Prüfung ausführt.
Geräte- und IP-Signale erzeugen Fehlalarme bei gemeinsam genutzter Infrastruktur - Unternehmensnetzwerke, NAT von Mobilfunkanbietern und cloudgehostete Browser stellen viele echte Nutzer hinter eine Adresse. Leiten Sie diese Fälle zur Prüfung, statt allein deswegen abzulehnen.