세션을 삭제하면 판정, 추출된 데이터, 기능 기록, 모든 미디어가 즉시 완전히 사라지며 되돌릴 수 없습니다. 필요한 것은 먼저 내보내 두세요.
콘솔이나 API에서 세션을 삭제하면 그 세션은 완전히 사라집니다. 판정 결과, 추출된 데이터, 모든 기능 기록, 모든 미디어가 함께 삭제됩니다. 삭제는 즉시 이루어지며 되돌릴 수 없으므로, 필요한 것은 먼저 내보내 두세요.
비즈니스 콘솔이나 API를 통해 언제든지 인증 세션과 그로부터 생성된 모든 것을 삭제할 수 있습니다. 삭제는 즉시 이루어지며 되돌릴 수 없습니다.
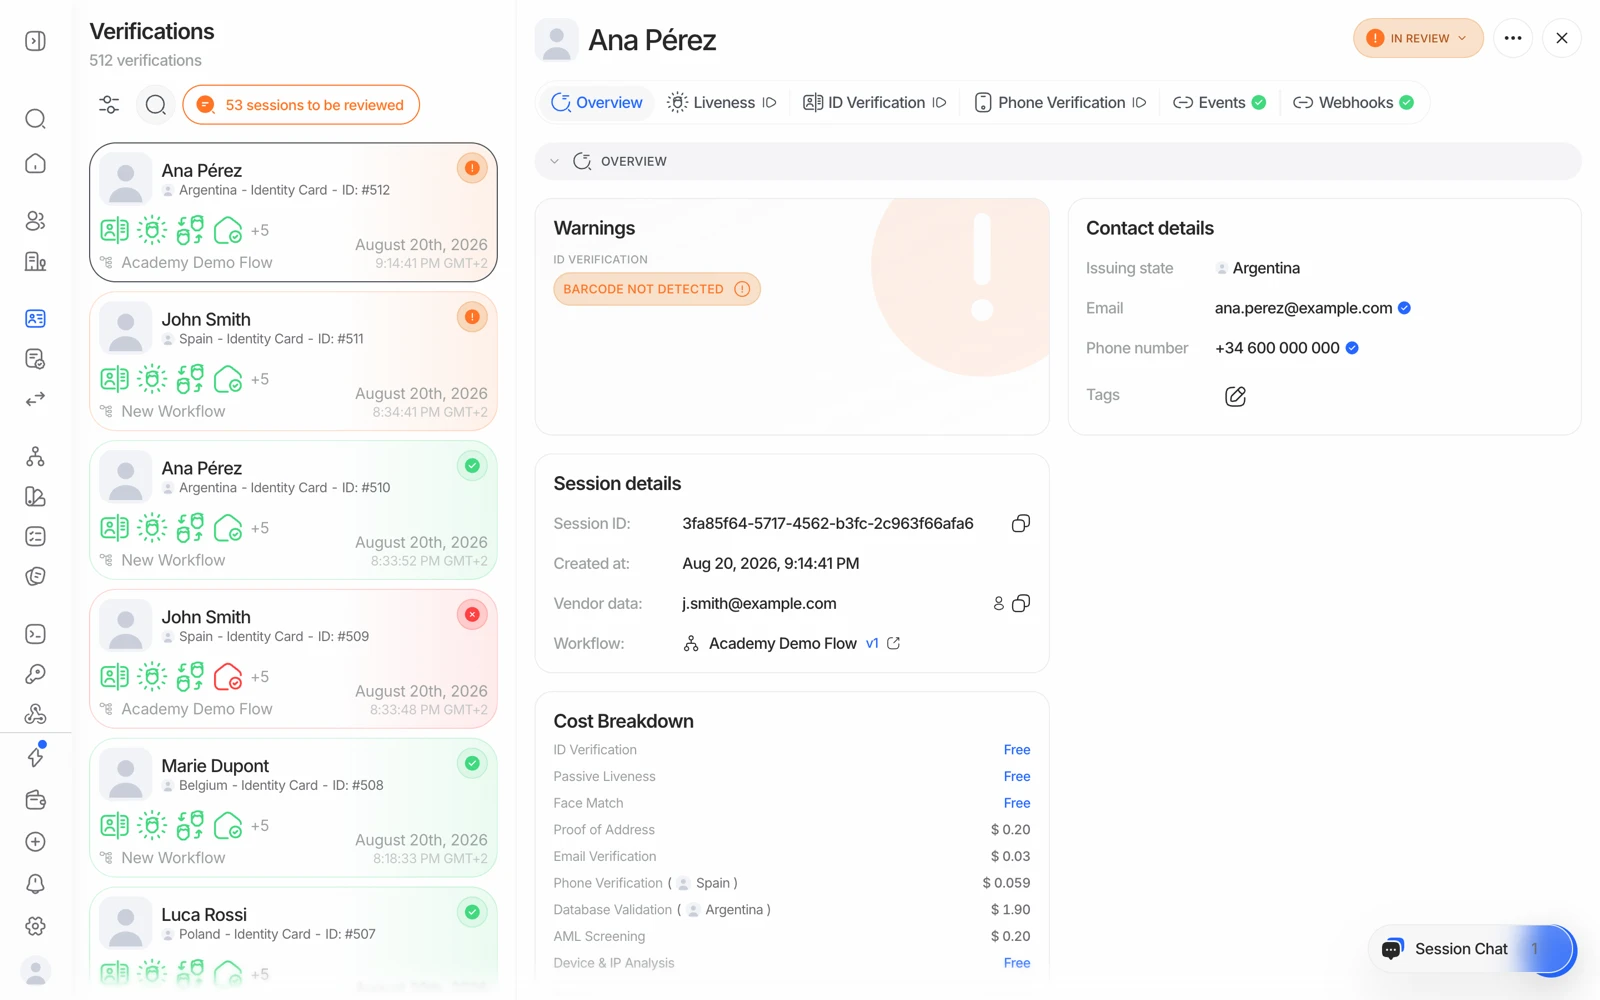
#콘솔에서 세션 삭제하기
- 인증 내역 열기
비즈니스 콘솔에서 신원 인증 → 사용자 인증으로 이동합니다.
- 세션 찾기
삭제하려는 세션을 검색하거나 필터링합니다.
- 삭제
삭제를 클릭하고 확인합니다.
#API로 세션 삭제하기
세션 ID를 넣어 삭제 엔드포인트를 호출합니다.
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
성공하면 204 No Content가 반환됩니다. 404는 세션이 이미 삭제되었거나 ID를 알 수 없다는 뜻입니다. 이는 개인(KYC) 인증 세션과 기업(KYB) 인증 세션 모두에 동일하게 적용됩니다.
#삭제되는 항목
세션을 삭제하면 세션 자체와 함께 다음이 함께 삭제됩니다.
- 판정 결과와 추출된 모든 데이터
- ID 인증, 등록부 조회, 문서, AML 결과 등 관련된 모든 기능 기록
- 문서 이미지, 영상, 초상, 셀피 등 세션에 연결된 저장된 모든 미디어
삭제된 세션은 즉시 세션 목록과 판정 조회에서 사라지며, 삭제 이전에 발급된 미디어 URL도 더 이상 열리지 않습니다.
삭제된 세션을 복구할 방법은 없습니다. 결정 PDF, CSV 행 등 필요한 것은 삭제 전에 반드시 내보내 두세요. 인증 보고서 다운로드하기를 참고하세요.
#삭제가 영향을 미치지 않는 항목
몇 가지는 별도로 관리되며 세션을 삭제해도 함께 삭제되지 않습니다.
- 그 세션에서 생성된 블록리스트 항목은 그대로 유지됩니다. 필요하면 블록리스트에서 직접 제거하세요.
- 해당 세션을 위해 이미 발급된 호스팅 플로우 링크는 무효화되지 않습니다.
- 이미 큐에 들어간 웹훅 전송은 계속 도착합니다. 삭제 자체에 대해서는 웹훅이 발송되지 않습니다.
- 인증에 이미 사용된 크레딧은 환불되지 않습니다.
- 세션이 속했던 사용자나 기업은 삭제되지 않습니다. 세션을 삭제하면 그 하나의 인증 건만 제거됩니다.
- 감사 로그에는 별도의 보관 정책이 적용됩니다. 세션을 삭제해도 감사 기록은 삭제되지 않습니다. 참고: 감사 로그 사용하기.
#삭제는 이후의 중복 탐지에 영향을 줍니다
중복 탐지는 새 얼굴을 현재 보유하고 있는 데이터와 비교하는 방식으로 동작합니다. 세션이 삭제되면 그 세션에 있던 얼굴은 더 이상 비교 대상으로 존재하지 않으므로, 같은 사람이 나중에 다시 인증을 진행해도 그 시도는 삭제된 세션과의 중복으로 인식되지 않습니다.
애플리케이션은 세션 삭제 후 지정한 일수 동안 이미지 없는 얼굴 템플릿을 중복 탐지 목적으로만 보관할 수 있습니다. 삭제 창에서 설정을 확인하고 해당 삭제에 한해 변경할 수 있습니다. 개인정보 삭제 요청은 그 사람의 모든 템플릿을 즉시 제거합니다. 보관된 템플릿은 목록 → 생체 인식 템플릿에 표시됩니다.
이는 데이터 최소화와 사기 탐지 사이의 실질적인 트레이드오프이며, 나중에 발견하기보다 미리 의도적으로 결정하는 편이 낫습니다. 중복 계정과 얼굴 검색을 참고하세요.
#여러 세션 한 번에 삭제하기
한 번에 하나씩이 아니라 한 번의 호출로 여러 세션을 제거하려면 일괄 삭제 엔드포인트를 사용하세요. 요청 형식은 세션 삭제 API를 참고하세요.
대규모 기존 데이터 집합(테스트 기간, 폐기된 애플리케이션 등)을 정리해야 하는데 일괄 삭제 엔드포인트로 처리하기 어려운 규모라면, 높은 동시성으로 API에 스크립트를 반복 호출하지 말고 지원팀에 문의하세요. 그렇게 하면 속도 제한에 걸립니다.
#보관 기간으로 자동 처리하기
데이터를 직접 삭제하거나 1개월에서 10년 또는 무제한 보관을 선택할 수 있습니다. 앱별 개발자 → API 키 → 일반에서 설정하세요.
#처리 후 즉시 삭제
데이터 최소화를 극대화하려면 애초에 데이터를 보관하지 않는 방법이 있습니다.
- 세션 생성
평소처럼 백엔드에서 세션 생성 API를 호출합니다.
- 검사 진행
신원, 라이브니스, AML 등 워크플로에서 설정한 검사가 실행됩니다.
- 웹훅 수신
상태, 세션 ID,
vendor_data, 전체 인증 데이터를 받습니다. - 필요한 것만 보관
자체 기록에 필요한 최소한만 저장합니다. 보통 상태와 자체 참조 번호, 필요하다면 증빙용 PDF 정도면 충분합니다.
- 세션 삭제
해당 세션 ID로 삭제 엔드포인트를 호출합니다.
이는 가능한 가장 강력한 데이터 보호 태세이며, 증빙 자료를 공급업체가 아니라 직접 보관해야 하는 의무가 있다면 고려할 가치가 있습니다.
#자체 의무상 기록을 보관해야 한다면
설정 → 일반 → 추가 설정 → 개인정보 및 데이터 사용을 여세요. 모델 개선에 인증 데이터를 사용하는 기능을 끄고 확인하세요. 조직의 모든 앱에 즉시 적용됩니다.
자신의 의무가 정확히 무엇이고 얼마나 오래인지 결정하는 것은 팀의 법률 및 컴플라이언스 판단 사항입니다. 도움말 페이지에서 추측하지 말고 직접 결정한 뒤, 그에 맞게 보관 기간과 자체 아카이빙을 설정하세요.
아직 해결되지 않았나요? 담당자와 이야기하세요.
조직 ID와 문의할 세션 ID를 함께 보내 주세요.