Как удалить сессию верификации и всё, что она создала - и что именно затрагивает удаление, а что нет. Удаление происходит немедленно и необратимо.
Удалите сессию в консоли или через API - и она исчезает: решение, извлечённые данные, записи всех функций и все медиафайлы. Это происходит немедленно и необратимо, поэтому сначала экспортируйте всё, что вам нужно.
Вы можете удалить сессию верификации и всё, что она создала, в любой момент - из Business Console или через API. Удаление происходит немедленно, и отменить его нельзя.
#Удаление сессии из консоли
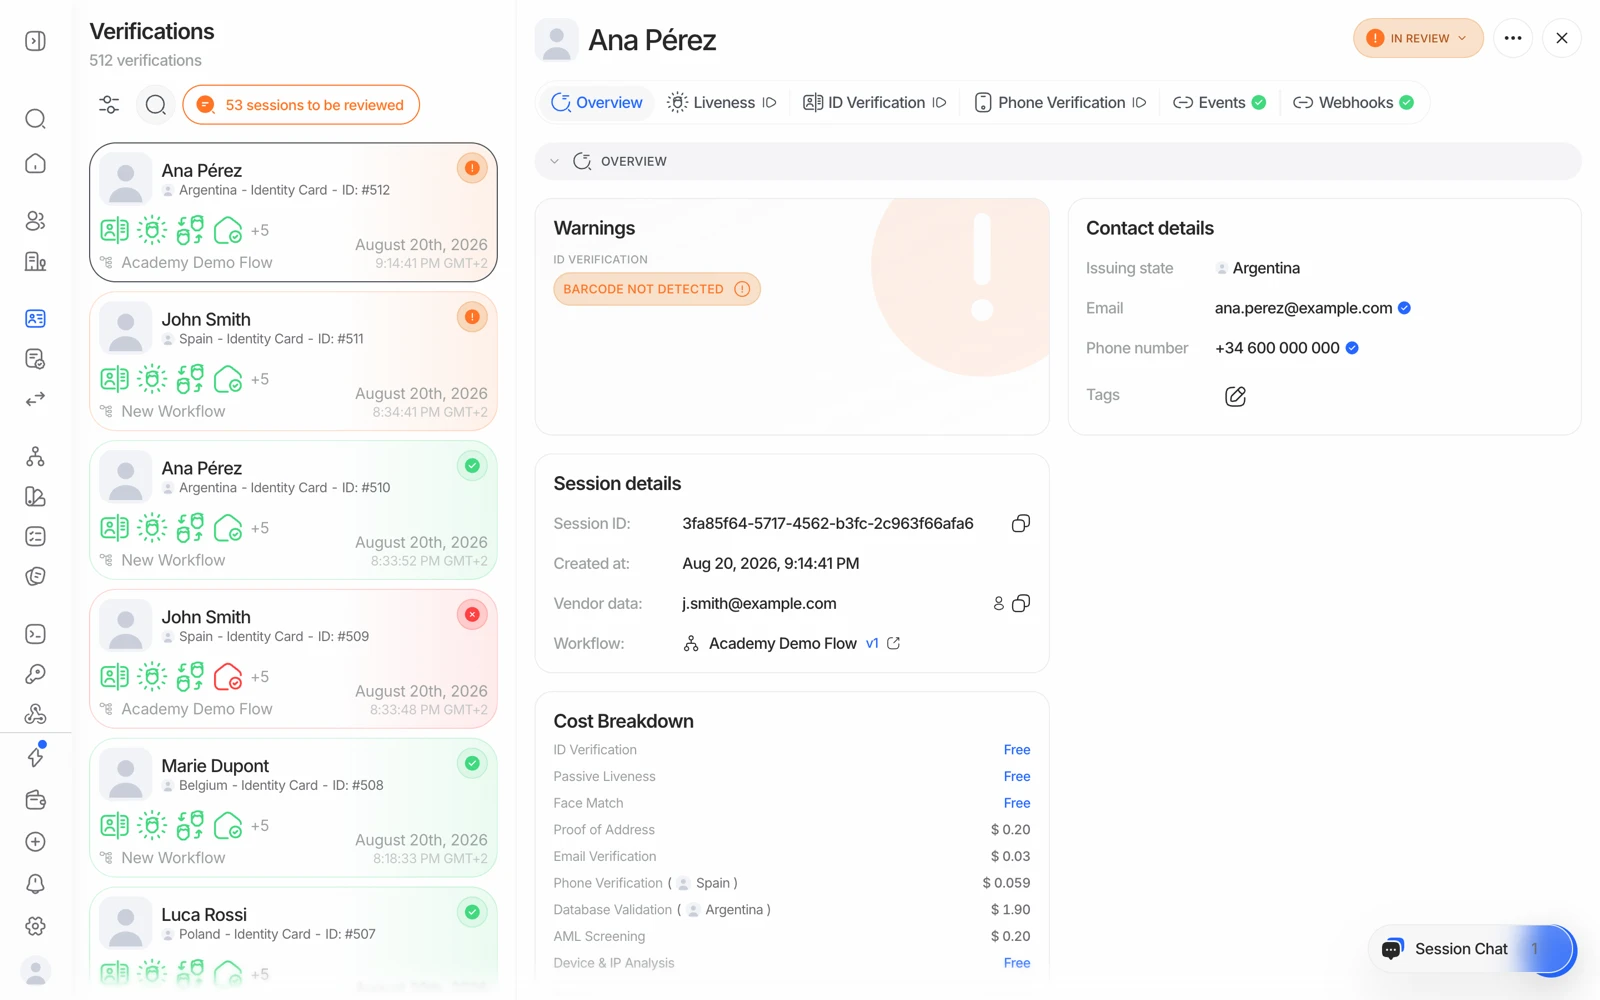
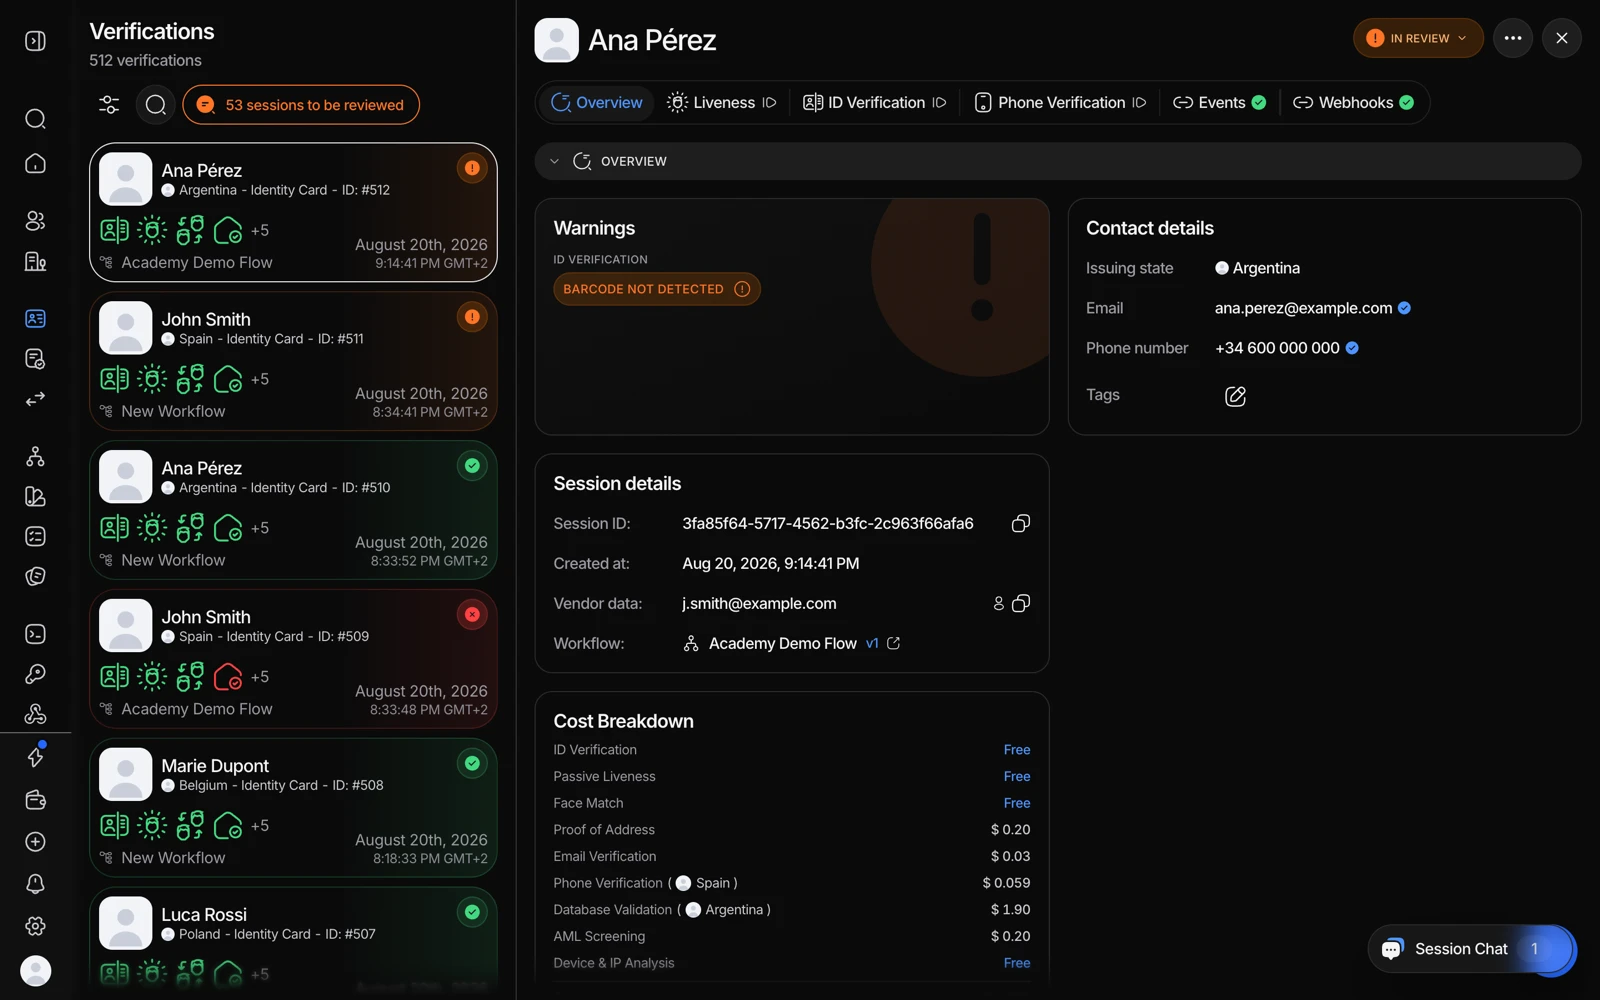
- Откройте раздел Verifications
Перейдите в Проверка личности → Проверки пользователей в Business Console.
- Найдите сессию
Найдите или отфильтруйте сессию, которую хотите удалить.
- Удалите
Нажмите Delete и подтвердите.
#Удаление сессии через API
Вызовите эндпоинт удаления с ID сессии:
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
Успешный вызов возвращает 204 No Content. Ответ 404 означает, что сессия уже удалена или ID неизвестен. Это работает как для индивидуальных (KYC), так и для бизнес-сессий (KYB) верификации.
#Что удаляется
Удаление сессии удаляет саму сессию, а вместе с ней:
- Её решение и все извлечённые данные.
- Записи всех связанных функций - верификации ID, проверок по реестрам, документов, результатов AML и других.
- Все сохранённые медиафайлы - изображения документов, видео, портреты, селфи и любые другие загруженные файлы, привязанные к сессии.
Сессия немедленно исчезает из ваших списков сессий и из поиска по решениям, а любые ссылки на медиафайлы, выданные до удаления, перестают открываться.
Восстановить удалённую сессию невозможно. Экспортируйте всё, что вам нужно - PDF с решением, строку CSV - до удаления. См. скачивание отчёта о верификации.
#Что удаление не затрагивает
Некоторые вещи обрабатываются отдельно и не удаляются вместе с сессией:
- Записи в blocklist, созданные на основе сессии, остаются на месте. При необходимости удалите их из blocklist напрямую.
- Ссылки на размещённый поток (hosted-flow), уже выданные для сессии, не отзываются.
- Доставки webhook, уже поставленные в очередь, всё равно приходят. Само удаление webhook не отправляет.
- Кредиты, уже потраченные на верификацию, не возвращаются.
- Пользователь или компания, которым принадлежала сессия, не удаляются - удаление сессии убирает только эту одну верификацию.
- Для записей журнала аудита действует отдельная политика хранения; удаление сессии не удаляет её историю аудита. См. использование журналов аудита.
#Удаление влияет на будущее обнаружение дублей
Обнаружение дублей работает путём сравнения нового лица с данными, которые вы всё ещё храните. Как только сессия удалена, лица из неё больше нет, чтобы с ним сравнивать - поэтому если тот же человек проходит верификацию снова позже, эта попытка не будет распознана как дубль удалённой.
Приложение может хранить шаблон лица без изображения заданное число дней после удаления сессии исключительно для поиска дубликатов. Диалог удаления показывает настройку и позволяет изменить её для этой операции. Запрос на удаление персональных данных немедленно удаляет все шаблоны этого человека. Сохранённые шаблоны находятся в Списки → Биометрические шаблоны.
Это реальный компромисс между минимизацией данных и обнаружением мошенничества, и его лучше принимать осознанно, а не обнаруживать постфактум. См. дублирующиеся аккаунты и поиск по лицу.
#Удаление сразу нескольких сессий
Чтобы удалить несколько сессий одним вызовом вместо удаления по одной, используйте эндпоинт массового удаления. См. формат запроса в Delete Session API.
Если вам нужно очистить большой исторический набор данных - тестовый период, деактивированное приложение, - а эндпоинт массового удаления непрактичен для такого масштаба, обратитесь в поддержку, а не запускайте скрипт с высокой параллельностью против API - это упрётся в лимиты запросов.
#Окна хранения делают это автоматически
Удаляйте данные вручную или выберите срок хранения от месяца до десяти лет либо без ограничений. Настройка для каждого приложения находится в Разработчики → API-ключи → Общие.
#Обработка и немедленное удаление (process-and-purge)
Для максимальной минимизации данных не храните их вообще:
- Создайте сессию
Ваш бэкенд вызывает API создания сессии как обычно.
- Дождитесь выполнения проверок
Идентификация, liveness, AML и всё остальное, что настроено в вашем воркфлоу.
- Получите webhook
Вы получаете статус, ID сессии, ваш
vendor_dataи полные данные верификации. - Сохраните только то, что нужно
Храните минимум, который требуется вашим собственным записям - часто это просто статус и ваш собственный референс, плюс PDF, если нужны доказательства.
- Удалите сессию
Вызовите эндпоинт удаления для этого ID сессии.
Это самый строгий из доступных подходов, и его стоит рассмотреть, если ваша обязанность - хранить доказательства самостоятельно, а не полагаться на то, что их хранит провайдер.
#Если ваша собственная обязанность требует хранить записи
Откройте Настройки → Общие → Дополнительные настройки → Конфиденциальность и использование данных. Отключите использование данных проверок для улучшения моделей и подтвердите отказ. Он сразу применяется ко всем приложениям организации.
Определить, в чём именно состоит ваша обязанность и на какой срок, - это юридическое и комплаенс-решение вашей команды. Не делайте вывод по странице помощи - примите решение, а затем настройте хранение и собственное архивирование в соответствии с ним.
Не нашли ответ? Поговорите с человеком.
Укажите ID организации и ID сессии, о которой спрашиваете.