
Comptes en double et recherche faciale
La preuve de vie compare automatiquement chaque visage à tous ceux que vous avez déjà vérifiés et à votre liste de blocage. Voici ce que signifient les signalements de doublon et comment cesser de signaler des utilisateurs récurrents légitimes.
Chaque contrôle de preuve de vie lance automatiquement une recherche faciale 1:N par
rapport aux utilisateurs que vous avez déjà vérifiés et à votre liste de blocage. Un
signalement de doublon signifie que le même visage est déjà apparu, ce qui est de la
fraude s'il s'agit d'un nouveau compte et parfaitement normal s'il s'agit d'un client
récurrent. Distinguez les deux cas avec vendor_data.
#Ce qui s'exécute automatiquement
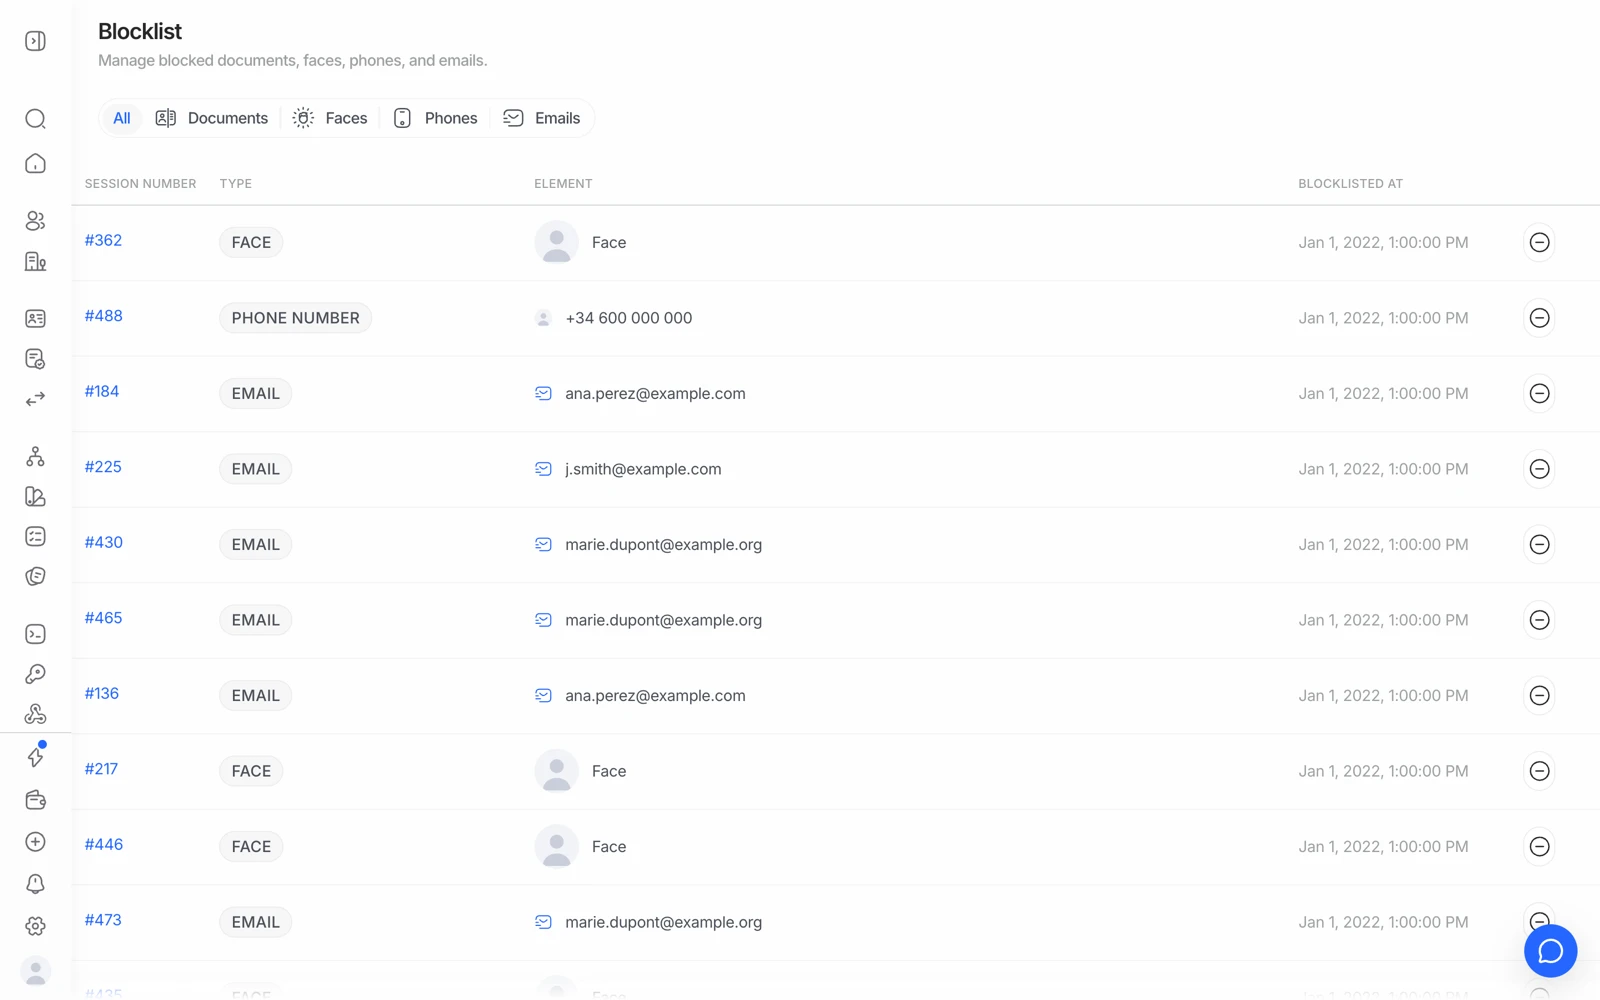
- Faces bloque une personne même quand elle revient avec un document différent.
- Documents bloque un numéro de document précis.
- La colonne Element montre exactement ce qui a été bloqué.
- Un utilisateur récurrent légitime peut être libéré depuis ici.
Quand quelqu'un termine un contrôle de preuve de vie, Didit compare son visage à tous les utilisateurs déjà vérifiés dans votre organisation et à votre liste de blocage, sans que vous ayez à activer quoi que ce soit séparément :
- Une correspondance avec un utilisateur déjà vérifié lève un signalement de doublon possible sur la session.
- Une correspondance avec un visage sur liste de blocage refuse la vérification.
La sensibilité est régie par les seuils de similarité que vous configurez, et ce qui se passe en cas de correspondance (refus, révision, ou passage avec un signalement) est régi par les règles de votre workflow.
#Doublon n'est pas synonyme de fraude
C'est la distinction qui compte, et la plateforme ne peut pas la faire à votre place : un visage en double signifie ce visage s'est déjà vérifié ici. Que ce soit un problème dépend entièrement de votre produit.
| Situation | Le signalement de doublon est... |
|---|---|
| Une personne ouvrant un second compte pour abuser d'une prime d'inscription | Le signal que vous vouliez |
| Un client légitime qui se revérifie après l'expiration de son KYC | Attendu et inoffensif |
| Un client qui a abandonné puis recommencé | Attendu et inoffensif |
| Un appareil partagé dans une famille ou un commerce | Nécessite un regard humain |
#Empêcher que des utilisateurs récurrents légitimes soient signalés
La solution consiste à indiquer à Didit que les deux sessions sont la même personne, ce que vous faites avec vendor_data.
Définissez vendor_data sur votre propre identifiant utilisateur interne à la création d'une session. Les sessions partageant un vendor_data sont regroupées en un utilisateur consolidé, si bien qu'un client récurrent se lit comme la même personne plutôt que comme un inconnu portant un visage familier.
Si vous voyez des signalements de doublon sur vos propres clients récurrents
authentiques, vérifiez si votre intégration transmet bien vendor_data. Les sessions
créées sans lui ne peuvent pas être reliées, donc chaque revérification a l'air
d'être un inconnu qui ressemble par hasard à quelqu'un d'autre.
Pour la revérification délibérée d'un utilisateur connu, l'authentification biométrique est le module conçu pour cela : il reconfirme un utilisateur récurrent par le visage sans refaire tout le parcours document.
#Examiner un doublon signalé
Le résultat de session porte la référence à la session antérieure qui a correspondu, si bien que vous pouvez ouvrir les deux et les comparer côte à côte : même nom, même numéro de document, nom différent sur le même visage, et ainsi de suite. Cette comparaison est ce qui vous indique dans laquelle des situations ci-dessus vous vous trouvez.
Si c'est un abus avéré, ajoutez le visage à votre liste de blocage pour que la tentative suivante soit automatiquement refusée. Si c'est votre propre client récurrent, approuvez la session et corrigez le manque de vendor_data pour que cela cesse de se produire.
#Supprimer des données affecte la détection future des doublons
La détection des doublons fonctionne en comparant avec des données que vous détenez encore. Si vous supprimez une session, cette session disparaît, donc le visage qu'elle contenait n'est plus là pour établir une correspondance, et une tentative ultérieure de la même personne ne sera pas reconnue comme un doublon de celle-ci.
C'est le compromis honnête entre minimisation des données et détection de fraude, et il vaut mieux le décider délibérément plutôt que de le découvrir plus tard. Voir supprimer des données de vérification.
#Rechercher un visage vous-même
Au-delà du contrôle automatique, la recherche faciale est disponible en API pour que vous puissiez rechercher un visage précis parmi vos utilisateurs vérifiés à la demande, utile pour enquêter sur un schéma de fraude après coup plutôt qu'à l'entrée en relation. Voir recherche faciale.
#Les signaux d'appareil et d'IP forment une couche distincte
Un visage en double est un signal, une empreinte d'appareil partagée ou une IP suspecte en est un autre. Ce sont des contrôles indépendants, et un fraudeur déterminé finira généralement par déclencher l'un avant l'autre. L'analyse de l'appareil et de l'IP est peu coûteuse et dispose de sa propre allocation gratuite de 500 contrôles par mois, ce qui en fait un ajout économique à un flux qui exécute déjà la preuve de vie.
Les signaux d'appareil et d'IP produisent des faux positifs sur les infrastructures partagées : réseaux d'entreprise, NAT des opérateurs mobiles et navigateurs hébergés dans le cloud placent tous de nombreux utilisateurs authentiques derrière une même adresse. Orientez-les vers la révision plutôt que de les refuser sur ce seul critère.