
ログインとアカウントアクセスの復旧
business.didit.meへは、SSO、パスキー、またはメールアドレスとパスワードでサインインします。パスワードを忘れた場合、ロックアウトされた場合、そしてよくある組織が見つからない問題への対処法です。
サインインには成功したのに、チームのワークフローや履歴が見当たらない場合、ほぼ確実に、チームの組織に参加するのではなく新しい組織を作成してしまっています。オーナーに自分のメールアドレスを招待してもらってください。データが失われたわけではなく、単に組織を間違えているだけです。
Diditへはbusiness.didit.meで、Google SSO、パスキー、またはメールアドレスとパスワードでサインインします。アクセスに関する問題のほとんどは、データが失われたのではなく、組織を間違えているか、パスワードがロックされているかのどちらかです。
#サインインできたのに組織のデータが見当たらない
これは圧倒的によくあるアクセスの問題で、バグではありません。
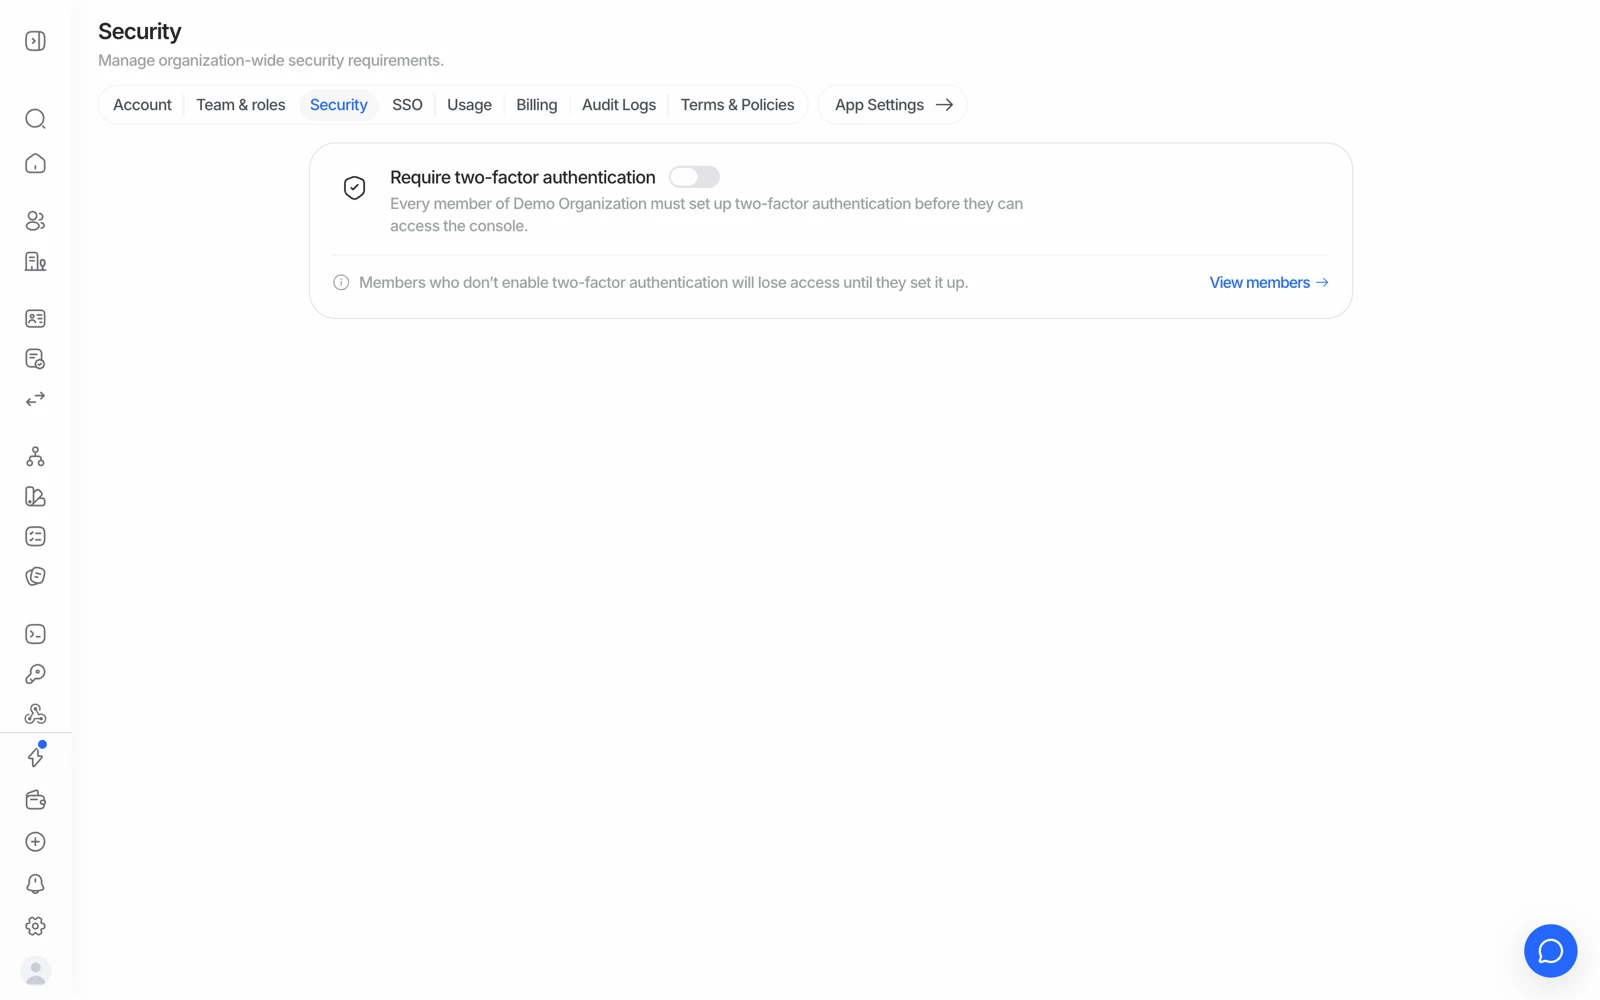
- これをオンにすると、組織内の全員に2FAを必須にできます。
- View membersで、すでに2FAを有効にしている人、つまり今もログインできる人がわかります。
チームメンバーの招待リンクを使わずにアカウントを作成すると、Diditはあなたをチームの既存組織に追加するのではなく、まったく新しい組織を作成します。同僚のワークフロー、APIキー、検証履歴は彼らの組織にあり、あなたが見ているのは自分の組織です。
修正手順は次のとおりです。
- 招待してもらう
正しい組織のオーナーまたは管理者に、Settings > Teamからあなたのメールアドレスを招待してもらってください。チームメンバーの招待とロールの設定をご覧ください。
- 重複を整理する
1つのメールアドレスは同時に1つの組織にしか属せないため、招待が届く前に、誤って作成してしまった空の組織を削除する必要がある場合があります。そのオーナーが組織設定から削除するか、サポートに連絡すれば対応してもらえます。
正しい組織にいることを確認した後でもページが読み込まれない、サーバーエラーが出る、あるいは履歴が本当に見当たらないという場合、それはあなたのせいではありません。自分で回避しようとせず、サポートに連絡してください。
#パスワードを忘れた場合
ログインページのリセットリンクを使い、メールに届く案内に従ってください。SSOでサインアップした場合は、代わりにIDプロバイダー側でパスワードをリセットしてください。復旧すべき別のDiditパスワードは存在しません。
#失敗回数が多すぎる場合
パスワードを何度も連続して間違えると、セキュリティ対策として一時的にアカウントがロックされます。推測を続けるのではなく、しばらく待ってから再試行するか、リセットリンクで新しいパスワードを設定してください。推測を重ねるほどロック時間が延びます。
#ログイン用メールアドレスの変更
アカウントを新しいメールアドレスに移すには、Settings > Teamから同じロールで新しいメールアドレスをチームメンバーとして追加し、その後古いものを削除してください。ロックアウトされていて自分でこれができない場合は、サポートに連絡してください。
#ソーシャルログインからメールアドレスとパスワードへの切り替え
GoogleやGitHubでサインアップしていて、メールアドレスとパスワードに切り替えたい場合、実務上の手順はメールアドレスの変更と同じです。対象のアドレスを自分のロールでメンバーとして招待してもらい、その後古いIDを削除してください。ロックアウトされている間に対応してもらう必要がある場合は、サポートに相談してください。
#パスキーと第2要素
追加のサインイン手順で行き詰まった場合(パスキーが動かない、第2要素を紛失した、スマホを買い替えた)は、サポートに連絡して本人確認のうえアクセスを復旧してもらってください。何度も再試行しないでください。失敗を繰り返すとロックが延長されます。
作った覚えのないパスキーを求められる、またはパスキーが失敗する。 パスキーはデバイスごとのものなので、新しいスマホやリセットしたブラウザにはあなたのパスキーはありません。サポートはアカウントのパスキーをリセットできますが、セキュリティのため、まず本人確認リンク(身分証とセルフィーを使う短いDiditセッション)を送ります。それを完了して同じチケットで返信すると、パスキーが消去され、メールアドレスとパスワードまたはSSOで再びサインインし、アカウント設定 > パスキーで新しく登録できるようになります。
スマホと一緒に認証アプリ(2FA)を失った。 まず、作成時に設定したバックアップ、メール、リカバリーキーからアプリ自体の復元を試してください。これにはDidit側の対応は不要です。それができない場合はサポートに連絡してください。同じ本人確認の後、第2要素を無効化するので、新しく登録できます。
一部の操作は、サインイン後でも意図的に追加の確認で保護されています。重要な変更のための仕様であり、不具合ではありません。
#"Registration failed, too many requests from this IP address"
あなたの入力内容に問題はありません。これはサインアップのレート制限で、メールアドレスやブラウザではなく接続元のパブリックIPアドレスに紐づいています。だからシークレットウィンドウや別のメールアドレスでも変わりません。同じネットワークから短時間に数回試すと発動し、オフィスや共有のネットワーク(またはVPN)では同僚がアドレスを共有しているため、初回でも発動することがあります。
抜け出す方法は2つです。
- 別のネットワークからサインアップする。 最も簡単なのは、Wi-Fiを切ってモバイルデータでスマホからbusiness.didit.meにアクセスすることです。新しいアドレスになり、登録はすぐに通ります。
- または、再試行せずに待つ。 制限はメッセージに表示された時間(約1時間)で自動的に解除されます。新しい試行のたびにカウントダウンが再開されることがあるので、数分おきに試し続けると、いつまでも経過しません。
どちらもうまくいかない場合は、サインアップに使っているパブリックIPをサポートに伝えてください。そのIPの制限を解除します。入れたら、アカウントの所有者には自分で読むメールボックスを選んでください。APIキー、請求の通知、セキュリティ警告はそこに届きます。
#GitHubやGoogleでサインインしたら別のアカウントに入った
ソーシャルログインはそのプロバイダーが報告するメールアドレスに紐づきます。GitHubアカウントが、組織から招待されたのとは別のメールアドレスにリンクされている場合、GitHubでサインインすると、その別のメールアドレスの下に新しい空の組織が作られます。上で説明した典型的な「組織が見つからない」問題です。その後GitHub内でメールアドレスを変更しても、統合されずにさらに新しいアカウントができます。解決策は招待の経路です。本当に使いたいアドレスを所有者に招待してもらい、その後サポートに連絡して空の組織を削除し、必要なら本人確認の後に所有権を移してもらってください。
#SSOを利用している組織
組織でSSOが設定されている場合は、パスワードではなくIDプロバイダー経由でサインインしてください。パスワードでのサインインが予期せずブロックされている場合、それは通常、自社の管理者が制御しているSSOポリシーによるものです。サポートに連絡する前に、まず管理者に確認してください。
#サインインできないときのサポートへの連絡
サポートは、組織を特定できる情報を求めます。コンソールに一切アクセスできない場合は、サインインに使っているメールアドレスと、わかれば以前のURLに含まれていた組織IDを送ってください。問題がまさに「コンソールにアクセスできないこと」である場合、コンソールのスクリーンショットを求めても意味がありません。ロックアウトされていることをはっきり伝えれば、そこから対応してもらえます。