
Contra que listas a Didit faz cribagem
Mais de 1300 bases de dados que cobrem sanções, PEP e os seus associados, media adversa em mais de 50 000 fontes, aplicação da lei, aplicação regulatória, e risco-país.
Mais de 1300 bases de dados. Regimes de sanções incluindo OFAC SDN, ONU, UE e HM Treasury; PEP com familiares e associados próximos; media adversa em mais de 50 000 fontes noticiosas, classificada em mais de 415 categorias de risco; listas de aplicação da lei e de aplicação regulatória; e sinais de risco-país.
#As categorias
1. Sanções e listas de vigilância. Regimes globais de sanções - OFAC SDN, ONU, UE, HM Treasury e outros - mantidos atualizados, mais proibições de viagem e outras medidas restritivas relacionadas.
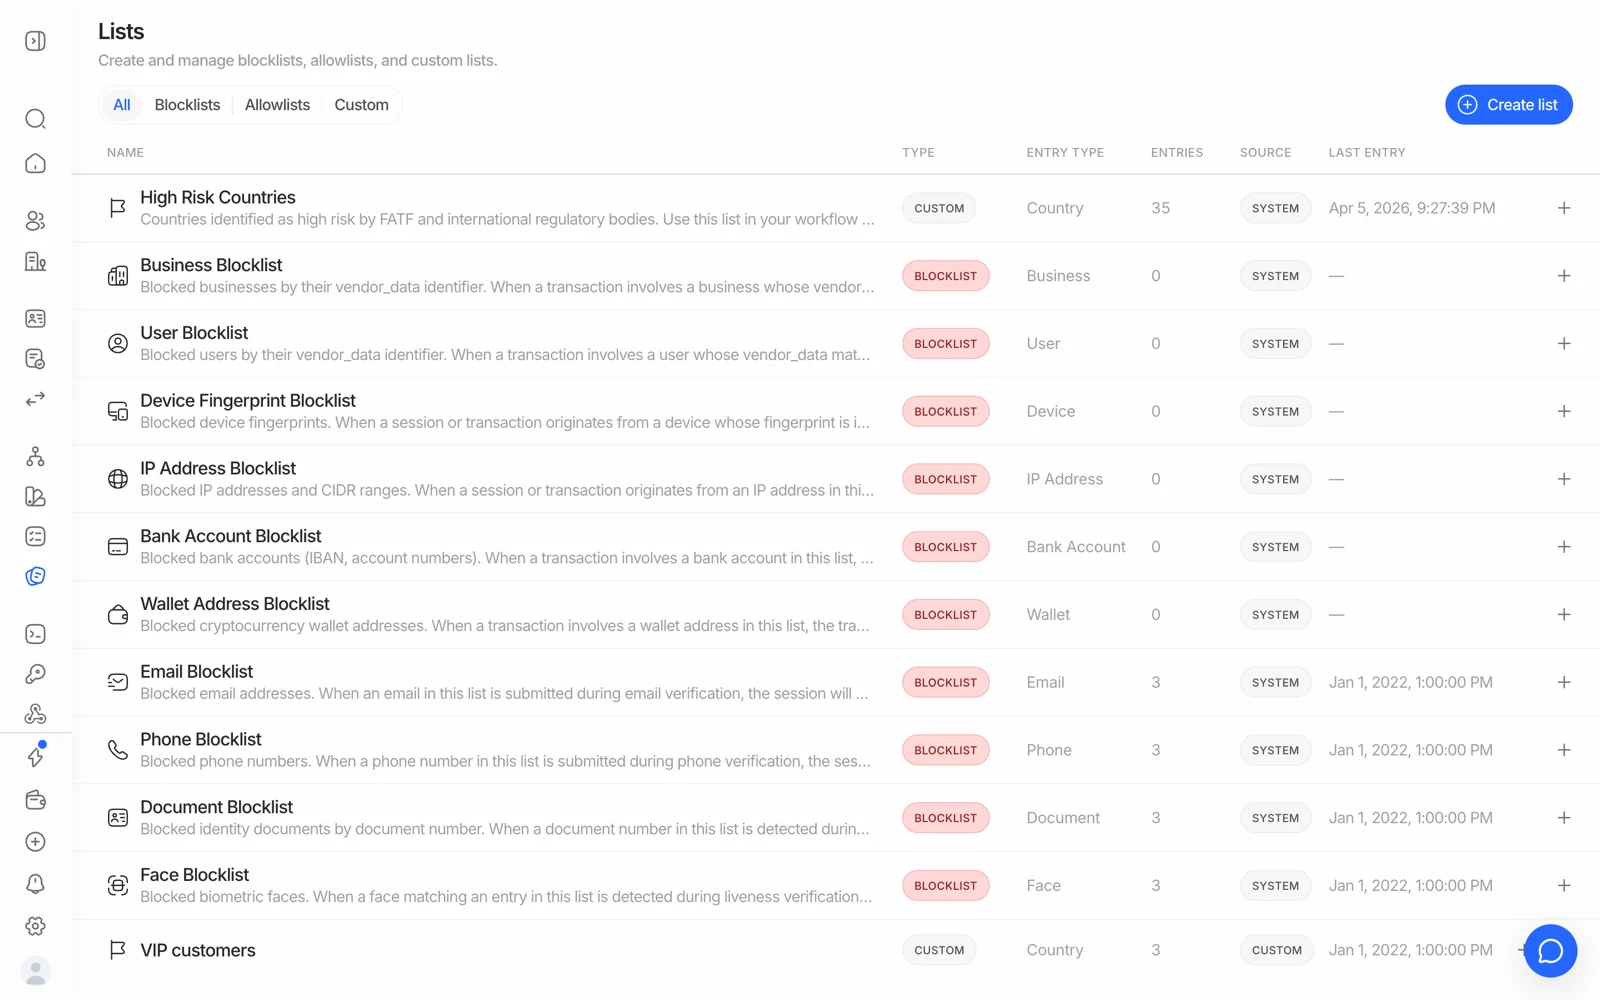
- As listas de bloqueio impedem uma correspondência por completo.
- As listas de permissão evitam que um cliente conhecido seja assinalado outra vez.
- Create list adiciona a tua própria lista, além da cobertura de sanções e PEP.
2. Aplicação governamental e da lei. Listas de procurados, incluindo do FBI e da Interpol, mais listas de exclusão e inibição.
3. Pessoas politicamente expostas. PEP em vários níveis, de chefes de estado a funcionários, mais familiares e associados próximos (RCA), e entidades com ligações políticas, como empresas estatais ou participadas pelo estado.
4. Media adversa e notícias negativas. Análise noticiosa global em mais de 50 000 fontes, com registos classificados em mais de 415 categorias de risco - alegações, investigações, condenações, e questões reputacionais - por isso uma ocorrência diz-te que tipo de cobertura é, e não apenas que a cobertura existe.
5. Categorias de crime financeiro. Fraude, apropriação indevida, corrupção, evasão fiscal, tráfico de droga e crimes relacionados com narcóticos, suborno e anticorrupção.
6. Terrorismo e insurgência. Atividade terrorista, incluindo redes de apoio, financiadores, e pessoal operacional - perfilados tanto antes como depois da designação oficial.
7. Risco geopolítico e de país. Exposição a países de alto risco, incluindo jurisdições na lista cinzenta e na lista negra da FATF, e jurisdições sob embargo, e entidades como bancos de fachada e instituições financeiras estatais sancionadas.
8. Risco regulatório e judicial. Pessoas e entidades sujeitas a decisões judiciais - condenadas, acusadas - e a ações regulatórias como multas e inibições.
#Confirmar uma lista específica
Se a tua obrigação de conformidade nomear uma lista específica, a resposta honesta é confirmá-la em vez de a inferires a partir de uma das categorias acima. OFAC SDN, ONU, UE e HM Treasury estão explicitamente cobertas. Para algo mais específico - o registo de aplicação de um regulador nacional em particular, uma lista de inibição setorial, uma lista de vigilância específica de um mercado - pergunta ao teu contacto Didit e obtém a confirmação por escrito. As afirmações sobre cobertura são exatamente o tipo de coisa que um auditor vai pedir-te para comprovar.
#O que a cobertura de cribagem não decide por ti
Uma cobertura ampla aumenta a probabilidade de se encontrar uma ocorrência real. Não decide:
- Se uma ocorrência se aplica ao teu cliente. Isso é a pontuação de correspondência, e um nome comum vai colidir com uma lista grande. Consulta entender os resultados da cribagem AML.
- Se uma ocorrência deve bloquear o onboarding. Um PEP não é um criminoso; o estatuto de PEP normalmente implica diligência reforçada, não recusa. É a tua política que decide.
- Se as tuas obrigações estão cumpridas. A cobertura é uma capacidade. A obrigação é tua, e depende do teu regulador, do teu setor, e da tua avaliação de risco.
#A frequência da cribagem importa tanto quanto a cobertura
Uma cribagem diz-te o que as listas diziam no dia em que correu. As listas mudam constantemente - são acrescentadas designações, e a media adversa acumula-se. Se a tua obrigação incluir manter a diligência devida ao cliente atualizada, uma cribagem única no onboarding não cumpre isso. Consulta monitorização AML contínua, a 0,07 $ por ano.
#As carteiras cripto são cribadas separadamente
Cribar uma pessoa contra listas de vigilância e cribar um endereço blockchain quanto a exposição são problemas diferentes, que usam dados diferentes. A cribagem de carteiras e a AML ao nível de transação fazem parte da monitorização de transações. Consulta cribagem de carteiras.
#Registo
Os resultados da cribagem fazem parte da sessão, por isso estão no PDF da sessão junto com tudo o resto, e todas as chamadas de API estão no teu registo de auditoria durante 365 dias. Se a tua obrigação for reter a evidência de cribagem por um período mais longo do que retens a sessão, exporta o relatório no momento da decisão e guarda-o no teu próprio sistema. Consulta descarregar um relatório de verificação.
Se acreditares que tens um período de retenção estatutário que entra em conflito com a tua janela de retenção configurada, isso é uma decisão de conformidade da tua equipa, e não uma definição da plataforma para adivinhar. Decide primeiro o período, e depois configura a retenção e o teu próprio arquivo para corresponder.