
Didit 筛查所使用的名单
覆盖超过 1,300 个数据库,涵盖制裁名单、PEP 及其关联人员、超过 50,000 个来源的负面媒体报道、执法记录、监管处罚,以及国家风险。
超过 1,300 个数据库。制裁体系涵盖 OFAC SDN、联合国、欧盟和 HM Treasury; PEP 及其亲属和密切联系人;覆盖超过 50,000 个新闻来源、归入 415 个以上风险类别的负面媒体报道; 执法与监管处罚名单;以及国家风险信号。
#覆盖的类别
1. 制裁与观察名单。 全球制裁体系 - OFAC SDN、联合国、欧盟、HM Treasury 及其他 - 持续更新,另包含旅行禁令及相关限制性措施。
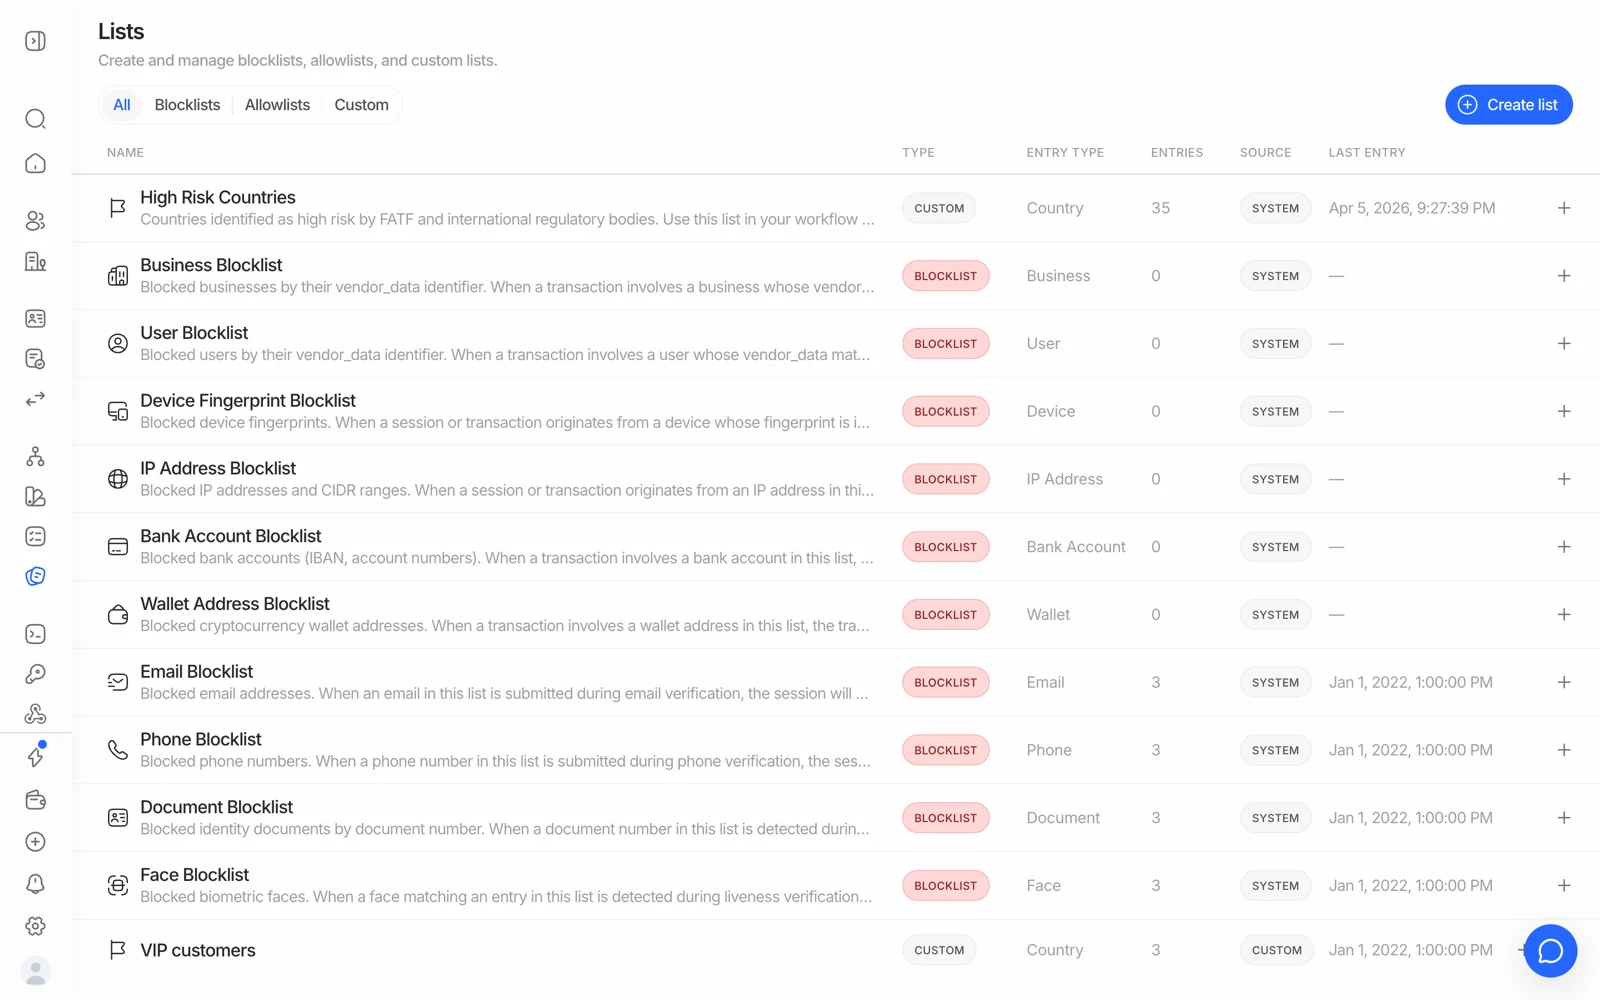
- Blocklists 会直接阻止一次匹配通过。
- Allowlists 让已知客户不会再次被标记。
- Create list 用于在制裁和 PEP 覆盖范围之外,添加你自己的名单。
2. 政府执法与执法机关。 包括 FBI 和国际刑警组织在内的通缉名单,以及取消资格和禁入名单。
3. 政治公众人物(PEP)。 覆盖从国家元首到普通官员的各层级 PEP,加上亲属及密切联系人(RCA),以及具有政治关联的实体,例如国有或国家投资的企业。
4. 负面媒体与负面新闻。 覆盖超过 50,000 个来源的全球新闻分析,记录被归入 415 个以上风险类别 - 指控、调查、定罪和声誉相关问题 - 因此一次命中会告诉你这是哪一类报道,而不仅仅是存在报道。
5. 金融犯罪类别。 欺诈、侵占、腐败、逃税、毒品贩运及麻醉品犯罪、贿赂与反腐败。
6. 恐怖主义与叛乱活动。 恐怖活动,包括支持网络、资助者和行动人员 - 在正式认定之前和之后都会建立档案。
7. 地缘政治与国家风险。 对高风险国家的暴露程度,包括 FATF 灰名单、黑名单及受禁运的司法辖区,以及空壳银行和受制裁的国家金融机构等实体。
8. 监管与司法风险。 受法院裁决(定罪、起诉)以及监管处罚(如罚款和禁入)约束的个人和实体。
#确认某个具体名单
如果你的合规义务指定了某个具体名单,诚实的做法是去确认它,而不是从上述类别中推断。OFAC SDN、联合国、欧盟和 HM Treasury 均被明确覆盖。对于更具体的名单 - 某个国家监管机构的执法登记册、某个行业的禁入名单、某个特定市场的观察名单 - 请咨询你的 Didit 联系人,并获取书面确认。覆盖范围的相关声明,正是审计人员会要求你举证的内容。
#筛查覆盖范围不能替你决定的事
覆盖范围越广,发现真实命中的概率就越高。但它不能决定:
- 某次命中是否适用于你的客户。 这取决于匹配分数,常见姓名会与庞大的名单产生碰撞。参见理解 AML 筛查结果。
- 某次命中是否应该阻止准入。 PEP 不等于罪犯;PEP 身份通常意味着需要加强尽职调查,而不是直接拒绝。这由你的政策决定。
- 你的义务是否已经履行。 覆盖范围是一种能力。义务是你自己的,它取决于你的监管机构、所在行业和风险评估。
#筛查频率与覆盖范围同样重要
一次筛查只能告诉你名单在运行当天记录了什么。名单在持续变化 - 新的认定不断增加,负面媒体也在不断累积。如果你的义务要求持续保持客户尽职调查的时效性,那么仅在准入时进行一次筛查是不够的。参见AML 持续监控,每年 $0.07。
#加密钱包单独筛查
针对个人的观察名单筛查,与针对区块链地址的风险敞口筛查是两个不同的问题,使用不同的数据。钱包筛查和交易层面的 AML 属于交易监控的一部分。参见钱包筛查。
#记录留存
筛查结果是会话的一部分,因此会随其他内容一起出现在会话 PDF 中,且每一次 API 调用都会保留在你的审计日志中 365 天。如果你的义务要求筛查证据的保留期长于会话本身的保留期,请在做出决策时导出报告,并保存在你自己的系统中。参见下载核验报告。
如果你认为存在法定的记录保留期限,与你配置的保留窗口存在冲突,这属于你团队需要 做出的合规决策,而不是一个可以随意猜测的平台设置。请先确定所需期限, 再据此配置保留策略和你自己的归档方式。