
交易监控的工作原理
提交交易后,规则会实时对其进行评估,高风险交易会触发警报并生成案件 - 每笔筛查交易 0.02 美元。
你提交每一笔交易,Didit 会实时依据你的规则对其进行评估,并返回一个状态和分数。 风险交易会触发警报,警报会归并成案件供分析人员处理。每笔筛查交易 0.02 美元; AML 交易对手方筛查和钱包筛查另行计费。
#它的定位
身份核验回答的是入驻时「这是谁」的问题。交易监控回答的是之后「这项活动是否正常」的问题。它们是同一平台上的两款独立产品,受监管的企业通常两者都需要 - 仅靠入驻检查,无法告诉你客户进来之后会做什么。
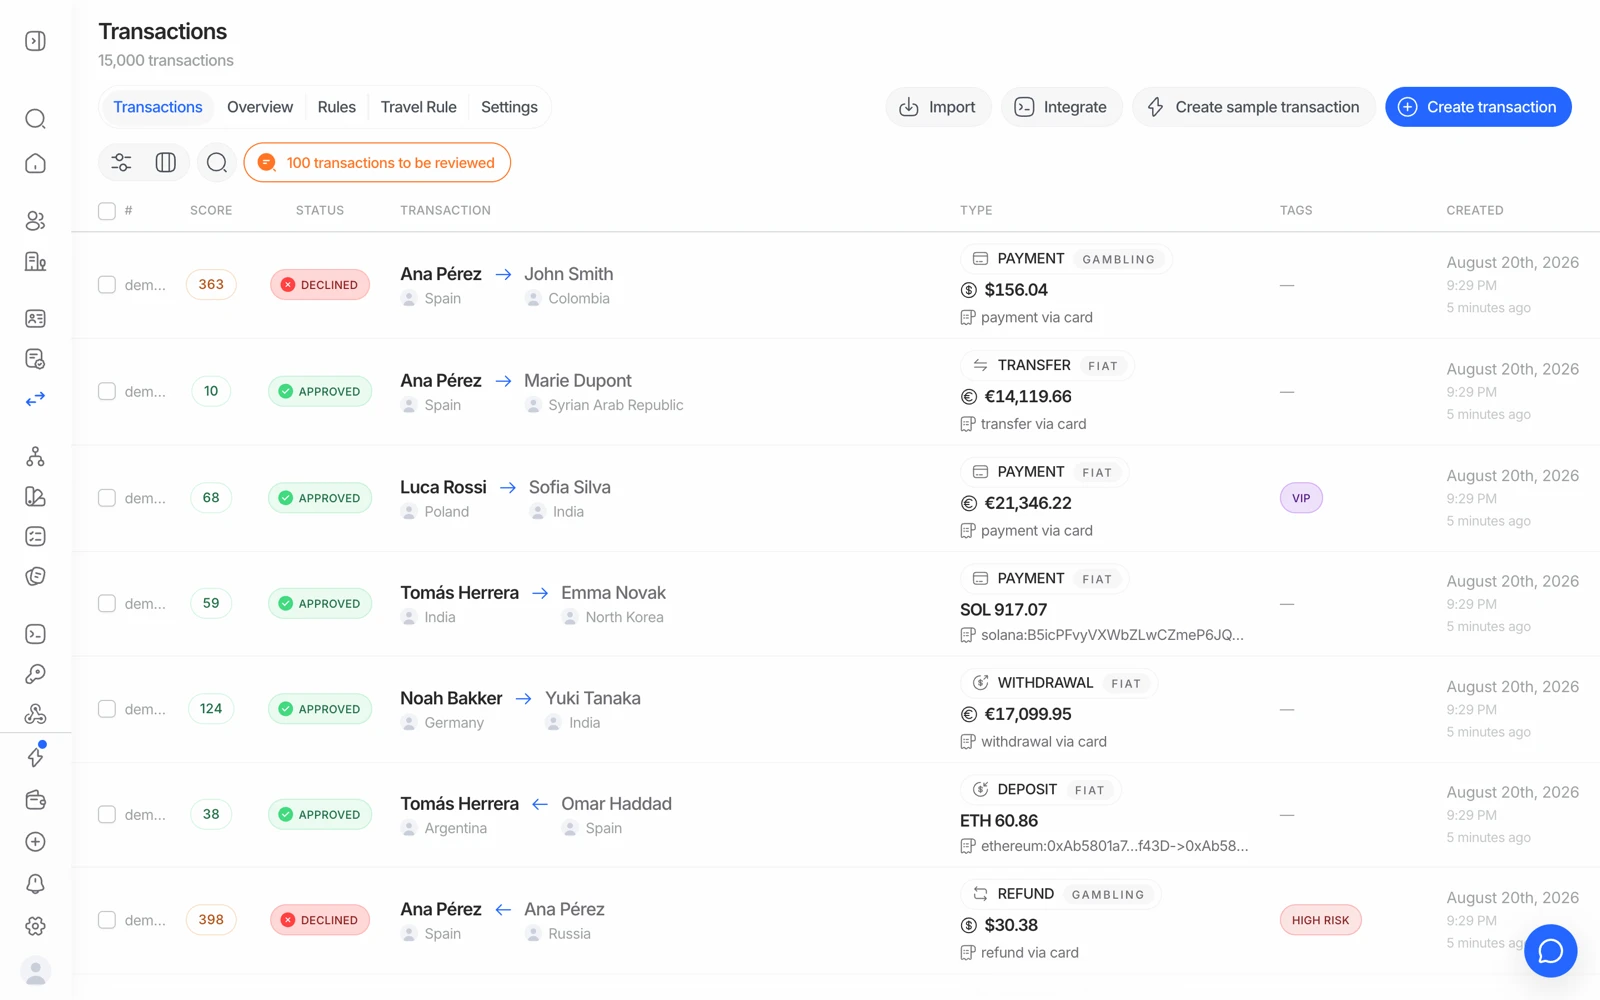
- 「概览」列出了每笔交易及其得到的判定结果。
- 「规则」是逻辑所在之处 - 标记什么,以及如何处理。
- 「创建示例交易」可以让你在不接入任何系统的情况下,观察规则的触发效果。
#整体流程
- 提交交易
你的后端在交易发生时将其发送过来,附带你自己的标识符(
txn_id)、金额、货币、方向以及交易各方信息。 - 规则对其进行评估
你配置的规则会实时运行 - 阈值、频率检查、交易对手方检查,以及任何自定义逻辑。交易返回时会带有状态、分数和严重程度。
- 警报与案件
触发规则的交易会产生警报。警报会归并成案件,让分析人员处理客户的整体模式,而不是孤立的单个事件。
- Webhook 让你保持同步
transaction.created会在初次判定时触发;此后,只要状态发生变化 - 分析人员操作、补救处理、命中黑名单,或供应商更新 -transaction.status.updated就会触发。
#规则才是核心
交易监控中真正有用的一切都在规则里,而规则完全由你来配置。大致涵盖以下几类:
- 金额阈值 - 单笔交易超过某个限额。
- 频率 - 某个时间窗口内的多笔交易,或累计总额超过限额。
- 拆分交易模式 - 反复出现的、刚好低于申报阈值的金额。
- 交易对手方风险 - 交易的另一方是谁。
- 方向 - 入账和出账通常应区别对待,一般情况下也理应如此。
- 地理位置 - 你的风险评估中涉及的司法辖区。
Didit 提供了一套规则库作为起点。请把它当作起点看待:如果规则集没有针对你产品的正常行为进行调优,要么会对一切都发出警报,要么什么都不会触发。参见规则库。
#法币与加密货币
规则同时覆盖法币和加密货币的资金流动。如果你在配置加密货币监控时,发现规则输入项看起来偏向法币设计,这值得向你的 Didit 联系人反馈,而不是自行绕过 - 你需要表达的内容的形状,比硬塞进一个大致合适的字段更重要。
加密货币还带来了另一个维度:交易另一方的地址本身也有其链上风险画像。这就是钱包筛查。参见钱包筛查与加密货币。
#将交易与已核验身份关联
当一笔交易可以归属到一个已核验的人时,监控的价值会成倍提升。请使用一致的标识符 - 用户使用 vendor_data,企业使用 vendor_business_data - 这样一笔交易、它触发的警报,以及背后的身份,就都能归结到同一个实体上。如果不这样做,你监控的就只是匿名的资金流动。
#状态与你自己的状态体系
交易状态是独立的一套体系,与核验会话状态是分开的。不要把你的 KYC 状态映射直接拿来用在交易上。参见交易状态。
#费用
| 价格 | |
|---|---|
| 交易筛查(规则、评分、频率检测、案件、警报) | 每笔交易 0.02 美元 |
| 钱包验证与筛查(交易对手方制裁、加密货币钱包风险) | 起价 0.15 美元,若使用自有供应商密钥则为 0.02 美元 |
| Travel Rule | 每笔出账转账 0.02 美元 |
以上均不包含在免费额度内。Travel Rule 转账按其自身独立的 0.02 美元计费,取代标准筛查费用,而不是两者叠加。参见Travel Rule。
#如果钱包筛查或某项功能显示不可用
某些监控功能是按组织开启的。如果控制台将某项功能显示为不可用或即将推出,而你需要使用它,请联系支持团队确认你账户上实际开启了哪些功能,而不是假设这是你遗漏的某个配置。
#监管报告
如果你的合规义务包括提交可疑活动报告,Didit 的案件管理功能可以基于一个案件生成监管报告。支持哪些报告格式、适用于哪些监管机构,这是需要向你的 Didit 联系人确认的事实性问题 - 不要基于假设去设计申报流程。参见监管报告。