
重复账户与人脸搜索
活体检测会自动将每张人脸与你已核验过的所有人,以及你的黑名单进行比对 - 本文说明重复标记的含义,以及如何避免误标合法的回访用户。
每次活体检测都会自动对已核验的用户和你的黑名单执行一次 1:N 人脸搜索。
重复标记意味着同一张人脸此前出现过 - 如果是新账户,这就是欺诈;
如果是回访客户,这完全正常。使用 vendor_data 来区分这两种情况。
#系统会自动运行什么
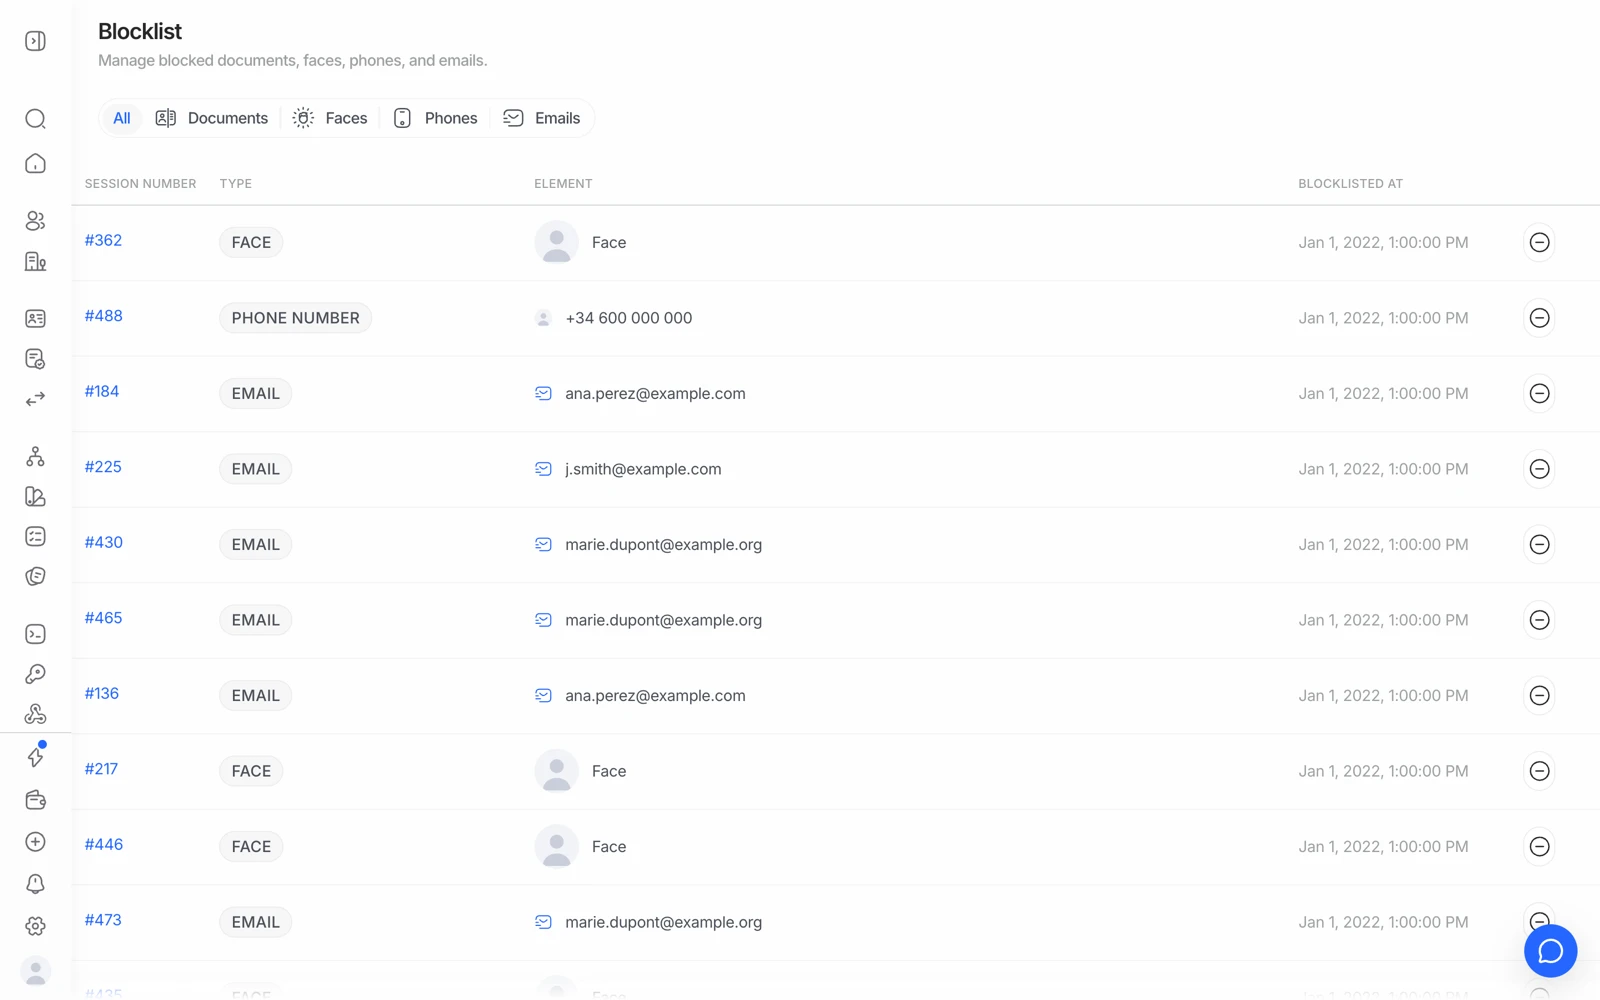
- 「人脸」即使对方换了一份不同的证件回访,也能将其屏蔽。
- 「证件」用于屏蔽特定的证件号码。
- 「元素」列会准确显示被屏蔽的具体内容。
- 在这里可以将合法的回访用户从黑名单中移除。
当有人完成活体检测时,Didit 会将其人脸与你组织内此前核验过的所有用户以及你的黑名单进行比对,无需你另行开启任何设置:
- 与某个已核验用户匹配,会在会话上标记出「可能重复」。
- 与黑名单中的人脸匹配,会直接拒绝该次核验。
灵敏度由你配置的相似度阈值决定,而匹配发生后会怎样处理 - 拒绝、审核,还是带标记通过 - 则由你工作流的规则决定。
#重复不等于欺诈
这是一个至关重要的区分,平台无法替你做出判断:重复人脸的含义是这张脸此前在这里核验过。这是否构成问题,完全取决于你的产品。
| 情形 | 重复标记意味着… |
|---|---|
| 同一个人开设第二个账户以套取注册奖励 | 正是你想要的信号 |
| 合法客户在 KYC 过期后重新核验 | 预期之中,无害 |
| 客户中途放弃后重新开始 | 预期之中,无害 |
| 家庭或店铺内共用的设备 | 需要人工查看 |
#避免误标合法的回访用户
解决方法是告诉 Didit 这两个会话是同一个人,方式就是使用 vendor_data。
创建会话时,将 vendor_data 设置为你自己内部的用户 ID。共享同一个 vendor_data 的会话会被归并为一个统一用户,因此回访客户会被识别为同一个人,而不是一个「长着熟悉面孔的新用户」。
如果你发现真实的老客户也被标记为重复,请检查你的集成是否传入了 vendor_data。
未传入该字段创建的会话无法被关联,因此每次重新核验都会看起来像一个「碰巧
匹配上」的陌生人。
如果是有意对已知用户进行重新核验,生物识别认证正是为此设计的模块:它仅通过人脸就能重新确认一位回访用户,无需重走整个证件流程。
#审核被标记的重复项
会话结果中携带着对匹配到的更早会话的引用,因此你可以将两者同时打开、并排比较 - 姓名是否相同、证件号码是否相同、同一张脸是否对应不同姓名,等等。这种比较能帮你判断自己究竟属于上述哪种情形。
如果确实是滥用行为,将该人脸加入黑名单,让下一次尝试自动被拒绝。如果是你自己的回访客户,则批准该次核验,并修复 vendor_data 缺失的问题,避免类似情况再次发生。
#删除数据会影响之后的重复检测
重复检测的原理是与你当前仍持有的数据进行比对。如果你删除了一个会话,该会话就会彻底消失 - 其中包含的人脸也就不再存在,无法用于比对,之后同一个人的再次尝试将不会被识别为与它重复。
这就是数据最小化与欺诈检测之间真实存在的权衡,值得你事先深思熟虑地做出决定,而不是事后才发现。详见删除核验数据。
#自行搜索某张人脸
除了自动检查外,人脸搜索也提供 API,让你可以按需在已核验用户中搜索某张特定人脸 - 适用于事后调查欺诈模式,而不仅限于入驻环节。详见人脸搜索。
#设备与 IP 信号是独立的一层
重复人脸是一种信号;共用的设备指纹或可疑 IP 是另一种信号。它们是相互独立的检查,一个坚决的滥用者通常会先触发其中一个,才触发另一个。设备与 IP 分析成本很低,且每月自带 500 次免费额度,因此在已经运行活体检测的流程中加入它成本很低。
设备与 IP 信号在共享基础设施上会产生误报 - 企业网络、移动运营商 NAT, 以及云端托管的浏览器,都会让许多真实用户共用同一个地址。请将这类情况 导向人工审核,而不要仅凭这一点就拒绝。