如何删除一个核验会话及其产生的一切数据 - 以及删除具体会影响什么、不会影响什么。删除是立即生效且不可逆的。
从控制台或 API 删除一个会话,它就会彻底消失 - 判定结果、提取出的数据、每一项功能记录, 以及全部媒体文件。删除是立即生效且不可逆的,因此请先导出你需要的任何内容。
你可以随时从 Business Console 或通过 API,删除一个核验会话及其产生的一切数据。 删除是立即生效的,且无法撤销。
#从控制台删除一个会话
- 打开用户验证
在 Business Console 中进入身份验证 → 用户验证。
- 找到该会话
搜索或筛选出你要删除的会话,并打开它。
- 删除
选择更多操作 → 删除验证。对话框会显示此人的人脸模板将如何处理,并允许你为这次删除做出选择,然后确认。
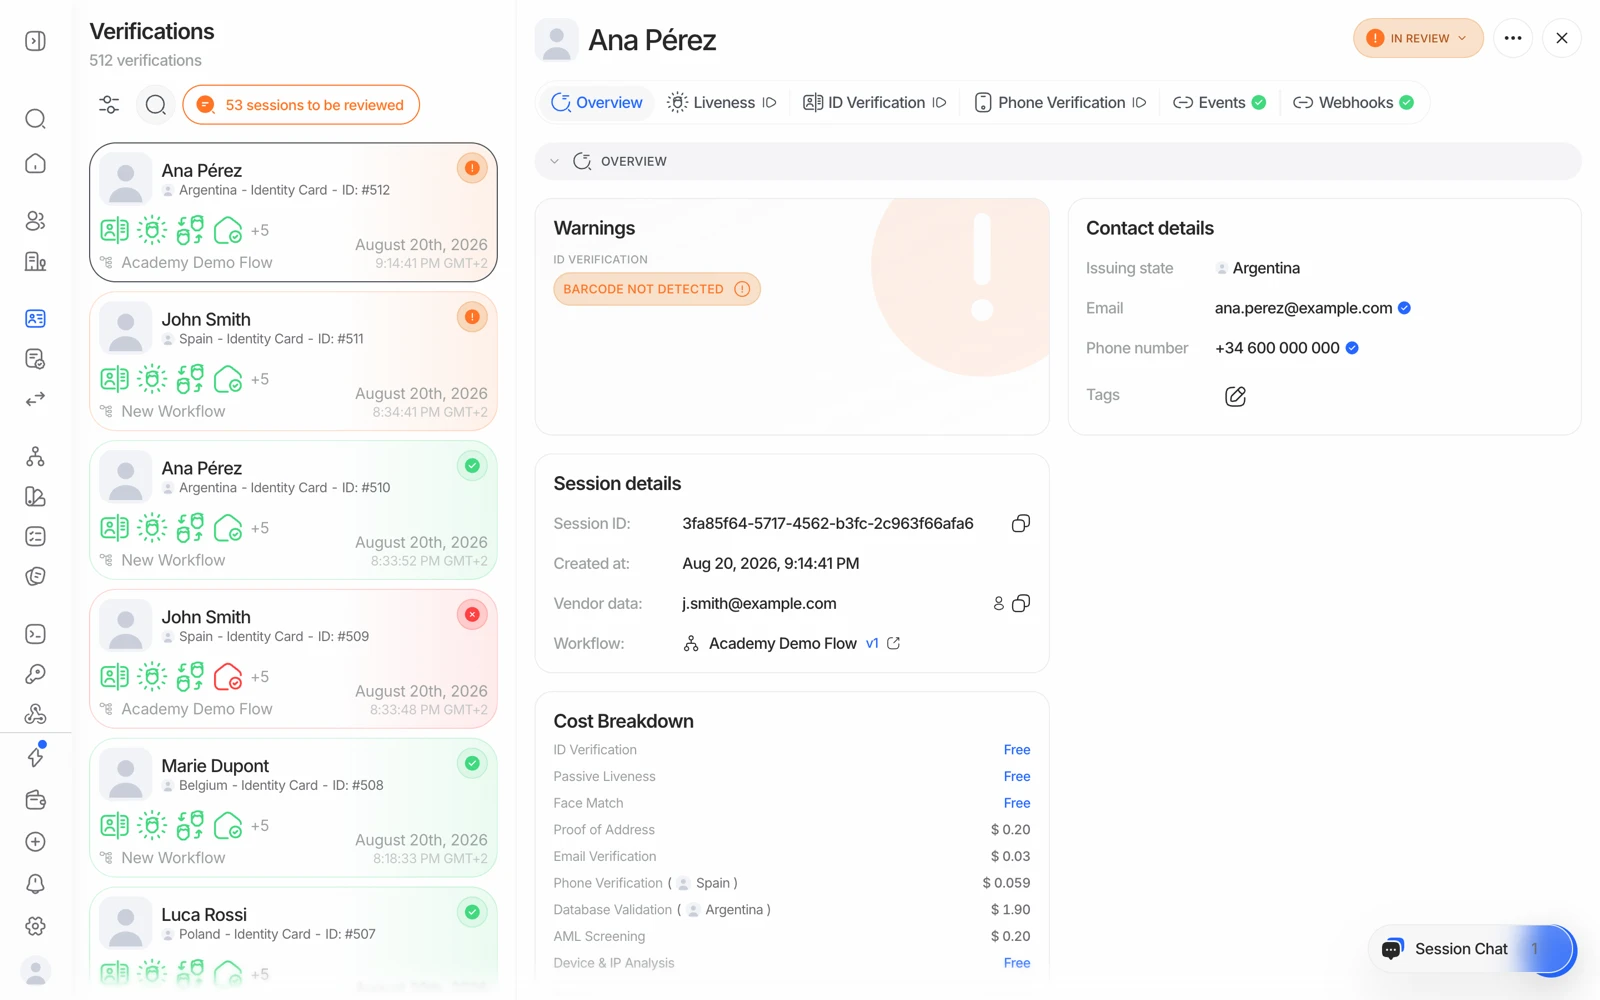
如需一次删除多个会话,请在列表中选中它们,然后在出现的操作栏中选择删除。你需要输入 delete 加上会话数量来确认,例如 delete 3;你还可以将这次删除标记为隐私删除请求,这样也会删除为这些人保留的所有人脸模板。
#通过 API 删除一个会话
使用会话 ID 调用删除接口:
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
调用成功会返回 204 No Content。404 表示该会话已被删除,或该 ID 不存在。
这个接口对个人核验(KYC)和企业核验(KYB)会话都适用。
#删除会包含哪些内容
删除一个会话会移除该会话本身,以及:
- 它的判定结果和全部提取出的数据。
- 每一项相关的功能记录 - 身份证件核验、登记机构查询、证件、AML 结果等等。
- 全部存储的媒体文件 - 证件图像、视频、证件照、自拍照,以及与该会话相关的其他任何上传内容。
该会话会立即从你的会话列表和判定查询中消失,删除之前签发的所有媒体链接也会停止生效。
被删除的会话无法恢复。请在删除之前先导出你需要的任何内容 - 判定 PDF、CSV 行数据等。 参见下载核验报告。
#删除不会影响什么
有几项内容由单独的机制处理,删除会话时不会一并移除:
- 该会话生成的黑名单条目会继续保留。如需移除,请在列表下从黑名单中操作。
- 已为该会话签发的托管流程链接不会被撤销。
- 已经排入队列的 webhook 投递仍会照常送达。删除操作本身不会触发任何 webhook。
- 该次核验已花费的额度不会被退回。
- 该会话所属的用户或企业不会被删除 - 删除会话只会移除这一次核验。
- 审计日志条目有独立的保留策略;删除会话不会清除其审计记录。 参见使用审计日志。
#删除会影响未来的重复检测
重复检测的原理,是把一张新的人脸与你当前仍然持有的数据进行比对。 一旦某个会话被删除,它所包含的人脸也就不再存在,无法用于比对 - 因此如果同一个人之后再次核验, 那次尝试将不会被识别为与已删除会话的重复。
例外情况取决于你的选择。应用可以设置为在会话被删除后,将一份不含图像的人脸模板保留指定天数,仅用于重复检测,之后再将其删除。删除对话框会显示你的应用的这项设置,并允许你针对单次删除进行更改。隐私删除请求会立即删除此人的所有模板。
这就是数据最小化与欺诈检测之间真正的取舍,与其事后才发现,不如提前主动做出决定。 参见重复账号与人脸检索。
#一次删除多个会话
如果想一次性删除多个会话,而不是逐个操作,请使用批量删除接口。 请求格式参见 Delete Session API。
如果你需要清除一大批历史数据 - 比如一个测试阶段的数据,或一个已下线的应用 - 而批量接口在这种规模下不够实用, 请联系支持团队,而不要用脚本以高并发方式循环调用 API,那样会触发速率限制。
#用保留窗口自动完成
除了逐个删除会话之外,你也可以设置一个保留窗口,让系统自动应用。 在开发者 → API 密钥 → 常规中的数据保留下配置(如果你的控制台提供,也可以在设置 → 数据与隐私中配置):可选范围从 1 个月到 10 年,也可以设为不限。 该策略按应用设置,因此不同产品可以设置不同的窗口,并且对未来和已有的会话都同样生效。
#处理后即删除
如果追求最大程度的数据最小化,可以选择完全不保留数据:
- 创建会话
你的后端照常调用创建会话的 API。
- 让检查运行
身份核验、活体检测、AML 以及工作流中配置的其他任何检查。
- 接收 webhook
你会收到状态、会话 ID、你的
vendor_data,以及完整的核验数据。 - 只保留你需要的内容
只存储自身记录所需的最少信息 - 通常只是状态和你自己的引用编号,如果需要作为证据,再加上 PDF。
- 删除该会话
对该会话 ID 调用删除接口。
如果你的义务是自己持有证据,而不是依赖服务商为你保存,这是当前可用的最强数据最小化方案,值得考虑。
#不属于删除的隐私请求
打开设置 → 常规 → 更多设置 → 隐私和数据使用,关闭使用验证数据改进模型的开关并确认。更改立即适用于组织内所有应用。
其余请求 - 选择退出隐私政策或你的 DPA 中描述的其他数据用途、控制者与处理者之间的问题,或需要协助转交的数据主体请求 - 请发送至 privacy@didit.me,由该团队确认并处理;支持团队无法在聊天中处理这些请求。
#如果你自身的义务要求你保留记录
部分受监管企业的法定记录保留期,会长于它们希望处理者为自己保存数据的期限。 同时满足两者的方法,是在做出判定的那一刻导出证据,把它保存在你自己系统的自有管控之下, 再用一个较短的保留窗口来处理这里的副本。
你的义务具体是什么、需要保留多久,是你团队需要做出的法律和合规决策。 不要从一篇帮助文章中推断答案 - 先做出决定,再据此配置保留期和你自己的归档方式。
还没解决?和真人聊聊。
请附上你的组织 ID 以及你要咨询的会话 ID。