Como eliminar uma sessão de verificação e tudo o que ela produziu - e exatamente o que a eliminação afeta e não afeta. A eliminação é imediata e irreversível.
Elimina uma sessão a partir da consola ou da API e ela desaparece - a decisão, os dados extraídos, todos os registos de funcionalidades, e todos os ficheiros multimédia. É imediato e irreversível, por isso exporta primeiro tudo o que precisares.
Podes eliminar uma sessão de verificação e tudo o que ela produziu a qualquer momento, a partir da Consola de Negócio ou da API. A eliminação é imediata e não pode ser desfeita.
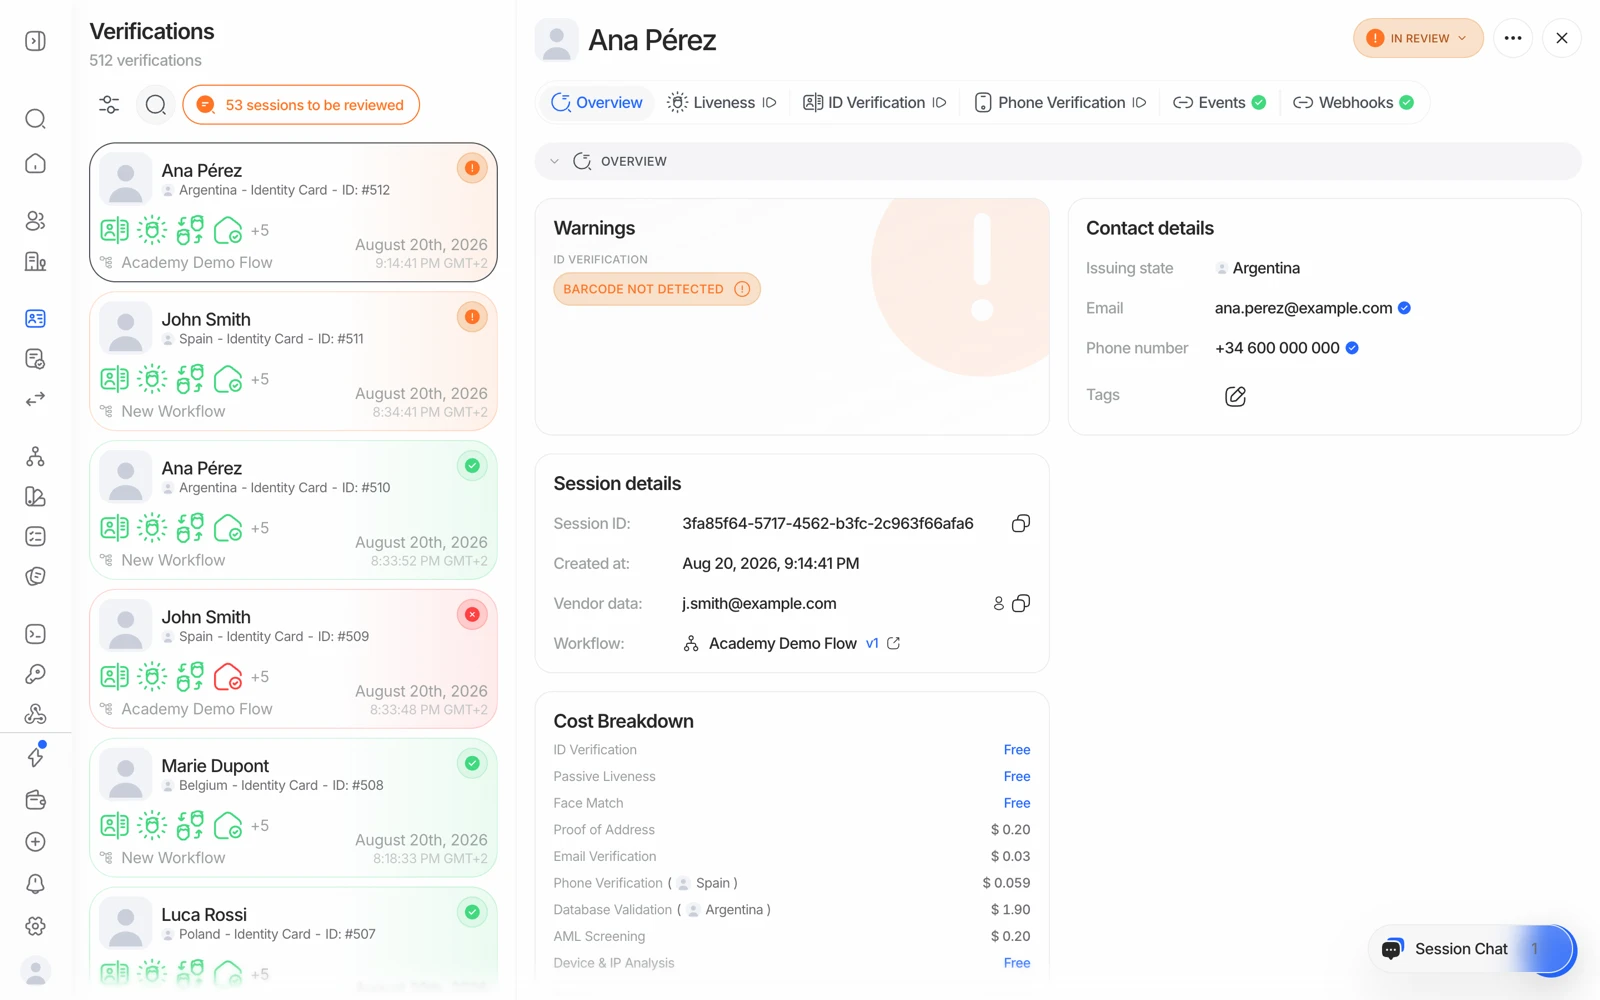
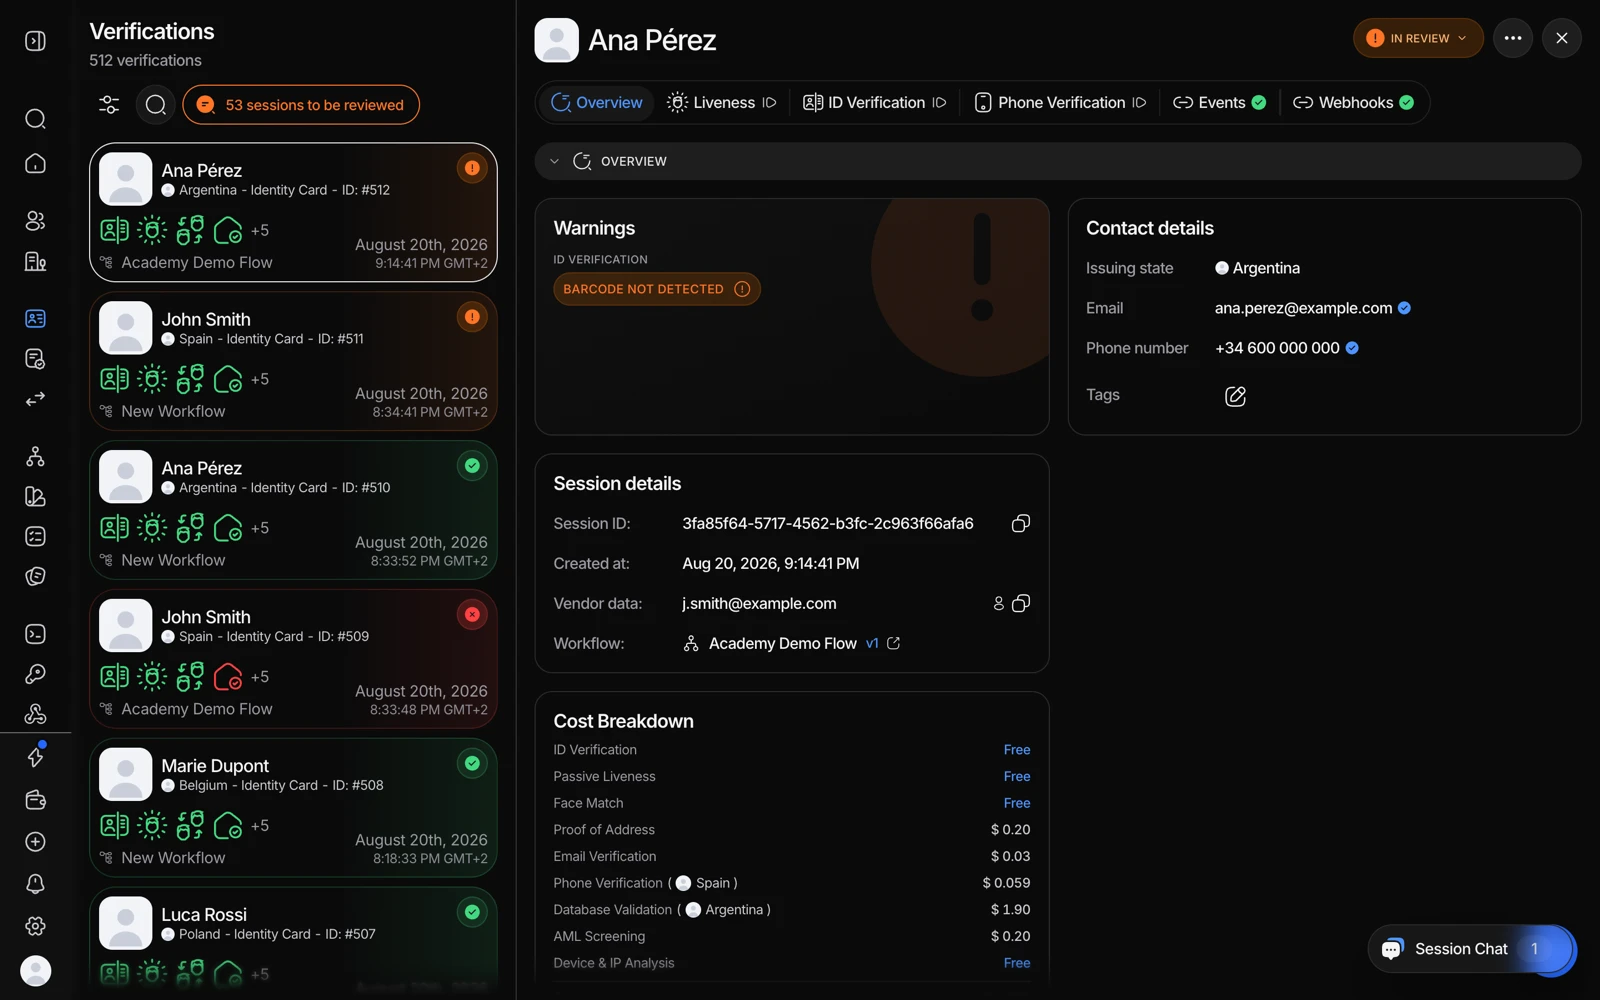
#Eliminar uma sessão a partir da consola
- Abre Verificações
Vai a Verificação de identidade → Verificações de utilizadores na Consola de Negócio.
- Encontra a sessão
Pesquisa ou filtra pela sessão que queres remover.
- Elimina
Clica em Eliminar e confirma.
#Eliminar uma sessão através da API
Chama o endpoint de eliminação com o ID da sessão:
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
Uma chamada bem-sucedida devolve 204 No Content. Um 404 significa que a sessão já foi eliminada ou que o ID é desconhecido. Isto funciona tanto para sessões de verificação individual (KYC) como de empresa (KYB).
#O que é eliminado
Eliminar uma sessão remove a própria sessão, juntamente com:
- A sua decisão e todos os dados extraídos.
- Todos os registos de funcionalidades associados - verificação de identidade, verificações de registo, documentos, resultados de AML, e mais.
- Todo o ficheiro multimédia armazenado - imagens de documentos, vídeos, retratos, selfies, e quaisquer outros envios ligados à sessão.
A sessão desaparece imediatamente das tuas listas de sessões e das consultas de decisões, e quaisquer URLs de ficheiros multimédia emitidos antes da eliminação deixam de resolver.
Não há forma de restaurar uma sessão eliminada. Exporta tudo o que precisares - um PDF de decisão, uma linha de CSV - antes de eliminares. Consulta descarregar um relatório de verificação.
#O que a eliminação não afeta
Algumas coisas são geridas separadamente e não são removidas quando eliminas uma sessão:
- As entradas na lista de bloqueio criadas a partir da sessão mantêm-se. Remove-as da lista de bloqueio diretamente, se necessário.
- Os links de fluxo alojado já emitidos para a sessão não são revogados.
- As entregas de webhook já em fila continuam a chegar. Não é enviado nenhum webhook para a própria eliminação.
- Os créditos já gastos na verificação não são reembolsados.
- O utilizador ou a empresa a quem a sessão pertencia não é eliminado - eliminar uma sessão remove apenas essa verificação.
- As entradas do registo de auditoria têm a sua própria política de retenção; eliminar uma sessão não apaga o seu histórico de auditoria. Consulta usar os registos de auditoria.
#A eliminação afeta a deteção de duplicados no futuro
A deteção de duplicados funciona comparando um rosto novo com os dados que ainda tens. Assim que uma sessão é eliminada, o rosto que continha deixa de existir para comparação - por isso, se a mesma pessoa se verificar de novo mais tarde, essa tentativa não será reconhecida como duplicada da que foi eliminada.
A aplicação pode conservar um modelo facial sem imagem durante um número definido de dias após eliminar a sessão, apenas para detetar duplicados. A janela mostra a definição e permite alterá-la para essa eliminação. Um pedido de apagamento por privacidade remove imediatamente todos os modelos da pessoa. Os modelos conservados estão em Listas → Modelos biométricos.
Esse é o verdadeiro compromisso entre minimização de dados e deteção de fraude, e é melhor decidi-lo deliberadamente do que descobri-lo mais tarde. Consulta contas duplicadas e pesquisa facial.
#Eliminar várias sessões de uma vez
Para remover várias sessões numa única chamada em vez de uma a uma, usa o endpoint de eliminação em massa. Consulta a API de eliminação de sessão para o formato do pedido.
Se precisares de limpar um conjunto histórico grande - um período de testes, uma aplicação descontinuada - e o endpoint de eliminação em massa não for prático a essa escala, pede ao suporte em vez de correres um script contra a API com alta concorrência, o que vai atingir os limites de taxa.
#As janelas de retenção fazem isto automaticamente
Elimine dados manualmente ou escolha retenção de um mês a dez anos, ou ilimitada. Configure por aplicação em Programadores → Chaves API → Geral.
#Processar e depois eliminar
Para a máxima minimização de dados, não guardes os dados de todo:
- Cria a sessão
O teu backend chama a API de criação de sessão como habitualmente.
- Deixa as comprovações correrem
Identidade, prova de vida, AML, e tudo o resto que o teu fluxo de trabalho configurar.
- Recebe o webhook
Recebes o estado, o ID da sessão, o teu
vendor_data, e os dados completos da verificação. - Guarda apenas o que precisas
Armazena o mínimo que os teus próprios registos exigem - muitas vezes apenas o estado e a tua própria referência, mais o PDF se precisares da evidência.
- Elimina a sessão
Chama o endpoint de eliminação para esse ID de sessão.
Esta é a postura mais forte disponível, e vale a pena considerá-la se a tua obrigação for guardares tu próprio a evidência em vez de depender de um fornecedor a guardar.
#Se a tua própria obrigação exigir que mantenhas registos
Abra Definições → Geral → Mais definições → Privacidade e utilização de dados. Desative a utilização dos dados de verificação para melhorar modelos e confirme. Aplica-se imediatamente a todas as aplicações da organização.
Decidir qual é realmente a tua obrigação, e por quanto tempo, é uma decisão jurídica e de conformidade para a tua equipa. Não a deduzas de uma página de ajuda - decide-a, e depois configura a retenção e o teu próprio arquivo em conformidade.
Continua com dúvidas? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual pergunta.