A prova de vida compara cada cara com todas as pessoas que já verificaste e com a tua lista de bloqueio - vê o que significam os avisos de duplicado.
Toda a prova de vida corre automaticamente uma pesquisa facial 1:N contra os
utilizadores que já verificaste e contra a tua lista de bloqueio. Um aviso de
duplicado significa que a mesma cara já apareceu antes - o que é fraude
quando é uma conta nova e completamente normal quando é um cliente
recorrente. Distingue-os com vendor_data.
#O que corre automaticamente
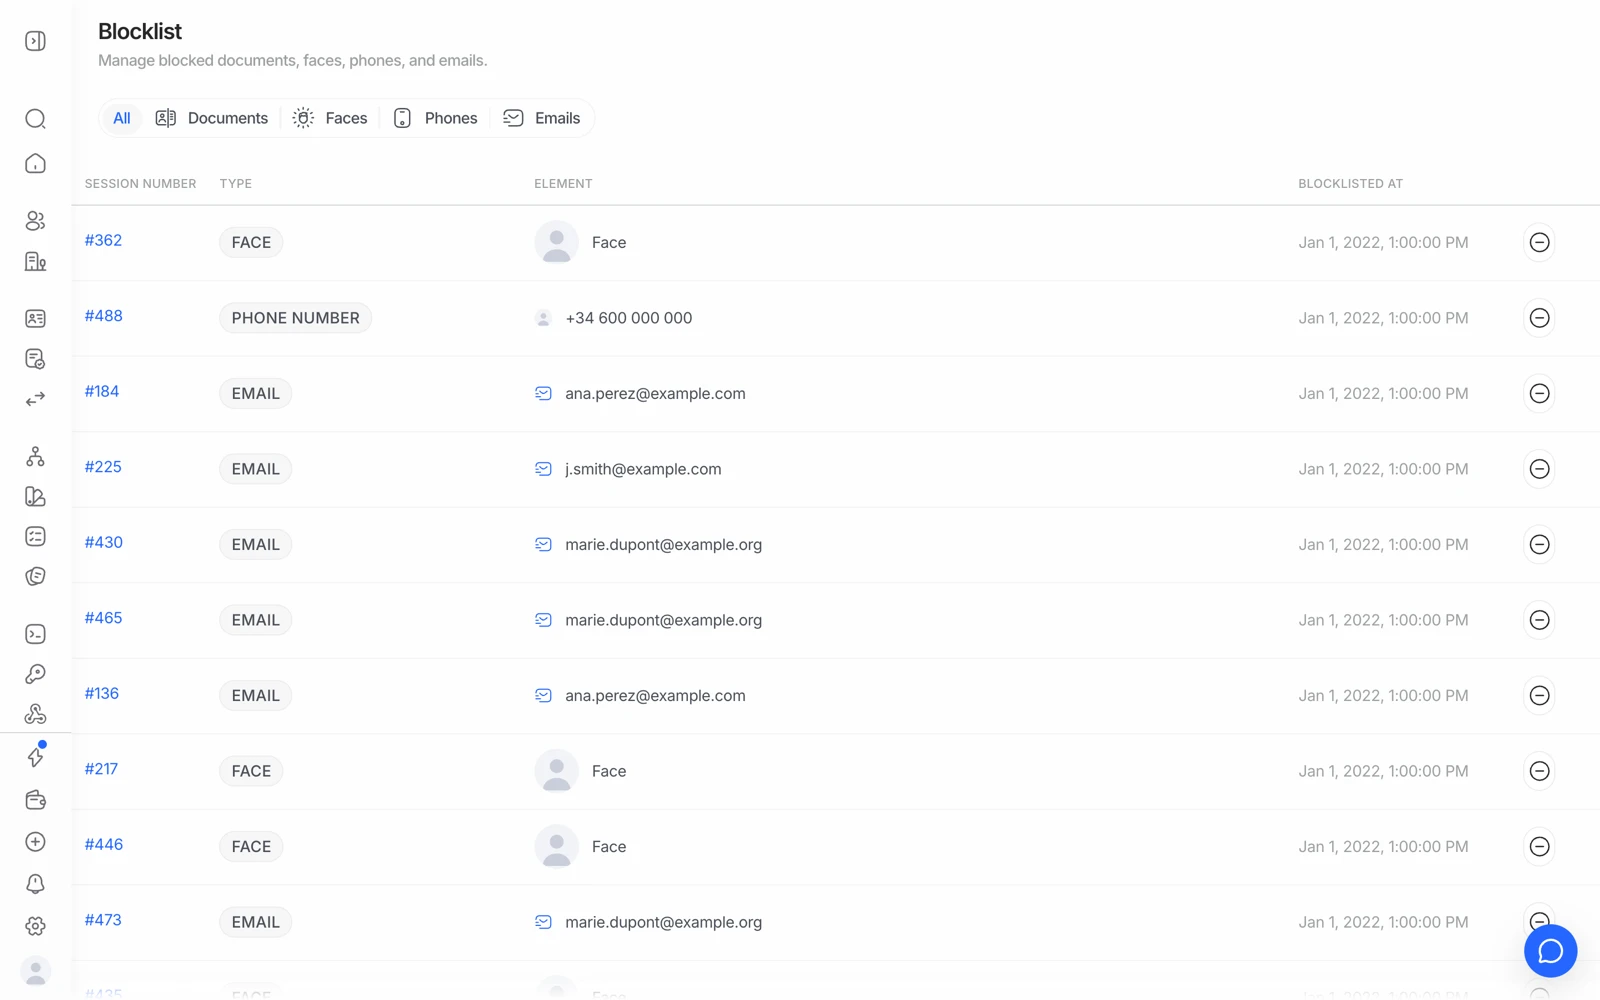
Quando alguém completa uma prova de vida, a Didit compara a sua cara com todos os utilizadores já verificados na tua organização e com a tua lista de bloqueio, sem que tenhas de ativar nada separadamente:
- Uma correspondência com um utilizador já verificado levanta um aviso de possível duplicado na sessão.
- Uma correspondência com uma cara na lista de bloqueio recusa a verificação.
A sensibilidade é governada pelos limiares de semelhança que configuras, e o que acontece numa correspondência - recusar, rever, ou passar com um aviso - é governado pelas regras do teu fluxo de trabalho.
#Duplicado não é o mesmo que fraude
Esta é a distinção que importa, e a plataforma não a pode fazer por ti: uma cara duplicada significa esta cara já se verificou aqui antes. Se isso é um problema depende inteiramente do teu produto.
| Situação | O aviso de duplicado é… |
|---|---|
| Uma pessoa a abrir uma segunda conta para abusar de um bónus de registo | O sinal que querias |
| Um cliente legítimo a verificar-se de novo depois de o seu KYC caducar | Esperado e inofensivo |
| Um cliente que abandonou e recomeçou | Esperado e inofensivo |
| Um dispositivo partilhado numa família ou numa loja | Precisa de um olhar humano |
#Parar de assinalar utilizadores recorrentes legítimos
A solução é dizer à Didit que as duas sessões são a mesma pessoa, o que fazes com vendor_data.
Define vendor_data com o teu próprio ID de utilizador interno ao criares uma sessão. As sessões que partilham um vendor_data são agrupadas num utilizador consolidado, para que um cliente recorrente seja lido como a mesma pessoa em vez de um estranho que por acaso tem uma cara familiar.
Se estás a ver avisos de duplicado nos teus próprios clientes recorrentes
genuínos, verifica se a tua integração está a enviar vendor_data. As
sessões criadas sem isso não podem ser ligadas, por isso cada nova
verificação parece um estranho que por acaso corresponde.
Para a nova verificação deliberada de um utilizador conhecido, a autenticação biométrica é o módulo feito para o efeito: reconfirma um utilizador recorrente apenas pela cara, sem refazer todo o fluxo do documento.
#Rever um duplicado assinalado
O resultado da sessão traz a referência à sessão anterior que correspondeu, para que possas abrir as duas e compará-las lado a lado - mesmo nome, mesmo número de documento, nome diferente na mesma cara, e assim por diante. Essa comparação é o que te diz em qual das situações acima te encontras.
Se for abuso genuíno, adiciona a cara à tua lista de bloqueio para que a próxima tentativa seja recusada automaticamente. Se for o teu próprio cliente recorrente, aprova-o e corrige a falha de vendor_data para que deixe de acontecer.
#Eliminar dados afeta a deteção futura de duplicados
A deteção de duplicados funciona comparando com dados que ainda guardas. Se eliminares uma sessão, essa sessão desaparece - por isso a cara que continha já não está lá para servir de comparação, e uma tentativa posterior pela mesma pessoa não vai ser reconhecida como duplicado dela.
A aplicação pode conservar um modelo facial sem imagem durante um número definido de dias após eliminar a sessão, apenas para detetar duplicados. A janela mostra a definição e permite alterá-la para essa eliminação. Um pedido de apagamento por privacidade remove imediatamente todos os modelos da pessoa. Os modelos conservados estão em Listas → Modelos biométricos.
Esse é o compromisso honesto entre minimização de dados e deteção de fraude, e vale a pena decidi-lo deliberadamente em vez de o descobrires mais tarde. Consulta eliminar dados de verificação.
#Pesquisar uma cara tu próprio
Além da comprovação automática, a pesquisa facial está disponível como API para que possas pesquisar os teus utilizadores verificados à procura de uma cara específica, a pedido - útil para investigar um padrão de fraude depois do facto em vez de no momento do onboarding. Consulta pesquisa facial.
#Os sinais de dispositivo e IP são uma camada separada
Uma cara duplicada é um sinal; uma impressão digital de dispositivo partilhada ou um IP suspeito é outro. São comprovações independentes, e um abusador determinado costuma disparar uma antes da outra. A análise de dispositivo e IP é barata (0,03 $ por comprovação), por isso é um acréscimo económico a um fluxo que já corre prova de vida.
Os sinais de dispositivo e IP produzem falsos positivos em infraestrutura partilhada - redes empresariais, NAT de operadoras móveis, e navegadores alojados na nuvem colocam muitos utilizadores genuínos atrás do mesmo endereço. Encaminha esses casos para revisão em vez de recusares só por isso.
Continua com dúvidas? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual pergunta.