Como excluir uma sessão de verificação e tudo o que ela produziu - e exatamente o que a exclusão afeta e o que não afeta. A exclusão é imediata e irreversível.
Exclua uma sessão pelo console ou pela API e ela desaparece: a decisão, os dados extraídos, todos os registros de funcionalidades, e toda a mídia. É imediato e irreversível, então exporte o que você precisar antes.
Você pode excluir uma sessão de verificação e tudo o que ela produziu a qualquer momento, pelo Business Console ou pela API. A exclusão é imediata e não pode ser desfeita.
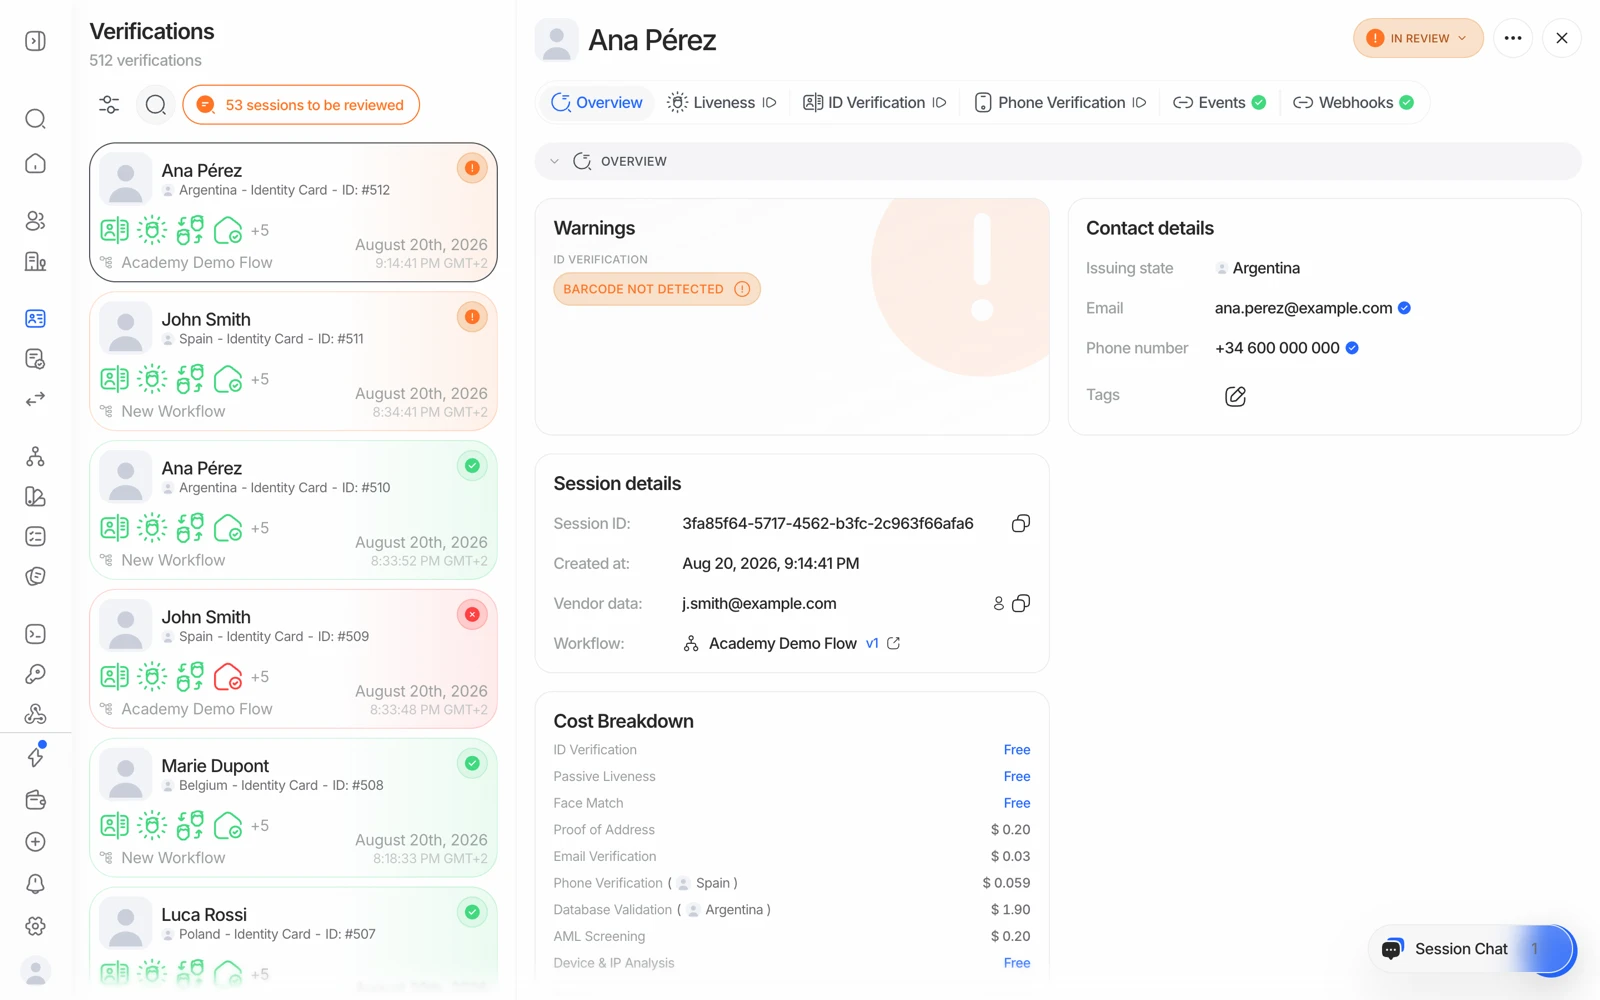
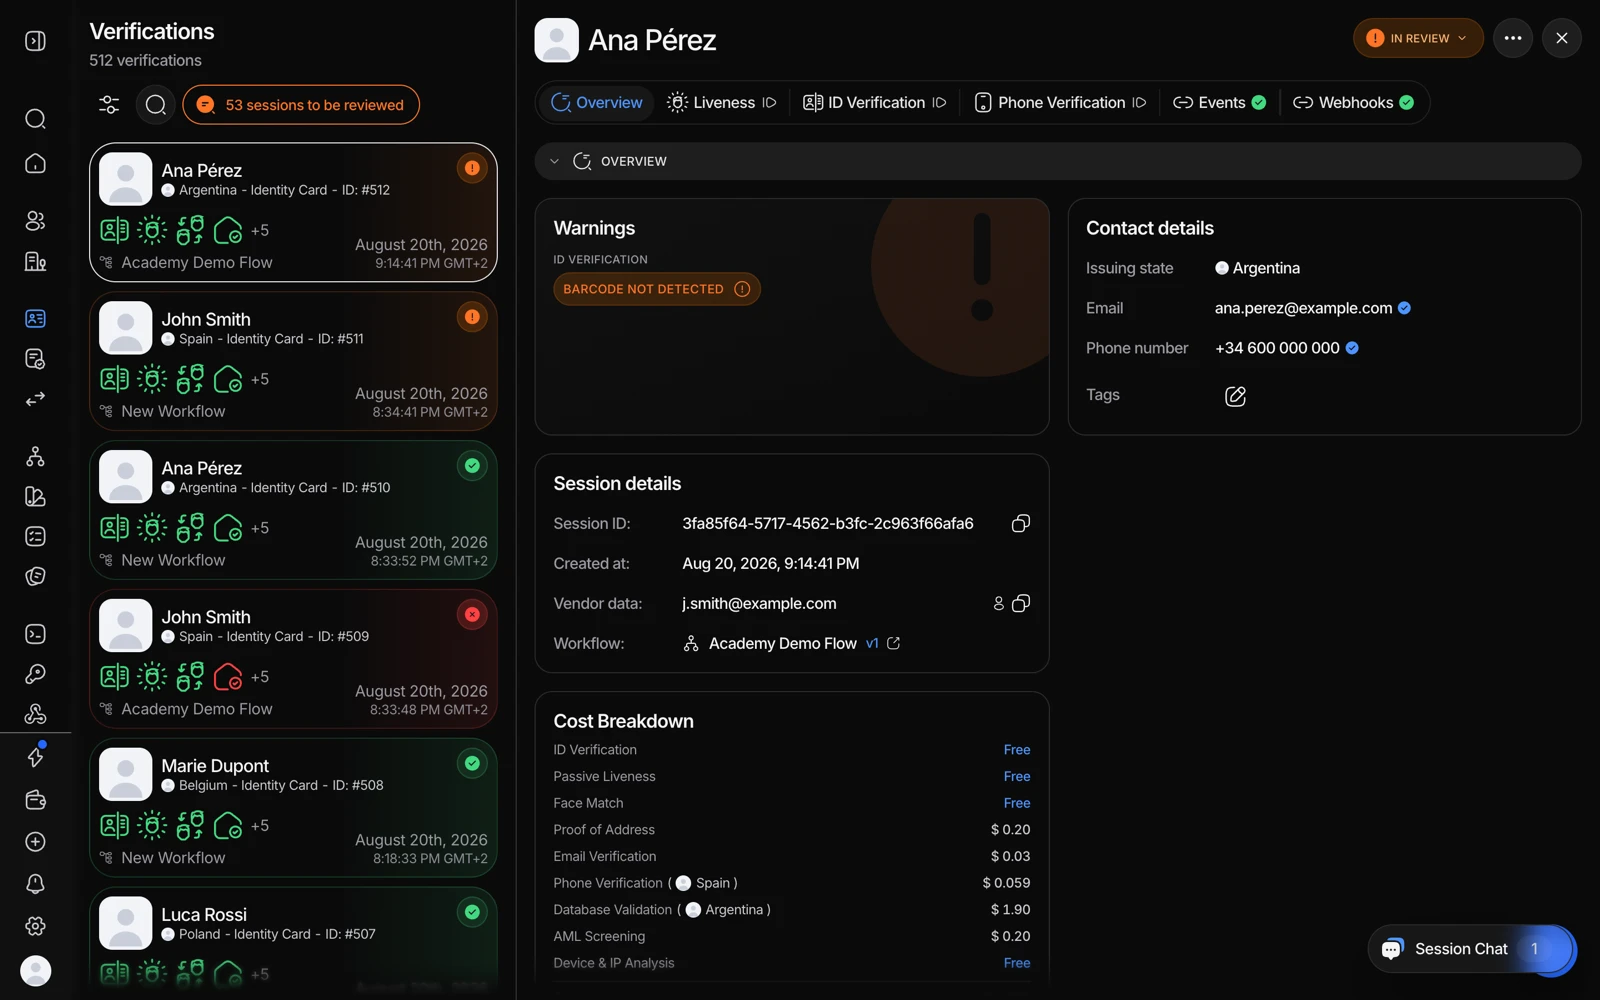
#Excluir uma sessão pelo console
- Abra Verifications
Vá em Verificação de identidade → Verificações de usuários no Business Console.
- Encontre a sessão
Pesquise ou filtre pela sessão que você quer remover.
- Exclua
Clique em Delete e confirme.
#Excluir uma sessão pela API
Chame o endpoint de exclusão com o ID da sessão:
curl -X DELETE https://verification.didit.me/v3/session/SESSION_ID/delete/ \
  -H "x-api-key: YOUR_API_KEY"
Uma chamada bem-sucedida retorna 204 No Content. Um 404 significa que a sessão já foi excluída ou que o ID é desconhecido. Isso funciona tanto para sessões de verificação individual (KYC) quanto de empresa (KYB).
#O que é excluído
Excluir uma sessão remove a sessão em si, junto com:
- Sua decisão e todos os dados extraídos.
- Todo registro de funcionalidade associado - verificação de ID, verificações de registro, documentos, resultados de AML, e mais.
- Toda a mídia armazenada - imagens de documentos, vídeos, retratos, selfies, e qualquer outro envio vinculado à sessão.
A sessão desaparece imediatamente das suas listas de sessões e consultas de decisão, e qualquer URL de mídia emitida antes da exclusão para de funcionar.
Não existe forma de restaurar uma sessão excluída. Exporte o que você precisar - um PDF de decisão, uma linha de CSV - antes de excluir. Veja baixando um relatório de verificação.
#O que a exclusão não afeta
Algumas coisas são tratadas separadamente e não são removidas quando você exclui uma sessão:
- Entradas na lista de bloqueio criadas a partir da sessão permanecem. Remova-as diretamente da lista de bloqueio, se necessário.
- Links de fluxo hospedado já emitidos para a sessão não são revogados.
- Entregas de webhook já enfileiradas ainda chegam. Nenhum webhook é enviado para a própria exclusão.
- Créditos já gastos na verificação não são reembolsados.
- O usuário ou a empresa ao qual a sessão pertencia não é excluído - excluir uma sessão remove apenas aquela verificação.
- As entradas do log de auditoria têm sua própria política de retenção; excluir uma sessão não apaga seu histórico de auditoria. Veja usando logs de auditoria.
#A exclusão afeta a detecção de duplicidade no futuro
A detecção de duplicidade funciona comparando um novo rosto com os dados que você ainda mantém. Depois que uma sessão é excluída, o rosto que ela continha não está mais lá para comparação - então, se a mesma pessoa se verificar novamente depois, essa tentativa não será reconhecida como uma duplicata da que foi excluída.
A aplicação pode reter um modelo facial sem imagem por um número definido de dias após excluir a sessão, apenas para detectar duplicatas. O diálogo mostra a configuração e permite alterá-la para essa exclusão. Um pedido de exclusão por privacidade remove imediatamente todos os modelos da pessoa. Os modelos retidos aparecem em Listas → Modelos biométricos.
Essa é a troca real entre minimização de dados e detecção de fraude, e é melhor decidir isso deliberadamente do que descobrir depois. Veja contas duplicadas e busca facial.
#Excluindo várias sessões de uma vez
Para remover várias sessões em uma única chamada em vez de uma por vez, use o endpoint de exclusão em massa. Veja a API de exclusão de sessão para o formato da requisição.
Se você precisa limpar um conjunto histórico grande - um período de teste, um aplicativo desativado - e o endpoint em massa não for viável nessa escala, peça ajuda ao suporte em vez de rodar um script em loop contra a API com alta concorrência, o que vai esbarrar em limites de taxa.
#As janelas de retenção fazem isso automaticamente
Exclua dados manualmente ou escolha retenção de um mês a dez anos, ou ilimitada. Configure por aplicativo em Desenvolvedores → Chaves API → Geral.
#Processar e eliminar
Para a máxima minimização de dados, não guarde os dados de forma alguma:
- Crie a sessão
Seu backend chama a API de criação de sessão normalmente.
- Deixe as verificações rodarem
Identidade, prova de vida, AML, e qualquer outra coisa que seu workflow configure.
- Receba o webhook
Você recebe o status, o ID da sessão, o seu
vendor_data, e os dados completos da verificação. - Guarde só o que você precisa
Armazene o mínimo que seus próprios registros exigem - muitas vezes apenas o status e sua própria referência, mais o PDF, se você precisar da evidência.
- Exclua a sessão
Chame o endpoint de exclusão para o ID daquela sessão.
Essa é a postura mais forte disponível, e vale a pena considerá-la se a sua obrigação é guardar a evidência você mesmo, em vez de depender de um fornecedor guardando-a.
#Se a sua própria obrigação exige que você mantenha registros
Abra Configurações → Geral → Mais configurações → Privacidade e uso de dados. Desative o uso dos dados de verificação para melhorar modelos e confirme. Vale imediatamente para todos os aplicativos da organização.
Decidir qual é a sua obrigação de fato, e por quanto tempo, é uma decisão jurídica e de conformidade para a sua equipe. Não a deduza a partir de uma página de ajuda - decida, e então configure a retenção e o seu próprio arquivamento de acordo.
Ainda com dúvida? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual você está perguntando.