اعثر على مفاتيح API وأنشئها في قسم المطورون ← مفاتيح API. امنح كل خدمة مفتاحها الخاص بأقل صلاحية، واحتفظ به على الخادم، ودوّره دون توقف، وأصلح خطأي 401 و403.
المطورون ← مفاتيح API، بحسب التطبيق الذي اخترته. لكل تطبيق مفتاح أساسي، ويمكنك إنشاء المزيد، مفتاحًا لكل خدمة، لكل منها وصوله وتاريخ انتهاء صلاحيته. المفتاح سر يُستخدم من جهة الخادم فقط: لا يوضع أبدًا في شيفرة الواجهة الأمامية أو داخل حزمة تطبيق.
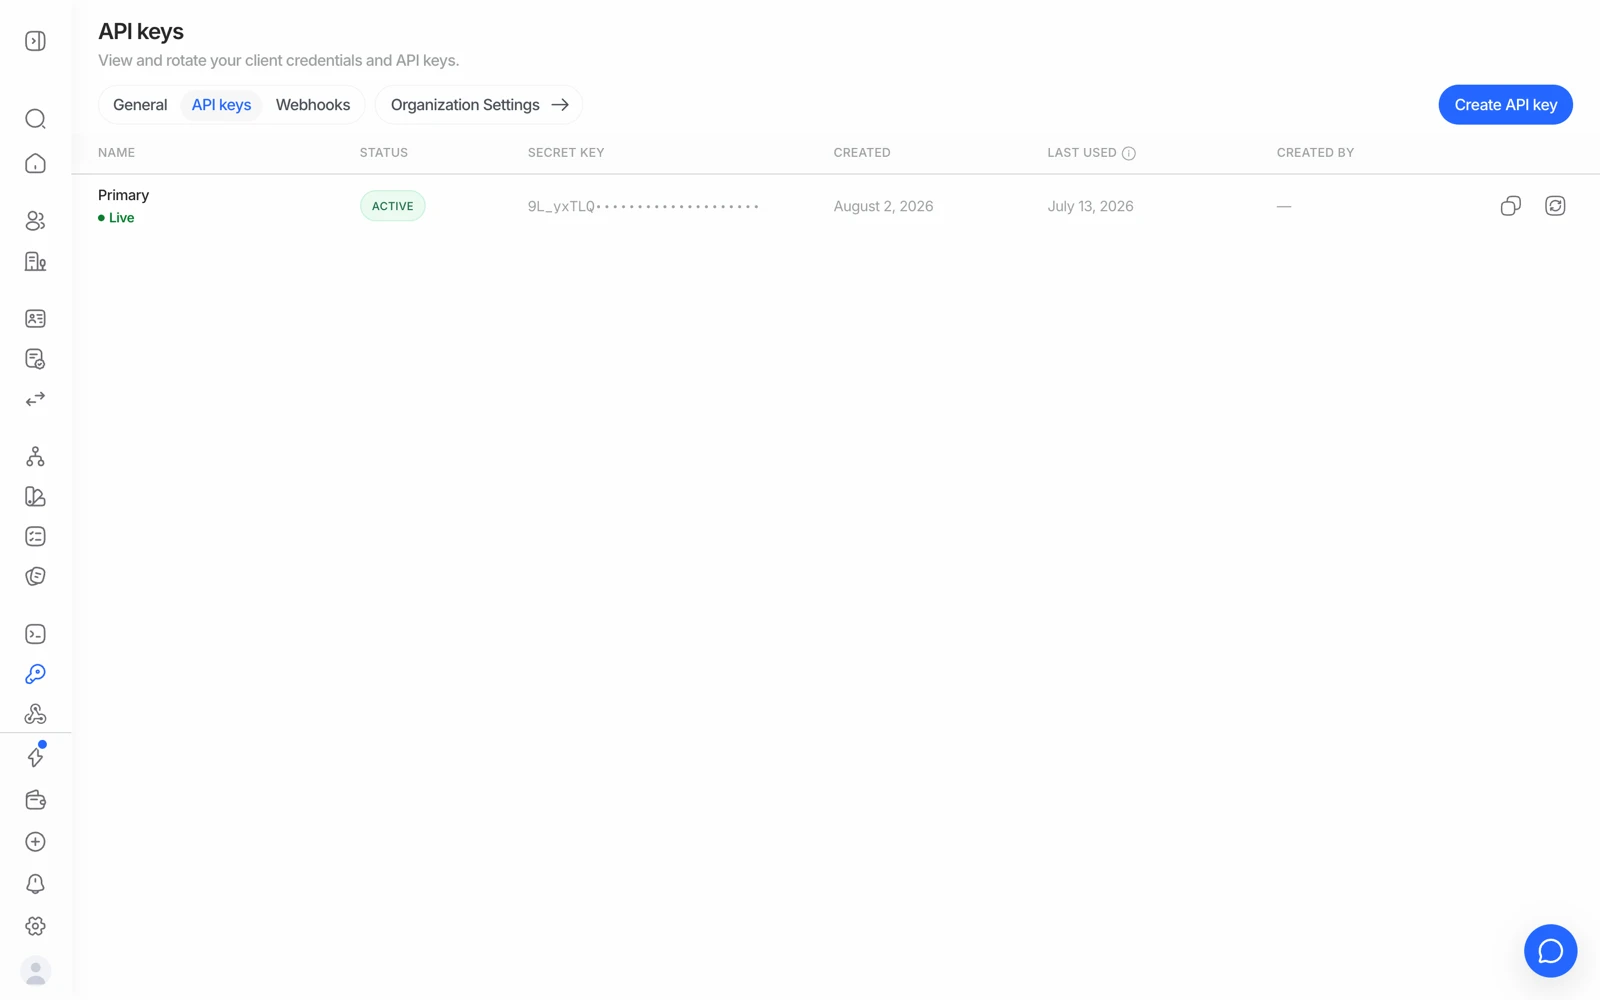
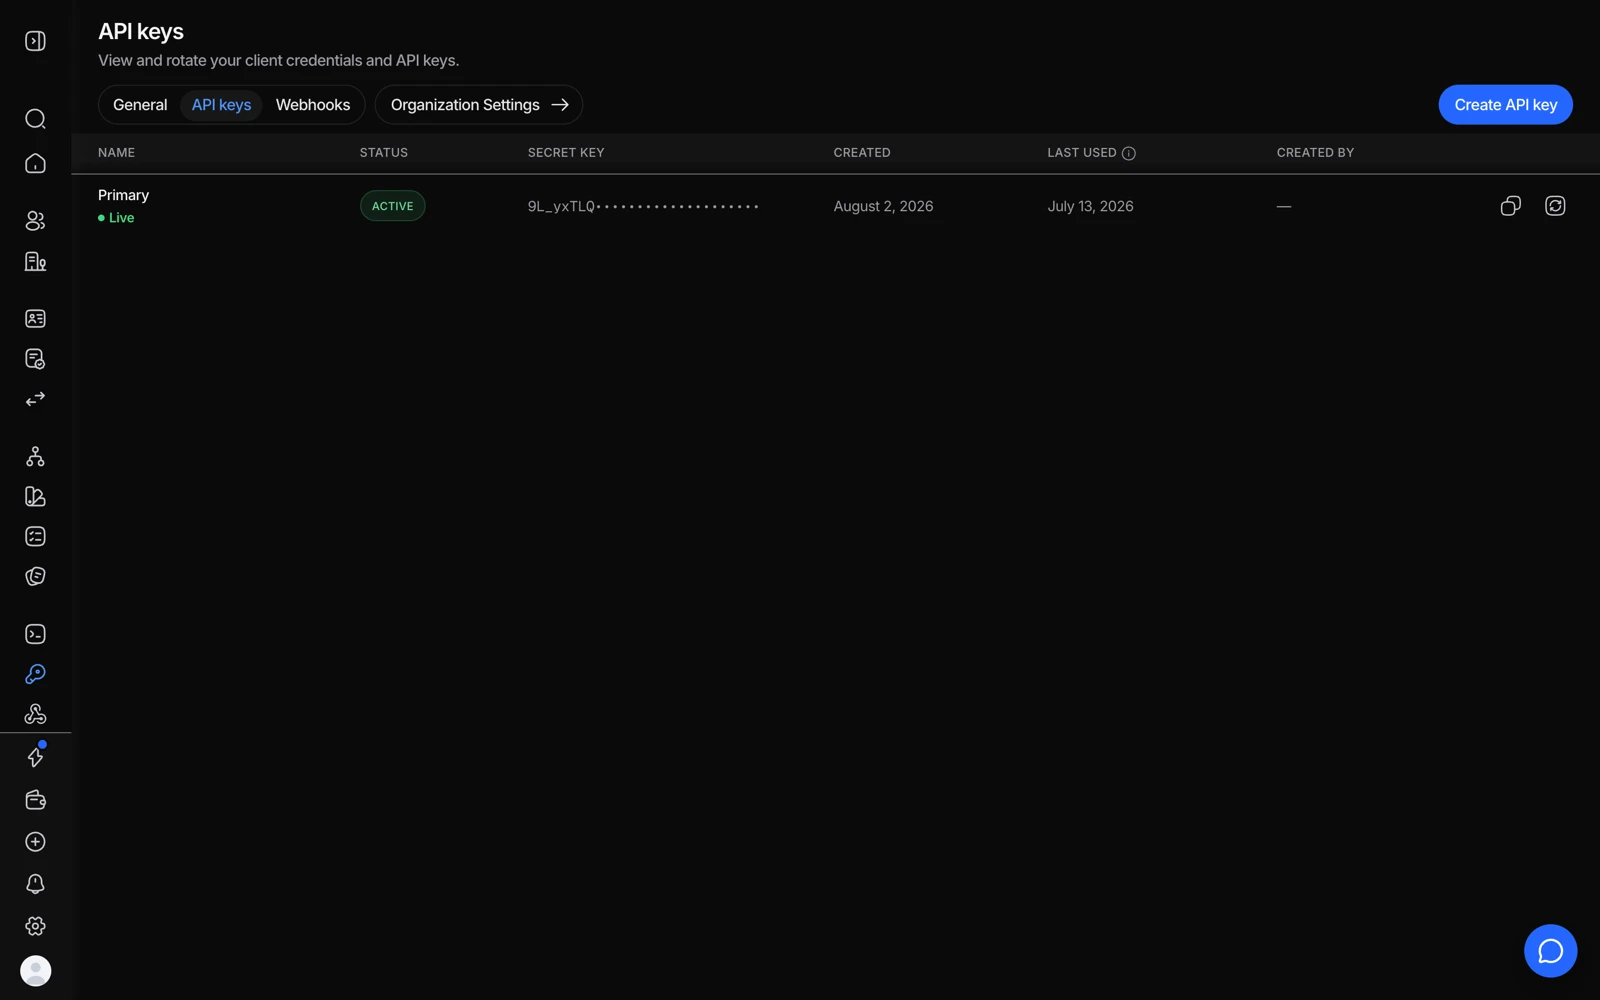
توجد مفاتيح API الخاصة بك ضمن المطورون ← مفاتيح API في الكونسول، بحسب التطبيق الذي تعمل عليه. تعامل مع كل مفتاح كما تتعامل مع كلمة مرور: فهو يمنح وصولًا إلى API نيابةً عن هذا التطبيق.
#العثور على مفتاحك
- سجّل الدخول إلى Business Console
اذهب إلى business.didit.me وسجّل الدخول.
- اختر تطبيقك
اختر التطبيق من بطاقة التطبيق أعلى الشريط الجانبي. لكل تطبيق مفاتيحه الخاصة.
- افتح المطورون، ثم مفاتيح API
يعرض تبويب المفاتيح كل المفاتيح، بدءًا بالمفتاح الأساسي، مع وصول كل منها، وآخر مرة استُخدم فيها، وموعد انتهاء صلاحيته.
#إنشاء مفتاح
امنح كل خدمة تستدعي Didit مفتاحها الخاص، حتى ترى ما تفعله كل واحدة منها وتلغي مفتاحها وحده.
- اضغط إنشاء مفتاح
في المطورون ← مفاتيح API.
- سمِّه واختر البيئة
سمِّ المفتاح باسم الخدمة التي ستستخدمه، واختر الإنتاج (عمليات تحقق حقيقية تُفوتر) أو بيئة الاختبار (بيانات اختبار لا تُفوتر أبدًا؛ ويُنشأ المفتاح في تطبيق بيئة الاختبار الخاص بمؤسستك)، واختر موعد انتهاء صلاحيته: أبدًا، أو بعد 30 يومًا، أو 90 يومًا، أو سنة، أو في تاريخ تختاره.
- حدّد وصوله
وصول كامل يقرأ كل شيء ويكتبه، لخادمك الخلفي الخاص. للقراءة فقط يرى الجلسات والقرارات والوسائط لكنه لا يستطيع تغيير أي شيء، لشريك يحتاج إلى النتائج فقط. مخصص يتيح لك الاختيار، موردًا تلو الآخر. ألغِ تحديد تضمين الوسائط عندما لا تحتاج الخدمة إلا إلى القرار، لا إلى صور الهوية أو صور السيلفي أو مقاطع الفيديو أو تقارير PDF.
- راجِع وانسخ السر
يُعرض السر الكامل مرة واحدة فقط، عند إنشاء المفتاح. انسخه مباشرة إلى مدير الأسرار لديك.
المفتاح الأساسي هو السر الأصلي للتطبيق. له دائمًا وصول كامل، ويمكن تدويره لكن لا يمكن إلغاؤه.
#مفتاح API وسر التوقيع أمران مختلفان
يستحق الأمر التوضيح الصريح، لأن الخلط بينهما ينتج أخطاءً مربكة:
| الغرض منه | أين | |
|---|---|---|
| مفتاح API | مصادقة طلباتك إلى Didit، ضمن ترويسة x-api-key | لكل تطبيق، بقدر ما تحتاج من المفاتيح |
| سر توقيع webhook | التحقق من أن طلب webhook الوارد جاء فعلًا من Didit | لكل نقطة نهاية webhook |
إرسال سر التوقيع كمفتاح API ينتج خطأ 401. التحقق من webhook باستخدام مفتاح API ينتج عدم تطابق في التوقيع. كلا الخطأين شائع.
مفتاح API الخاص بك سر. لا تضعه أبدًا في شيفرة الواجهة الأمامية، أو في مستودع عام، أو داخل حزمة تطبيق جوال - احتفظ به على الخادم فقط. المفتاح الموجود داخل حزمة تطبيق تم إصدارها هو مفتاح بات في يد مهاجم. راجع مصادقة API.
#الحصول على مفتاح للاختبار
لا تُجرِ اختباراتك على بيئة الإنتاج. بدّل الكونسول إلى بيئة الاختبار وأنشئ مفتاحًا هناك، أو اختر بيئة الاختبار كبيئة للمفتاح عند إنشائه. جلسات بيئة الاختبار تحاكي كل فحص خارجي، ولا تُفوتر أبدًا، ولا تلمس بيانات مستخدمين حقيقية.
ينتمي المفتاح إلى تطبيق واحد، ومعه إلى بيئة ذلك التطبيق: مفتاح بيئة الاختبار لا ينشئ أبدًا عملية تحقق حقيقية، ومفتاح الإنتاج لا ينشئ أبدًا عملية تحقق تجريبية. يستحق الأمر تسمية مفاتيحك بوضوح تام أينما احتفظت بأسرارك. راجع الاختبار في sandbox.
#تدوير مفتاحك
إذا كان من المحتمل أن مفتاحًا قد تعرّض للانكشاف، افتحه واختر تدوير المفتاح. تحصل على سر جديد، ويظل السر القديم صالحًا لمدة 24 ساعة، حتى تتمكن من نشر السر الجديد دون توقف الخدمة. بعد ذلك، يُرجع كل طلب يستخدم السر القديم خطأ 401.
إذا كان لا بد من إيقاف مفتاح فورًا، فاختر إلغاء المفتاح بدلًا من ذلك. يوقفه الإلغاء على الفور ولا يمكن التراجع عنه. أما المفتاح الأساسي فلا يمكن إلا تدويره.
تدوير المفتاح وفق جدول زمني ممارسة جيدة. خطط له كعملية نشر، لا كمجرد ضغطة زر.
#إصلاح خطأي 401 و403
| الخطأ | السبب | الإصلاح |
|---|---|---|
401 | المفتاح مفقود أو غير صحيح الصيغة أو منتهي الصلاحية أو مُلغى أو دُوِّر قبل أكثر من 24 ساعة | تحقق من المفتاح ضمن المطورون ← مفاتيح API لهذا التطبيق. ابحث عن مسافات أو علامات اقتباس زائدة، وتأكد من أنك لم تلصق سر توقيع بالخطأ |
403 | المفتاح صحيح لكن هذا الطلب غير مسموح به | عادةً ما يكون السبب التطبيق الخاطئ، أو حقلًا مخصصًا لبيئة الاختبار على مفتاح إنتاج (أو العكس)، أو وصولًا لم يُمنح للمفتاح (مفتاح للقراءة فقط يحاول الكتابة، مثلًا)، أو ميزة غير مفعّلة في حسابك |
خطأ 403 على سير عمل محدد يعني في الغالب أن المفتاح ينتمي إلى تطبيق مختلف عن التطبيق الذي يملك سير العمل هذا. بدّل التطبيق في الكونسول واستخدم أحد مفاتيحه بدلًا من ذلك. التفاصيل الكاملة: أخطاء API ومعناها.
#تقييد ما يمكن أن يفعله المفتاح
اختر الوصول عند إنشاء المفتاح، وغيّره لاحقًا عبر تعديل الوصول (يبقى السر كما هو؛ ولا يمكن تعديل وصول المفتاح الأساسي). يمنع للقراءة فقط الشريك من تغيير أي شيء، ويحدد مخصص بلا أو قراءة أو كتابة لكل مورد (الجلسات والقرارات والوسائط والأشخاص والشركات وغيرها)، وترك تضمين الوسائط غير مفعّل يمنع الخدمة من تنزيل صور الهوية وصور السيلفي ومقاطع الفيديو وتقارير PDF. ضمن القيود، يمكن أيضًا حصر المفتاح في بعض مسارات العمل، أو في الجلسات الموافق عليها فقط، أو في قائمة من عناوين IP: الطلب الوارد من خارج القائمة يُرجع 403، والجلسة الواقعة خارج مسارات عمل المفتاح أو حالاته تُرجع 404. افتح المفتاح لترى بالضبط ما يمكنه فعله؛ فلا يمكن للمفتاح أبدًا أن يفعل أكثر مما يسمح به وصوله.
#من في فريقك يمكنه رؤية المفاتيح
رؤية المفاتيح تتبع الدور: يتطلب عرض الصفحة صلاحية قراءة مفاتيح API، وهي صلاحية يتضمنها دور المطوّر. تبقى الأسرار مخفية في الكونسول. إذا لم يتمكن أحد أعضاء فريقك من إيجاد الصفحة، تحقق من دوره قبل الإبلاغ عن ذلك كخلل. راجع دعوة أعضاء الفريق وتحديد الأدوار.
#كل طلب يُسجَّل
تظهر طلبات مفاتيح API في سجل التدقيق منسوبة إلى المفتاح لا إلى شخص. وهذا هو بالضبط سبب أن المفتاح المشترك بين عدة خدمات يجعل التحقيق في أي حادثة أصعب: مفتاح واحد لكل مستهلك أسهل في تتبعه. راجع استخدام سجلات التدقيق.
ما زلت عالقًا؟ تحدث إلى إنسان.
أرفق معرّف مؤسستك ومعرّف الجلسة التي تسأل عنها.