Cada prueba de vida compara la cara con las ya verificadas y tu lista de bloqueo. Qué significa un duplicado y cómo no marcar a clientes recurrentes.
Cada prueba de vida ejecuta automáticamente una búsqueda facial 1:N contra los
usuarios que ya has verificado y contra tu lista de bloqueo. Un aviso de duplicado
significa que la misma cara ya apareció antes, lo cual es fraude cuando es una
cuenta nueva y totalmente normal cuando es un cliente recurrente. Distínguelos con
vendor_data.
#Qué se ejecuta automáticamente
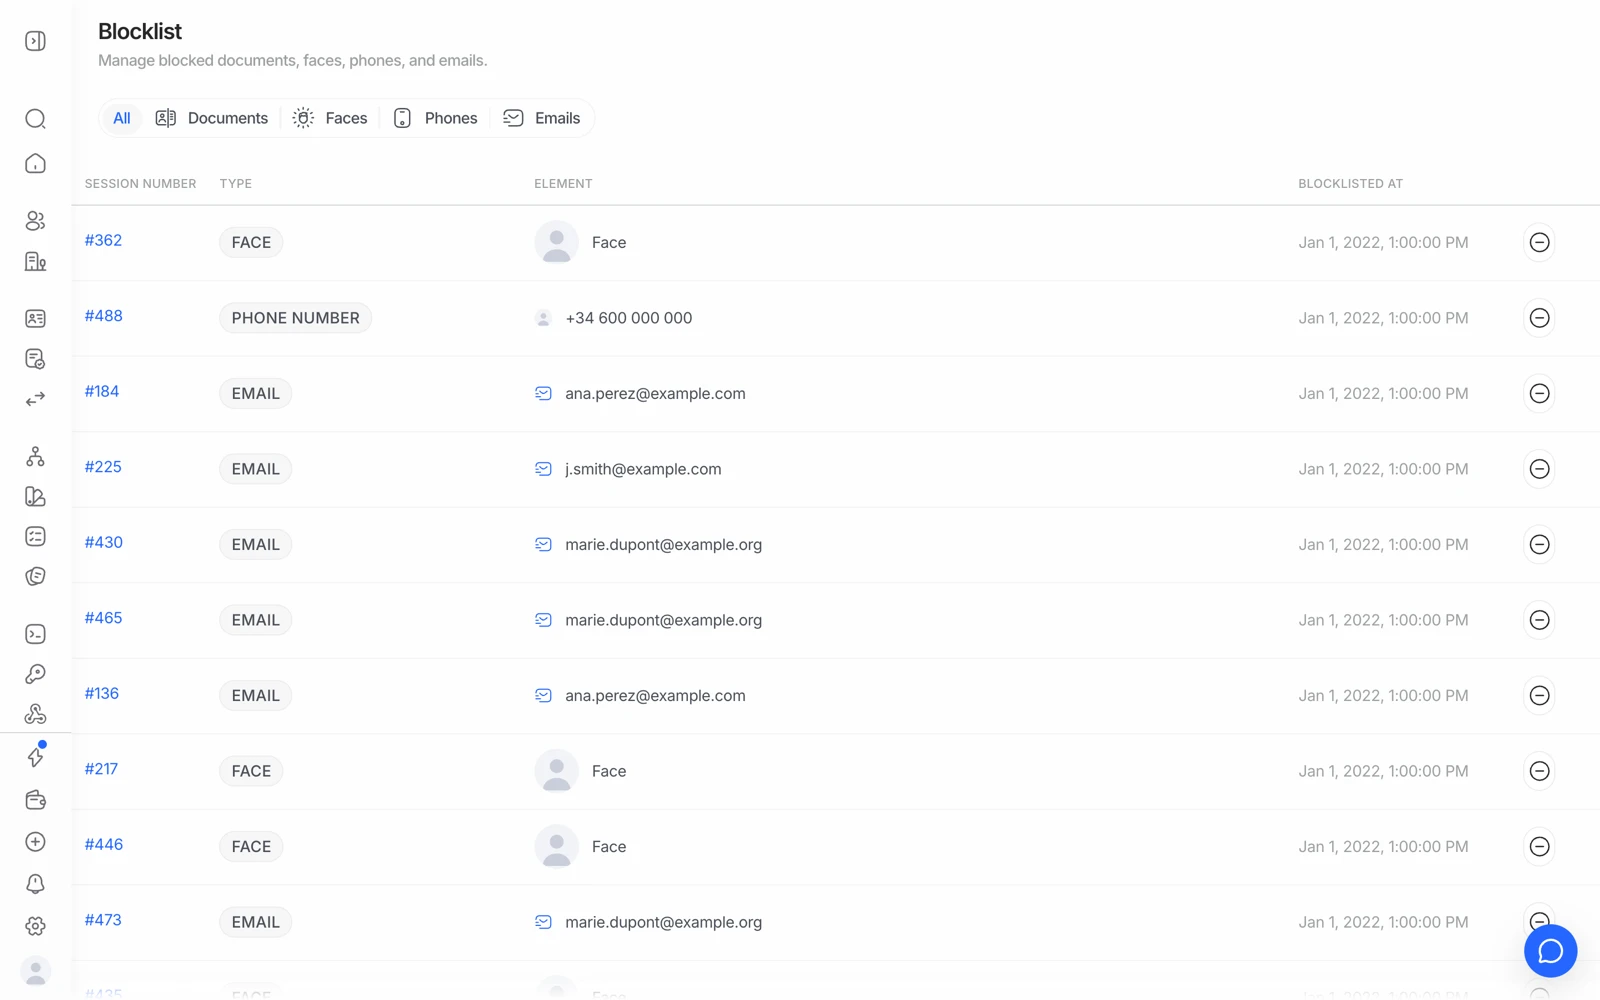
Cuando alguien completa una prueba de vida, Didit compara su cara con todos los usuarios verificados previamente en tu organización y con tu lista de bloqueo, sin que tengas que activar nada por separado:
- Una coincidencia con un usuario ya verificado genera un aviso de posible duplicado en la sesión.
- Una coincidencia con una cara en la lista de bloqueo rechaza la verificación.
La sensibilidad la rigen los umbrales de similitud que configures, y lo que ocurre ante una coincidencia (rechazar, revisar o pasar con un aviso) lo rigen las reglas de tu flujo de trabajo.
#Duplicado no es lo mismo que fraude
Esta es la distinción que importa, y la plataforma no puede hacerla por ti: una cara duplicada significa esta cara ya se ha verificado aquí antes. Que eso sea un problema depende por completo de tu producto.
| Situación | El aviso de duplicado es… |
|---|---|
| Una persona que abre una segunda cuenta para abusar de una bonificación de registro | La señal que querías |
| Un cliente legítimo que se vuelve a verificar tras caducar su KYC | Esperado e inofensivo |
| Un cliente que abandonó y volvió a empezar | Esperado e inofensivo |
| Un dispositivo compartido en una familia o un comercio | Necesita revisión humana |
#Evitar que se marque a usuarios recurrentes legítimos
La solución es decirle a Didit que las dos sesiones son la misma persona, lo cual haces con vendor_data.
Pon vendor_data con tu propio ID de usuario interno al crear una sesión. Las sesiones que comparten un vendor_data se agrupan en un usuario consolidado, así que un cliente recurrente se lee como la misma persona en lugar de un desconocido con una cara familiar.
Si ves avisos de duplicado en tus propios clientes recurrentes genuinos, comprueba
si tu integración está enviando vendor_data. Las sesiones creadas sin él no se
pueden vincular, así que cada reverificación parece un desconocido que
casualmente coincide.
Para la reverificación deliberada de un usuario conocido, la autenticación biométrica es el módulo pensado justo para eso: reconfirma a un usuario recurrente solo por la cara, sin rehacer todo el flujo del documento.
#Revisar un duplicado marcado
El resultado de la sesión lleva la referencia a la sesión anterior que coincidió, así que puedes abrir las dos y compararlas lado a lado: mismo nombre, mismo número de documento, distinto nombre en la misma cara, y así sucesivamente. Esa comparación es lo que te dice en cuál de las situaciones anteriores estás.
Si es abuso genuino, añade la cara a tu lista de bloqueo para que el siguiente intento se rechace automáticamente. Si es tu propio cliente recurrente, apruébalo y corrige el hueco de vendor_data para que deje de pasar.
#Eliminar datos afecta a la futura detección de duplicados
La detección de duplicados funciona comparando contra datos que todavía conservas. Si eliminas una sesión, esa sesión desaparece, así que la cara que contenía ya no está ahí para comparar, y un intento posterior de la misma persona no se reconocerá como un duplicado de ella.
La excepción depende de tu elección: la aplicación puede conservar una plantilla facial sin imágenes durante un número determinado de días tras eliminar la sesión, solo para detectar duplicados. El diálogo de eliminación muestra el ajuste y permite cambiarlo para esa eliminación. Una solicitud de supresión por privacidad elimina todas las plantillas de la persona de inmediato. Puedes revisarlas en Listas → Plantillas biométricas.
Ese es el compromiso real entre minimización de datos y detección de fraude, y merece la pena decidirlo de forma deliberada en lugar de descubrirlo más tarde. Consulta eliminar datos de verificación.
#Buscar una cara tú mismo
Más allá de la comprobación automática, la búsqueda facial está disponible como API para que puedas buscar una cara concreta entre tus usuarios verificados bajo demanda: útil para investigar un patrón de fraude a posteriori en lugar de en el momento del alta. Consulta búsqueda facial.
#Las señales de dispositivo e IP son una capa aparte
Una cara duplicada es una señal; una huella de dispositivo compartida o una IP sospechosa es otra. Son comprobaciones independientes, y un abusador decidido normalmente hará saltar una antes que la otra. El análisis de dispositivo e IP es barato ($0,03 por comprobación), así que es un añadido económico a un flujo que ya ejecuta prueba de vida.
Las señales de dispositivo e IP producen falsos positivos en infraestructura compartida: redes corporativas, NAT de operadores móviles y navegadores alojados en la nube ponen a muchos usuarios genuinos detrás de una misma dirección. Envía esos casos a revisión en lugar de rechazar solo por eso.
¿Sigues atascado? Habla con una persona.
Incluye el ID de tu organización y el ID de la sesión sobre la que preguntas.