Une alerte AML est une candidate, pas un verdict. Demandez-vous si c'est votre client, puis si cela compte, et consignez la décision pour un audit.
Posez deux questions dans l'ordre : est-ce mon client (le score de correspondance), et est-ce que ça compte (le score de risque et la catégorie). La plupart des alertes échouent dès la première question - des noms partagés contre de très grandes listes. Consignez le raisonnement dans les deux cas ; la piste de décision est la partie qu'un auditeur lit.
#Une alerte est une candidate
Le travail du moteur de cribage est de faire remonter toute personne susceptible de figurer sur une liste. Décider si c'est le cas, et quoi faire ensuite, vous revient. Un avertissement POSSIBLE_MATCH_FOUND signifie exactement ce qu'il dit.
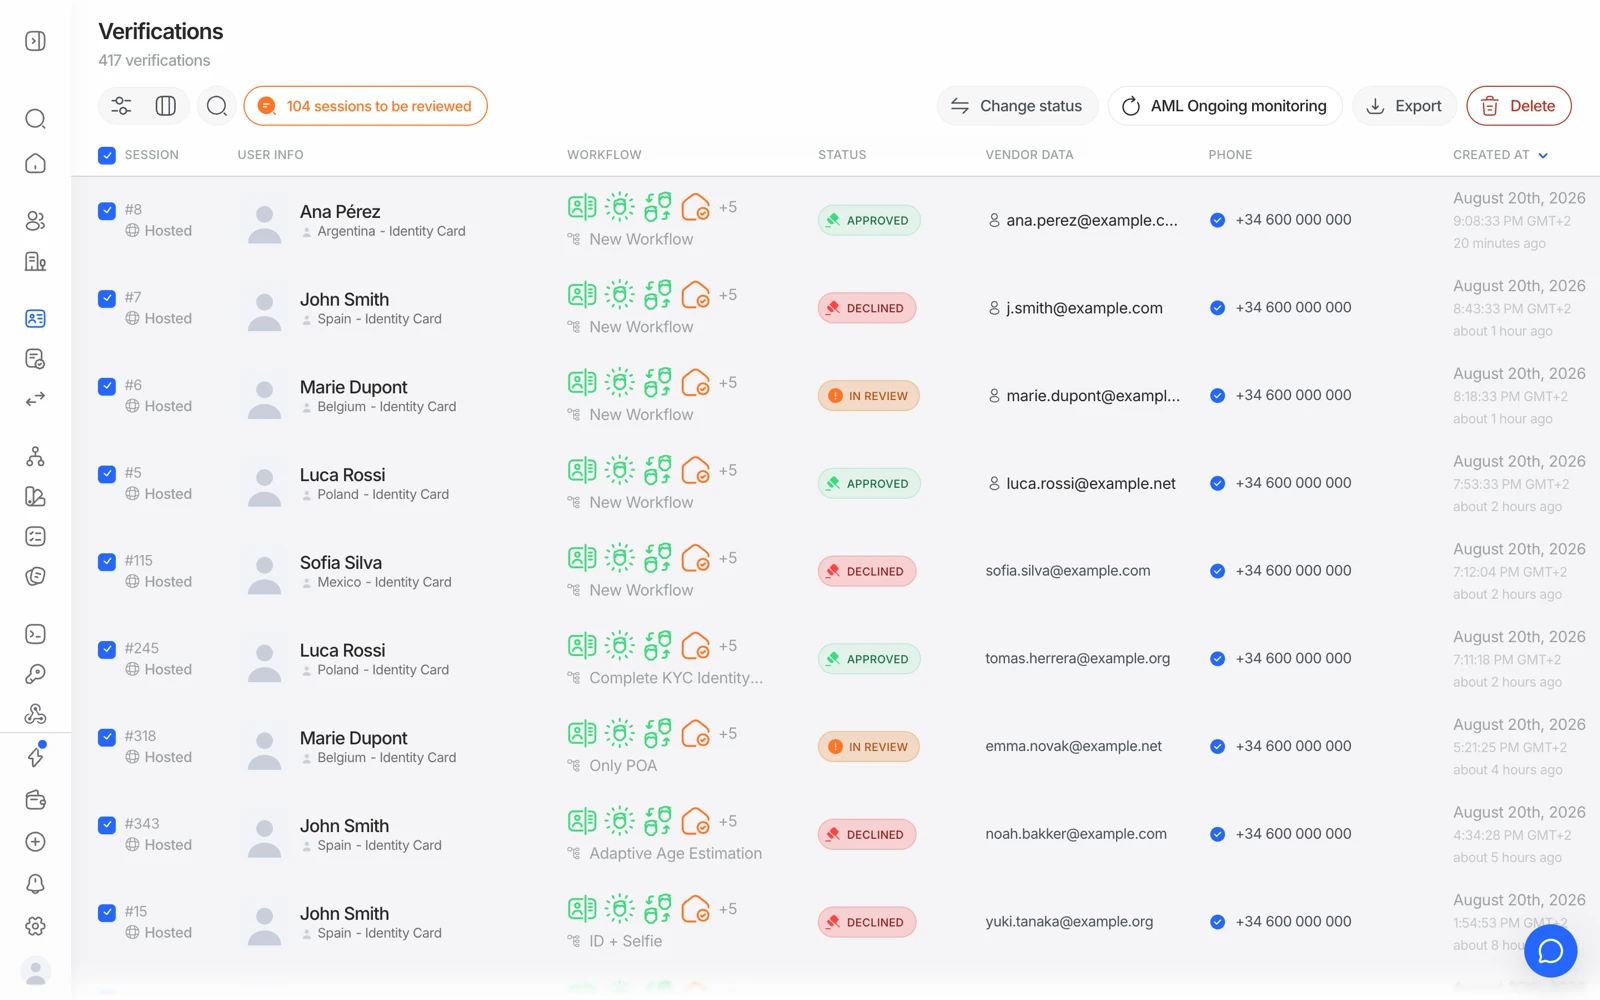
#Étape 1 : est-ce vraiment votre client ?
Comparez les détails identifiants de l'alerte avec ce que la vérification a établi :
| Comparer | Pourquoi ça aide |
|---|---|
| Date de naissance | Le discriminant le plus fort. Une non-correspondance règle généralement la question |
| Nationalité et pays | Une alerte dans un pays avec lequel votre client n'a aucun lien |
| Nom complet, prénoms et patronymes inclus | Les correspondances partielles de nom sont la principale source de faux positifs |
| Tout identifiant présent sur l'enregistrement de l'alerte | Là où la liste en publie un |
Les noms courants produisent un grand nombre de correspondances à faible confiance contre les listes de sanctions et de PEP - ce n'est pas un défaut, c'est ce que fait le cribage basé sur le nom. Si votre file en est pleine, votre seuil de correspondance est réglé trop bas. Voir comprendre les résultats du cribage AML.
La translittération compte ici. Un nom issu d'une écriture non latine peut être romanisé de plusieurs façons valides, la même personne peut donc apparaître sous des orthographes qui ne correspondent pas textuellement, et des personnes différentes peuvent se retrouver avec la même orthographe. Pondérez davantage la date de naissance et la nationalité dans ces cas.
#Étape 2 : est-ce que ça compte ?
Si c'est bien votre client, la catégorie détermine ce que vous faites - et c'est là qu'intervient le score de risque :
- Correspondance de sanctions. La sérieuse. Traitez-la selon votre propre procédure de sanctions ; ce n'est pas un jugement à prendre à la légère.
- PEP. Un PEP n'est pas un criminel. Dans la plupart des régimes, le statut PEP déclenche une diligence renforcée - informations supplémentaires, origine des fonds, validation par un responsable - plutôt qu'un refus. Refuser automatiquement les PEP est un choix de politique, et en général un mauvais.
- RCA. Un proche ou un associé d'un PEP, criblé pour la même raison et normalement traité de la même façon.
- Médias négatifs. Lisez la catégorie associée. Une allégation rapportée une seule fois n'est pas une condamnation, et votre politique devrait les distinguer.
- Risque pays ou géopolitique. En général une donnée d'entrée pour la notation du risque plutôt qu'une décision en soi.
#Étape 3 : consigner la décision
Ouvrez la section AML de la vérification et marquez chaque alerte Confirmer la correspondance ou Pas une correspondance (sélectionnez-en plusieurs pour Marquer comme non correspondant en une seule fois). Votre choix est consigné dans Revues et nécessite l'accès en écriture aux vérifications. Décidez ensuite du sort de la session, et rédigez le raisonnement dans la note qui accompagne la décision. C'est la partie qui compte plus tard : un auditeur s'intéresse bien moins à votre taux d'alertes qu'au fait que vos décisions aient été prises de façon cohérente et documentée.
Rédigez la note comme si quelqu'un d'autre allait la lire dans deux ans sans vous à côté, car c'est ce qui arrivera. « Date de naissance différente de 14 ans, nationalité différente, écartée » est utile. « Pas une correspondance » ne l'est pas.
Chaque action est capturée dans le journal d'audit. Voir utiliser les journaux d'audit.
#Réduire les faux positifs sans devenir aveugle
Par ordre d'impact :
- Relevez le seuil de correspondance au niveau que justifie votre taux de faux positifs mesuré - et mesurez-le avant de décider.
- Fournissez plus de données identifiantes à la création de la session. Cribler avec une date de naissance est nettement plus précis que cribler sur le seul nom.
- Routez plutôt que refuser. Une alerte candidate devrait presque toujours aller en revue, pas en refus automatique.
- Séparez vos seuils par niveau de risque. Un flux d'onboarding à forte valeur et un contrôle d'âge à faible risque n'ont pas besoin des mêmes réglages AML.
#Validation à quatre yeux
Si votre processus exige deux réviseurs sur une décision AML, placez-la dans un dossier dont le modèle exige une Revue à 4 yeux : un second membre de l'équipe confirme la résolution avant qu'elle ne s'applique. Les dossiers sont en cours de déploiement et ne sont peut-être pas encore disponibles pour votre organisation. Voir dossiers.
#Le monitoring ramènera des alertes
Avec le monitoring continu activé, un client précédemment approuvé peut produire une nouvelle alerte plus tard et repasser En révision. C'est la fonctionnalité qui fonctionne, pas une régression, et cela signifie que le traitement des alertes est un processus récurrent à organiser, pas une tâche ponctuelle à l'onboarding. Voir monitoring AML continu.
#S'entraîner avant que ce soit réel
Le sandbox propose deux scénarios AML : decline_aml_hit produit une alerte qui refuse, et review_aml_possible_match produit une alerte à confiance plus faible qui atterrit En révision avec un enregistrement d'alerte complet - même schéma qu'une alerte réelle, y compris la décomposition du score. Utilisez-les pour faire passer votre équipe par le processus de résolution avant qu'un vrai client n'attende. Voir tester en sandbox.
Toujours bloqué ? Parlez à un humain.
Indiquez l'ID de votre organisation et l'ID de la session concernée.