
По каким спискам Didit проверяет данные
Более 1300 баз данных, охватывающих санкционные списки, PEP и их партнеров, adverse media из более чем 50 000 источников, правоохранительные и регуляторные списки, а также страновые риски.
Более 1300 баз данных. Санкционные режимы, включая OFAC SDN, ООН, ЕС и HM Treasury; PEP с родственниками и близкими партнерами; adverse media из более 50 000 источников новостей, размеченная по 415+ категориям риска; правоохранительные и регуляторные списки; и сигналы странового риска.
#Категории
1. Санкции и watchlist-списки. Глобальные санкционные режимы - OFAC SDN, ООН, ЕС, HM Treasury и другие - поддерживаются в актуальном состоянии, плюс запреты на въезд и связанные ограничительные меры.
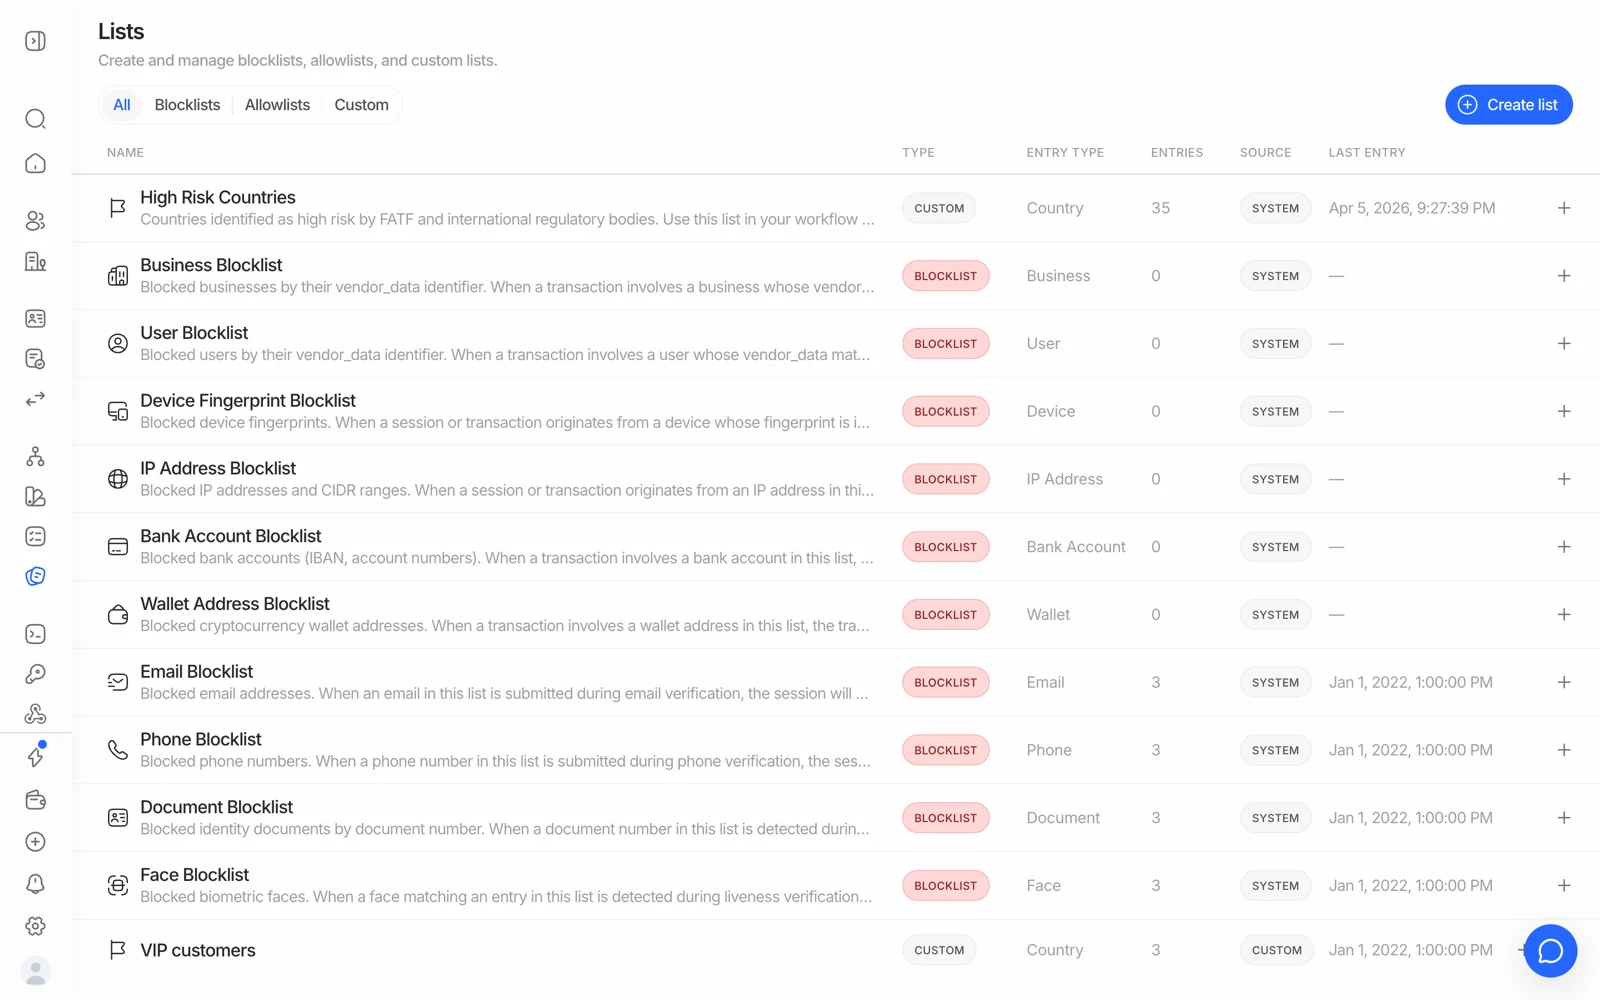
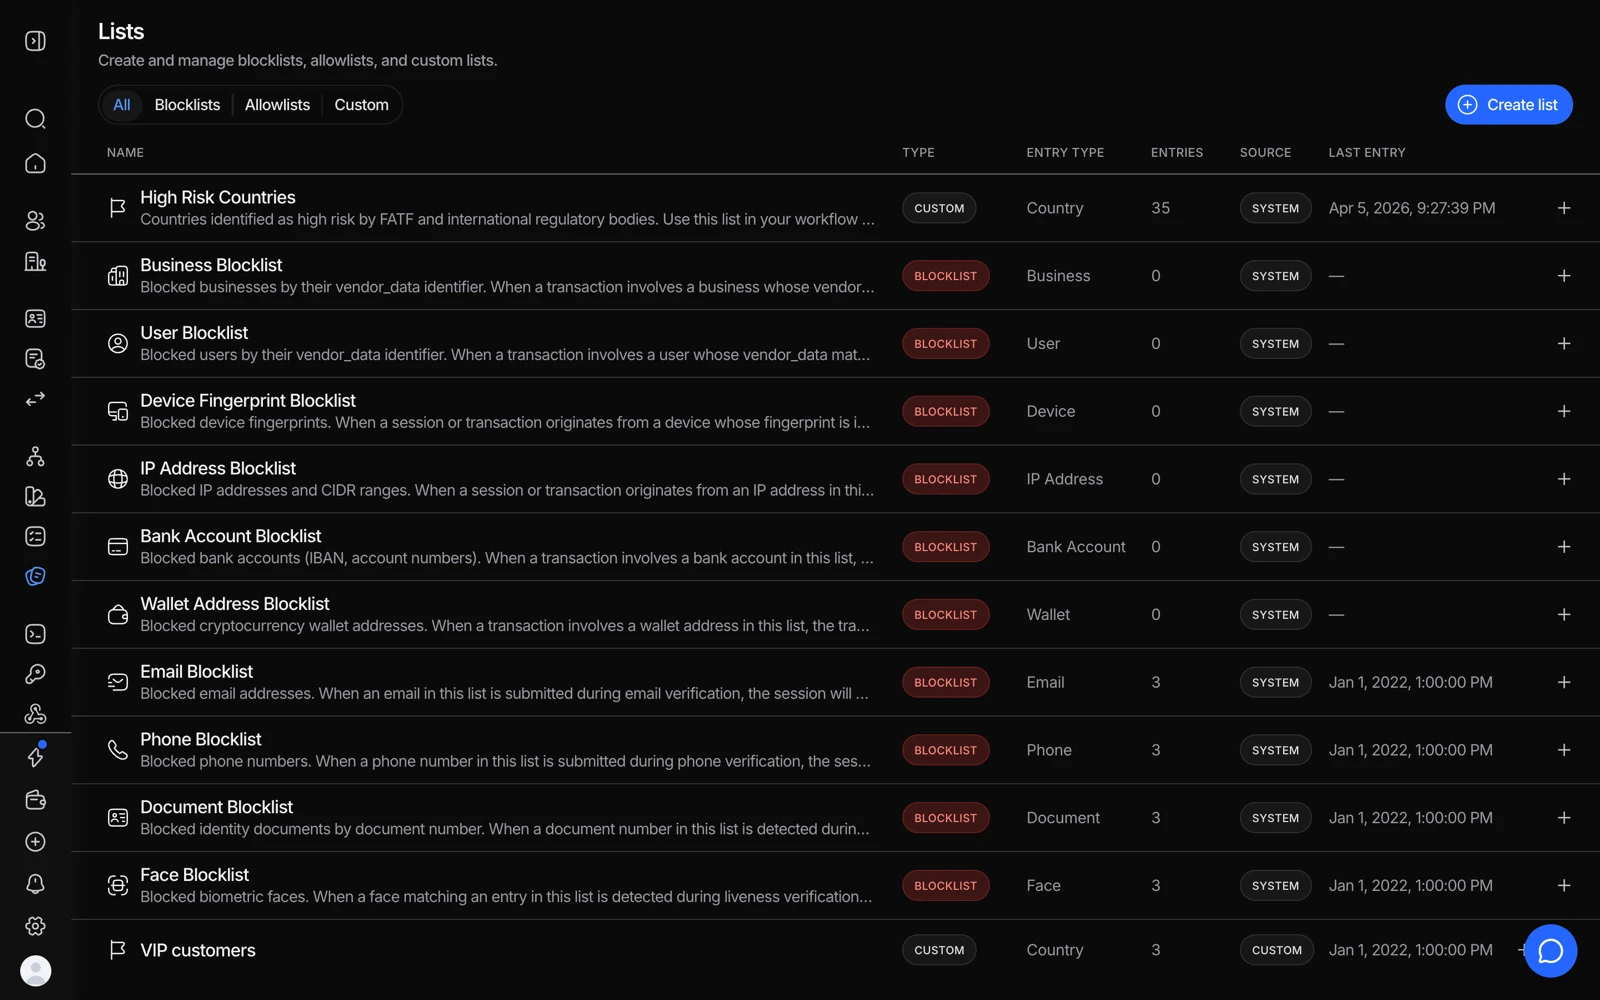
- Blocklists полностью блокируют совпадение.
- Allowlists не дают повторно пометить уже известного клиента.
- Create list добавляет ваш собственный список поверх покрытия по санкциям и PEP.
2. Государственные и правоохранительные структуры. Списки разыскиваемых, включая FBI и Interpol, плюс списки исключения и отстранения.
3. Политически значимые лица. PEP по всем уровням, от глав государств до чиновников, плюс родственники и близкие партнеры (RCA), а также организации с политическими связями, такие как государственные или квазигосударственные компании.
4. Adverse media и негативные новости. Анализ глобальных новостей из более чем 50 000 источников, с записями, размеченными по 415+ категориям риска - обвинения, расследования, обвинительные приговоры и репутационные проблемы, - поэтому совпадение сразу показывает, какого рода это освещение, а не просто факт его наличия.
5. Категории финансовых преступлений. Мошенничество, присвоение средств, коррупция, уклонение от уплаты налогов, преступления, связанные с оборотом наркотиков, взяточничество и противодействие коррупции.
6. Терроризм и повстанческая деятельность. Террористическая активность, включая сети поддержки, финансистов и оперативный персонал - профилируется как до, так и после официального признания.
7. Геополитический и страновой риск. Связь со странами повышенного риска, включая юрисдикции из серого и черного списков FATF и юрисдикции под эмбарго, а также такие структуры, как банки-пустышки и санкционированные государственные финансовые институты.
8. Регуляторный и судебный риск. Лица и организации, в отношении которых вынесены судебные решения - осуждение, предъявление обвинения - и регуляторные меры, такие как штрафы и отстранения.
#Подтверждение конкретного списка
Если ваше комплаенс-обязательство называет конкретный список, честный ответ - подтвердить его, а не выводить из категории выше. OFAC SDN, ООН, ЕС и HM Treasury покрыты явно. Для всего более специфичного - реестра правоприменения конкретного национального регулятора, отраслевого списка отстранения, специфичного для рынка watchlist-списка - обратитесь к вашему контакту в Didit и получите подтверждение в письменном виде. Заявления о покрытии - это именно то, что аудитор попросит вас подтвердить документально.
#Чего покрытие проверки не решает за вас
Широкое покрытие увеличивает шанс найти реальное совпадение. Оно не решает:
- Относится ли совпадение к вашему клиенту. Это match score, и распространенное имя совпадет с большим списком. См. как понимать результаты AML-проверки.
- Должно ли совпадение блокировать онбординг. PEP - не преступник; статус PEP обычно означает усиленную должную осмотрительность, а не отказ. Решение остается за вашей политикой.
- Выполнены ли ваши обязательства. Покрытие - это возможность. Обязательство - ваше, и оно зависит от вашего регулятора, вашей отрасли и вашей оценки риска.
#Частота проверки важна не меньше покрытия
Проверка показывает, что говорили списки в тот день, когда она выполнялась. Списки постоянно меняются - добавляются новые обозначения, накапливается adverse media. Если ваше обязательство включает поддержание due diligence клиента в актуальном состоянии, разовая проверка при онбординге этого не обеспечивает. См. постоянный AML-мониторинг, $0.07 в год.
#Криптокошельки проверяются отдельно
Проверка человека по watchlist-спискам и проверка блокчейн-адреса на предмет рисков - разные задачи с разными данными. Проверка кошельков и AML на уровне транзакций - часть transaction monitoring. См. проверка кошельков.
#Хранение записей
Результаты проверки - часть сессии, поэтому они попадают в PDF сессии вместе со всем остальным, а каждый API-вызов хранится в вашем журнале аудита 365 дней. Если ваше обязательство требует хранить доказательства проверки дольше, чем вы храните саму сессию, экспортируйте отчет в момент принятия решения и храните его в своей системе. См. скачивание отчета о верификации.
Если вы считаете, что у вас есть законодательно установленный срок хранения, который противоречит настроенному у вас окну хранения, это решение по комплаенсу для вашей команды, а не настройка платформы, о которой стоит гадать. Сначала определите нужный срок, а затем настройте хранение и собственное архивирование в соответствии с ним.