Cada petició API a la teva organització es registra durant 365 dies amb qui, què, quan, des d'on i amb quina aplicació. És el primer lloc on mirar.
Cada petició API a la teva organització es registra automàticament i es conserva durant 365 dies - des de la consola, la teva integració, i també els teus companys d'equip. Troba-ho a Configuració → Registre d'auditoria. Cada decisió que l'Investigador pren pel seu compte també hi queda registrada, a nom de L’investigador.
#Què es registra
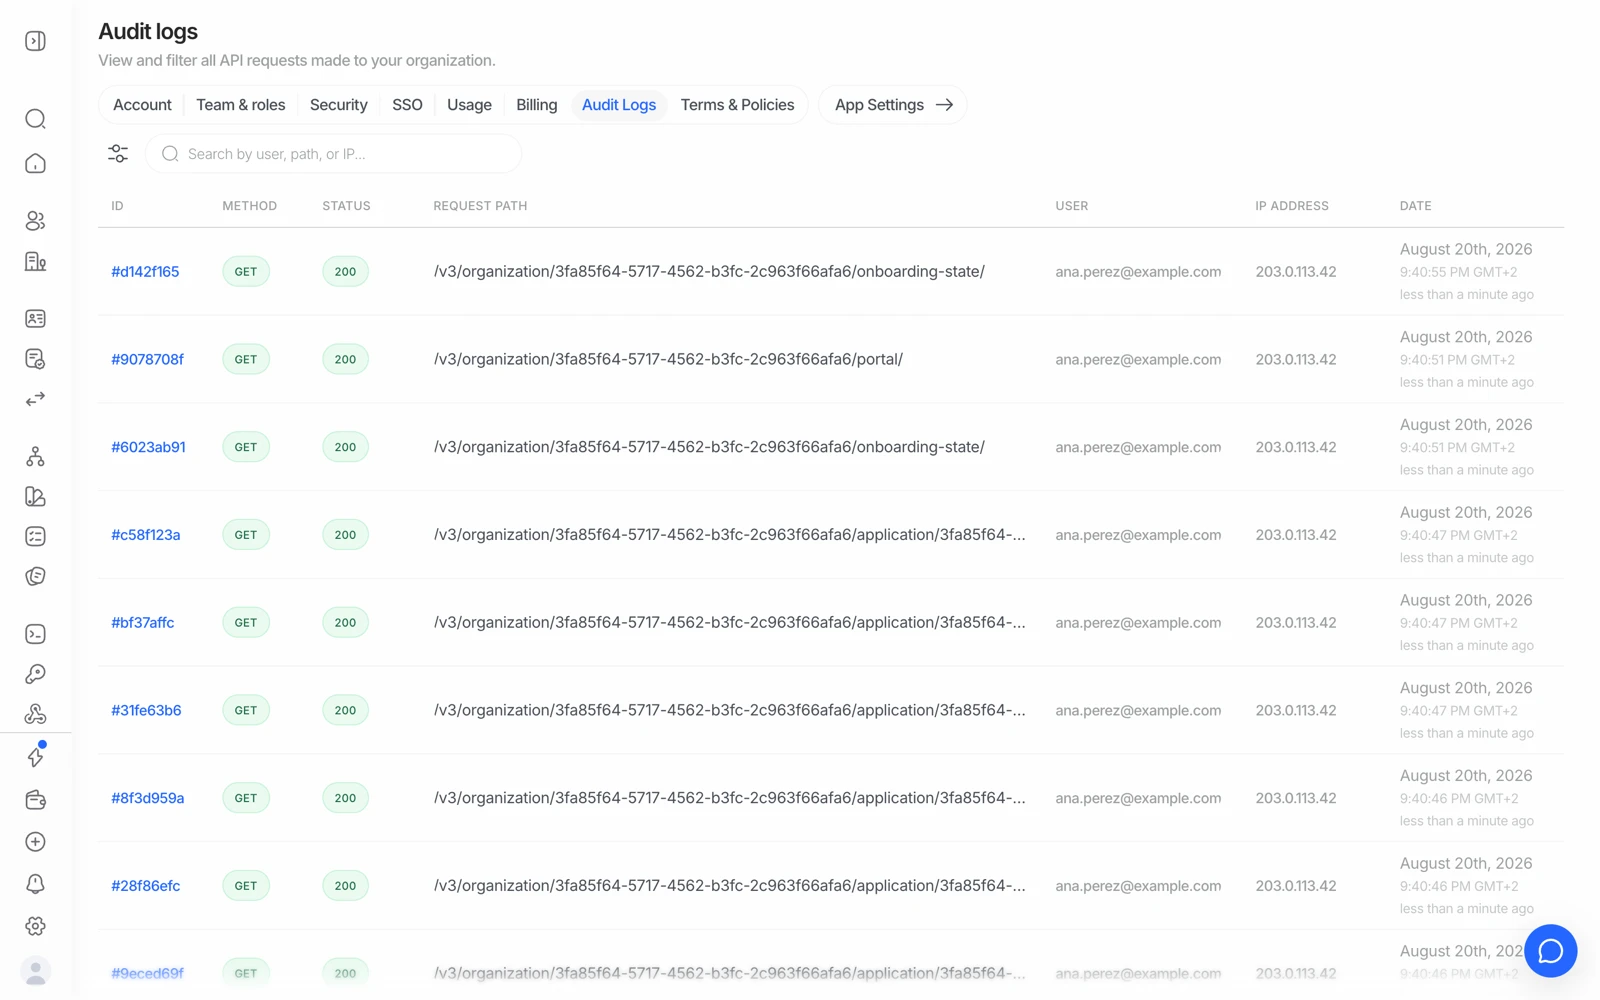
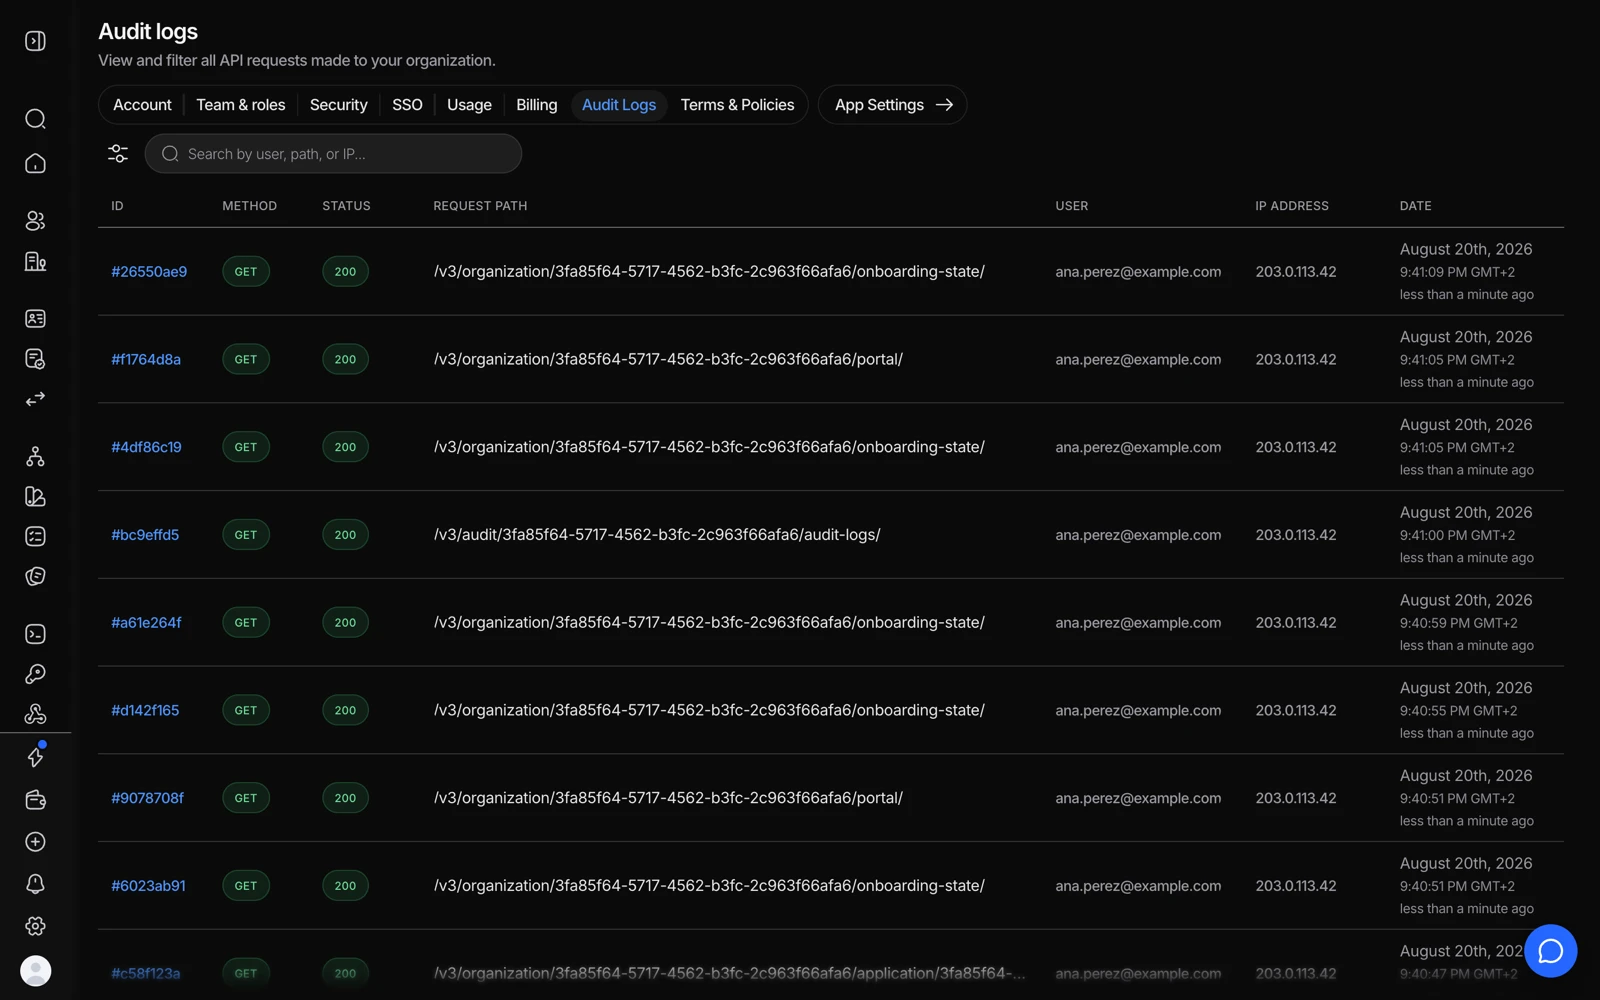
Cada petició feta a la plataforma Didit dins de la teva organització, sigui qui sigui qui l'hagi fet. Cada entrada porta:
| Camp | Detall |
|---|---|
| Marca de temps | Quan s'ha fet la petició |
| Usuari | Qui ho ha fet: el membre que ha fet la petició; per a una petició amb clau API, el nom de la clau amb una etiqueta Clau d'API; Didit per al que Didit fa pel seu compte; i L’investigador per a una decisió que pren pel seu compte |
| Mètode | GET, POST, PUT, DELETE |
| Ruta | L'endpoint que s'ha cridat |
| Estat | L'estat de la resposta HTTP |
| Adreça IP | D'on ha vingut la petició |
| Aplicació | A quina aplicació pertanyia |
Els registres es conserven durant 365 dies i després s'eliminen automàticament.
S'està desplegant un registre d'auditoria redissenyat, que descriu cada canvi amb paraules i pot exportar el que estàs veient. Fins que no arribi a la teva organització, la pàgina mostra el registre de peticions descrit aquí.
#Per a què serveix realment
Quatre situacions on és l'eina adequada:
- "Qui ha canviat aquest flux de treball?" Un flux que es comporta diferent d'ahir sol tenir una edició al darrere, i el registre diu qui l'ha feta.
- Investigar un incident. Traçar exactament què s'ha accedit, per qui, des de quina adreça, en quin ordre.
- Depurar una integració. Veure les peticions que el teu propi codi realment ha fet, en lloc de les que creus que ha fet, incloent-hi les que han donat 4xx.
- Evidenciar el control d'accés. Mostrar a un auditor que l'accés a les dades de verificació està atribuït i és revisable.
#Filtrar
Filtra per usuari (un membre, una clau API, Didit o L’investigador), endpoint o interval de dates per reduir una llista llarga. Quan investiguis alguna cosa concreta, comença per la marca de temps i treballa cap enfora - una petició gairebé mai passa sola, i les crides al seu voltant immediat solen explicar la història.
#Les peticions amb clau API s'atribueixen a la clau, no a una persona
Una petició amb clau API no té cap persona a qui atribuir-la, així que mostra el nom de la clau. És la representació honesta: la plataforma realment no sap quin dels teus serveis o enginyers ha fet la crida.
La conseqüència pràctica: una única clau compartida entre diversos serveis fa que un incident sigui molt més difícil d'investigar. Si l'atribució t'importa, dona a cada servei la seva pròpia clau. Consulta gestionar les teves claus API.
#Les decisions pròpies de l'Investigador s'atribueixen a l'Investigador
Quan l'Investigador decideix pel seu compte, dins de l'autonomia que li has donat, l'entrada indica L’investigador, no una persona ni una clau. Això inclou cada decisió que pren: aprovar o rebutjar una sessió o demanar a l'usuari que la torni a enviar, fixar l'estat d'una transacció, i resoldre un cas, escalar-lo o sol·licitar-hi informació. Cadascuna d'aquestes entrades enllaça amb l'informe de l'Investigador que hi ha darrere de la decisió, perquè puguis veure què ha trobat i quina regla de la teva política ha aplicat.
Quan una persona decideix sobre un informe de l'Investigador, acceptant-ne la recomanació o canviant-la, l'entrada s'atribueix a aquesta persona, com qualsevol altre canvi que faci. El rastre complet de l'Investigador, amb els seus informes, preguntes i límits de seguretat, continua al seu propi registre d'Activitat. Consulta Controlar i supervisar l'Investigador.
#Què hi ha al registre, i què no hi ha
El registre enregistra activitat: qui ha cridat què, quan, des d'on, i quin estat ha tornat. És un rastre de metadades, no una còpia de les dades de verificació.
Si necessites saber si les dades personals dels clients apareixen en aquestes entrades, una pregunta que sorgeix durant les revisions de protecció de dades, obtén la resposta del teu contacte a Didit i deixa-la enregistrada, en lloc d'inferir-la d'una pàgina d'ajuda. És exactament el tipus d'afirmació que la teva pròpia AIPD haurà d'evidenciar.
#Qui ho pot veure
L'accés als registres d'auditoria segueix el rol. Compliance Officer l'inclou; Reader no té accés ampli. Els propietaris poden concedir-lo a un rol personalitzat. Consulta convidar membres de l'equip i assignar rols.
Eliminar un company d'equip no elimina el seu historial del registre, i aquest és precisament el sentit. Un rastre que pots editar no és un rastre.
#Les exportacions i els informes també es registren
Generar un PDF de sessió o una exportació CSV és una crida API, així que apareix aquí amb qui l'ha feta. Això és útil quan necessites demostrar que l'accés a l'evidència de verificació està controlat i no és obert. Consulta descarregar un informe de verificació.
#Si necessites més de 365 dies
La retenció és fixa en 365 dies. Si la teva obligació és més llarga, exporta el que necessitis de manera programada i guarda-ho al teu propi sistema, el mateix patró que conservar tu mateix l'evidència de sessió. Decidir el període necessari és una decisió de compliment per al teu equip; no ho dissenyis a partir d'una suposició.
La retenció dels registres d'auditoria i la retenció de dades de verificació són ajustos separats. Configurar una finestra de retenció curta per a les dades de sessió no escurça el registre d'auditoria, i al revés també és cert. Consulta com Didit protegeix les dades dels teus usuaris.
Encara estàs encallat? Parla amb una persona.
Inclou l'ID de la teva organització i l'ID de la sessió sobre la qual preguntes.