
Comptes duplicats i cerca facial
La prova de vida compara automàticament cada cara amb totes les que ja has verificat i amb la teva llista de bloqueig - aquí tens què signifiquen els avisos de duplicat i com evitar marcar usuaris recurrents legítims.
Cada comprovació de prova de vida executa automàticament una cerca facial 1:N
contra els usuaris que ja has verificat i contra la teva llista de bloqueig. Un
avís de duplicat vol dir que la mateixa cara ja havia aparegut abans - cosa que és
frau quan es tracta d'un compte nou i completament normal quan es tracta d'un
client recurrent. Distingeix-los amb vendor_data.
#Què s'executa automàticament
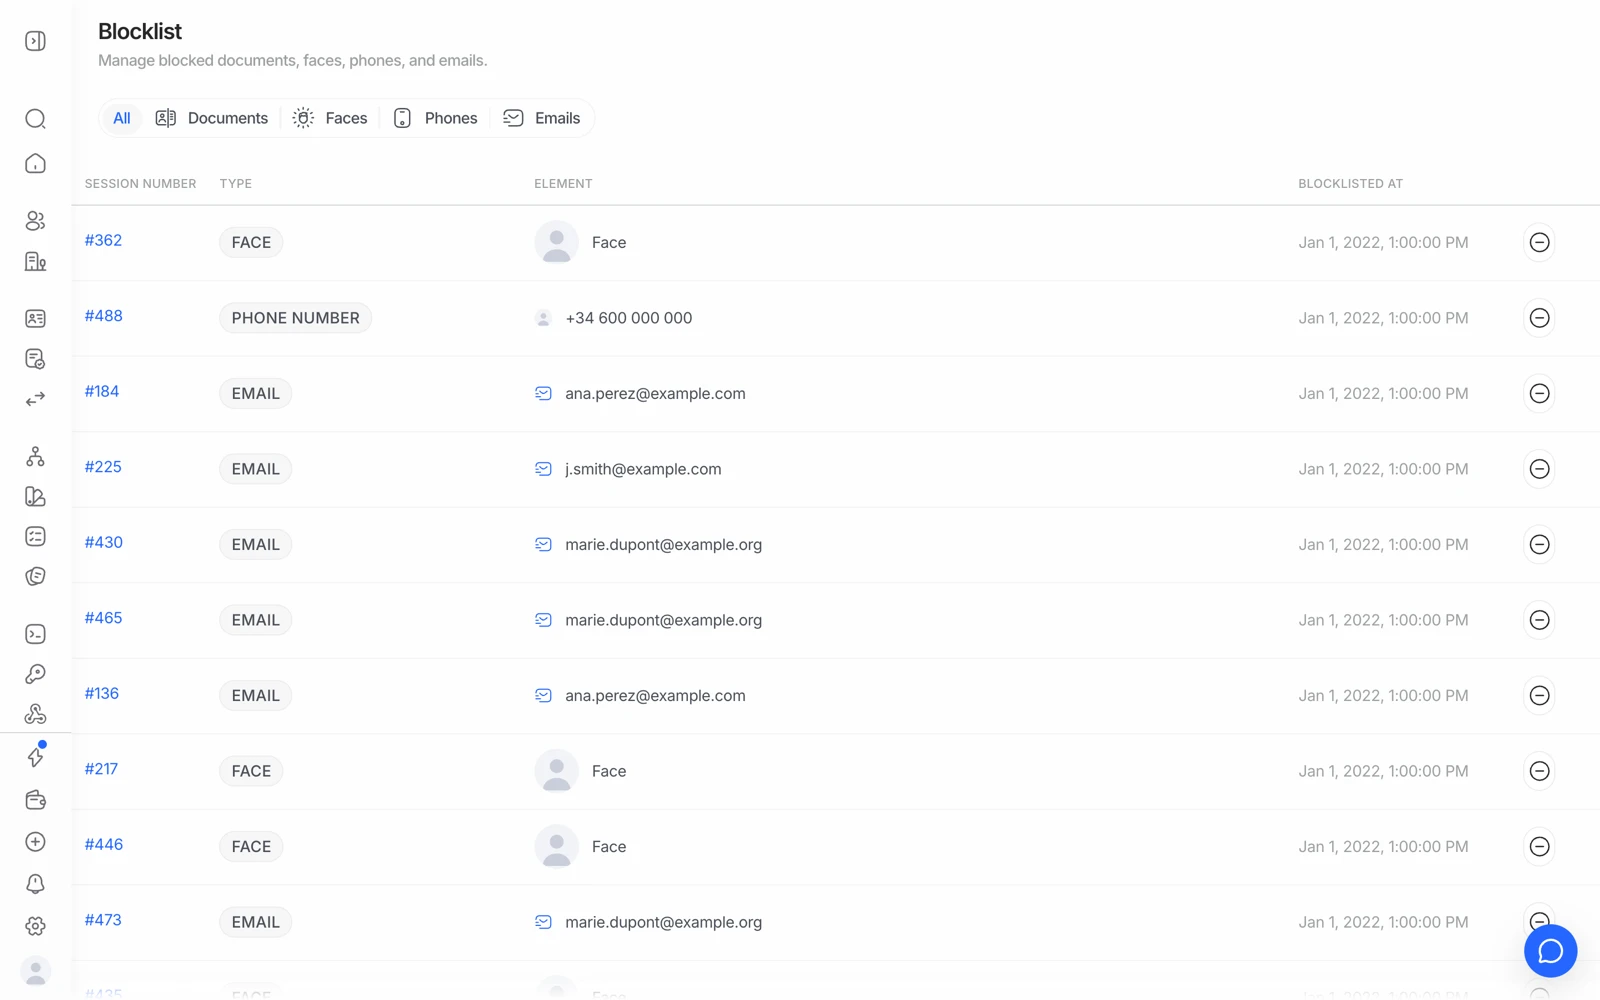
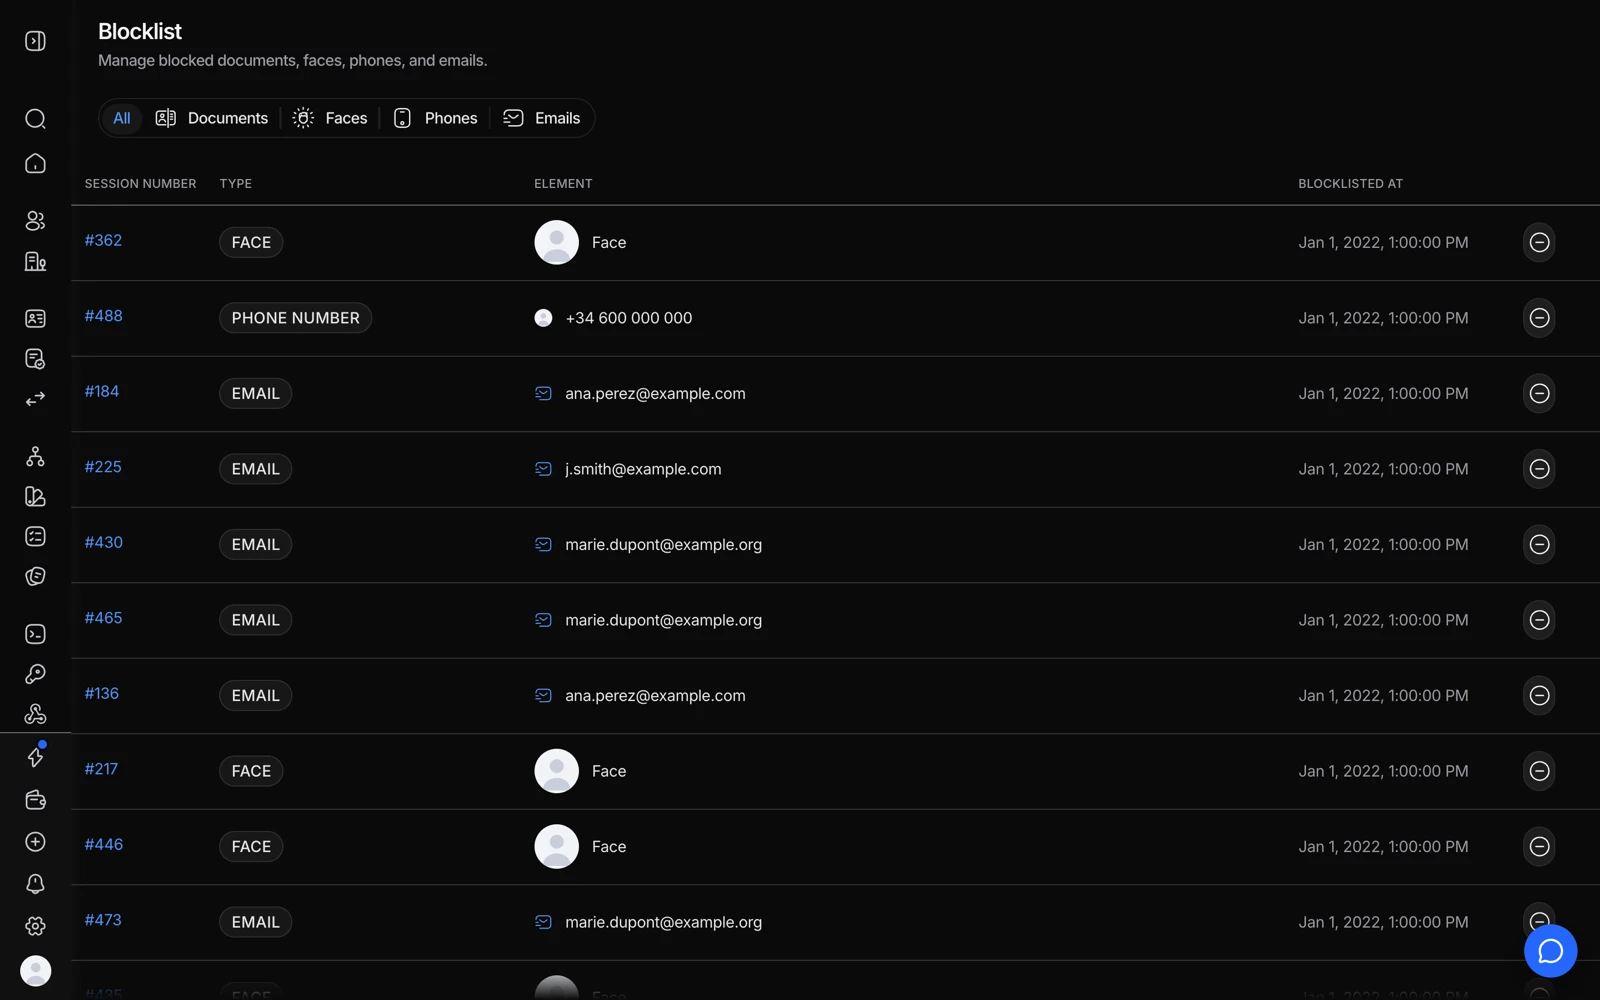
- Faces bloqueja una persona fins i tot quan torna amb un document diferent.
- Documents bloqueja un número de document concret.
- La columna Element mostra exactament què s'ha bloquejat.
- Un usuari recurrent legítim es pot alliberar des d'aquí.
Quan algú completa una comprovació de prova de vida, Didit compara la seva cara amb tots els usuaris ja verificats a la teva organització i amb la teva llista de bloqueig, sense que hagis d'activar res per separat:
- Una coincidència amb un usuari ja verificat genera un avís de possible duplicat a la sessió.
- Una coincidència amb una cara de la llista de bloqueig denega la verificació.
La sensibilitat ve determinada pels llindars de similitud que configuris, i què passa davant d'una coincidència - denegar, revisar, o passar amb un avís - ve determinat per les regles del teu flux de treball.
#Duplicat no és el mateix que frau
Aquesta és la distinció que importa, i la plataforma no la pot fer per tu: una cara duplicada vol dir que aquesta cara ja s'ha verificat aquí abans. Que això sigui un problema depèn completament del teu producte.
| Situació | L'avís de duplicat és… |
|---|---|
| Una persona que obre un segon compte per abusar d'una promoció de registre | El senyal que volies |
| Un client legítim que torna a verificar-se després que el seu KYC hagi caducat | Esperat i inofensiu |
| Un client que va abandonar i ha tornat a començar | Esperat i inofensiu |
| Un dispositiu compartit en una família o una botiga | Necessita una revisió humana |
#Evitar que es marquin usuaris recurrents legítims
La solució és indicar a Didit que les dues sessions són la mateixa persona, cosa que fas amb vendor_data.
Estableix vendor_data amb el teu propi ID d'usuari intern en crear una sessió. Les sessions que comparteixen un vendor_data s'agrupen en un únic usuari consolidat, així que un client recurrent es llegeix com la mateixa persona en lloc d'un desconegut amb una cara familiar.
Si veus avisos de duplicat en els teus propis clients recurrents genuïns, comprova
si la teva integració està enviant vendor_data. Les sessions creades sense
aquest camp no es poden enllaçar, així que cada re-verificació sembla un
desconegut que resulta que coincideix.
Per a la re-verificació deliberada d'un usuari conegut, l'autenticació biomètrica és el mòdul pensat per a això: torna a confirmar un usuari recurrent només amb la cara, sense repetir tot el flux de document.
#Revisar un duplicat marcat
El resultat de la sessió porta la referència a la sessió anterior que ha coincidit, així que pots obrir totes dues i comparar-les una al costat de l'altra - mateix nom, mateix número de document, nom diferent amb la mateixa cara, i així. Aquesta comparació és el que et diu en quina de les situacions anteriors et trobes.
Si és abús genuí, afegeix la cara a la teva llista de bloqueig perquè el següent intent es denegui automàticament. Si és el teu propi client recurrent, aprova-la i corregeix la mancança de vendor_data perquè deixi de passar.
#Eliminar dades afecta la detecció futura de duplicats
La detecció de duplicats funciona comparant amb dades que encara conserves. Si elimines una sessió, aquesta sessió desapareix - així que la cara que contenia ja no hi és per comparar-la, i un intent posterior de la mateixa persona no es reconeixerà com un duplicat d'aquella.
Aquest és el compromís real entre la minimització de dades i la detecció de frau, i val la pena decidir-lo deliberadament en lloc de descobrir-lo més tard. Consulta eliminar dades de verificació.
#Cercar una cara tu mateix
Més enllà de la comprovació automàtica, la cerca facial està disponible com a API perquè puguis cercar entre els teus usuaris verificats una cara concreta a demanda - útil per investigar un patró de frau després dels fets, més que en el moment de l'alta. Consulta cerca facial.
#Els senyals de dispositiu i IP són una capa separada
Una cara duplicada és un senyal; una empremta de dispositiu compartida o una IP sospitosa és un altre. Són comprovacions independents, i un atacant decidit normalment en farà saltar una abans que l'altra. L'anàlisi de dispositiu i IP és econòmica i té la seva pròpia assignació gratuïta de 500 comprovacions al mes, així que és una addició barata a un flux que ja executa prova de vida.
Els senyals de dispositiu i IP generen falsos positius en infraestructura compartida - xarxes corporatives, NAT d'operadores mòbils, i navegadors allotjats al núvol posen molts usuaris genuïns darrere d'una mateixa adreça. Envia'ls a revisió en lloc de denegar-los només per això.