
Usar los registros de auditoría
Cada solicitud a la API en tu organización queda registrada durante 365 días: quién, qué, cuándo, desde dónde y bajo qué aplicación. Es el primer lugar donde mirar cuando necesitas saber qué ha pasado.
Cada solicitud a la API en tu organización se registra automáticamente y se conserva durante 365 días - tanto desde la consola como desde tu integración y las de tus compañeros de equipo. Lo encuentras en Registros de auditoría en la barra lateral.
#Qué se registra
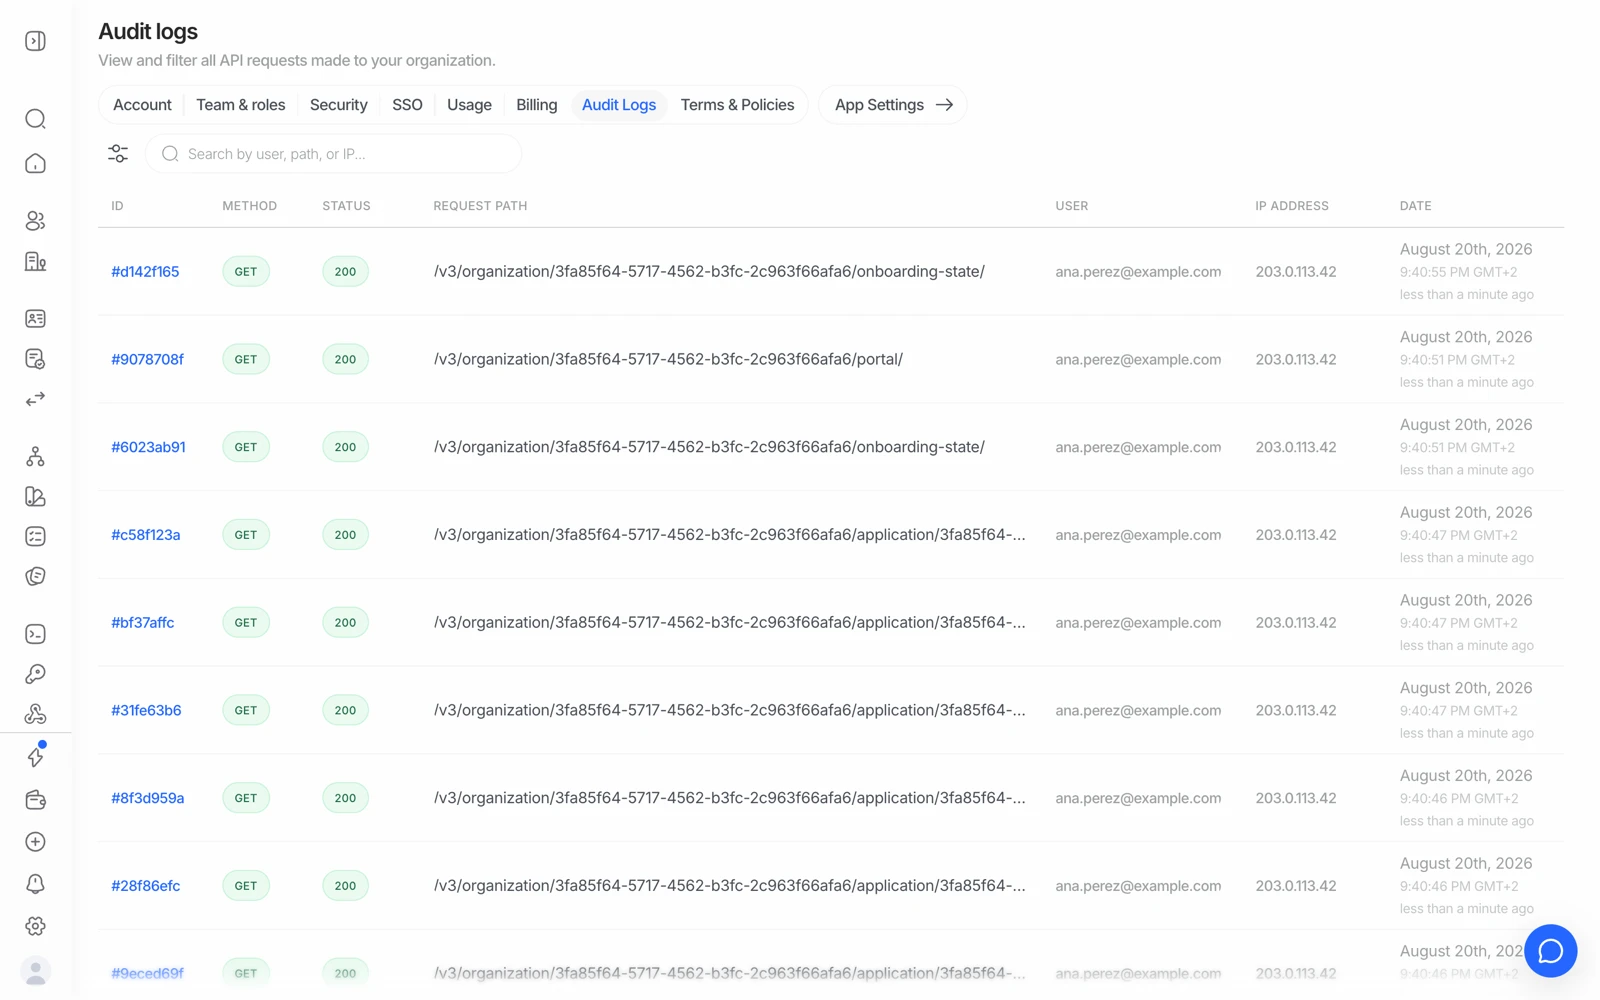
- Filtra por miembro, ruta, método o fecha para responder a 'quién cambió esto'.
- Method y status distinguen una lectura de un cambio que realmente surtió efecto.
- El miembro que hizo la llamada.
- De dónde vino: el detalle que convierte un registro en una prueba.
Cada solicitud realizada a la plataforma de Didit dentro de tu organización, sea cual sea su origen. Cada entrada incluye:
| Campo | Detalle |
|---|---|
| Marca de tiempo | Cuándo se hizo la solicitud |
| Usuario | El correo del usuario autenticado. Vacío en las solicitudes con clave de API, que se atribuyen a la aplicación en su lugar |
| Método | GET, POST, PUT, DELETE |
| Ruta | El endpoint que se llamó |
| Estado | El estado de la respuesta HTTP |
| Dirección IP | De dónde vino la solicitud |
| Aplicación | A qué aplicación pertenecía |
Los registros se conservan durante 365 días y después se eliminan automáticamente.
#Para qué sirve en la práctica
Cuatro situaciones en las que es la herramienta adecuada:
- "¿Quién cambió este flujo de trabajo?" Un flujo que se comporta de forma distinta a ayer suele tener una edición detrás, y el registro indica quién la hizo.
- Investigar un incidente. Rastrear exactamente qué se accedió, por quién, desde qué dirección y en qué orden.
- Depurar una integración. Ver las solicitudes que tu propio código hizo realmente, en lugar de las que crees que hizo, incluidas las que devolvieron un 4xx.
- Demostrar el control de acceso. Mostrar a un auditor que el acceso a los datos de verificación está atribuido y es revisable.
#Filtrar
Filtra por usuario, endpoint o intervalo de fechas para acotar una lista larga. Cuando estés investigando algo concreto, empieza por la marca de tiempo y avanza hacia fuera - una solicitud rara vez ocurre sola, y las llamadas justo alrededor de ella suelen contar la historia.
#Las solicitudes con clave de API se atribuyen a la aplicación, no a una persona
Una solicitud con clave de API no tiene un usuario al que atribuirla, así que se muestra contra la aplicación. Esa es la representación honesta: la plataforma sencillamente no sabe cuál de tus servicios o de tus ingenieros hizo la llamada.
La consecuencia práctica: una sola clave compartida entre varios servicios hace un incidente considerablemente más difícil de investigar. Si la atribución te importa, dale a cada consumidor su propia aplicación y su propia clave.
#Qué hay en el registro, y qué no
El registro guarda actividad - quién llamó a qué, cuándo, desde dónde y qué estado se devolvió. Es un rastro de metadatos, no una copia de los datos de verificación.
Si necesitas saber si los datos personales de un cliente aparecen en estas entradas - una pregunta que surge durante las revisiones de protección de datos - obtén la respuesta de tu contacto en Didit y déjala documentada, en lugar de deducirla de una página de ayuda. Es exactamente el tipo de afirmación que tu propia EIPD deberá poder demostrar.
#Quién puede verlo
El acceso a los registros de auditoría sigue el rol. Responsable de Cumplimiento lo incluye; Lector no tiene acceso amplio. Los propietarios pueden concederlo a un rol personalizado. Consulta invitar a miembros del equipo y asignar roles.
Eliminar a un compañero de equipo no elimina su historial del registro, que es precisamente el objetivo. Un rastro que se puede editar no es un rastro.
#Las exportaciones e informes también quedan registrados
Generar un PDF de sesión o una exportación CSV es una llamada a la API, así que aparece aquí junto con quién la hizo. Es útil cuando necesitas demostrar que el acceso a la evidencia de verificación está controlado y no abierto. Consulta descargar un informe de verificación.
#Si necesitas más de 365 días
La retención está fijada en 365 días. Si tu obligación es más larga, exporta lo que necesites de forma programada y consérvalo en tu propio sistema - el mismo patrón que conservar tú mismo la evidencia de sesión. Decidir el periodo requerido es una decisión de cumplimiento de tu equipo; no diseñes tu proceso a partir de una suposición.
La retención de los registros de auditoría y la retención de los datos de verificación son ajustes independientes. Configurar una ventana de retención corta para los datos de sesión no acorta el registro de auditoría, y lo contrario también es cierto. Consulta cómo protege Didit los datos de tus usuarios.