
Iniciar sesión y recuperar el acceso a tu cuenta
Inicia sesión en business.didit.me con SSO, una passkey o correo y contraseña. Esto es lo que debes hacer ante contraseñas olvidadas, bloqueos de cuenta y el clásico problema de la organización que falta.
Si iniciaste sesión correctamente pero los flujos de trabajo y el historial de tu equipo no están ahí, casi seguro que creaste una organización nueva en lugar de unirte a la suya. Pide a un propietario que invite tu correo - los datos no se han perdido, simplemente estás en la organización equivocada.
Inicias sesión en Didit en business.didit.me con Google SSO, una passkey o correo y contraseña. La mayoría de los problemas de acceso se reducen a estar en la organización equivocada o a una contraseña bloqueada, no a datos perdidos.
#Iniciaste sesión, pero faltan los datos de tu organización
Este es, con diferencia, el problema de acceso más común, y no es un fallo.
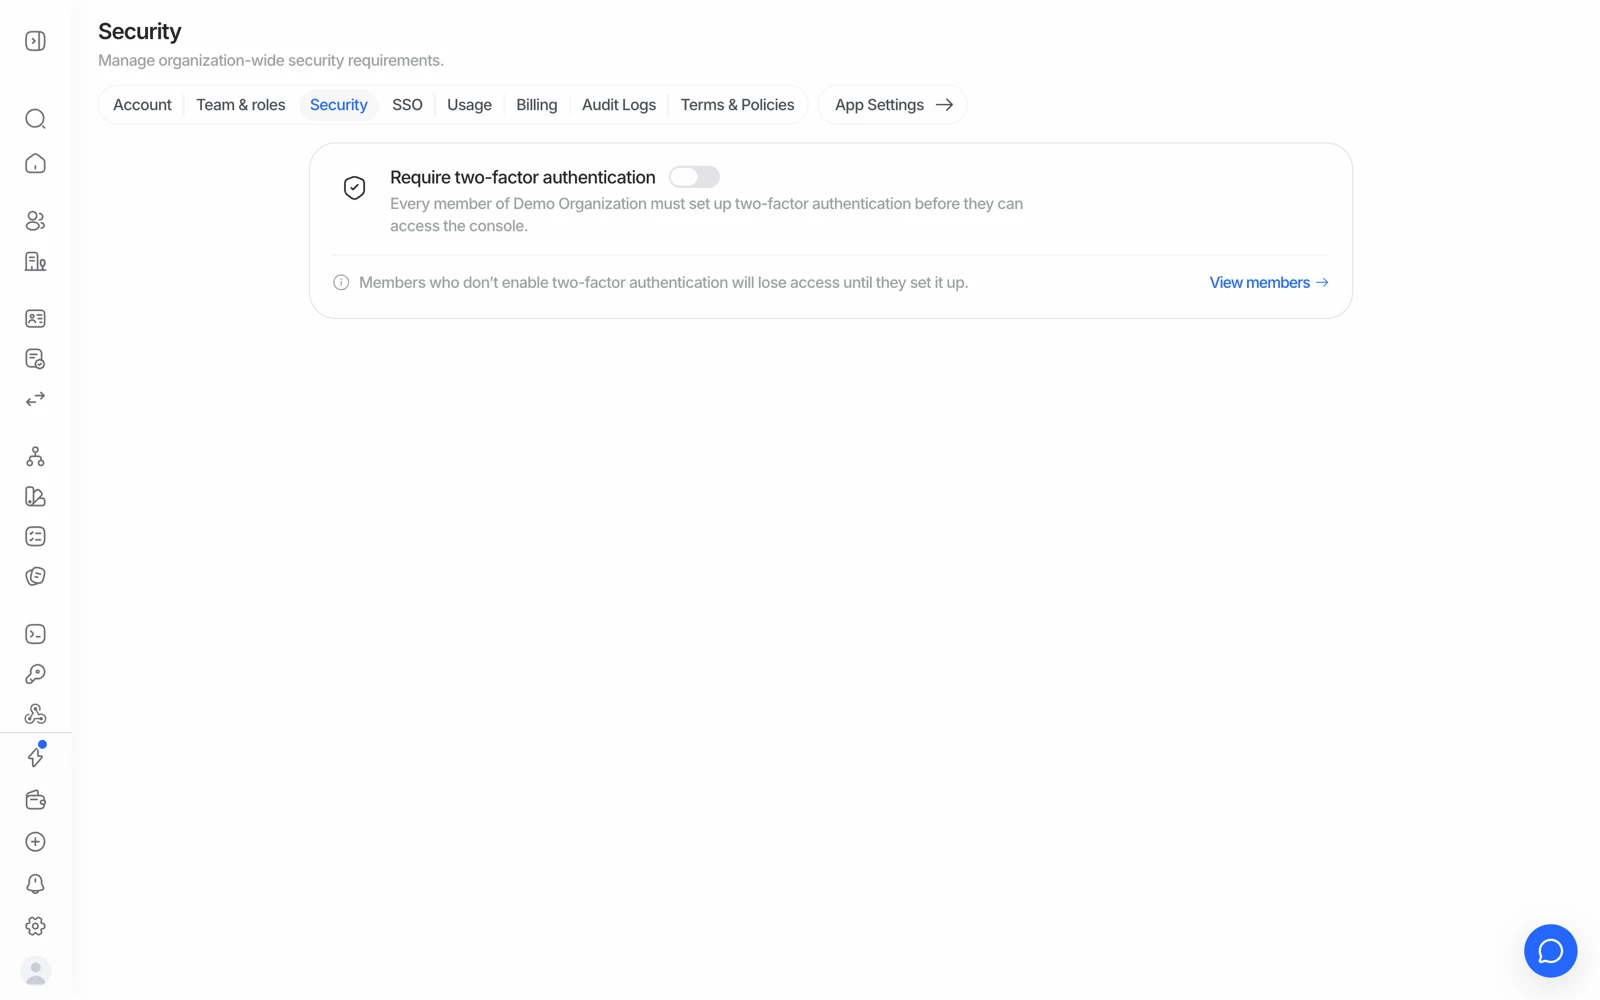
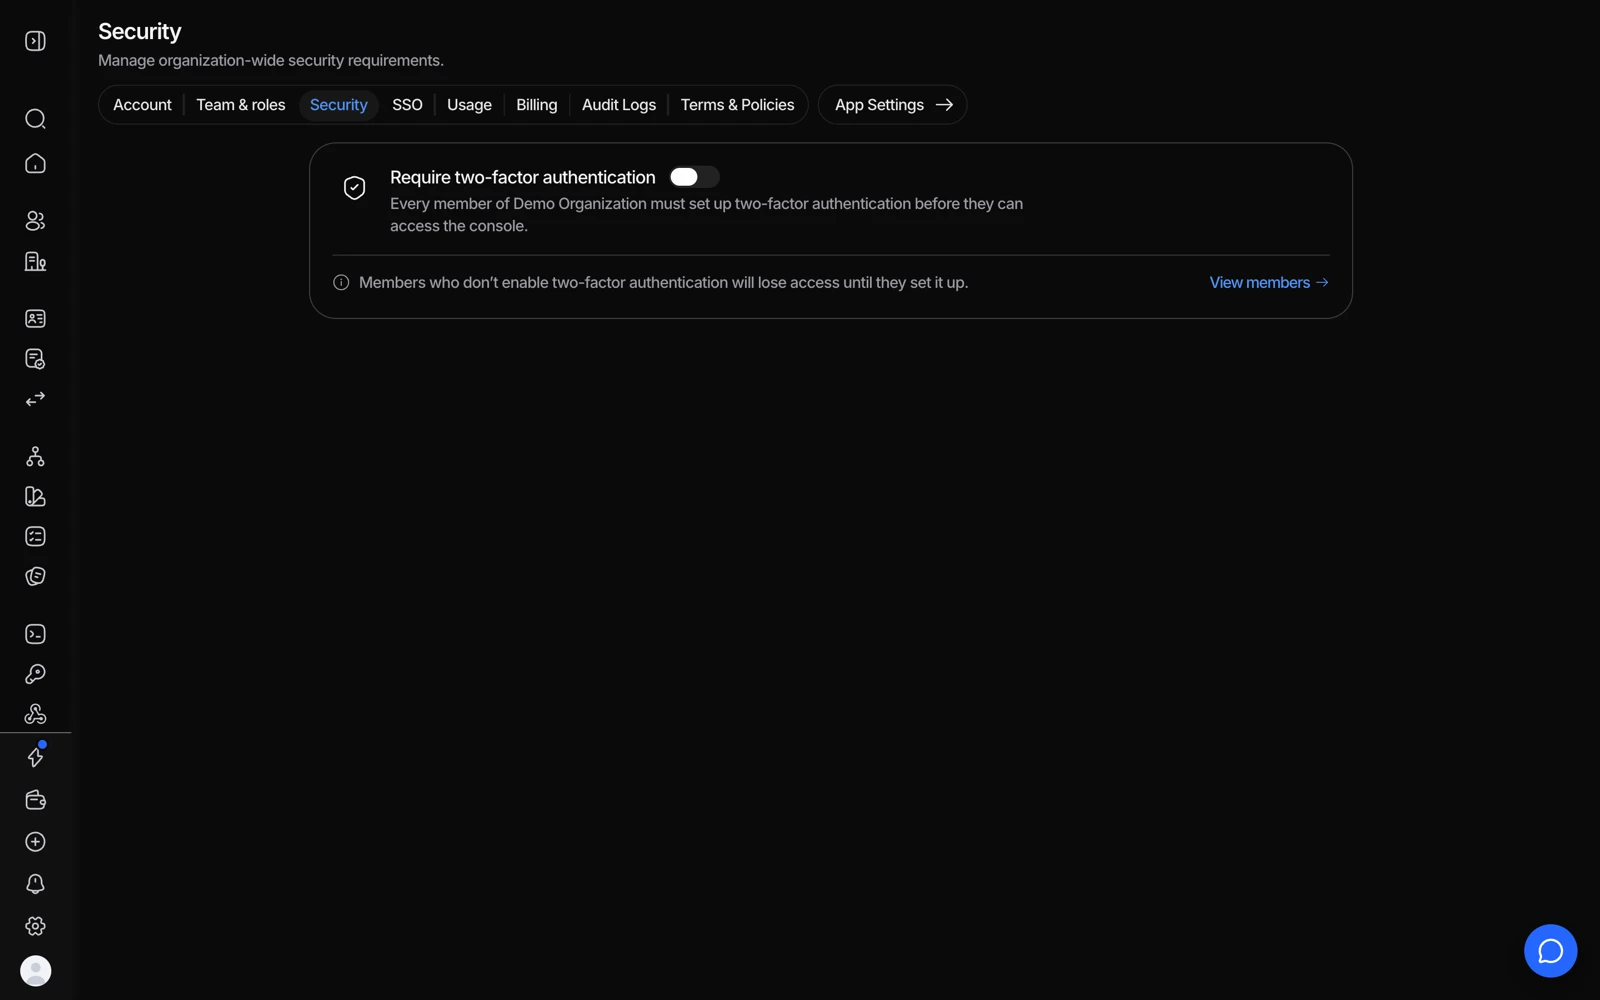
- Actívalo para exigir 2FA a todos los miembros de la organización.
- View members muestra quién ya lo tiene activado, es decir, quién todavía puede entrar.
Si creas una cuenta sin usar el enlace de invitación de un compañero, Didit crea una organización completamente nueva para ti en lugar de añadirte a la que ya existe de tu equipo. Los flujos de trabajo, las claves de API y el historial de verificación de tu compañero viven en su organización, y tú estás viendo la tuya.
Para solucionarlo:
- Pide que te inviten
Haz que un propietario o administrador de la organización correcta invite tu correo en Configuración > Equipo. Consulta invitar a miembros del equipo y asignar roles.
- Elimina el duplicado
Un correo solo puede pertenecer a una organización a la vez, así que puede que haya que eliminar la organización vacía que creaste por accidente antes de que la invitación pueda llegar. Su propietario puede eliminarla desde la configuración de la organización, o puedes contactar con soporte y ellos se encargan.
Si en cambio una página no carga, muestra un error del servidor, o el historial parece faltar de verdad después de que se confirme que estás en la organización correcta, eso no es algo que hayas hecho tú. Contacta con soporte en lugar de intentar rodear el problema.
#Olvidaste tu contraseña
Usa el enlace de restablecimiento en la página de inicio de sesión y sigue las instrucciones que se envían a tu correo. Si te registraste con SSO, restablece tu contraseña con tu proveedor de identidad en su lugar - no hay una contraseña de Didit separada que recuperar.
#Demasiados intentos fallidos
Introducir la contraseña incorrecta varias veces seguidas bloquea la cuenta temporalmente como medida de seguridad. Espera antes de volver a intentarlo, o usa el enlace de restablecimiento para fijar una contraseña nueva en lugar de seguir adivinando - cada intento fallido alarga el bloqueo.
#Cambiar tu correo de inicio de sesión
Para mover tu cuenta a una dirección de correo nueva, añade el correo nuevo como miembro del equipo con el mismo rol en Configuración > Equipo, y luego elimina el antiguo. Si estás bloqueado y no puedes hacerlo tú mismo, contacta con soporte.
#Cambiar de un inicio de sesión social a correo y contraseña
Si te registraste con Google o GitHub y quieres pasar a correo y contraseña, la vía práctica es la misma que cambiar tu correo: haz que inviten la dirección de destino como miembro con tu rol, y luego elimina la identidad antigua. Pide ayuda a soporte si necesitas hacerlo estando bloqueado.
#Claves de acceso (passkeys) y segundos factores
Si te quedas atascado en un paso extra de inicio de sesión (una clave de acceso que ya no funciona, un segundo factor perdido, un teléfono nuevo), contacta con soporte para que verifiquen quién eres y te restauren el acceso. No sigas reintentando; los fallos repetidos alargan el bloqueo.
Te piden una clave de acceso que nunca creaste, o una que falla. Las claves de acceso son por dispositivo, así que un teléfono nuevo o un navegador restablecido no tendrá la tuya. Soporte puede restablecer las claves de acceso de la cuenta, pero por seguridad primero te envía un enlace de verificación de identidad (una sesión corta de Didit con tu documento y un selfie). Complétala, responde en el mismo ticket, y borran las claves para que puedas volver a entrar con tu correo y contraseña o con SSO y registrar una nueva en Configuración de la cuenta > Claves de acceso.
Perdiste la app de autenticación (2FA) con el teléfono. Primero intenta restaurar la propia app desde la copia de seguridad, el correo o las claves de recuperación que configuraste al crearla; eso no necesita nada de Didit. Si no es posible, contacta con soporte: tras la misma verificación de identidad desactivan el segundo factor para que puedas registrar uno nuevo.
Algunas acciones están deliberadamente protegidas con una confirmación extra incluso después de iniciar sesión. Es intencionado para cambios sensibles, no un fallo.
#"Registration failed, too many requests from this IP address"
No hay nada mal en tus datos. Es el límite de peticiones del registro, y está ligado a la dirección IP pública desde la que te conectas, no al correo ni al navegador; por eso una ventana de incógnito o un correo distinto no cambian nada. Salta tras unos pocos intentos desde la misma red en poco tiempo, y una red de oficina o compartida (o una VPN) puede activarlo incluso en tu primer intento porque tus compañeros comparten la dirección.
Dos cosas te desbloquean:
- Regístrate desde otra red. Lo más fácil es tu móvil con datos y el Wi-Fi apagado, en business.didit.me. Eso te da una dirección nueva y el registro pasa de inmediato.
- O espera, sin reintentar. El límite se levanta solo pasado el tiempo que indica el mensaje (alrededor de una hora). Cada nuevo intento puede reiniciar la cuenta atrás, así que si has estado reintentando cada pocos minutos nunca llega a cumplirse.
Si nada de esto funciona, indica a soporte la IP pública desde la que te registras y la desbloquearán. Una vez dentro, elige como propietario de la cuenta el buzón que tú leas: ahí llegan las claves de API, los avisos de facturación y las alertas de seguridad.
#Entraste con GitHub o Google y aterrizaste en la cuenta equivocada
Un inicio de sesión social está ligado al correo que ese proveedor comunica. Si tu cuenta de GitHub está vinculada a un correo distinto del que tu organización invitó, entrar con GitHub crea una organización nueva y vacía bajo ese otro correo: el clásico problema de la organización que falta de arriba. Cambiar después el correo dentro de GitHub produce otra cuenta nueva en lugar de fusionarlas. La solución es la vía de la invitación: que el propietario invite la dirección que quieres usar realmente, y después contacta con soporte para eliminar las organizaciones vacías y, si hace falta, transferir la propiedad una vez te hayan verificado.
#Organizaciones que usan SSO
Si tu organización tiene SSO configurado, inicia sesión a través de tu proveedor de identidad en lugar de con una contraseña. Si el inicio de sesión con contraseña está bloqueado de forma inesperada, normalmente es una política de SSO que controla tu propio administrador - consúltalo con él antes de contactar con soporte.
#Obtener ayuda cuando no puedes iniciar sesión
Soporte te pedirá algo que identifique tu organización. Si no puedes acceder a la consola en absoluto, envía la dirección de correo con la que inicias sesión y, si la conoces, el ID de tu organización de una URL anterior. Pedirle a alguien que envíe una captura de la consola cuando el problema es que no puede acceder a la consola no sirve de nada - di claramente que estás bloqueado y ellos se encargarán a partir de ahí.