
로그인 및 계정 접근 복구하기
business.didit.me에서 SSO, passkey, 또는 이메일과 비밀번호로 로그인하세요. 비밀번호를 잊었거나 계정이 잠겼거나 조직이 보이지 않는 흔한 문제에 대한 대처법입니다.
로그인은 성공했는데 팀의 워크플로우와 이력이 보이지 않는다면, 팀 조직에 합류한 것이 아니라 새 조직을 만들었을 가능성이 매우 높습니다. 오너에게 여러분의 이메일을 초대해 달라고 요청하세요. 데이터가 사라진 것이 아니라 잘못된 조직에 있는 것뿐입니다.
Didit 로그인은 business.didit.me에서 Google SSO, passkey, 또는 이메일과 비밀번호로 이루어집니다. 접근 문제의 대부분은 데이터 손실이 아니라 잘못된 조직에 있거나 비밀번호가 잠긴 경우입니다.
#로그인은 됐는데 조직 데이터가 보이지 않는 경우
가장 흔한 접근 문제이며, 버그가 아닙니다.
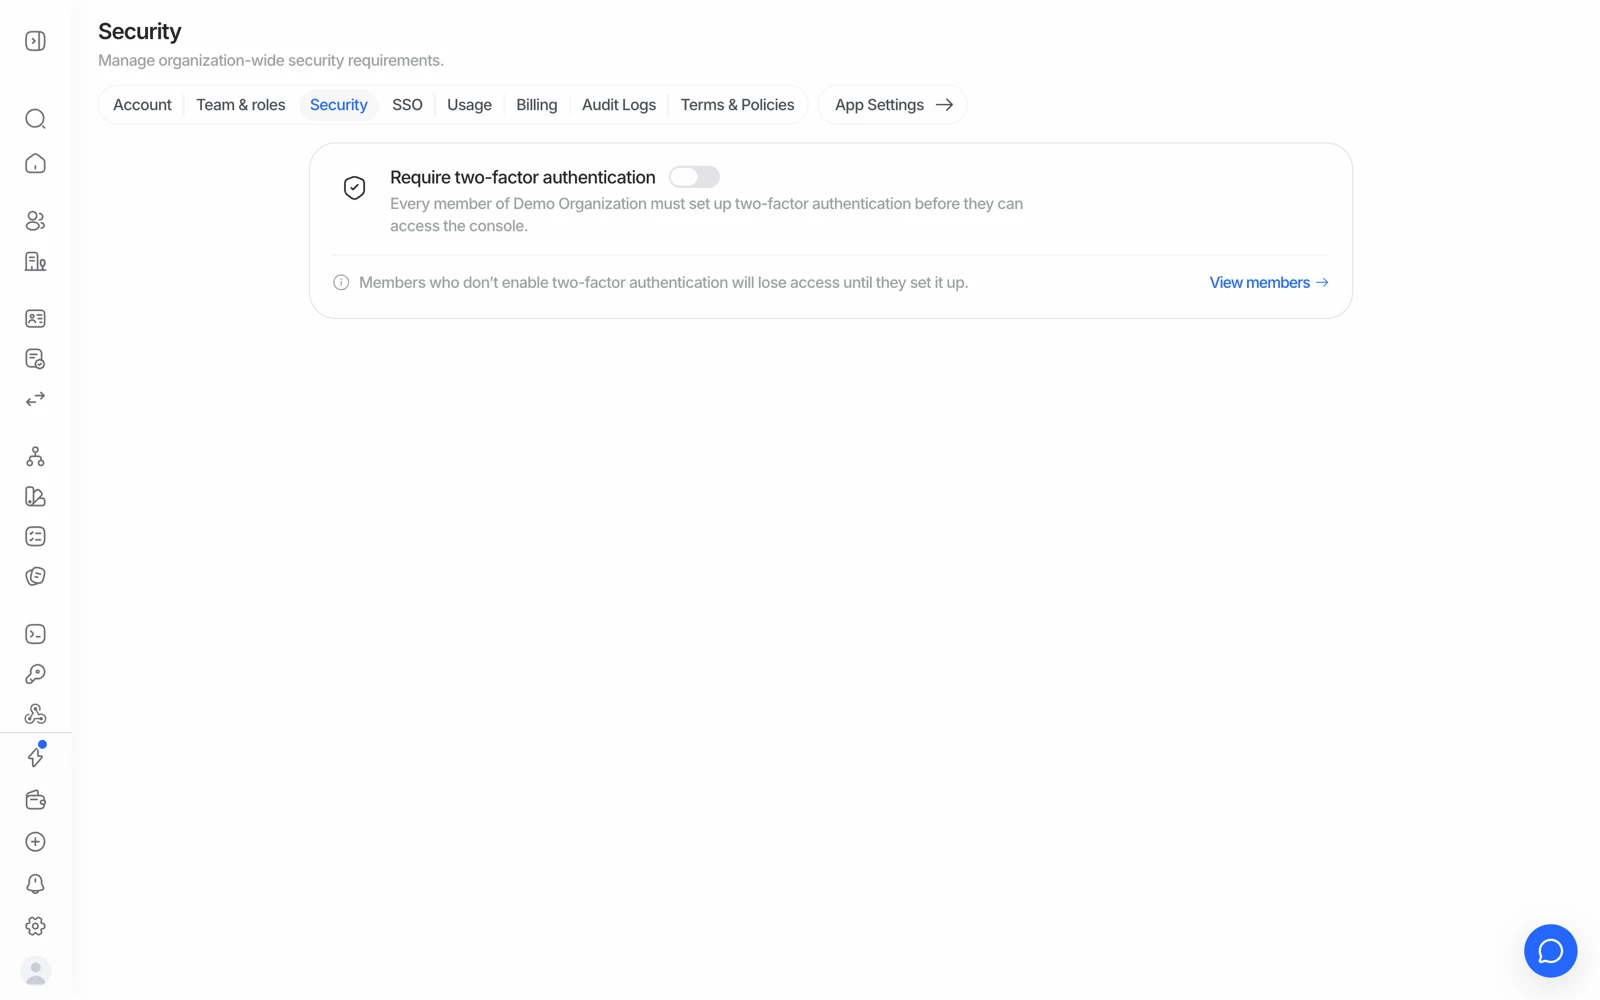
- 이를 켜면 조직 내 모든 사람에게 2FA를 요구합니다.
- View members로 이미 2FA를 켠 사람, 즉 여전히 접속할 수 있는 사람을 확인할 수 있습니다.
팀원의 초대 링크를 사용하지 않고 계정을 만들면 Didit는 팀의 기존 조직에 여러분을 추가하는 대신 완전히 새로운 조직을 만듭니다. 동료의 워크플로우, API 키, 인증 이력은 그들의 조직에 있고, 여러분은 자신의 조직을 보고 있는 것입니다.
해결 방법은 다음과 같습니다.
- 초대를 요청하세요
올바른 조직의 오너나 관리자에게 Settings > Team에서 여러분의 이메일을 초대해 달라고 요청하세요. 팀원 초대와 역할 설정을 참고하세요.
- 중복된 조직을 정리하세요
한 이메일은 한 번에 하나의 조직에만 속할 수 있으므로, 실수로 만든 빈 조직을 초대가 반영되기 전에 제거해야 할 수 있습니다. 그 조직의 오너가 조직 설정에서 삭제할 수 있고, 지원팀에 문의하면 대신 처리해 줍니다.
만약 올바른 조직에 있는 것이 확인된 후에도 페이지가 로드되지 않거나, 서버 오류가 나거나, 이력이 실제로 사라진 것처럼 보인다면, 이는 여러분이 한 일이 아닙니다. 스스로 해결하려 하지 말고 지원팀에 문의하세요.
#비밀번호를 잊은 경우
로그인 페이지의 재설정 링크를 사용하고 이메일로 전송된 안내를 따르세요. SSO로 가입했다면 Didit 비밀번호가 따로 없으니 자체 아이덴티티 제공자를 통해 비밀번호를 재설정하세요.
#로그인 시도 실패가 계속되는 경우
비밀번호를 여러 번 잘못 입력하면 보안 조치로 계정이 일시적으로 잠깁니다. 다시 시도하기 전에 기다리거나, 계속 추측하는 대신 재설정 링크로 새 비밀번호를 설정하세요. 시도할 때마다 잠금 시간이 늘어납니다.
#로그인 이메일 변경하기
계정을 새 이메일 주소로 옮기려면 Settings > Team에서 같은 역할로 새 이메일을 팀원으로 추가한 뒤 기존 이메일을 제거하세요. 계정이 잠겨 직접 할 수 없다면 지원팀에 문의하세요.
#소셜 로그인에서 이메일과 비밀번호로 전환하기
Google이나 GitHub로 가입했고 이메일과 비밀번호 방식으로 옮기고 싶다면, 실질적인 방법은 이메일 변경과 같습니다. 목표 주소를 여러분의 역할로 멤버 초대한 뒤 기존 아이덴티티를 제거하세요. 계정이 잠긴 상태에서 처리해야 한다면 지원팀에 요청하세요.
#패스키와 2차 인증
추가 로그인 단계에 막혔다면(더 이상 작동하지 않는 패스키, 잃어버린 2차 인증, 새 휴대폰), 지원팀에 연락해 본인 확인 후 접근을 복구하세요. 계속 재시도하지 마세요. 실패가 반복되면 잠금이 연장됩니다.
만든 적 없는 패스키를 요구하거나 패스키가 실패하는 경우. 패스키는 기기별이므로 새 휴대폰이나 초기화한 브라우저에는 귀하의 패스키가 없습니다. 지원팀이 계정의 패스키를 재설정할 수 있지만, 보안을 위해 먼저 신원 확인 링크(신분증과 셀피로 진행하는 짧은 Didit 세션)를 보냅니다. 완료한 뒤 같은 티켓에 답장하면 패스키가 삭제되어 이메일과 비밀번호 또는 SSO로 다시 로그인하고 계정 설정 > 패스키에서 새로 등록할 수 있습니다.
휴대폰과 함께 인증 앱(2FA)을 잃어버린 경우. 먼저 앱을 만들 때 설정한 백업, 이메일, 복구 키로 앱 자체를 복원해 보세요. 여기에는 Didit의 도움이 필요 없습니다. 불가능하다면 지원팀에 연락하세요. 같은 신원 확인 후 2차 인증을 비활성화해 새로 등록할 수 있게 해 드립니다.
일부 작업은 로그인한 후에도 의도적으로 추가 확인 뒤에 있습니다. 민감한 변경을 위한 의도이지 오류가 아닙니다.
#"Registration failed, too many requests from this IP address"
입력 정보에는 문제가 없습니다. 이는 가입 속도 제한이며, 이메일 주소나 브라우저가 아니라 접속 중인 공용 IP 주소에 묶여 있습니다. 그래서 시크릿 창이나 다른 이메일로도 달라지지 않습니다. 같은 네트워크에서 짧은 시간에 몇 번만 시도해도 걸리고, 사무실이나 공유 네트워크(또는 VPN)에서는 동료들이 주소를 공유하므로 첫 시도에도 걸릴 수 있습니다.
두 가지 방법이 있습니다.
- 다른 네트워크에서 가입하세요. 가장 쉬운 방법은 Wi-Fi를 끄고 모바일 데이터로 휴대폰에서 business.didit.me에 접속하는 것입니다. 새 주소가 부여되어 등록이 바로 통과됩니다.
- 또는 재시도 없이 기다리세요. 제한은 메시지에 표시된 시간(약 1시간) 후 자동으로 풀립니다. 새로 시도할 때마다 카운트다운이 다시 시작될 수 있으므로, 몇 분마다 재시도하면 시간이 영영 지나지 않습니다.
둘 다 안 되면 가입에 사용하는 공용 IP를 지원팀에 알려 주세요. 해당 IP의 제한을 해제해 드립니다. 들어가면 계정 소유자로 직접 읽는 메일함을 선택하세요. API 키, 청구 알림, 보안 경고가 그곳으로 갑니다.
#GitHub나 Google로 로그인했는데 엉뚱한 계정에 들어간 경우
소셜 로그인은 해당 제공자가 알려주는 이메일에 묶입니다. GitHub 계정이 조직에서 초대한 이메일과 다른 이메일에 연결되어 있으면, GitHub로 로그인할 때 그 다른 이메일 아래에 새로운 빈 조직이 생성됩니다. 위에서 설명한 전형적인 조직 누락 문제입니다. 나중에 GitHub에서 이메일을 바꿔도 병합되지 않고 또 다른 새 계정이 생깁니다. 해결책은 초대 경로입니다. 실제로 사용할 주소를 소유자가 초대하게 한 뒤, 지원팀에 연락해 빈 조직을 제거하고 필요하면 본인 확인 후 소유권을 이전받으세요.
#SSO를 사용하는 조직
조직에 SSO가 설정되어 있다면 비밀번호 대신 아이덴티티 제공자를 통해 로그인하세요. 비밀번호 로그인이 예상치 못하게 차단됐다면, 대개 자체 관리자가 제어하는 SSO 정책 때문이므로 지원팀에 문의하기 전에 먼저 확인하세요.
#로그인할 수 없을 때 도움받기
지원팀은 조직을 식별할 수 있는 정보를 요청할 것입니다. 콘솔에 전혀 접근할 수 없다면 로그인에 사용하는 이메일 주소와, 알고 있다면 이전 URL에서 확인한 조직 ID를 함께 보내세요. 콘솔에 접근할 수 없는 것이 문제인데 콘솔 스크린샷을 보내 달라고 요청하는 것은 도움이 되지 않습니다. 잠겨 있다고 명확히 말하면 그 다음은 지원팀이 알아서 처리합니다.