
Вход в систему и восстановление доступа к аккаунту
Входите на business.didit.me через SSO, passkey или email и пароль. Что делать при забытом пароле, блокировке аккаунта и классической проблеме с «пропавшей» организацией.
Если вход выполнен успешно, но рабочих процессов и истории вашей команды не видно, скорее всего вы создали новую организацию вместо того, чтобы присоединиться к существующей. Попросите владельца пригласить ваш email - данные не потеряны, вы просто оказались не в той организации.
Вы входите в Didit на business.didit.me через Google SSO, passkey или email и пароль. Большинство проблем с доступом сводятся к тому, что вы находитесь не в той организации, или к заблокированному паролю, а не к потере данных.
#Вход выполнен, но данных организации не видно
Это самая частая проблема с доступом, и это не баг.
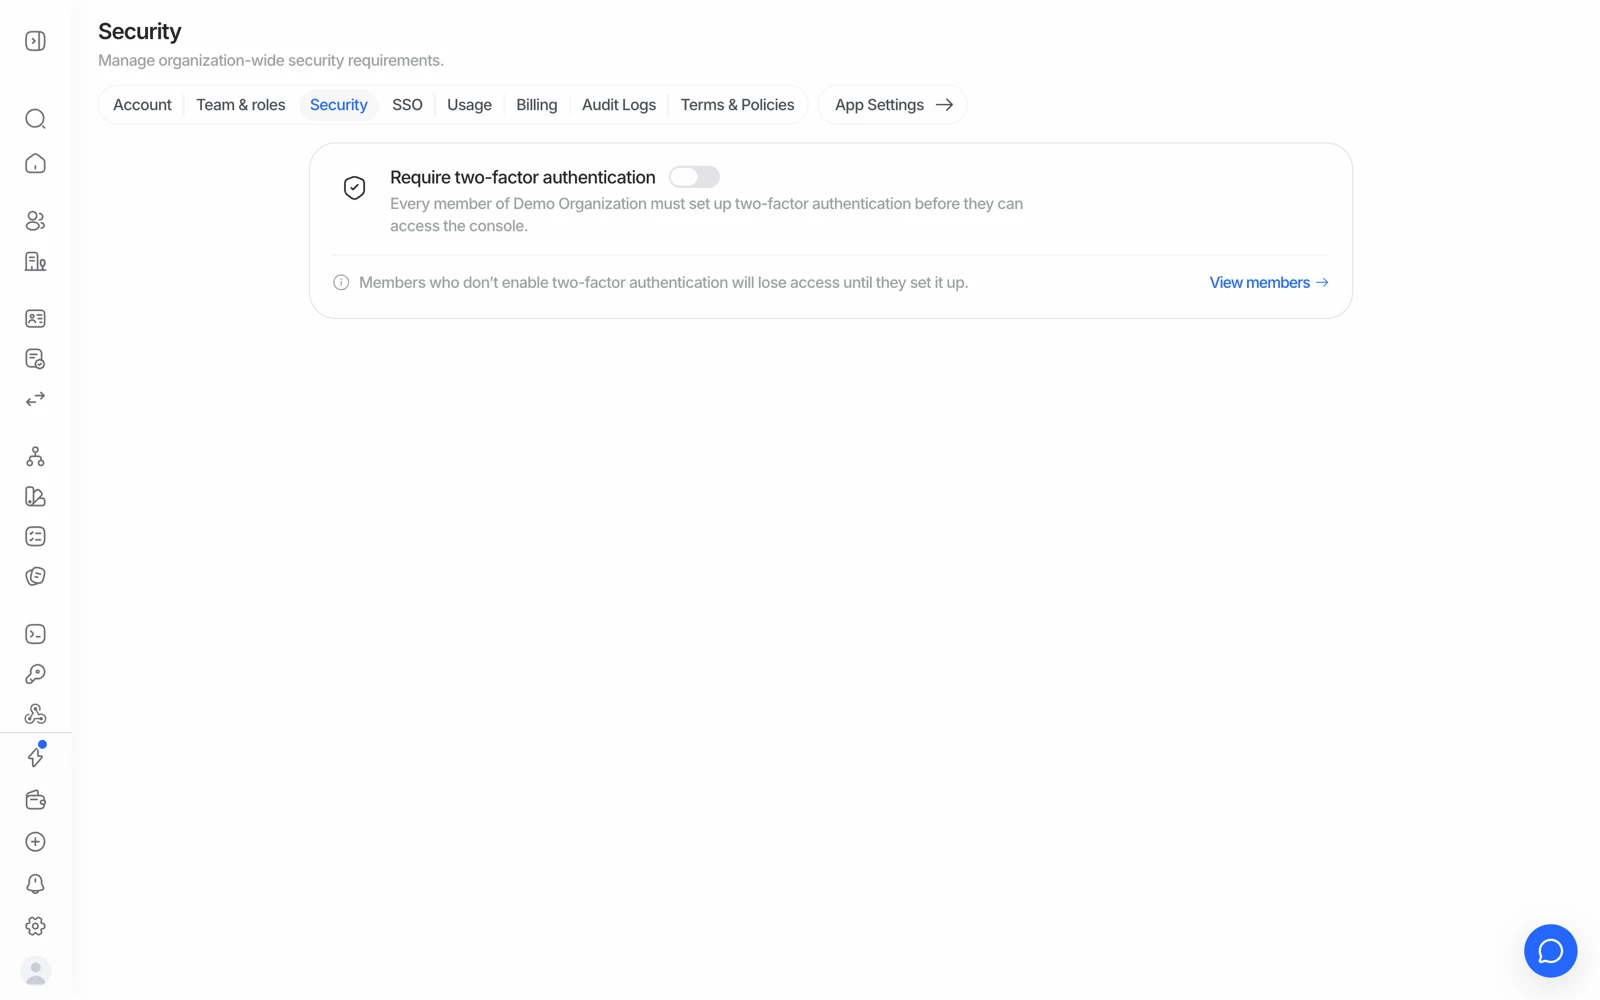
- Включите это, чтобы обязать всех в организации использовать 2FA.
- View members показывает, у кого уже включена 2FA - то есть кто все еще может войти.
Если вы создаете аккаунт без ссылки-приглашения от коллеги, Didit создает для вас совершенно новую организацию вместо того, чтобы добавить вас в уже существующую организацию вашей команды. Рабочие процессы, API-ключи и история верификаций вашего коллеги находятся в его организации, а вы смотрите на свою.
Как это исправить:
- Попросите пригласить вас
Пусть владелец или администратор нужной организации пригласит ваш email в разделе Settings > Team. См. приглашение участников команды и назначение ролей.
- Уберите дубликат
Один email может принадлежать только одной организации одновременно, поэтому пустую организацию, которую вы случайно создали, возможно, придется удалить, прежде чем приглашение сможет дойти. Ее владелец может удалить ее в настройках организации - или обратитесь в поддержку, и там все сделают за вас.
Если вместо этого страница не загружается, показывает серверную ошибку, или история выглядит по-настоящему пропавшей после того, как вы убедились, что находитесь в правильной организации, - это не то, что сделали вы. Обратитесь в поддержку, а не пытайтесь обойти проблему сами.
#Забыли пароль
Используйте ссылку для сброса на странице входа и следуйте инструкциям, отправленным на вашу почту. Если вы регистрировались через SSO, сбрасывайте пароль у своего провайдера идентификации - отдельного пароля Didit для восстановления не существует.
#Слишком много неудачных попыток
Если несколько раз подряд ввести неверный пароль, аккаунт временно блокируется в целях безопасности. Подождите, прежде чем пробовать снова, либо используйте ссылку для сброса, чтобы задать новый пароль, вместо того чтобы продолжать угадывать - каждая новая попытка продлевает блокировку.
#Смена email для входа
Чтобы перенести аккаунт на новый email, добавьте новый адрес как участника команды с той же ролью в разделе Settings > Team, а затем удалите старый. Если вы заблокированы и не можете сделать это сами, обратитесь в поддержку.
#Переход с социального входа на email и пароль
Если вы регистрировались через Google или GitHub и хотите перейти на email и пароль, практический путь такой же, как при смене email: пригласите нужный адрес как участника с вашей ролью, а затем удалите старую учетную запись. Если это нужно сделать, пока вы заблокированы, обратитесь в поддержку.
#Ключи доступа (passkeys) и вторые факторы
Если вы застряли на дополнительном шаге входа (ключ доступа, который больше не работает, потерянный второй фактор, новый телефон), обратитесь в поддержку, чтобы там подтвердили вашу личность и восстановили доступ. Не повторяйте попытки; повторные сбои продлевают блокировку.
Просят ключ доступа, который вы никогда не создавали, или он не срабатывает. Ключи доступа привязаны к устройству, поэтому на новом телефоне или в сброшенном браузере вашего ключа нет. Поддержка может сбросить ключи доступа аккаунта, но из соображений безопасности сначала отправит вам ссылку на проверку личности (короткая сессия Didit с вашим документом и селфи). Пройдите её, ответьте в том же тикете, и ключи будут удалены, чтобы вы снова могли войти по электронной почте и паролю или через SSO и зарегистрировать новый в разделе Настройки аккаунта > Ключи доступа.
Приложение-аутентификатор (2FA) потеряно вместе с телефоном. Сначала попробуйте восстановить само приложение из резервной копии, электронной почты или ключей восстановления, которые вы настроили при его создании; для этого от Didit ничего не нужно. Если это невозможно, обратитесь в поддержку: после той же проверки личности второй фактор отключат, чтобы вы могли настроить новый.
Некоторые действия намеренно защищены дополнительным подтверждением даже после входа. Для чувствительных изменений это сделано специально, это не сбой.
#"Registration failed, too many requests from this IP address"
С вашими данными всё в порядке. Это ограничение частоты регистрации, и оно привязано к публичному IP-адресу, с которого вы подключаетесь, а не к электронной почте или браузеру; поэтому окно инкогнито и другой адрес почты ничего не меняют. Оно срабатывает после нескольких попыток из одной сети за короткое время, а офисная или общая сеть (или VPN) может вызвать его даже при первой попытке, потому что коллеги делят один адрес.
Помогут две вещи:
- Зарегистрируйтесь из другой сети. Проще всего - с телефона через мобильный интернет при выключенном Wi-Fi, на business.didit.me. Это даёт новый адрес, и регистрация проходит сразу.
- Или подождите, не повторяя попыток. Ограничение снимается само по истечении времени из сообщения (около часа). Каждая новая попытка может перезапустить отсчёт, так что если вы пробовали каждые несколько минут, он никогда не истекает.
Если ничего не помогло, сообщите в поддержку публичный IP, с которого регистрируетесь, и ограничение для него снимут. После входа выберите владельцем аккаунта тот почтовый ящик, который читаете лично: туда приходят ключи API, уведомления о счетах и предупреждения безопасности.
#Вошли через GitHub или Google и оказались не в том аккаунте
Социальный вход привязан к адресу электронной почты, который сообщает провайдер. Если ваш аккаунт GitHub связан с другим адресом, чем тот, который пригласила ваша организация, вход через GitHub создаёт новую пустую организацию под этим другим адресом - классическая проблема отсутствующей организации, описанная выше. Смена почты внутри GitHub потом создаёт ещё один новый аккаунт вместо объединения. Решение - через приглашение: пусть владелец пригласит адрес, который вы действительно хотите использовать, а затем обратитесь в поддержку, чтобы удалить пустые организации и при необходимости передать владение после подтверждения вашей личности.
#Организации, использующие SSO
Если в вашей организации настроен SSO, входите через своего провайдера идентификации, а не через пароль. Если вход по паролю неожиданно заблокирован, это обычно политика SSO, которую контролирует ваш собственный администратор - уточните у него, прежде чем обращаться в поддержку.
#Получение помощи, если вы не можете войти
Поддержка попросит что-то, что идентифицирует вашу организацию. Если вы вообще не можете попасть в консоль, отправьте email, с которым вы входите, и, если знаете, ID организации из предыдущего URL. Просить кого-то прислать скриншот консоли, когда проблема как раз в том, что до консоли не добраться, - бесполезно. Прямо скажите, что вы заблокированы, и там разберутся дальше.