
Contra qué listas criba Didit
Más de 1.300 bases de datos que cubren sanciones, PEP y sus allegados, medios adversos en más de 50.000 fuentes, aplicación de la ley, sanciones regulatorias y riesgo país.
Más de 1.300 bases de datos. Regímenes de sanciones que incluyen OFAC SDN, ONU, UE y HM Treasury; PEP con sus familiares y allegados cercanos; medios adversos en más de 50.000 fuentes de noticias etiquetadas en más de 415 categorías de riesgo; listas de aplicación de la ley y de sanciones regulatorias; y señales de riesgo país.
#Las categorías
1. Sanciones y listas de vigilancia. Regímenes de sanciones globales - OFAC SDN, ONU, UE, HM Treasury y otros - mantenidos al día, además de prohibiciones de viaje y medidas restrictivas relacionadas.
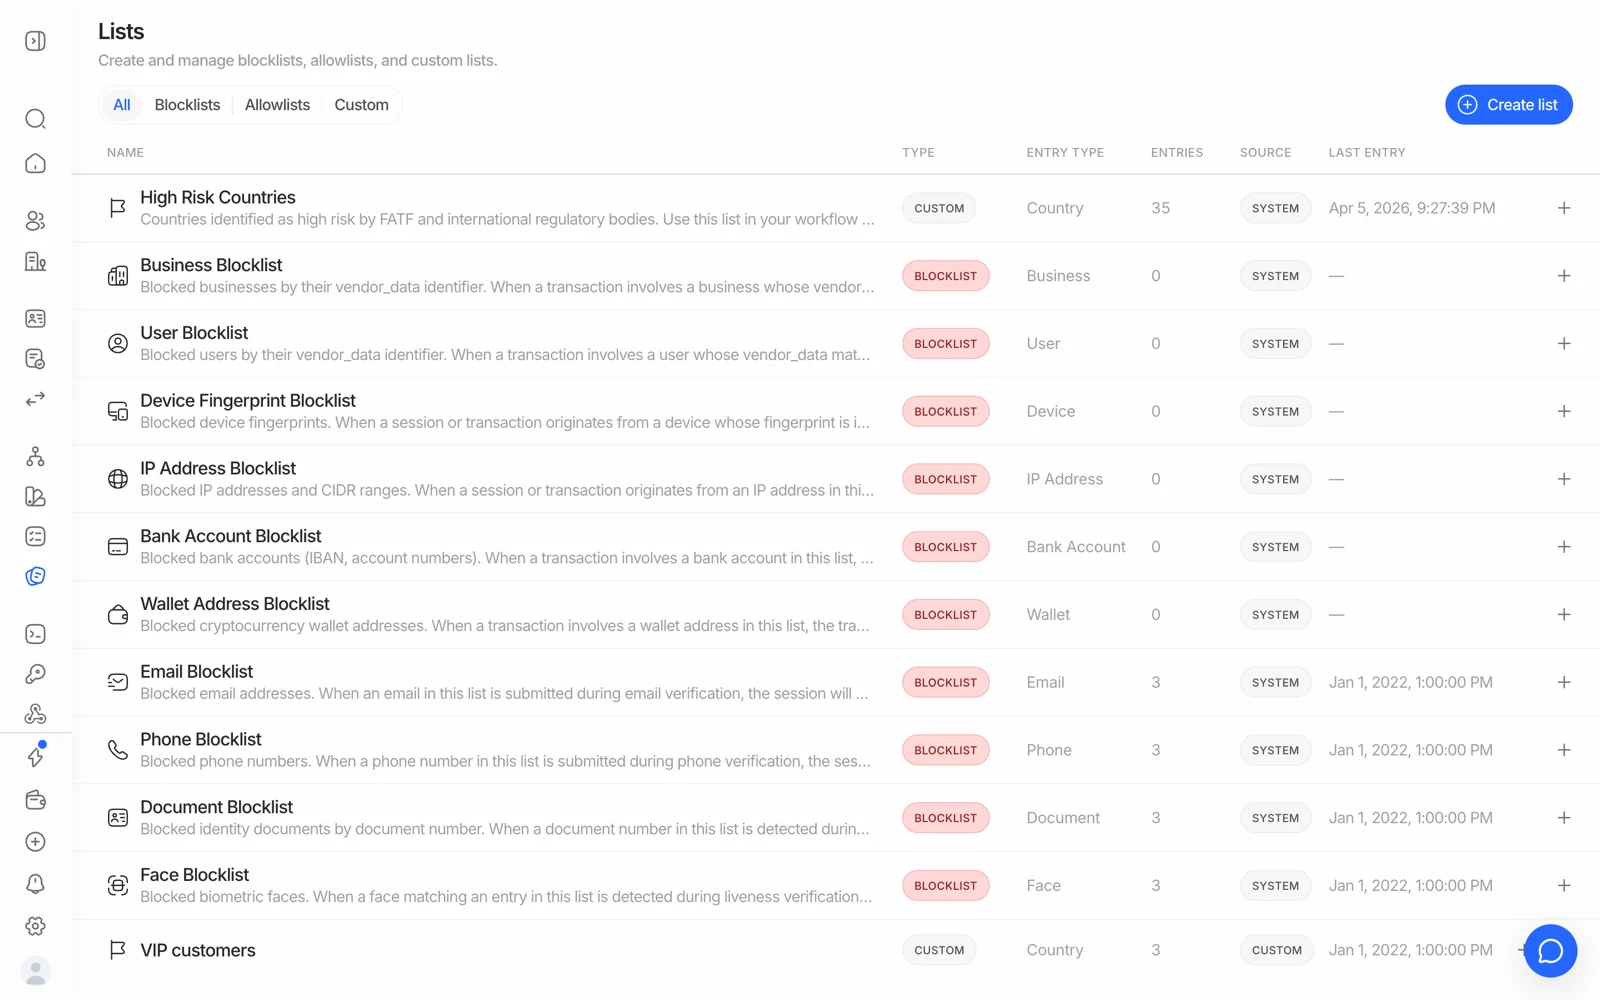
- Las listas de bloqueo detienen una coincidencia de forma directa.
- Las listas de permitidos evitan que un cliente conocido vuelva a marcarse.
- Create list añade tu propia lista, además de la cobertura de sanciones y PEP.
2. Aplicación gubernamental y de la ley. Listas de buscados que incluyen al FBI e Interpol, además de listas de exclusión e inhabilitación.
3. Personas políticamente expuestas. PEP en todos los niveles, desde jefes de Estado hasta cargos oficiales, más familiares y allegados cercanos (RCA), y entidades con vínculos políticos como empresas de propiedad o participación estatal.
4. Medios adversos y noticias negativas. Análisis de noticias globales en más de 50.000 fuentes, con registros etiquetados en más de 415 categorías de riesgo - alegaciones, investigaciones, condenas y problemas reputacionales - de modo que una coincidencia te dice qué tipo de cobertura es, no solo que existe cobertura.
5. Categorías de delitos financieros. Fraude, apropiación indebida, corrupción, evasión fiscal, tráfico de drogas y delitos de narcóticos, soborno y anticorrupción.
6. Terrorismo e insurgencia. Actividad terrorista, incluidas redes de apoyo, financiadores y personal operativo - perfilados tanto antes como después de la designación oficial.
7. Riesgo geopolítico y de país. Exposición a países de alto riesgo, incluidas las jurisdicciones en la lista gris y negra del FATF y las jurisdicciones embargadas, y entidades como bancos pantalla e instituciones financieras estatales sancionadas.
8. Riesgo regulatorio y judicial. Personas y entidades sujetas a resoluciones judiciales - condenadas, imputadas - y a acciones regulatorias como multas e inhabilitaciones.
#Confirmar una lista concreta
Si tu obligación de cumplimiento nombra una lista específica, lo honesto es confirmarla en lugar de deducirla de una de las categorías anteriores. OFAC SDN, ONU, UE y HM Treasury están cubiertas de forma explícita. Para algo más concreto - el registro de sanciones de un regulador nacional en particular, una lista de inhabilitación sectorial, una lista de vigilancia específica de un mercado - pregunta a tu contacto en Didit y consigue la confirmación por escrito. Las afirmaciones de cobertura son exactamente el tipo de cosa que un auditor te pedirá que evidencies.
#Lo que la cobertura de cribado no decide por ti
Una cobertura amplia aumenta la probabilidad de encontrar una coincidencia real. Lo que no decide es:
- Si una coincidencia corresponde a tu cliente. Eso es la puntuación de coincidencia, y un nombre común colisionará con una lista grande. Consulta cómo interpretar los resultados del cribado AML.
- Si una coincidencia debe bloquear el alta. Un PEP no es un delincuente; el estatus de PEP normalmente implica diligencia debida reforzada, no un rechazo. Lo decide tu política.
- Si se cumplen tus obligaciones. La cobertura es una capacidad. La obligación es tuya, y depende de tu regulador, de tu sector y de tu evaluación de riesgo.
#La frecuencia del cribado importa tanto como la cobertura
Un cribado te dice lo que decían las listas el día en que se ejecutó. Las listas cambian constantemente - se añaden designaciones y se acumulan medios adversos. Si tu obligación incluye mantener actualizada la diligencia debida del cliente, un cribado único en el alta no cumple con eso. Consulta monitorización AML continua, a $0.07 al año.
#Las carteras cripto se criban por separado
Cribar a una persona contra listas de vigilancia y cribar una dirección de blockchain en busca de exposición son problemas distintos, que usan datos distintos. El cribado de carteras y el AML a nivel de transacción forman parte de la monitorización de transacciones. Consulta cribado de carteras.
#Conservación de registros
Los resultados del cribado forman parte de la sesión, así que están en el PDF de la sesión junto con todo lo demás, y cada llamada a la API queda en tu registro de auditoría durante 365 días. Si tu obligación es conservar la evidencia del cribado durante un periodo más largo del que conservas la sesión, exporta el informe en el momento de la decisión y guárdalo en tu propio sistema. Consulta cómo descargar un informe de verificación.
Si crees que tienes un periodo de conservación establecido por ley que entra en conflicto con tu ventana de retención configurada, eso es una decisión de cumplimiento para tu equipo y no un ajuste de la plataforma que puedas deducir sin más. Decide primero el periodo, y después configura la retención y tu propio archivado para que coincidan.