Finden Sie jede Einstellung der Didit-Konsole: Konto mit Profil und Sicherheit, Organisation mit Mitgliedern, Rollen, Abrechnung und Audit-Protokoll.
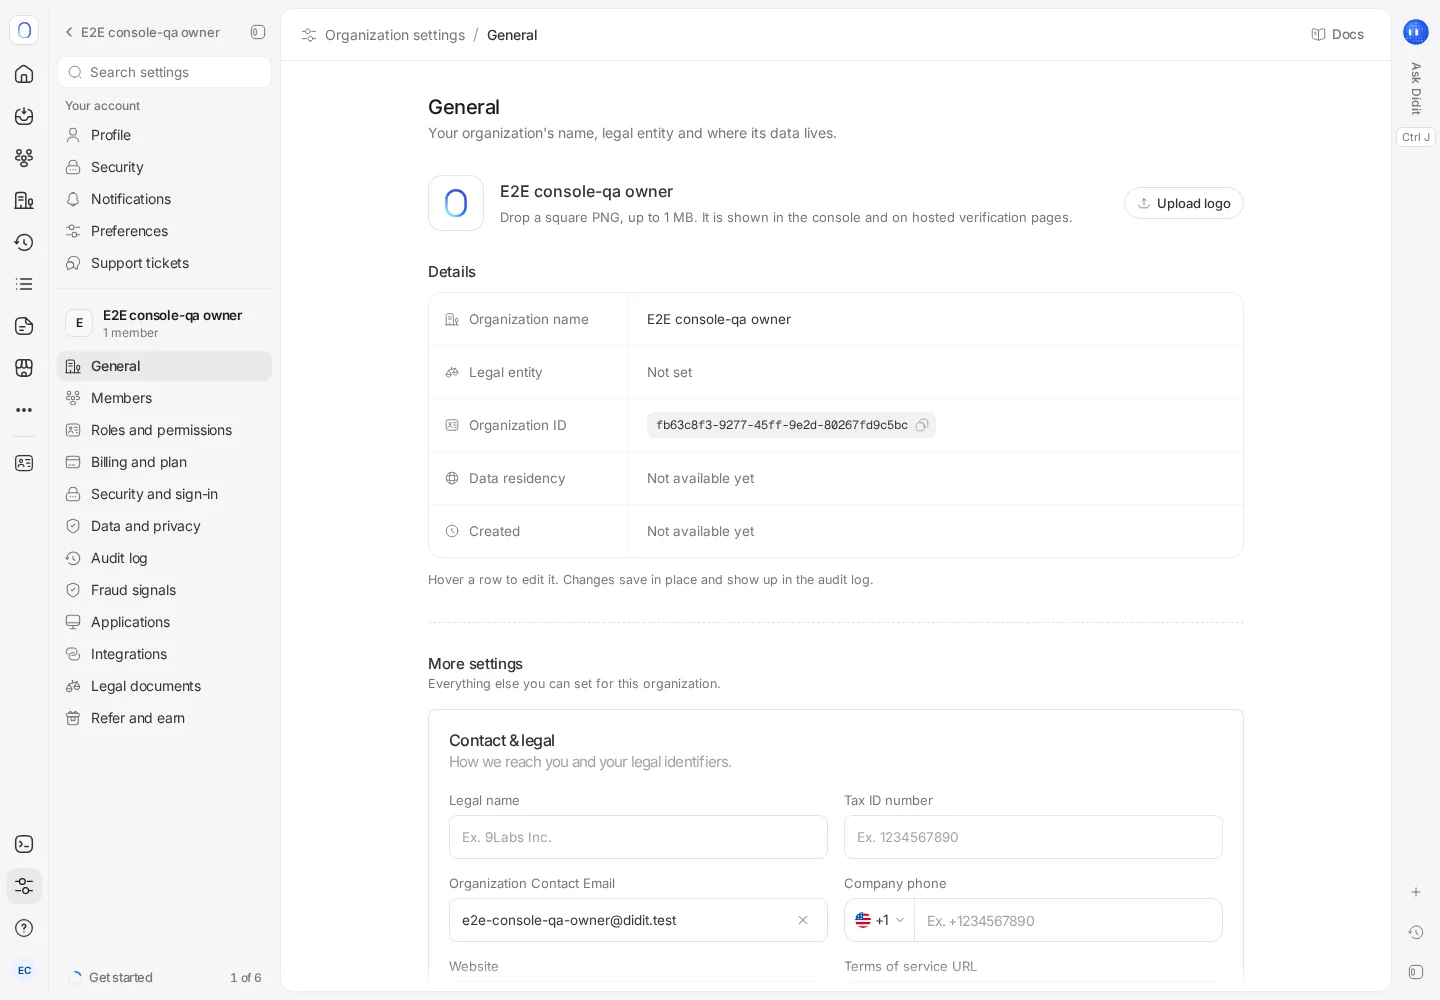
Klicken Sie unten in der Seitenleiste auf Einstellungen. Dein Konto enthält, was Sie persönlich betrifft: Profil, Sicherheit, Benachrichtigungen, Einstellungen und Support-Tickets. Darunter enthält Ihre Organisation, was gemeinsam genutzt wird: allgemeine Angaben, Mitglieder, Rollen, Abrechnung und Tarif, Sicherheit und Anmeldung, das Audit-Protokoll und mehr. Tippen Sie in Einstellungen durchsuchen, um direkt zu einer davon zu springen.
#Ihr Konto
| Seite | Was Sie dort finden |
|---|---|
| Profil | Ihr Foto, Name, E-Mail und Rolle. Ihre E-Mail kann nur der Support ändern, und der Support kann auch Ihr Konto für Sie löschen |
| Sicherheit | Zwei-Faktor-Authentifizierung (Passkeys und eine Authenticator-App), Ihre aktiven Sitzungen mit Alle anderen Sitzungen abmelden und die mit Ihrem Konto verbundenen Apps. Anmeldemethoden und Wiederherstellungscodes werden hier schrittweise eingeführt |
| Benachrichtigungen | Worüber Sie informiert werden und wo. Siehe Ihre Benachrichtigungen auswählen |
| Einstellungen | Erscheinungsbild (Hell, Dunkel oder System) und Sprache |
| Support-Tickets | Jedes Ticket, das Ihre Organisation eröffnet hat, und Neues Ticket, um ein weiteres zu eröffnen |
#Ihre Organisation
| Seite | Was Sie dort finden |
|---|---|
| Allgemein | Ihr Logo, Organisationsname, juristische Person, Organisations-ID, Datenresidenz und Erstellungsdatum. Unter Weitere Einstellungen: Steuernummer, Telefon und Website, Zwei-Faktor-Authentifizierung verlangen für alle, Datenschutz und Datennutzung (die Entscheidung zum Modelltraining) und Ihre Anwendungen. Die juristische Person wird über den Support geändert |
| Mitglieder und Rollen und Berechtigungen | Wer zur Organisation gehört und was jede Rolle tun kann. Siehe Teammitglieder einladen und Rollen festlegen |
| Abrechnung und Tarif | Guthaben, Nutzung und Belege. Siehe die Seite Abrechnung und Tarif |
| Sicherheit und Anmeldung | Single Sign-On für Ihr Unternehmen (SAML), mit Domain-Verifizierung und der Option, SSO zu erzwingen. Sitzungsdauer und eine IP-Zulassungsliste werden hier schrittweise eingeführt |
| Audit-Protokoll | Jede API-Anfrage in der Organisation, durch Mitglieder und API-Schlüssel. Siehe Audit-Protokolle nutzen |
| Betrugssignale | Wo Netzwerke verfügbar sind: ob Ihre Organisation Betrugssignale mit dem Didit-Netzwerk teilt. Siehe Betrugsnetzwerke |
| Anwendungen | Jede Anwendung in der Organisation |
| Integrationen | Eine Übersicht dessen, was verbunden ist. Die Integrationen selbst verwalten Sie im Marktplatz |
| Rechtsdokumente | Ihre Nutzungsbedingungen, Datenschutzerklärung, Ihr Auftragsverarbeitungsvertrag, die Liste der Unterauftragsverarbeiter und, bei Enterprise, Ihr Master Service Agreement |
| Empfehlen und verdienen | Ihr Empfehlungslink und das Guthaben, das Sie damit verdient haben |
Manche Seiten werden schrittweise eingeführt und erscheinen für Ihre Organisation möglicherweise noch nicht, etwa Daten und Datenschutz mit Aufbewahrungs- und Datenschutzeinstellungen an einem Ort.
Seiten, die Sie öffnen, aber nicht ändern dürfen, zeigen ihre Einstellungen schreibgeschützt an. Um Organisationseinstellungen zu ändern, brauchen Sie die Berechtigung, die Organisation zu aktualisieren, was in der Praxis Inhaber und Admins bedeutet.
#Anwendungseinstellungen
Was zu einer einzelnen Anwendung gehört, etwa ihre API-Schlüssel, Webhooks, Weiterleitungs-URLs und Datenaufbewahrung, finden Sie unter Entwickler oder unter Anwendungseinstellungen im Anwendungsmenü oben in der Seitenleiste. Siehe Organisationen, Anwendungen und Umgebungen.
#Empfehlen und verdienen
Ihren Empfehlungslink erhalten Sie unter Empfehlen und verdienen; teilen Sie ihn dann. Sie verdienen eine Provision auf die Bareinzahlungen der Organisationen, die Sie empfehlen, und können sie in Guthaben umwandeln oder sich auszahlen lassen. Die Bedingungen finden Sie unter Organisationen, Anwendungen und Umgebungen.
#SCIM-Bereitstellung
Wenn SCIM verfügbar ist, verwalten Enterprise-Administratoren die Bereitstellung unter Einstellungen → Sicherheit und Anmeldung. Wähle Standardrolle, Anwendungen und Attributzuordnungen. Erzeuge das Token für den Identitätsanbieter, kopiere es bei der Anzeige und bewahre es vertraulich auf. Hier kannst du es auch rotieren, widerrufen und die Aktivität prüfen. Die Funktion und Schreibrechte müssen verfügbar sein.
Kommen Sie nicht weiter? Sprechen Sie mit einem Menschen.
Geben Sie Ihre Organisations-ID und die Session-ID an, um die es geht.