
इंटीग्रेट करने के तरीके: API, SDK, और no-code links
Didit के साथ लोगों को verify करना शुरू करने के लिए आपको कोड लिखने की ज़रूरत नहीं - जब चाहें automation लाना हो तो no-code link इस्तेमाल करें, या SDK या API अपनाएं।
तीन रास्ते। No-code links को किसी backend की ज़रूरत ही नहीं होती। API और एक redirect मानक integration है। SDK पूरे flow को आपकी अपनी app के अंदर लाते हैं - और यही एकमात्र रास्ता है जो NFC को सपोर्ट करता है। आप जो भी चुनें, नतीजे webhooks से वापस पाएं।
Didit के साथ identity verification शुरू करने के लिए आपको डेवलपर की ज़रूरत नहीं है। एक no-code विकल्प है जो कुछ ही मिनटों में तैयार हो जाता है, साथ ही API और SDK विकल्प भी हैं जब आप इसे अपने खुद के product के अंदर automate करना चाहें।
#क्या मैं बिना कोडिंग के Didit इस्तेमाल कर सकता हूँ?
हां। console में एक बार workflow बना लेने के बाद, आप बिना कोई कोड लिखे दो तरीकों से एक verification session बना सकते हैं:
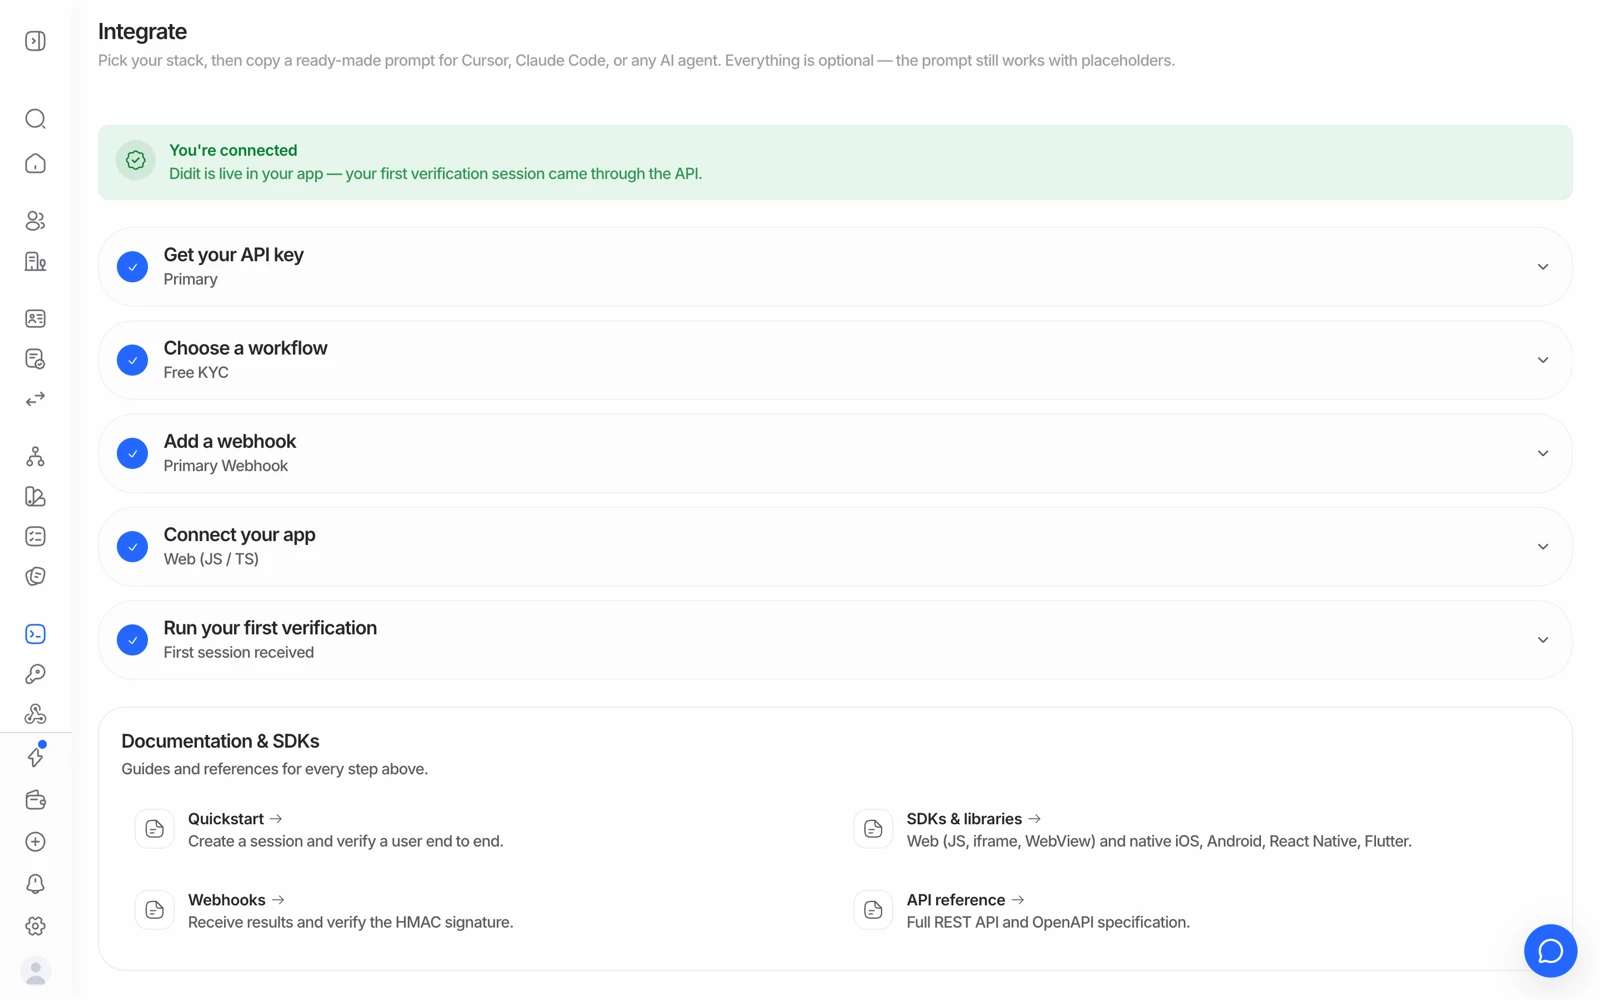
- पहला step वह API key जारी करता है जिससे आपका backend authenticate होता है।
- दूसरा step वह workflow चुनता है जो हर session में चलेगा।
- तीसरा step यह दर्ज करता है कि नतीजे कहां भेजे जाएं, और एक test delivery भेजता है।
- चौथा step कोड है: अपने stack के लिए quickstart कॉपी करें।
- Verification link (एक बार वाला)
Workflows पेज से, console में सीधे एक session बनाएं। आपको उस व्यक्ति के लिए एक अलग URL और QR code मिलता है - इसे ईमेल, SMS, या किसी भी channel से भेजें, या उन्हें सामने बुलाकर code स्कैन कराएं।
- Reusable link (Unilink)
हर workflow का एक reusable link भी होता है जो हर विज़िट पर नया session शुरू करता है। इसे अपनी वेबसाइट पर किसी बटन के पीछे रखें, किसी kiosk या branch के लिए QR code के रूप में प्रिंट करें, या affiliates के साथ शेयर करें। देखें reusable links।
दोनों तरीके API और आपके backend को पूरी तरह छोड़ देते हैं - MVP, manual review, in-person verification, या कुछ भी custom बनाने से पहले शुरुआत करने के लिए सही विकल्प।
#जब आपको automation चाहिए
अगर आप चाहते हैं कि नतीजा आपके अपने systems को अपने आप update कर दे - सिर्फ console में दिखने के बजाय - तो आपको API या किसी SDK की ज़रूरत होगी:
| आप क्या चाहते हैं... | इस्तेमाल करें |
|---|---|
| अपनी app से यूज़र्स को एक hosted verification पेज पर redirect करना | एक session बनाने के लिए एक API कॉल, फिर मिले हुए URL पर redirect |
| Verification को अपनी web app के अंदर embed करना | JavaScript SDK या in-context iframe |
| किसी native iOS, Android, Flutter, या React Native app के अंदर verify करना | संबंधित native SDK - NFC के लिए ज़रूरी |
| WordPress/WooCommerce या Shopify में verification जोड़ना | WordPress/WooCommerce या Shopify plugin - कोई कोड नहीं चाहिए |
| इसे किसी automation tool में जोड़ना | Zapier, n8n, या कोई भी tool जो HTTP request भेज सके और webhook पा सके, उससे API |
| नतीजे तैयार होते ही सीधे अपने backend पर पाना | Webhooks |
| खुद अलग-अलग checks चलाना (batch processing, custom capture UI) | standalone APIs, workflow session के बजाय सीधे कॉल की गई |
#लिंक खुद भेजना
अगर आप API से session बनाते हैं, तो Didit verification URL लौटाता है - और उसे भेजना फिर आपका काम है। इसे अपने खुद के product से, अपने खुद के शब्दों और branding के साथ भेजना, वैसे भी अक्सर बेहतर अनुभव होता है: व्यक्ति पहले से आप पर भरोसा करता है, और किसी अनजान भेजने वाले से आया मैसेज conversion की लागत बढ़ाता है।
अगर आप चाहते हैं कि Didit खुद उस व्यक्ति को ईमेल भेजे, तो session बनाते समय contact details पास करें। यह मान लेने के बजाय पुष्टि करें कि आपके setup में क्या supported है, और ध्यान रखें कि email की भाषा एक अलग field है flow की भाषा से। देखें verification की भाषा सेट करना।
#Hosted, embedded, और native में चुनाव
| Hosted redirect | Embedded (web SDK / iframe) | Native SDK | |
|---|---|---|---|
| कोड की ज़रूरत | न्यूनतम | मध्यम | सबसे ज़्यादा |
| यूज़र आपकी app छोड़ता है | हां | नहीं | नहीं |
| NFC chip पढ़ना | नहीं | नहीं | हां |
| सबसे अच्छा camera व्यवहार | अच्छा | अच्छा | सबसे अच्छा |
| Custom domain URL से Didit हटाता है | हां | लागू नहीं | लागू नहीं |
अगर NFC आपके लिए मायने रखता है, तो यही row फैसला कर देती है: chip को browser पेज से नहीं पढ़ा जा सकता। देखें NFC chip verification।
आपके plan पर कौन से embedded विकल्प उपलब्ध हैं, यह किसी project की योजना बनाने से पहले अपने Didit contact से पुष्टि कर लेना बेहतर है।
#Standalone APIs बनाम workflow sessions
एक workflow session सभी checks को साथ चलाता है, एक ही aggregate decision देता है, और चार free-tier features के लिए प्रति-feature मुफ़्त allowances का इस्तेमाल करता है। एक standalone API कॉल आपके दिए गए data पर सिर्फ एक check चलाती है, सिर्फ वही नतीजा लौटाती है, और बिना किसी मुफ़्त allowance के प्रति-कॉल बिल की जाती है।
Standalone कॉल्स batch processing के लिए, आपके खुद बनाए किसी capture UI के लिए, या किसी ऐसे check के लिए सही tool हैं जिसे आप onboarding flow के बाहर चलाना चाहते हैं। अगर आप free tier चाहते थे, तो ये गलत tool हैं।
#Live जाने से पहले टेस्ट करना
टेस्टिंग के लिए sandbox mode में एक अलग application बनाएं - हर application की अपनी API key और अपने workflows होते हैं, इसलिए test traffic कभी live data को नहीं छूता, और sandbox sessions कुछ भी खर्च किए बिना आपको कोई भी नतीजा force करने देते हैं। देखें sandbox में टेस्ट करना।
#अगले कदम
- अगर अभी तक नहीं किया है तो पहले एक workflow सेट करें: verification workflow बनाना
- नतीजे तैयार होते ही पाएं: webhooks से verification नतीजे पाना
- अपनी API key कहां मिलेगी: अपनी API keys मैनेज करना
- जब कुछ error लौटाए: API त्रुटियाँ और उनका मतलब