
Способы интеграции: API, SDK и ссылки без кода
Чтобы начать проверять пользователей через Didit, писать код необязательно - используйте ссылку без кода или подключите SDK либо API, когда нужна автоматизация.
Три пути. Ссылки без кода вообще не требуют бэкенда. API с редиректом
- это стандартная интеграция. SDK встраивают процесс прямо в ваше приложение - и это единственный вариант, который поддерживает NFC. Какой бы вы ни выбрали, получайте результаты через webhook.
Чтобы запустить проверку личности через Didit, разработчик не обязателен. Есть вариант без кода, который занимает пару минут, а также API и SDK для тех случаев, когда нужна автоматизация внутри собственного продукта.
#Можно ли использовать Didit без программирования?
Да. После того как вы построили воркфлоу в консоли, вы можете создать сессию верификации двумя способами без единой строки кода:
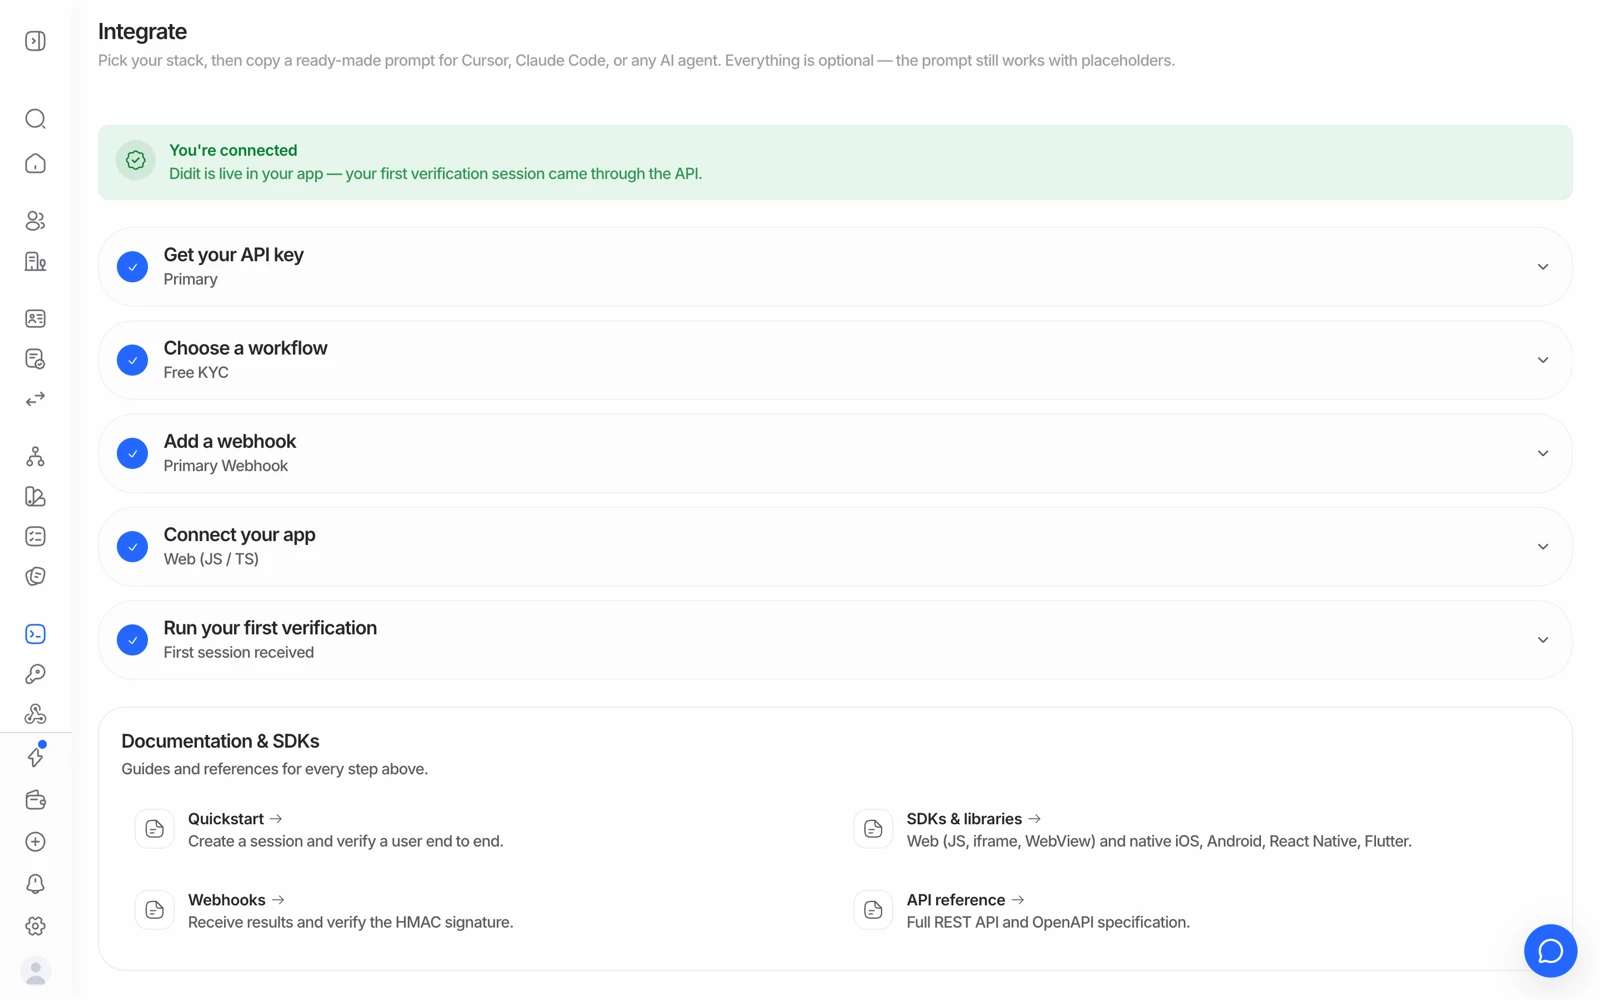
- Первый шаг выпускает API-ключ, которым аутентифицируется ваш бэкенд.
- Второй шаг выбирает воркфлоу, который будет запускаться в каждой сессии.
- Третий шаг регистрирует, куда отправляются результаты, и отправляет тестовую доставку.
- Четвёртый шаг - это код: скопируйте быстрый старт для вашего стека.
- Разовая ссылка для верификации
На странице Workflows создайте сессию прямо в консоли. Вы получите уникальный URL и QR-код для этого человека - отправьте его по email, SMS или любым другим каналом, либо предложите отсканировать код лично.
- Многоразовая ссылка (Unilink)
У каждого воркфлоу также есть одна многоразовая ссылка, которая запускает новую сессию при каждом переходе. Разместите её за кнопкой на своём сайте, распечатайте как QR-код для киоска или филиала, либо поделитесь с партнёрами. См. многоразовые ссылки.
Оба варианта полностью обходят API и ваш бэкенд - это правильный выбор для MVP, ручной проверки, личной верификации или для старта до того, как вы что-то построили сами.
#Когда нужна автоматизация
Если вам нужно, чтобы результат автоматически обновлял ваши собственные системы, а не просто появлялся в консоли, вам понадобится API или SDK:
| Вы хотите... | Используйте |
|---|---|
| Перенаправить пользователей из своего приложения на размещённую страницу верификации | Один вызов API для создания сессии, а затем редирект на возвращённый URL |
| Встроить верификацию внутрь своего веб-приложения | JavaScript SDK или встроенный iframe |
| Проверять пользователей внутри нативного iOS-, Android-, Flutter- или React Native-приложения | Соответствующий нативный SDK - обязателен для NFC |
| Добавить верификацию в WordPress/WooCommerce или Shopify | Плагин WordPress/WooCommerce или Shopify - код не требуется |
| Подключить это к инструменту автоматизации | API из Zapier, n8n или любого инструмента, который умеет отправлять HTTP-запросы и принимать webhook |
| Получать результаты в свой бэкенд сразу, как только они готовы | Webhooks |
| Запускать отдельные проверки самостоятельно (пакетная обработка, собственный интерфейс захвата) | Отдельные API, вызываемые напрямую, а не через сессию воркфлоу |
#Отправка ссылки самостоятельно
Если вы создаёте сессию через API, Didit возвращает URL верификации - а доставить его дальше решаете вы сами. Отправка из вашего собственного продукта, с вашими текстами и брендингом, обычно оказывается лучшим опытом в любом случае: человек уже доверяет вам, а сообщение от незнакомого отправителя - это издержка для конверсии.
Если вам нужно, чтобы письмо человеку отправил сам Didit, передайте контактные данные при создании сессии. Уточните, что поддерживается именно для вашей настройки, а не полагайтесь на предположения, и учтите, что язык письма - это отдельное поле от языка самого процесса. См. настройка языка верификации.
#Выбор между размещённым, встроенным и нативным вариантом
| Редирект на размещённую страницу | Встроенный (web SDK / iframe) | Нативный SDK | |
|---|---|---|---|
| Требуется код | Минимально | Умеренно | Больше всего |
| Пользователь покидает ваше приложение | Да | Нет | Нет |
| Считывание чипа NFC | Нет | Нет | Да |
| Лучшее поведение камеры | Хорошее | Хорошее | Лучшее |
| Свой домен убирает Didit из URL | Да | н/д | н/д |
Если NFC для вас важен, эта строка всё решает: чип нельзя считать со страницы в браузере. См. верификация по NFC-чипу.
Какие встроенные варианты доступны на вашем тарифе, стоит уточнить у вашего контакта в Didit до того, как вы спланируете проект вокруг одного из них.
#Отдельные API против сессий воркфлоу
Сессия воркфлоу запускает проверки вместе, выдаёт одно итоговое решение и использует бесплатные лимиты по четырём функциям, доступным в бесплатном тарифе. Вызов отдельного API запускает одну проверку на переданных вами данных, возвращает только этот результат и оплачивается за каждый вызов без бесплатного лимита.
Отдельные вызовы - правильный инструмент для пакетной обработки, для собственного интерфейса захвата или для проверки, которую вы хотите запускать вне процесса онбординга. Они не подойдут, если вы рассчитывали на бесплатный тариф.
#Тестирование перед запуском в бой
Создайте отдельное приложение в режиме sandbox для тестирования - у каждого приложения свой API-ключ и свои воркфлоу, поэтому тестовый трафик никогда не затрагивает боевые данные, а sandbox-сессии ничего не стоят и позволяют получить любой нужный результат. См. тестирование в sandbox.
#Дальнейшие шаги
- Сначала настройте воркфлоу, если ещё не сделали этого: построение воркфлоу для верификации
- Получайте результаты сразу, как только они готовы: получение результатов верификации через webhooks
- Где найти ваш API-ключ: управление API-ключами
- Когда что-то возвращает ошибку: ошибки API и что они означают