
Maneres d'integrar-se: API, SDKs i enllaços sense codi
No cal escriure codi per començar a verificar persones amb Didit: fes servir un enllaç sense codi, o incorpora un SDK o l'API quan vulguis automatització.
Tres vies. Els enllaços sense codi no necessiten cap backend. L'API més una redirecció és la integració estàndard. Els SDKs integren el flux dins de la teva pròpia app - i són l'única via compatible amb NFC. Facis servir la que facis servir, recull els resultats amb webhooks.
No cal cap desenvolupador per posar en marxa la verificació d'identitat amb Didit. Hi ha una opció sense codi que porta pocs minuts, més les opcions d'API i SDK per quan vulguis automatitzar-ho dins del teu propi producte.
#Puc fer servir Didit sense programar?
Sí. Un cop hagis creat un flux de treball a la consola, pots generar una sessió de verificació de dues maneres sense escriure ni una línia de codi:
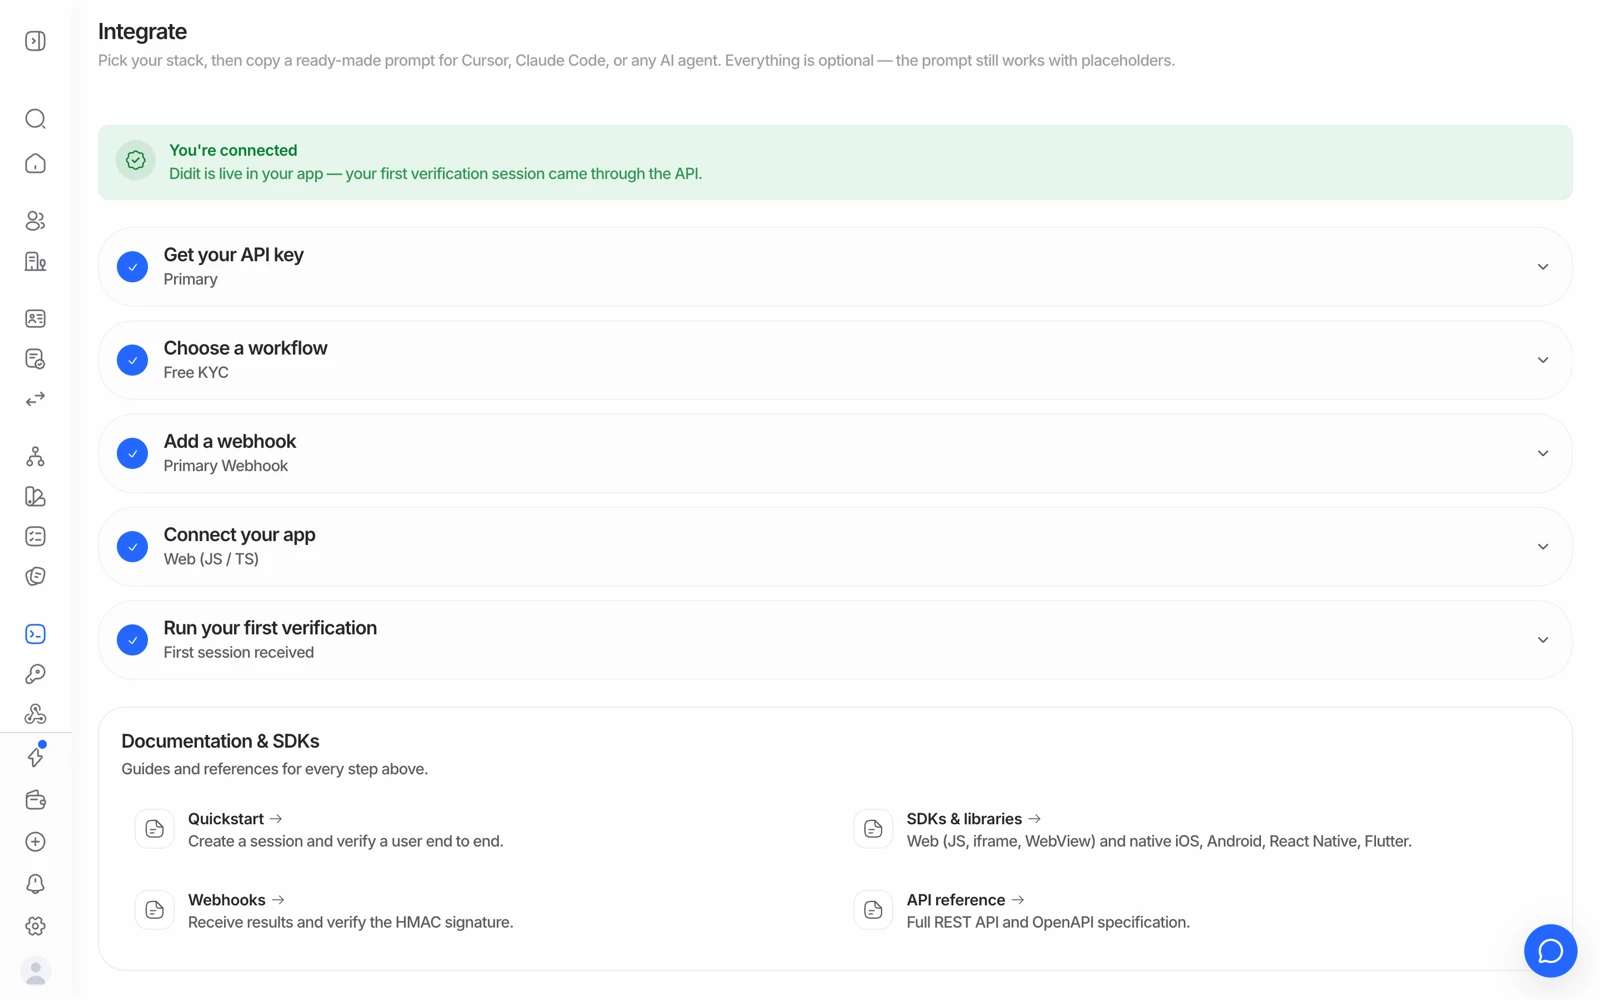
- El pas u emet la clau d'API amb què s'autentica el teu backend.
- El pas dos tria el flux de treball que executarà cada sessió.
- El pas tres registra on s'envien els resultats i fa un enviament de prova.
- El pas quatre és el codi: copia l'inici ràpid per a la teva pila tecnològica.
- Enllaç de verificació (d'un sol ús)
Des de la pàgina Workflows, crea una sessió directament a la consola. Obtens una URL i un codi QR únics per a aquella persona - envia'ls per correu electrònic, SMS o qualsevol canal, o fes que escaneja el codi en persona.
- Enllaç reutilitzable (Unilink)
Cada flux de treball també té un enllaç reutilitzable que inicia una sessió nova a cada visita. Posa'l darrere d'un botó al teu lloc web, imprimeix-lo com a codi QR per a un quiosc o una sucursal, o comparteix-lo amb afiliats. Vegeu enllaços reutilitzables.
Totes dues opcions eviten completament l'API i el teu backend - són l'opció correcta per a MVPs, revisió manual, verificació en persona, o per començar abans d'haver-te construït res a mida.
#Quan vols automatització
Si necessites que el resultat actualitzi els teus propis sistemes automàticament - no només que aparegui a la consola - voldràs l'API o un SDK:
| Vols... | Fes servir |
|---|---|
| Redirigir els usuaris a una pàgina de verificació allotjada des de la teva app | Una única crida a l'API per crear una sessió i després redirigir a la URL retornada |
| Incrustar la verificació dins de la teva aplicació web | El SDK de JavaScript o l'iframe in-context |
| Verificar dins d'una app nativa d'iOS, Android, Flutter o React Native | L'SDK natiu corresponent - obligatori per a NFC |
| Afegir verificació a WordPress/WooCommerce o Shopify | El plugin de WordPress/WooCommerce o de Shopify - sense necessitat de codi |
| Connectar-ho a una eina d'automatització | L'API des de Zapier, n8n, o qualsevol eina que pugui fer una petició HTTP i rebre un webhook |
| Rebre els resultats al teu backend en el moment que estiguin llestos | Webhooks |
| Executar comprovacions individuals tu mateix (processament per lots, UI de captura pròpia) | Les APIs independents, cridades directament en lloc de mitjançant una sessió de flux de treball |
#Enviar tu mateix l'enllaç
Si crees una sessió mitjançant l'API, Didit et retorna la URL de verificació - i enviar-la és cosa teva. Enviar-la des del teu propi producte, amb els teus propis textos i la teva pròpia marca, sol ser de totes maneres la millor experiència: la persona ja confia en tu, i un missatge d'un remitent desconegut té un cost de conversió.
Si necessites que sigui Didit qui enviï el correu a la persona, passa les dades de contacte en crear la sessió. Confirma què és compatible amb la teva configuració en lloc de donar-ho per fet, i tingues en compte que la llengua del correu és un camp separat de la llengua del flux. Vegeu com configurar la llengua de verificació.
#Triant entre allotjat, incrustat i natiu
| Redirecció allotjada | Incrustat (SDK web / iframe) | SDK natiu | |
|---|---|---|---|
| Codi necessari | Mínim | Moderat | Màxim |
| L'usuari surt de la teva app | Sí | No | No |
| Lectura del xip NFC | No | No | Sí |
| Millor comportament de càmera | Bo | Bo | El millor |
| Domini personalitzat elimina Didit de la URL | Sí | n/d | n/d |
Si el NFC t'importa, aquesta fila ho decideix: el xip no es pot llegir des d'una pàgina de navegador. Vegeu verificació amb xip NFC.
Val la pena confirmar amb el teu contacte a Didit quines opcions incrustades estan disponibles en el teu pla abans de planificar un projecte al voltant d'una d'elles.
#APIs independents vs sessions de flux de treball
Una sessió de flux de treball executa les comprovacions juntes, produeix una única decisió agregada, i fa servir les assignacions gratuïtes per funcionalitat per a les quatre funcionalitats del nivell gratuït. Una crida a una API independent executa una única comprovació sobre dades que tu proporciones, retorna només aquell resultat, i es factura per crida sense cap assignació gratuïta.
Les crides independents són l'eina adequada per a processament per lots, per a una UI de captura que hagis construït tu mateix, o per a una comprovació que vulguis executar fora d'un flux d'alta. Són l'eina equivocada si volies el nivell gratuït.
#Provar abans de posar-ho en producció
Crea una aplicació separada en mode sandbox per fer proves - cada aplicació té la seva pròpia clau d'API i els seus propis fluxos de treball, així que el trànsit de prova mai toca dades de producció, i les sessions de sandbox no costen res alhora que et permeten forçar qualsevol resultat. Vegeu com provar en sandbox.
#Següents passos
- Configura primer un flux de treball si encara no ho has fet: com crear un flux de verificació
- Rep els resultats en el moment que estiguin llestos: com obtenir resultats de verificació amb webhooks
- On trobar la teva clau d'API: com gestionar les teves claus d'API
- Quan alguna cosa retorna un error: errors de l'API i què signifiquen