Включите защиту от ботов, потребуйте MFA, задайте длительность сеанса и правила паролей в Аутентификации и узнайте, какие настройки требуют тарифа Growth.
Откройте Аутентификация → Защита от ботов и включите Разрешать только людям, чтобы защитить регистрацию, вход и сброс пароля. Откройте Аутентификация → Безопасность и сеансы, чтобы выбрать, кто обязан использовать MFA, как долго длится сеанс, правила паролей и URL перенаправления. MFA, своя длительность сеанса и баны пользователей требуют тарифа Growth или выше.
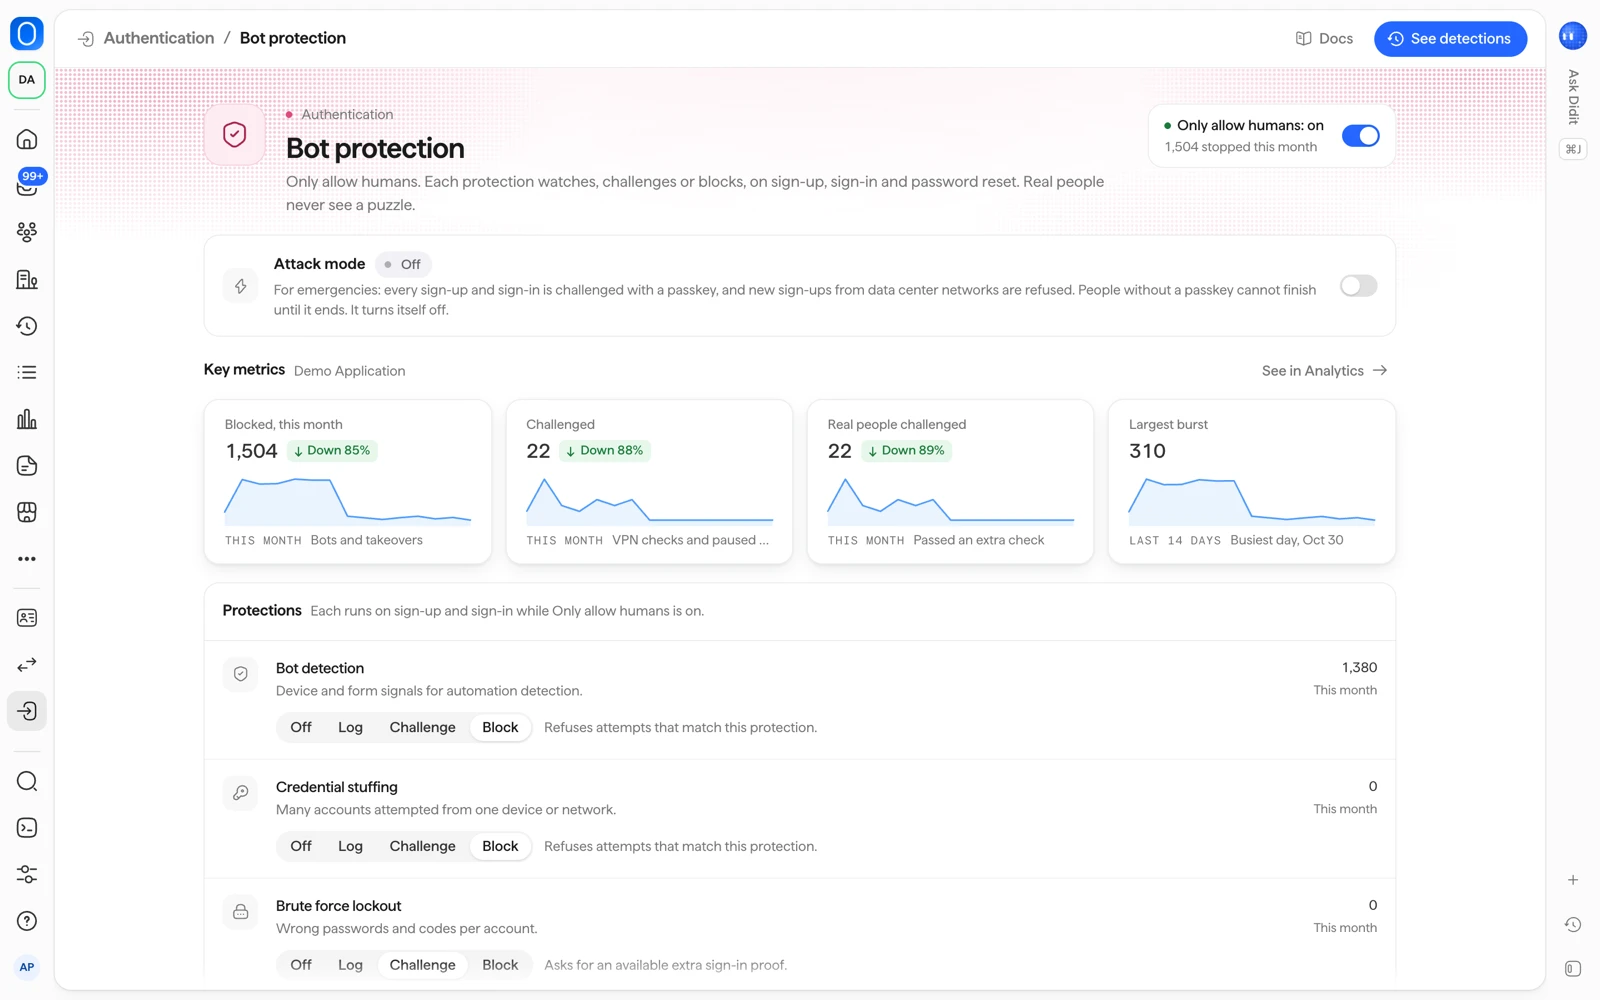
#Защита от ботов
По умолчанию защита от ботов выключена. Когда вы включаете Разрешать только людям, шесть защит следят за каждой регистрацией, входом и сбросом пароля:
| Защита | Что она ловит |
|---|---|
| Обнаружение ботов | Скрипты, браузеры без интерфейса и драйверы браузеров, по сигналам устройства и формы |
| Подбор украденных учётных данных | Одно устройство или сеть, перебирающие много аккаунтов, либо известный утёкший пароль |
| Блокировка перебора | Повторяющиеся неудачные попытки на одном аккаунте |
| Одноразовая почта | Регистрации, а также входы по коду на email или магической ссылке с доменов одноразовой почты |
| IP VPN и дата-центров | Попытки из сетей VPN, Tor или дата-центров, по анализу IP от Didit |
| Невозможное перемещение | Вход далеко от предыдущего, слишком быстро, чтобы это был один и тот же человек |
Каждой защите задайте один из четырёх режимов:
| Режим | Что он делает |
|---|---|
| Выключено | Защита не проверяется. |
| Записывать | Попытка проходит, а Didit записывает совпадение. |
| Проверять | Человек должен сначала пройти дополнительную проверку. Это код по email или ключ доступа. |
| Блокировать | Попытка отклоняется. |
Настоящие люди никогда не видят головоломок. Заблокированная попытка никогда не говорит вызывающей стороне, существует ли аккаунт. Каждое решение видно в Аутентификация → Входы.
#Другие защиты
- Проверка утёкших паролей: новые и сброшенные пароли сверяются с известными утёкшими паролями, а утёкший отклоняется. Сам пароль никуда не отправляется.
- Режим атаки: для экстренных случаев. Нажмите Включить режим атаки и выберите, как долго он длится: 1, 6 или 24 часа. Пока он работает, каждая регистрация и каждый вход проверяются ключом доступа, новые регистрации из сетей дата-центров отклоняются, а люди без ключа доступа не могут завершить вход до его окончания. Он выключается сам, ваши сохранённые настройки снова вступают в силу, а ваша команда получает уведомление, когда он заканчивается.
- Ограничения запросов: действуют всегда, независимо от ваших настроек.
- Блокировка: пока вы не сохранили настройки защиты от ботов, 5 неверных паролей блокируют аккаунт на 15 минут. Если у блокировки перебора режим Блокировать, человек должен сбросить пароль. Вы также можете сами снять блокировку с человека (см. пользователи, сеансы и организации).
#Проверка в песочнице
Автоматические тесты в браузере считаются ботами. Запускайте их в приложении в песочнице, где Обнаружение ботов в режиме Выключено или Записывать.
#Списки разрешённых и заблокированных
В Growth и выше, а также в каждом приложении в песочнице, Чёрный список и Белый список вашего приложения в разделе Списки действуют при каждой регистрации, каждом входе и каждом сбросе пароля, независимо от того, включена ли защита от ботов. Это те же списки, которые используют ваши верификации, поэтому значение, заблокированное там, блокируется и при входе.
В Free списки боевого приложения действуют только при проверке личности.
| Список | Что он делает при входе |
|---|---|
| Чёрный список | Человек, чей адрес электронной почты, номер телефона, IP-адрес (или диапазон, который его включает), устройство или пользователь (его vendor_data) есть в этом списке, не может зарегистрироваться или войти. Попытка отклоняется и отображается как Заблокировано в разделе Аутентификация → Входы. |
| Белый список | IP-адрес (или диапазон) из этого списка обходит Обнаружение ботов, Подбор украденных учётных данных и IP VPN и дата-центров. Адрес электронной почты из этого списка обходит Одноразовая почта. Устройство из этого списка при входе ничего не меняет. Блокировка перебора, Невозможное перемещение, режим атаки, ограничения запросов и Чёрный список действуют всегда. |
- Если человек уже вошёл, а затем попал в Чёрный список, его сеанс завершится в течение пяти минут.
- Значение, которое есть в обоих списках, блокируется.
- Изменение списка применяется в течение 30 секунд.
- Пользовательские списки, например High Risk Countries (страны высокого риска), при входе не действуют.
- Если списки не удаётся проверить, вход продолжается. Вход никогда не завершается ошибкой из-за этой проверки.
#Безопасность и сеансы
В Аутентификация → Безопасность и сеансы находятся такие настройки:
| Настройка | Варианты | По умолчанию |
|---|---|---|
| Кто обязан использовать MFA | Все, Администраторы организаций, Необязательно | Администраторы организаций |
| Способы MFA | Ключ доступа, приложение-аутентификатор и резервные коды принимаются все. Выбор конкретных способов пока недоступен. | Любой из них |
| Срок действия сеанса | 1 день, 7 дней, 30 дней, 90 дней | 30 дней |
| Завершается при бездействии | 30 минут, 2 часа, 1 день, 7 дней | 1 день |
| Минимальная длина пароля | 8, 10, 12 или 14 | 10 |
| Кто может зарегистрироваться | Любой, Приглашённые пользователи, Разрешённые домены (до 100 доменов) | Любой |
Другие настройки на странице:
- Несколько устройств одновременно: включено по умолчанию. Выключите, чтобы при каждом новом входе завершать другие сеансы человека.
- Выход на других устройствах при смене пароля: включено по умолчанию. Завершает все сеансы после сброса пароля.
- Дополнительные адреса электронной почты: принимается ли адрес со знаком плюс, например
name+tag@example.com. По умолчанию выключено. - Разрешённые почтовые домены: используются, когда регистрация ограничена разрешёнными доменами.
- Списки разрешённых и заблокированных: открывает Списки, где вы управляете списками приложения. Если ваш тариф это включает, оба списка действуют при входе, как описано в разделе выше.
- URL перенаправления и Разрешённые источники: куда люди возвращаются после входа и каким сайтам разрешено обращаться к Didit. Зарегистрируйте свои точные адреса. Боевые приложения принимают только
https://.
Сеанс также завершается, когда ваша команда отзывает его или блокирует человека, либо когда повторно использован токен обновления.
#Что требует Growth
| Функция | Тариф |
|---|---|
| Двухэтапный вход (MFA), своя длительность сеанса, баны пользователей, списки разрешённых и заблокированных при входе | Growth и выше |
| Журналы входов за 30 дней | Scale и выше |
На тарифе без этих функций Безопасность и сеансы показывает "Настройки безопасности требуют более высокого тарифа" с кнопкой Посмотреть тарифы. Тогда у сеансов фиксированная длительность. См. цены и активные пользователи.
Для изменения настроек нужна роль, которая может изменять приложения: по умолчанию Developer, Admin или Owner.
#См. также
- Как увидеть входы и завершить сеанс или заблокировать человека
- Сколько стоит Аутентификация
- Защита от ботов в документации
- Обзор Аутентификации в документации
Не нашли ответ? Поговорите с человеком.
Укажите ID организации и ID сессии, о которой спрашиваете.