Activa la protecció contra bots, exigeix MFA i defineix la durada de la sessió i les regles de contrasenya a Autenticació. Consulta què requereix Growth.
Obre Autenticació → Protecció contra bots i activa Permet només persones per protegir el registre, l'inici de sessió i el restabliment de contrasenya. Obre Autenticació → Seguretat i sessions per triar qui ha de fer servir MFA, quant dura una sessió, les teves regles de contrasenya i les teves URL de redirecció. MFA, la durada de sessió personalitzada i el bloqueig d'usuaris requereixen el pla Growth o superior.
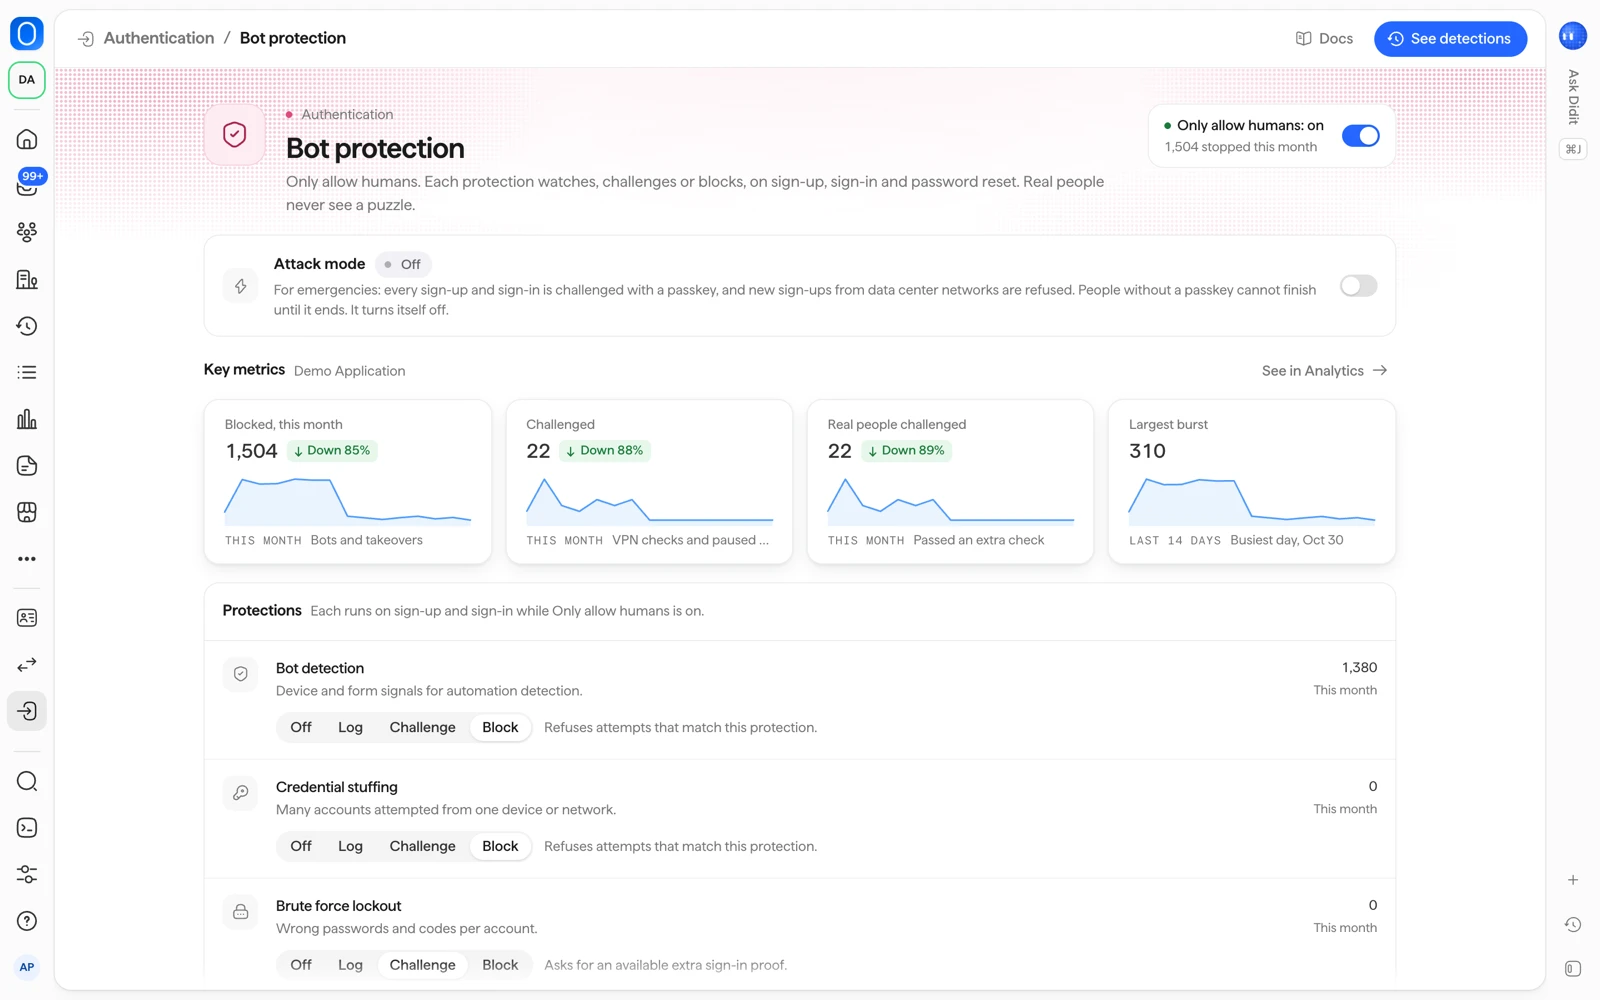
#Protecció contra bots
La protecció contra bots està desactivada per defecte. Quan actives Permet només persones, sis proteccions vigilen cada registre, inici de sessió i restabliment de contrasenya:
| Protecció | Què detecta |
|---|---|
| Detecció de bots | Scripts, navegadors sense interfície i controladors de navegador, amb senyals del dispositiu i del formulari |
| Ús de credencials robades | Un dispositiu o una xarxa que prova molts comptes, o una contrasenya filtrada coneguda |
| Bloqueig per força bruta | Intents fallits repetits en un mateix compte |
| Correus d'un sol ús | Registres, i inicis de sessió amb codi per correu o enllaç màgic, des de dominis de correu d'un sol ús |
| IP de VPN i centres de dades | Intents des de xarxes de VPN, Tor o centres de dades, amb l'anàlisi d'IP de Didit |
| Viatge impossible | Un inici de sessió massa lluny de l'anterior i massa ràpid per ser la mateixa persona |
Dona a cada protecció un de quatre modes:
| Mode | Què fa |
|---|---|
| Desactivat | La protecció no es comprova. |
| Registra | L'intent passa i Didit n'enregistra la coincidència. |
| Comprova | La persona ha de superar abans una prova addicional. És un codi per correu o una clau d'accés. |
| Bloc | L'intent es rebutja. |
Les persones reals mai no veuen un trencaclosques. Un intent bloquejat mai no diu a qui truca si un compte existeix. Cada decisió apareix a Autenticació → Inicis de sessió.
#Altres proteccions
- Control de contrasenyes filtrades: les contrasenyes noves i les restablertes es comproven amb contrasenyes filtrades conegudes, i una de filtrada es rebutja. La contrasenya mai no s'envia enlloc.
- Mode d'atac: per a emergències. Prem Activa el mode d'atac i tria quant dura: 1, 6 o 24 hores. Mentre està actiu, cada registre i inici de sessió es comprova amb una clau d'accés, es rebutgen els registres nous des de xarxes de centres de dades, i les persones sense clau d'accés no poden acabar fins que finalitzi. Es desactiva sol, la teva configuració desada torna a tenir efecte i el teu equip rep un avís quan acaba.
- Límits de sol·licituds: s'apliquen sempre, sigui quina sigui la teva configuració.
- Bloqueig: fins que desis la configuració de protecció contra bots, 5 contrasenyes incorrectes bloquegen el compte 15 minuts. Amb el bloqueig per força bruta en Bloc, la persona ha de restablir la contrasenya. També pots desbloquejar la persona tu mateix (consulta usuaris, sessions i organitzacions).
#Prova a Sandbox
Les proves automatitzades de navegador compten com a bots. Executa-les en una aplicació Sandbox amb Detecció de bots en Desactivat o Registra.
#Llistes de permesos i bloquejats
A Growth i superiors, i a cada aplicació Sandbox, la Llista de bloqueig i la Llista d'autorització de la teva aplicació a Llistes s'apliquen a cada registre, inici de sessió i restabliment de contrasenya, tant si la protecció contra bots està activada com si no. Són les mateixes llistes que fan servir les teves verificacions, així que un valor que hi bloquegis també queda bloquejat a l'inici de sessió.
A Free, les llistes d'una aplicació Live només s'apliquen a la verificació d'identitat.
| Llista | Què fa a l'inici de sessió |
|---|---|
| Llista de bloqueig | Una persona el correu electrònic, el número de telèfon, l'adreça IP (o un interval que la inclogui), el dispositiu o l'usuari (el seu vendor_data) de la qual hi consti no pot registrar-se ni iniciar sessió. L'intent es rebutja i apareix com a Bloquejat a Autenticació → Inicis de sessió. |
| Llista d'autorització | Una adreça IP (o un interval) que hi consti se salta Detecció de bots, Ús de credencials robades i IP de VPN i centres de dades. Un correu electrònic que hi consti se salta Correus d'un sol ús. Un dispositiu que hi consti no canvia res a l'inici de sessió. Bloqueig per força bruta, Viatge impossible, el mode d'atac, els límits de sol·licituds i la Llista de bloqueig sempre s'apliquen. |
- Una persona que ja ha iniciat sessió i després s'afegeix a la Llista de bloqueig es desconnecta en un màxim de cinc minuts.
- Un valor que consta a totes dues llistes es bloqueja.
- Un canvi en una llista s'aplica en 30 segons.
- Les llistes personalitzades, com High Risk Countries (països d'alt risc), no s'apliquen a l'inici de sessió.
- Si no es poden comprovar les llistes, l'inici de sessió continua. Un inici de sessió mai falla per aquesta comprovació.
#Seguretat i sessions
Autenticació → Seguretat i sessions conté aquestes opcions:
| Opció | Valors | Per defecte |
|---|---|---|
| Qui ha de fer servir MFA | Tothom, Administradors de l'organització, Opcional | Administradors de l'organització |
| Mètodes d'MFA | S'accepten la clau d'accés, l'aplicació d'autenticació i els codis de còpia de seguretat. Triar quins s'utilitzen encara no està disponible. | Qualsevol d'aquests |
| Durada de la sessió | 1 dia, 7 dies, 30 dies, 90 dies | 30 dies |
| Finalitza després d'un període d'inactivitat | 30 minuts, 2 hores, 1 dia, 7 dies | 1 dia |
| Longitud mínima de la contrasenya | 8, 10, 12 o 14 | 10 |
| Qui es pot registrar | Qualsevol, Persones convidades, Dominis permesos (fins a 100 dominis) | Qualsevol |
Altres opcions de la pàgina:
- Diversos dispositius alhora: activat per defecte. Desactiva-ho per tancar les altres sessions d'una persona a cada inici de sessió nou.
- Tancar les sessions d'altres dispositius en canviar la contrasenya: activat per defecte. Acaba totes les sessions després d'un restabliment de contrasenya.
- Subadreces de correu: si s'accepta una adreça amb un signe més, com
name+tag@example.com. Desactivat per defecte. - Dominis de correu permesos: es fan servir quan el registre es limita a dominis permesos.
- Llistes de permesos i bloquejats: obre Llistes, on gestiones les llistes de l'aplicació. Allà on el teu pla ho inclou, totes dues llistes s'apliquen a l'inici de sessió, tal com descriu la secció anterior.
- URL de redirecció i Orígens permesos: on torna la gent després d'iniciar sessió, i quins llocs poden cridar Didit. Registra les teves adreces exactes. Les aplicacions Live només accepten
https://.
Una sessió també acaba quan el teu equip revoca o bloqueja la persona, o quan es reutilitza un token d'actualització.
#Què requereix Growth
| Part | Pla |
|---|---|
| Inici de sessió en dos passos (MFA), durada de sessió personalitzada, bloqueig d'usuaris, llistes de permesos i bloquejats a l'inici de sessió | Growth i superiors |
| 30 dies de registres d'inici de sessió | Scale i superiors |
En un pla que no ho inclou, Seguretat i sessions mostra "Security settings require an upgrade" (La configuració de seguretat requereix una millora de pla) amb Veure plans. Llavors les sessions tenen una durada fixa. Consulta preus i usuaris actius.
Canviar la configuració requereix un rol que pugui modificar aplicacions: Developer, Admin o Owner per defecte.
#Relacionat
- Veure els inicis de sessió i tancar la sessió o bloquejar un usuari
- Què costa Autenticació
- Protecció contra bots a la documentació
- Resum d'Autenticació a la documentació
Encara estàs encallat? Parla amb una persona.
Inclou l'ID de la teva organització i l'ID de la sessió sobre la qual preguntes.