Didit Authentication afegeix l'inici de sessió dels teus usuaris. Ja és activat a Sandbox i a Live en un clic. Segueix els quatre passos fins al primer accés.
Didit Authentication (Autenticació) afegeix l'inici de sessió dels teus propis usuaris, amb claus d'accés, codis per correu, contrasenyes, inici de sessió social i més, en pàgines allotjades o en les teves pròpies pantalles. Ja està activada a totes les aplicacions Sandbox. En una aplicació Live, obre Autenticació a la barra lateral, prem Instal·la i després Activa l'Autenticació. Després segueix els quatre passos de la llista de primera configuració: tria els mètodes d'inici de sessió, afegeix les teves URL de redirecció, prova la teva pàgina d'inici de sessió i integra la teva aplicació.
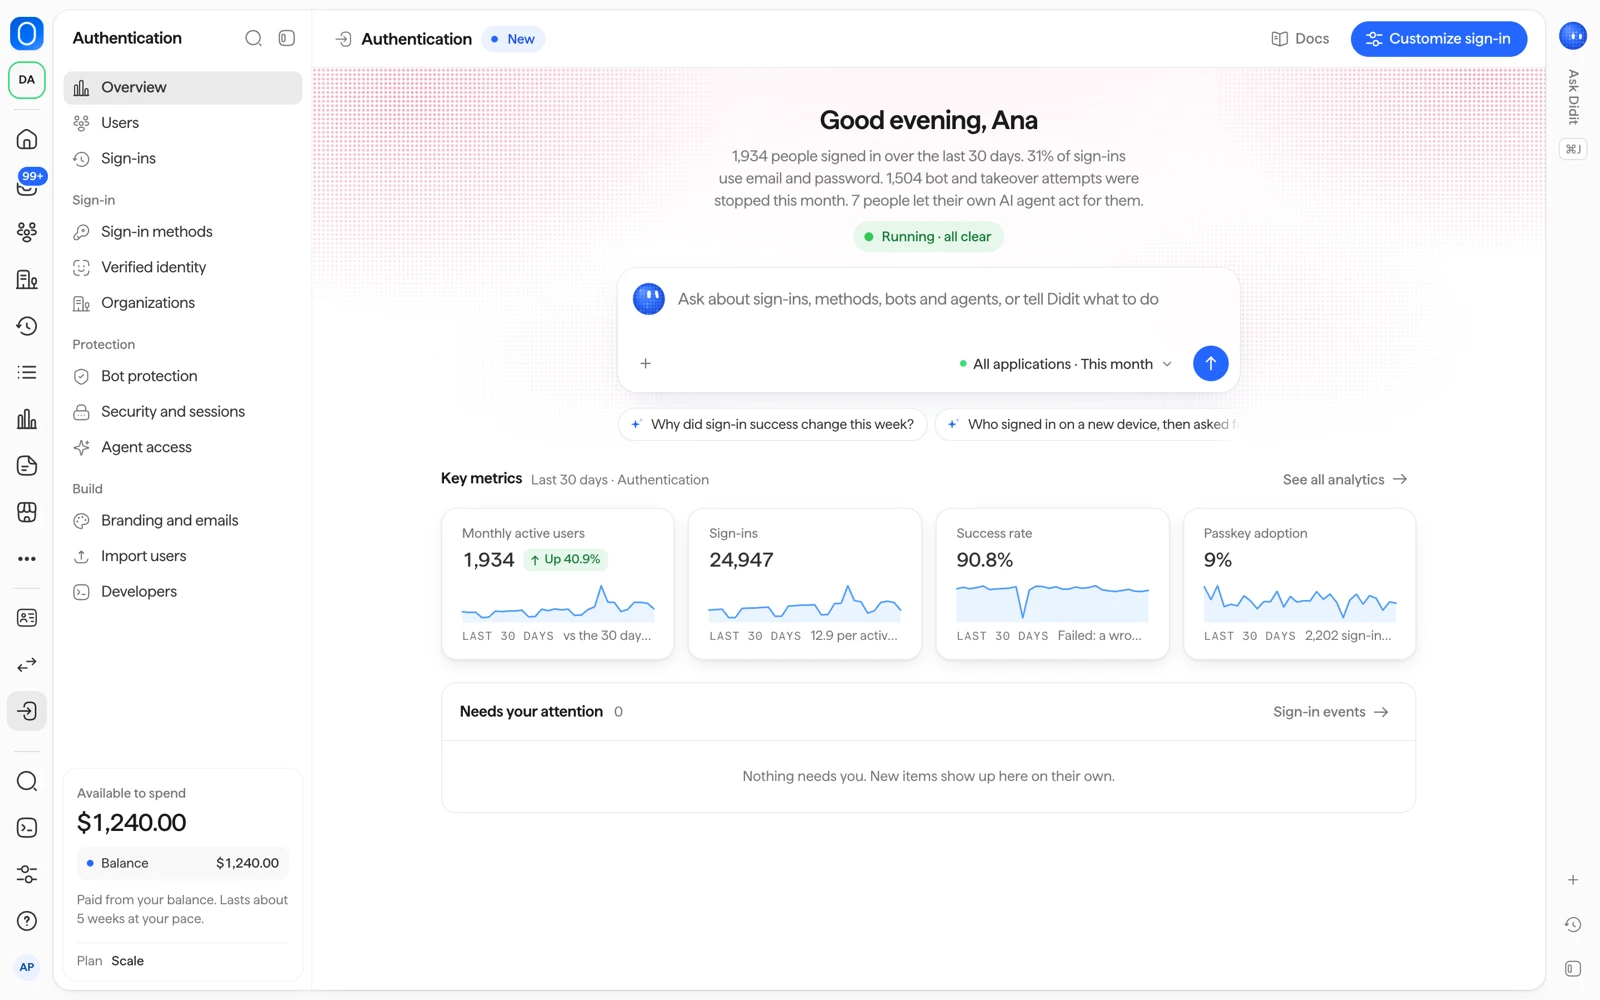
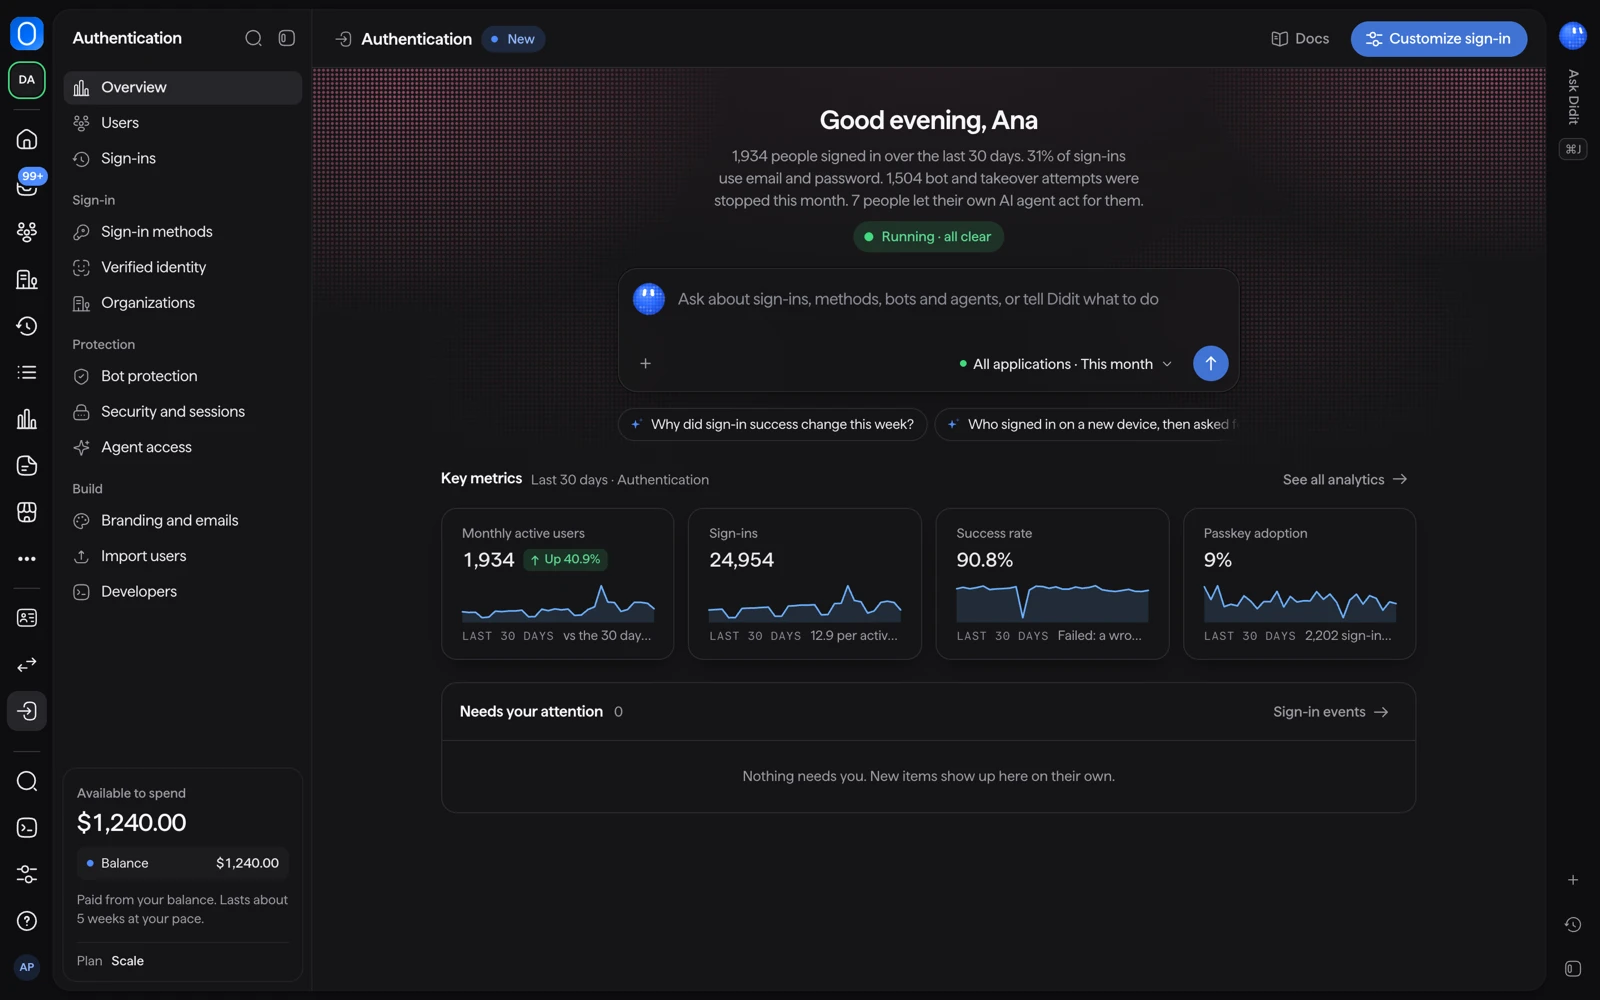
#Què és
Autenticació és un dels tres productes de Didit. Gestiona el registre i l'inici de sessió de les persones que fan servir la teva aplicació, i el gestiones des de la Business Console.
Les persones que inicien sessió són les mateixes que verifiques. Cada persona té un sol registre, i vincules els seus inicis de sessió i les seves verificacions fent servir el mateix valor de vendor_data en tots dos.
#Activa-la
- Sandbox: no cal fer res. Autenticació està activada a totes les aplicacions Sandbox i és gratuïta.
- Live: obre Autenticació a la barra lateral, prem Instal·la i després Activa l'Autenticació. No hi ha cap pas de sol·licitud ni cal esperar.
En una aplicació Live, la pàgina d'inici de sessió allotjada comença a funcionar quan deses els primers ajustos d'Autenticació, per exemple els mètodes d'inici de sessió. Fins aleshores, la seva adreça respon «no trobat».
Necessites un rol que pugui modificar aplicacions. Per defecte són Developer, Admin i Owner. Reader i Compliance Officer poden llegir les pàgines d'Autenticació, però no poden activar-la ni canviar-ne la configuració.
#Pàgines allotjades o les teves pròpies pantalles
La llista et pregunta quines pantalles d'inici de sessió vols:
- Pàgina d'inici de sessió allotjada: Didit allotja l'inici de sessió, el registre i la pàgina del compte amb la teva marca. És l'opció recomanada.
- Les teves pròpies pantalles: tu crees les pantalles i fas servir els components de l'SDK dins de la teva aplicació.
#Configura-ho en quatre passos
La llista de primera configuració, Configura Autenticació, mostra el teu progrés. Tot funciona primer a Sandbox, i els teus usuaris no veuen res fins que canvies la teva aplicació a Didit.
- Tria els mètodes d'inici de sessió
Obre Mètodes d'inici de sessió i activa els mètodes que vulguis. Consulta mètodes d'inici de sessió per saber què necessita cadascun.
- Afegeix les teves URL de redirecció
Obre Seguretat i sessions i afegeix les teves adreces exactes a URL de redirecció i orígens permesos. Pots afegir fins a 50 URL de redirecció i 50 orígens permesos. Live només accepta adreces
https://. Sandbox també acceptahttp://alocalhost,127.0.0.1i[::1]. Es rebutgen els comodins, els fragments i els esquemes personalitzats. - Prova la teva pàgina d'inici de sessió
Prem Prova la teva pàgina d'inici de sessió a Mètodes d'inici de sessió, o inicia sessió a la teva pròpia aplicació a Sandbox.
- Integra la teva aplicació
Obre Desenvolupadors, copia la clau publicable (comença per
pk_test_a Sandbox i perpk_live_a Live) i instal·la l'SDK per a la teva plataforma. O prem Copia el prompt d'integració i enganxa'l en un agent de programació amb IA. La clau publicable només identifica la teva aplicació i no és un secret.
Sandbox i Live tenen configuracions separades, així que repeteix les URL de redirecció a la teva aplicació Live i fes servir la seva clau pk_live_.
#Verifica el token al teu servidor
La teva aplicació rep un token d'accés després d'iniciar sessió. Abans de fiar-te'n, el teu servidor ha de comprovar-ne la signatura amb les claus públiques del teu emissor i comprovar l'emissor, l'audiència i la data de caducitat. La pàgina de tokens i JWKS llista tots els claims i les comprovacions exactes.
#On és cada cosa a la consola
| Pàgina | Què fa |
|---|---|
| Resum | El progrés de la configuració i, després, els inicis de sessió, els usuaris actius i l'ús. |
| Usuaris | La mateixa llista de persones que per a les verificacions, amb controls d'inici de sessió a cada persona. |
| Inicis de sessió | Cada intent d'inici de sessió i cada sessió activa. |
| Mètodes d'inici de sessió | Activa i desactiva mètodes i previsualitza el formulari d'inici de sessió. |
| Identitat verificada | Demana una identitat verificada en registrar-se o abans d'accions sensibles. |
| Organitzacions | Les organitzacions pròpies dels teus clients, amb membres i inicis de sessió d'empresa. |
| Protecció contra bots | Tria com es tracten els bots i la usurpació de comptes. |
| Seguretat i sessions | Inici de sessió en dos passos, durada de la sessió, regles de contrasenya i URL de redirecció. |
| Accés d'agents | Deixa que les persones aprovin els seus propis agents d'IA amb accés limitat. |
| Marca i correus | Aspecte de les pàgines allotjades i dels correus d'inici de sessió, i el teu propi domini. |
| Importa usuaris | Porta usuaris d'una altra plataforma d'identitat. |
| Desenvolupadors | Claus, SDK, prompt per al teu agent de programació amb IA, esdeveniments i webhooks. |
Per saber què costa Autenticació, consulta preus i usuaris actius.
#Relacionat
- Preus i usuaris actius
- Mètodes d'inici de sessió
- Resum d'Autenticació a la documentació de Didit
- Tokens i JWKS a la documentació de Didit
Encara estàs encallat? Parla amb una persona.
Inclou l'ID de la teva organització i l'ID de la sessió sobre la qual preguntes.