Autenticación de Didit añade el inicio de sesión de tus propios usuarios. Está activa en Sandbox y se activa con un clic en Producción. Sigue los cuatro pasos.
Autenticación de Didit añade el inicio de sesión de tus propios usuarios, con claves de acceso, códigos por correo, contraseñas, inicio de sesión social y más, en páginas alojadas o en tus propias pantallas. Ya está activa en todas las aplicaciones en Sandbox. En una aplicación en Producción, abre Autenticación en la barra lateral, pulsa Instalar y luego Activar Autenticación. Después sigue los cuatro pasos de la lista de primeros pasos: elige los métodos de inicio de sesión, añade tus URL de redirección, prueba tu página de inicio de sesión e integra tu aplicación.
#Qué es
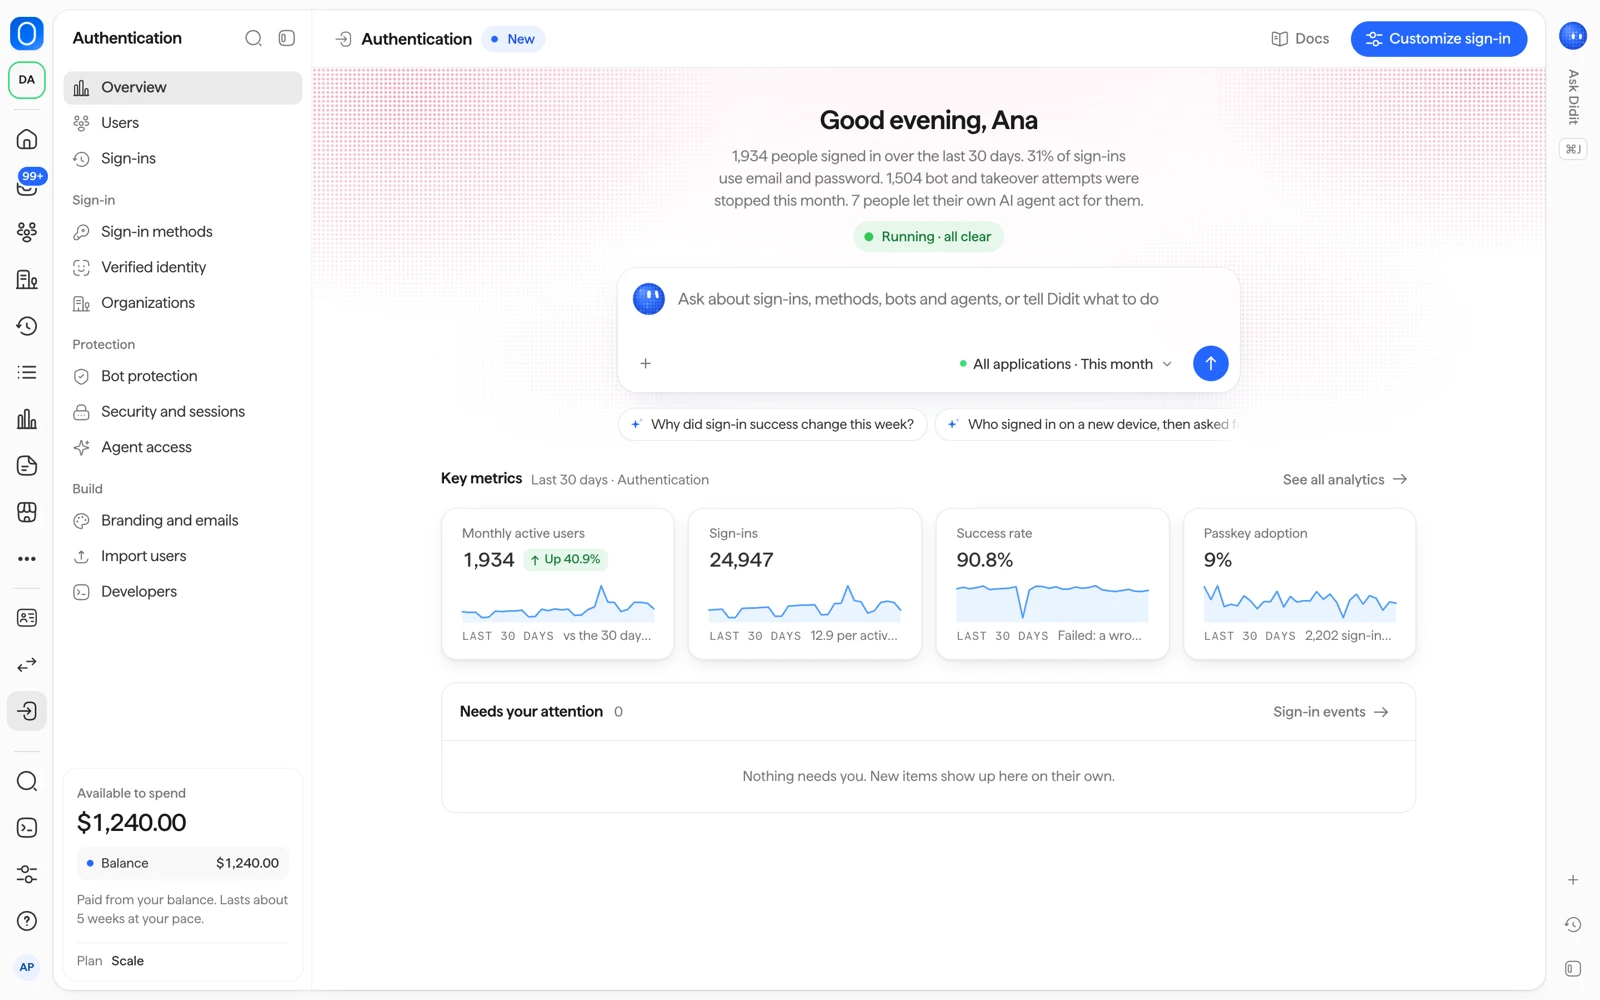
Autenticación es uno de los tres productos de Didit. Gestiona el registro y el inicio de sesión de las personas que usan tu app, y lo administras desde la consola de empresa.
Las personas que inician sesión son las mismas que verificas. Cada persona tiene un único registro, y enlazas sus inicios de sesión y sus verificaciones usando el mismo valor de vendor_data en ambos.
#Actívala
- Sandbox: no hay nada que hacer. Autenticación está activa en todas las aplicaciones en Sandbox y es gratuita.
- Producción: abre Autenticación en la barra lateral, pulsa Instalar y luego Activar Autenticación. No hay ningún paso de solicitud ni espera.
En una aplicación en Producción, la página de inicio de sesión alojada empieza a funcionar cuando guardas tus primeros ajustes de Autenticación, por ejemplo tus métodos de inicio de sesión. Hasta entonces, su dirección responde «no encontrada».
Necesitas un rol que pueda editar aplicaciones. Por defecto son Developer, Admin y Owner. Reader y Compliance Officer pueden ver las páginas de Autenticación, pero no pueden activarla ni cambiar ajustes.
#Páginas alojadas o tus propias pantallas
La lista de primeros pasos pregunta qué pantallas de inicio de sesión quieres:
- Página de inicio de sesión alojada: Didit aloja el inicio de sesión, el registro y la página de la cuenta con tu marca. Es la opción recomendada.
- Tus propias pantallas: tú construyes las pantallas y usas los componentes del SDK dentro de tu app.
#Configúrala en cuatro pasos
La lista de primeros pasos, Configura Autenticación, muestra tu progreso. Todo funciona primero en Sandbox, y tus usuarios no ven nada hasta que cambies tu app a Didit.
- Elige los métodos de inicio de sesión
Abre Métodos de inicio de sesión y activa los métodos que quieras. Consulta métodos de inicio de sesión para ver qué necesita cada uno.
- Añade tus URL de redirección
Abre Seguridad y sesiones y añade tus direcciones exactas en URL de redirección y orígenes permitidos. Puedes añadir hasta 50 URL de redirección y 50 orígenes permitidos. Producción solo acepta direcciones
https://. Sandbox también aceptahttp://enlocalhost,127.0.0.1y[::1]. Se rechazan los comodines, los fragmentos y los esquemas personalizados. - Prueba tu página de inicio de sesión
Pulsa Prueba tu página de inicio de sesión en Métodos de inicio de sesión, o inicia sesión en tu propia app en Sandbox.
- Integra tu aplicación
Abre Desarrolladores, copia la clave publicable (empieza por
pk_test_en Sandbox y porpk_live_en Producción) e instala el SDK de tu plataforma. O pulsa Copiar prompt de integración y pégalo en un agente de programación con IA. La clave publicable solo identifica tu aplicación y no es un secreto.
Sandbox y Producción tienen ajustes separados, así que repite las URL de redirección en tu aplicación en Producción y usa su clave pk_live_.
#Verifica el token en tu servidor
Tu app recibe un token de acceso después del inicio de sesión. Antes de fiarte de él, tu servidor debe comprobar su firma con las claves públicas de tu emisor y comprobar el emisor, la audiencia y la fecha de caducidad. La página de tokens y JWKS enumera cada claim y las comprobaciones exactas.
#Dónde está cada cosa en la consola
| Página | Qué hace |
|---|---|
| Resumen | El progreso de la configuración y, después, inicios de sesión, usuarios activos y uso. |
| Usuarios | La misma lista de personas que para las verificaciones, con controles de inicio de sesión en cada persona. |
| Accesos | Cada intento de inicio de sesión y cada sesión activa. |
| Métodos de inicio de sesión | Activa y desactiva métodos y previsualiza el formulario de inicio de sesión. |
| Identidad verificada | Pide una identidad verificada en el registro o antes de acciones sensibles. |
| Organizaciones | Las organizaciones propias de tus clientes, con miembros e inicios de sesión de empresa. |
| Protección contra bots | Elige cómo se tratan los bots y la apropiación de cuentas. |
| Seguridad y sesiones | Inicio de sesión en dos pasos, duración de la sesión, reglas de contraseña y URL de redirección. |
| Acceso de agentes | Permite que las personas aprueben sus propios agentes de IA con acceso limitado. |
| Marca y emails | Aspecto de las páginas alojadas y de los emails de inicio de sesión, y tu propio dominio. |
| Importar usuarios | Trae usuarios desde otra plataforma de identidad. |
| Desarrolladores | Claves, SDK, prompt para tu agente de programación con IA, eventos y webhooks. |
Para saber cuánto cuesta Autenticación, consulta precios y usuarios activos.
#Relacionado
- Precios y usuarios activos
- Métodos de inicio de sesión
- Resumen de Autenticación en la documentación de Didit
- Tokens y JWKS en la documentación de Didit
¿Sigues atascado? Habla con una persona.
Incluye el ID de tu organización y el ID de la sesión sobre la que preguntas.