A Autenticação da Didit adiciona login para os seus usuários. Já vem ativa no Sandbox e basta um clique em Produção. Siga os quatro passos até o primeiro login.
A Autenticação da Didit adiciona login para os seus próprios usuários, com chaves de acesso, códigos por e-mail, senhas, login social e mais, em páginas hospedadas ou nas suas próprias telas. Ela já vem ativada em toda aplicação Sandbox. Em uma aplicação em Produção, abra Autenticação na barra lateral, clique em Instalar e depois em Ativar a Autenticação. Depois siga os quatro passos da lista de primeiros passos: escolher os métodos de login, adicionar as suas URLs de redirecionamento, testar a sua página de login e integrar a sua aplicação.
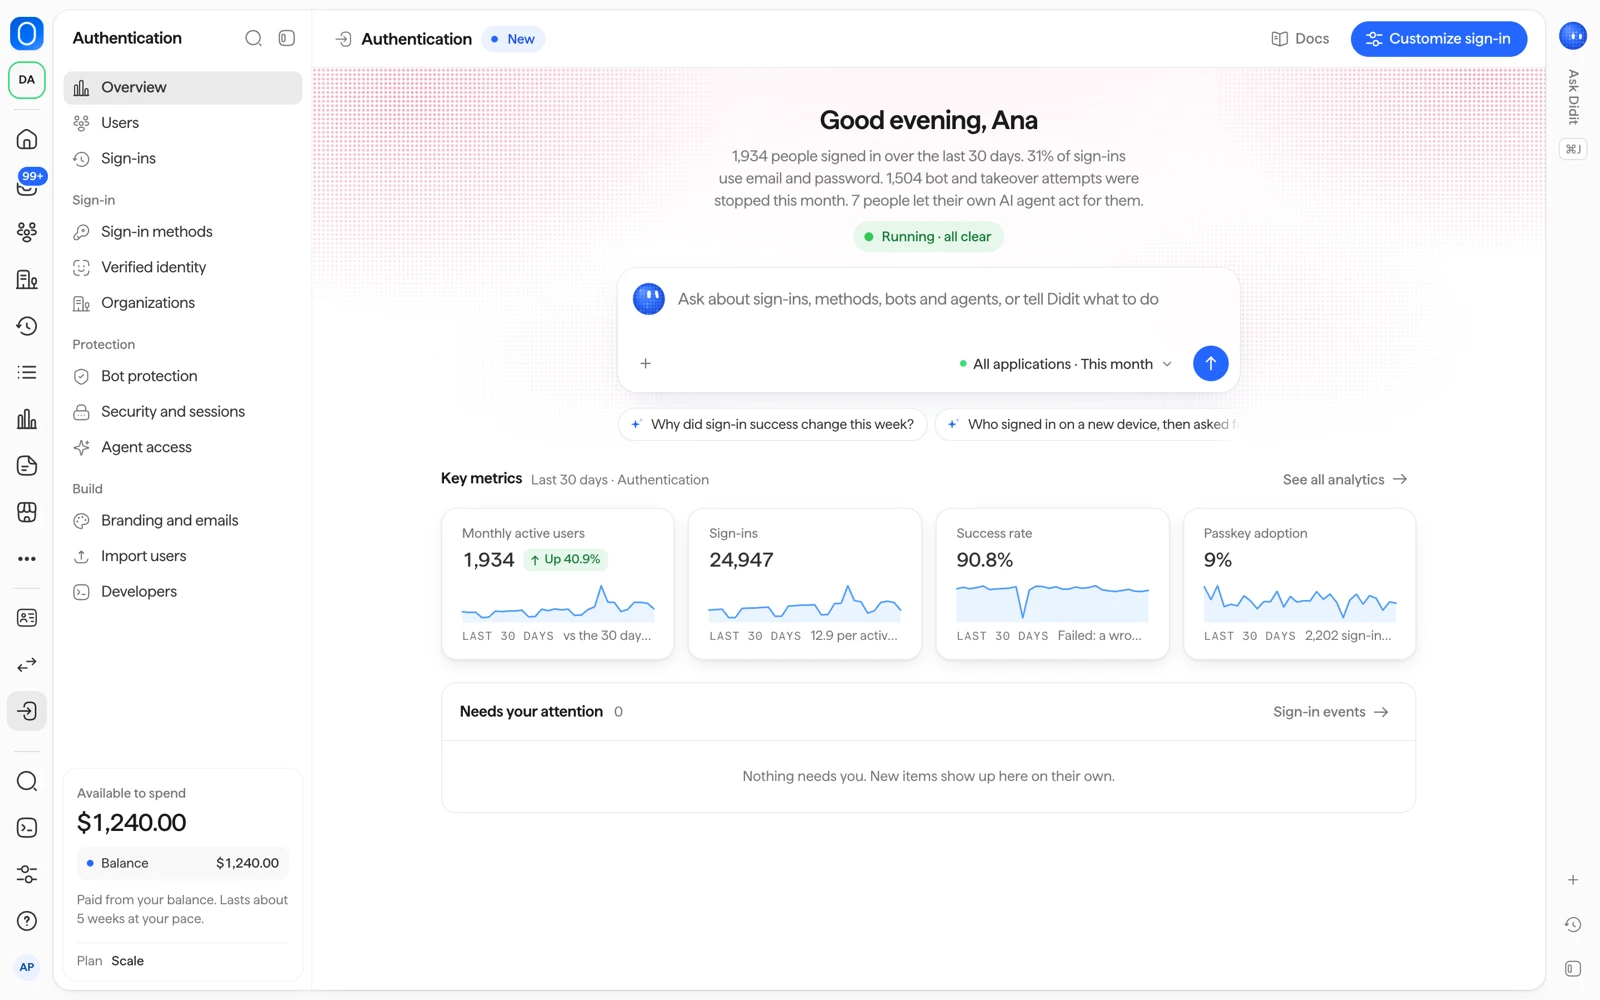
#O que é
A Autenticação é um dos três produtos da Didit. Ela cuida do cadastro e do login das pessoas que usam o seu app, e você a gerencia pelo Console de Negócios.
As pessoas que fazem login são as mesmas que você verifica. Cada pessoa tem um único registro, e você liga os logins e as verificações dela usando o mesmo valor de vendor_data nos dois.
#Ative a Autenticação
- Sandbox: nada a fazer. A Autenticação está ativada em toda aplicação Sandbox e é gratuita.
- Produção: abra Autenticação na barra lateral, clique em Instalar e depois em Ativar a Autenticação. Não há etapa de solicitação nem espera.
Em uma aplicação em Produção, a página de login hospedada só começa a funcionar quando você salva as suas primeiras configurações de Autenticação, por exemplo os seus métodos de login. Até lá, o endereço dela responde "não encontrado".
Você precisa de uma função que possa editar aplicações. Por padrão, são Desenvolvedor, Administrador e Proprietário. Leitor e Responsável de compliance podem ver as páginas da Autenticação, mas não podem ativá-la nem alterar configurações.
#Páginas hospedadas ou as suas próprias telas
A lista pergunta quais telas de login você quer:
- Página de login hospedada: a Didit hospeda o login, o cadastro e a página da conta com a sua marca. É a opção recomendada.
- Suas próprias telas: você cria as telas e usa os componentes do SDK dentro do seu app.
#Configure em quatro passos
A lista de primeiros passos, Configure a Autenticação, mostra o seu progresso. Tudo funciona primeiro no Sandbox, e os seus usuários não veem nada até você trocar o seu app para a Didit.
- Escolha os métodos de login
Abra Métodos de login e ative os métodos que você quer. Veja métodos de login para saber o que cada um exige.
- Adicione as suas URLs de redirecionamento
Abra Segurança e sessões e adicione os seus endereços exatos em URLs de redirecionamento e origens permitidas. Você pode adicionar até 50 URLs de redirecionamento e 50 origens permitidas. Produção aceita apenas endereços
https://. O Sandbox também aceitahttp://emlocalhost,127.0.0.1e[::1]. Curingas, fragmentos e esquemas personalizados são recusados. - Teste a sua página de login
Clique em Teste a sua página de login em Métodos de login, ou faça login no seu próprio app no Sandbox.
- Integre a sua aplicação
Abra Desenvolvedores, copie a chave publicável (ela começa com
pk_test_no Sandbox epk_live_em Produção) e instale o SDK da sua plataforma. Ou clique em Copiar prompt de integração e cole-o em um agente de programação com IA. A chave publicável apenas identifica a sua aplicação e não é um segredo.
O Sandbox e a Produção têm configurações separadas, então repita as URLs de redirecionamento na sua aplicação em Produção e use a chave pk_live_ dela.
#Verifique o token no seu servidor
O seu app recebe um token de acesso depois do login. Antes de confiar nele, o seu servidor deve conferir a assinatura dele com as chaves públicas do seu emissor e conferir o emissor, o público e a data de validade. A página de tokens e JWKS lista todas as claims e as verificações exatas.
#Onde ficam as coisas no console
| Página | O que faz |
|---|---|
| Resumo | Progresso da configuração, depois logins, usuários ativos e uso. |
| Usuários | A mesma lista de pessoas das verificações, com controles de login em cada pessoa. |
| Logins | Cada tentativa de login e cada sessão ativa. |
| Métodos de login | Ative e desative métodos e veja uma prévia do formulário de login. |
| Identidade verificada | Peça uma identidade verificada no cadastro ou antes de ações sensíveis. |
| Organizações | As organizações dos seus clientes, com membros e logins corporativos. |
| Proteção contra bots | Escolha como bots e invasão de contas são tratados. |
| Segurança e sessões | Login em duas etapas, duração da sessão, regras de senha e URLs de redirecionamento. |
| Acesso de agentes | Deixe as pessoas aprovarem os próprios agentes de IA com acesso restrito. |
| Marca e e-mails | Aparência das páginas hospedadas e dos e-mails de login, e o seu próprio domínio. |
| Importar usuários | Traga usuários de outra plataforma de identidade. |
| Desenvolvedores | Chaves, SDKs, prompt para o seu agente de programação com IA, eventos e webhooks. |
Para saber quanto a Autenticação custa, veja preços e usuários ativos.
#Relacionados
- Preços e usuários ativos
- Métodos de login
- Visão geral da Autenticação na documentação da Didit
- Tokens e JWKS na documentação da Didit
Ainda com dúvida? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual você está perguntando.