Didit ऑथेंटिकेशन आपके अपने यूज़र के लिए साइन-इन जोड़ता है। यह Sandbox में चालू है और Live में एक क्लिक में। पहले साइन-इन तक चार सेट-अप स्टेप फ़ॉलो करें।
Didit ऑथेंटिकेशन आपके अपने यूज़र के लिए साइन-इन जोड़ता है: पासकी, ईमेल कोड, पासवर्ड, सोशल साइन-इन और भी बहुत कुछ, होस्टेड पेज पर या आपकी अपनी स्क्रीन पर। यह हर Sandbox एप्लिकेशन में पहले से चालू है। Live एप्लिकेशन में साइडबार में ऑथेंटिकेशन खोलें, इंस्टॉल करें दबाएं, फिर प्रमाणीकरण चालू करें दबाएं। इसके बाद पहली बार चलने वाली चेकलिस्ट के चार स्टेप फ़ॉलो करें: साइन-इन के तरीके चुनें, अपने रीडायरेक्ट URL जोड़ें, अपना साइन-इन पेज आज़माएं और अपने एप्लिकेशन को इंटीग्रेट करें।
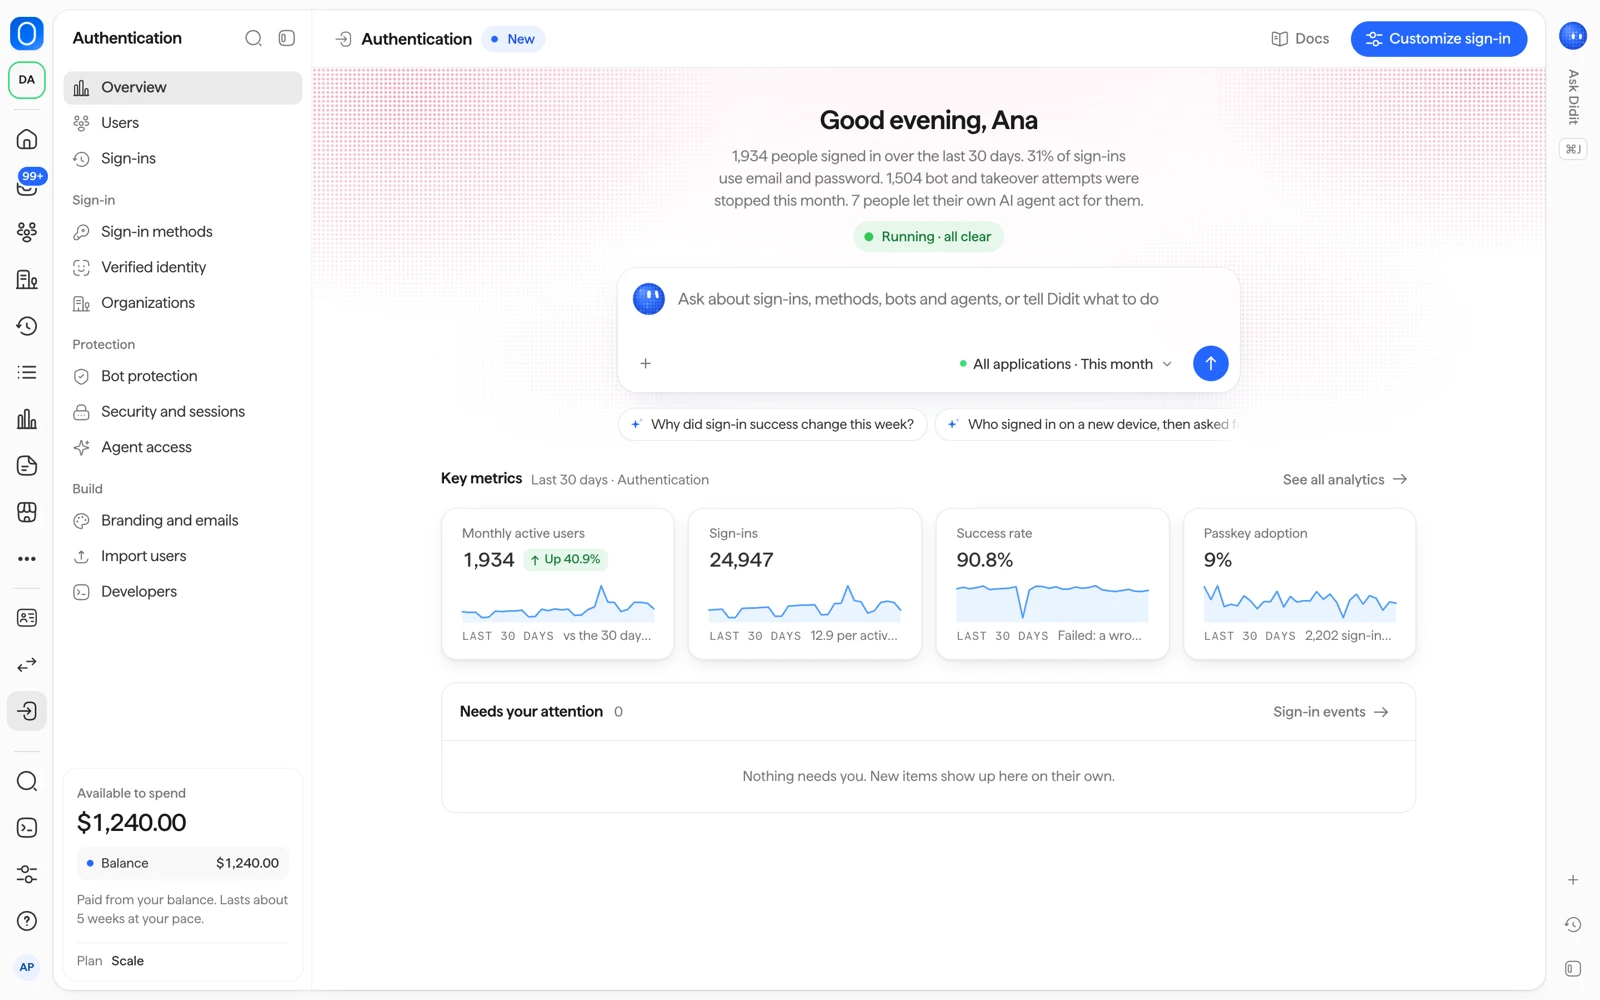
#यह क्या है
ऑथेंटिकेशन Didit के तीन प्रोडक्ट में से एक है। यह आपके ऐप को इस्तेमाल करने वाले लोगों के साइन-अप और साइन-इन को संभालता है, और आप इसे बिज़नेस कंसोल से मैनेज करते हैं।
जो लोग साइन इन करते हैं, वही लोग हैं जिन्हें आप वेरिफाई करते हैं। हर व्यक्ति का एक ही रिकॉर्ड होता है, और आप दोनों जगह एक ही vendor_data वैल्यू इस्तेमाल करके उनके साइन-इन और वेरिफिकेशन को जोड़ते हैं।
#इसे चालू करें
- Sandbox: कुछ करने की ज़रूरत नहीं। ऑथेंटिकेशन हर Sandbox एप्लिकेशन में चालू है और मुफ़्त है।
- Live: साइडबार में ऑथेंटिकेशन खोलें, इंस्टॉल करें दबाएं, फिर प्रमाणीकरण चालू करें दबाएं। इसमें न कोई अनुरोध करना पड़ता है और न इंतज़ार।
Live एप्लिकेशन में होस्टेड साइन-इन पेज तब काम करना शुरू करता है जब आप अपनी पहली ऑथेंटिकेशन सेटिंग सेव करते हैं, जैसे अपने साइन-इन के तरीके। तब तक उसका पता "नहीं मिला" का जवाब देता है।
आपके पास ऐसी भूमिका होनी चाहिए जो एप्लिकेशन बदल सकती हो। डिफ़ॉल्ट रूप से यह Developer, Admin और Owner है। Reader और Compliance Officer ऑथेंटिकेशन के पेज देख सकते हैं, पर इसे चालू नहीं कर सकते और सेटिंग नहीं बदल सकते।
#होस्टेड पेज या आपकी अपनी स्क्रीन
चेकलिस्ट पूछती है कि आप कौन-सी साइन-इन स्क्रीन चाहते हैं:
- होस्टेड साइन-इन पेज: Didit आपके ब्रांड में साइन-इन, साइन-अप और अकाउंट पेज होस्ट करता है। यह सुझाया गया विकल्प है।
- आपकी अपनी स्क्रीन: आप स्क्रीन खुद बनाते हैं और अपने ऐप के अंदर SDK कॉम्पोनेंट इस्तेमाल करते हैं।
#चार स्टेप में सेट अप करें
पहली बार चलने वाली चेकलिस्ट, ऑथेंटिकेशन सेट अप करें, आपकी प्रगति दिखाती है। सब कुछ पहले Sandbox में काम करता है, और जब तक आप अपने ऐप को Didit पर नहीं लगाते, आपके यूज़र को कुछ नहीं दिखता।
- साइन-इन के तरीके चुनें
साइन-इन के तरीके खोलें और जो तरीके चाहिए उन्हें चालू करें। हर तरीके को क्या चाहिए, यह साइन-इन के तरीके में देखें।
- अपने रीडायरेक्ट URL जोड़ें
सुरक्षा और सत्र खोलें और रीडायरेक्ट URL और अनुमत ओरिजिन के नीचे अपने सटीक पते जोड़ें। आप 50 रीडायरेक्ट URL और 50 अनुमत ओरिजिन तक जोड़ सकते हैं। Live में सिर्फ़
https://पते स्वीकार होते हैं। Sandbox मेंlocalhost,127.0.0.1और[::1]परhttp://भी स्वीकार होता है। वाइल्डकार्ड, फ़्रेगमेंट और कस्टम स्कीम अस्वीकार हो जाते हैं। - अपना साइन-इन पेज आज़माएं
साइन-इन के तरीके में अपना साइन-इन पेज आज़माएँ दबाएं, या Sandbox में अपने ही ऐप पर साइन इन करें।
- अपने एप्लिकेशन को इंटीग्रेट करें
डेवलपर्स खोलें, पब्लिशेबल की कॉपी करें (यह Sandbox में
pk_test_से और Live मेंpk_live_से शुरू होती है) और अपने प्लेटफ़ॉर्म का SDK इंस्टॉल करें। या इंटीग्रेशन प्रॉम्प्ट कॉपी करें दबाएं और उसे किसी AI कोडिंग एजेंट में पेस्ट करें। पब्लिशेबल की सिर्फ़ आपके एप्लिकेशन की पहचान कराती है, यह सीक्रेट नहीं है।
Sandbox और Live की सेटिंग अलग-अलग हैं, इसलिए रीडायरेक्ट URL अपने Live एप्लिकेशन में फिर से जोड़ें और उसकी pk_live_ की इस्तेमाल करें।
#अपने सर्वर पर टोकन वेरिफाई करें
साइन-इन के बाद आपके ऐप को एक एक्सेस टोकन मिलता है। उस पर भरोसा करने से पहले, आपके सर्वर को उसके सिग्नेचर को अपने issuer की पब्लिक कीज़ से जाँचना होगा और issuer, audience और एक्सपायरी की तारीख़ भी जाँचनी होगी। टोकन और JWKS पेज हर क्लेम और सटीक जाँचों की सूची देता है।
#कंसोल में चीज़ें कहां हैं
| पेज | यह क्या करता है |
|---|---|
| अवलोकन | सेट-अप की प्रगति, फिर साइन-इन, एक्टिव यूज़र और उपयोग। |
| उपयोगकर्ता | वही लोगों की लिस्ट जो वेरिफिकेशन के लिए है, हर व्यक्ति पर साइन-इन कंट्रोल के साथ। |
| साइन-इन | हर साइन-इन कोशिश और हर सक्रिय सत्र। |
| साइन-इन के तरीके | तरीकों को चालू और बंद करें और साइन-इन बॉक्स का प्रीव्यू देखें। |
| सत्यापित पहचान | साइन-अप के समय या संवेदनशील कार्रवाइयों से पहले सत्यापित पहचान माँगें। |
| संगठन | आपके ग्राहकों के अपने संगठन, सदस्यों और कंपनी लॉगिन के साथ। |
| बॉट से सुरक्षा | चुनें कि बॉट और अकाउंट टेकओवर को कैसे संभाला जाए। |
| सुरक्षा और सत्र | टू-स्टेप लॉगिन, सत्र की अवधि, पासवर्ड के नियम और रीडायरेक्ट URL। |
| एजेंट ऐक्सेस | लोगों को अपने AI एजेंट को सीमित ऐक्सेस के साथ मंज़ूर करने दें। |
| ब्रांडिंग और ईमेल | होस्टेड पेज और साइन-इन ईमेल का रूप, और आपका अपना डोमेन। |
| उपयोगकर्ता इंपोर्ट करें | किसी दूसरे आइडेंटिटी प्लेटफ़ॉर्म से यूज़र लाएं। |
| डेवलपर्स | कीज़, SDK, आपके AI कोडिंग एजेंट के लिए प्रॉम्प्ट, इवेंट और webhooks। |
ऑथेंटिकेशन की कीमत जानने के लिए, कीमत और एक्टिव यूज़र देखें।
#संबंधित
- कीमत और एक्टिव यूज़र
- साइन-इन के तरीके
- Didit डॉक्यूमेंटेशन में ऑथेंटिकेशन का ओवरव्यू
- Didit डॉक्यूमेंटेशन में टोकन और JWKS
अभी भी अटके हैं? किसी व्यक्ति से बात करें।
अपने संगठन की ID और जिस सेशन के बारे में पूछ रहे हैं उसकी ID शामिल करें।