Didit 인증은 내 사용자를 위한 로그인을 추가합니다. 샌드박스에서는 켜져 있고 라이브에서는 한 번 클릭하면 됩니다. 네 단계로 설정하세요.
Didit 인증은 내 사용자를 위한 로그인을 추가합니다. 패스키, 이메일 코드, 비밀번호, 소셜 로그인 등을 호스팅 페이지나 직접 만든 화면에서 사용할 수 있습니다. 모든 샌드박스 애플리케이션에서는 이미 켜져 있습니다. 라이브 애플리케이션에서는 사이드바에서 인증을 열고 설치를 누른 다음 인증 켜기를 누르세요. 그런 다음 첫 실행 체크리스트의 네 단계를 따르세요. 로그인 방법 선택, 리디렉션 URL 추가, 로그인 페이지 시험, 애플리케이션 연동입니다.
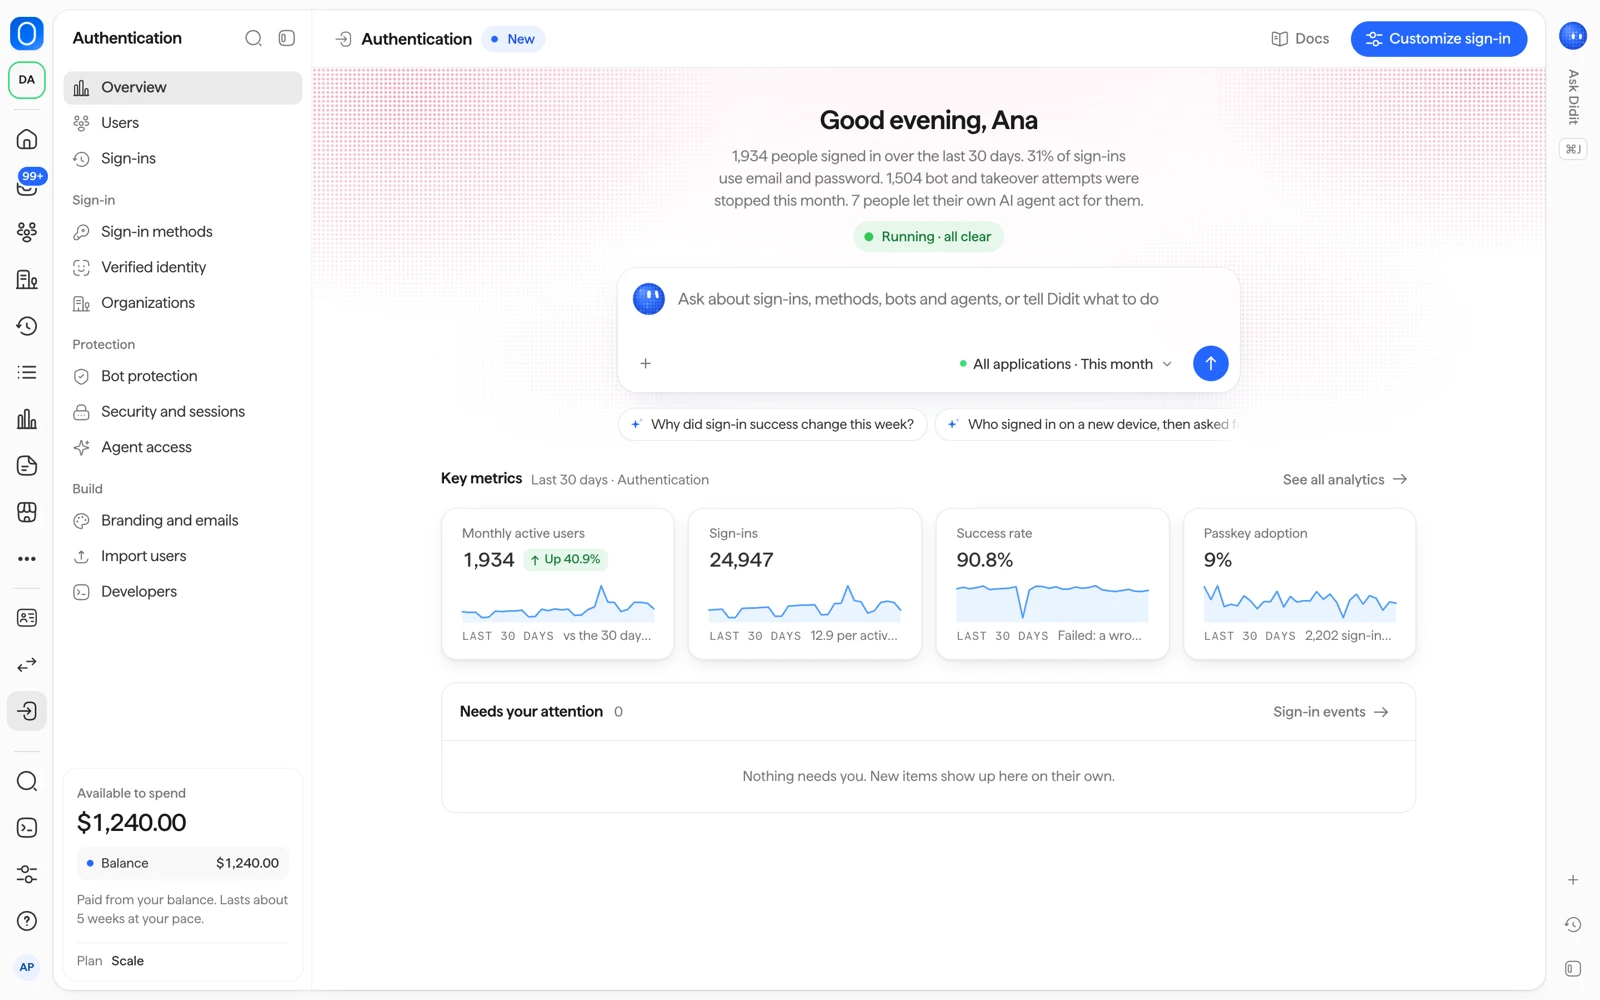
#인증이란
인증은 Didit의 세 가지 제품 중 하나입니다. 내 앱을 사용하는 사람들의 가입과 로그인을 처리하며, 비즈니스 콘솔에서 관리합니다.
로그인하는 사람은 내가 인증하는 사람과 같습니다. 사람마다 레코드가 하나이며, 두 곳에서 같은 vendor_data 값을 사용하면 로그인과 인증이 서로 연결됩니다.
#켜기
- 샌드박스: 할 일이 없습니다. 인증은 모든 샌드박스 애플리케이션에서 켜져 있으며 무료입니다.
- 라이브: 사이드바에서 인증을 열고 설치를 누른 다음 인증 켜기를 누르세요. 요청 단계도, 기다릴 필요도 없습니다.
라이브 애플리케이션에서는 로그인 방법 같은 첫 인증 설정을 저장하면 호스팅 로그인 페이지가 작동하기 시작합니다. 그 전까지는 해당 주소가 "찾을 수 없음"으로 응답합니다.
애플리케이션을 편집할 수 있는 역할이 필요합니다. 기본적으로 개발자, 관리자, 소유자입니다. 읽기 전용과 컴플라이언스 담당자는 인증 페이지를 볼 수 있지만 켜거나 설정을 바꿀 수는 없습니다.
#호스팅 페이지 또는 직접 만든 화면
체크리스트에서 어떤 로그인 화면을 사용할지 묻습니다.
- 호스팅 로그인 페이지: Didit이 내 브랜드로 로그인, 가입, 계정 페이지를 호스팅합니다. 권장하는 선택입니다.
- 직접 만든 화면: 화면은 직접 만들고, 앱 안에서 SDK 구성 요소를 사용합니다.
#네 단계로 설정하기
첫 실행 체크리스트 인증 설정에서 진행 상황을 확인할 수 있습니다. 모든 것은 먼저 샌드박스에서 작동하며, 앱을 Didit으로 전환하기 전까지 사용자에게는 아무것도 보이지 않습니다.
- 로그인 방법 선택
로그인 방법을 열고 원하는 방법을 켜세요. 각 방법에 필요한 항목은 로그인 방법을 참고하세요.
- 리디렉션 URL 추가
보안 및 세션을 열고 리디렉션 URL 및 허용된 출처에 정확한 주소를 추가하세요. 리디렉션 URL은 최대 50개, 허용된 출처도 최대 50개까지 추가할 수 있습니다. 라이브는
https://주소만 허용합니다. 샌드박스는localhost,127.0.0.1,[::1]의http://도 허용합니다. 와일드카드, 프래그먼트, 사용자 지정 스킴은 거부됩니다. - 로그인 페이지 시험
로그인 방법에서 로그인 페이지 시험을 누르거나, 샌드박스에서 내 앱에 직접 로그인해 보세요.
- 애플리케이션 연동
개발자를 열고 게시 가능 키를 복사한 다음(샌드박스는
pk_test_, 라이브는pk_live_로 시작) 사용하는 플랫폼의 SDK를 설치하세요. 또는 통합 프롬프트 복사를 눌러 AI 코딩 에이전트에 붙여 넣으세요. 게시 가능 키는 애플리케이션을 식별할 뿐 비밀이 아닙니다.
샌드박스와 라이브는 설정이 별개이므로, 라이브 애플리케이션에서도 리디렉션 URL을 다시 추가하고 해당 pk_live_ 키를 사용하세요.
#서버에서 토큰 검증하기
로그인 후 앱은 액세스 토큰을 받습니다. 토큰을 신뢰하기 전에 서버가 발급자의 공개 키로 서명을 확인하고, 발급자, 대상(audience), 만료일도 확인해야 합니다. 토큰과 JWKS 페이지에 모든 클레임과 정확한 확인 항목이 나와 있습니다.
#콘솔에서 각 항목의 위치
| 페이지 | 기능 |
|---|---|
| 개요 | 설정 진행 상황, 그리고 로그인, 활성 사용자, 사용량. |
| 사용자 | 인증과 같은 사용자 목록이며, 사람마다 로그인 관련 제어가 있습니다. |
| 로그인 | 모든 로그인 시도와 모든 활성 세션. |
| 로그인 방법 | 방법을 켜고 끄며 로그인 상자를 미리 봅니다. |
| 인증된 신원 | 가입 시 또는 민감한 작업 전에 인증된 신원을 요구합니다. |
| 조직 | 내 고객의 조직, 구성원, 회사 로그인. |
| 봇 보호 | 봇과 계정 탈취를 어떻게 처리할지 선택합니다. |
| 보안 및 세션 | 2단계 로그인, 세션 길이, 비밀번호 규칙, 리디렉션 URL. |
| 에이전트 접근 | 사람들이 범위가 제한된 접근으로 자신의 AI 에이전트를 승인하게 합니다. |
| 브랜딩 및 이메일 | 호스팅 페이지와 로그인 이메일의 모양, 그리고 내 도메인. |
| 사용자 가져오기 | 다른 신원 플랫폼의 사용자를 가져옵니다. |
| 개발자 | 키, SDK, AI 코딩 에이전트용 프롬프트, 이벤트, 웹훅. |
인증 요금은 요금과 활성 사용자를 참고하세요.
#관련 문서
아직 해결되지 않았나요? 담당자와 이야기하세요.
조직 ID와 문의할 세션 ID를 함께 보내 주세요.