A Autenticação da Didit adiciona o início de sessão aos teus utilizadores. Está ativa em Sandbox e em Produção basta um clique. Segue os quatro passos.
A Autenticação da Didit adiciona o início de sessão aos teus próprios utilizadores, com chaves de acesso, códigos por e-mail, palavras-passe, início de sessão social e mais, em páginas alojadas ou nos teus próprios ecrãs. Já está ativa em todas as aplicações Sandbox. Numa aplicação em Produção, abre Autenticação na barra lateral, carrega em Instalar e depois em Ativar a Autenticação. Depois segue os quatro passos da lista de primeira utilização: escolher os métodos de início de sessão, adicionar os teus URLs de redirecionamento, experimentar a tua página de início de sessão e integrar a tua aplicação.
#O que é
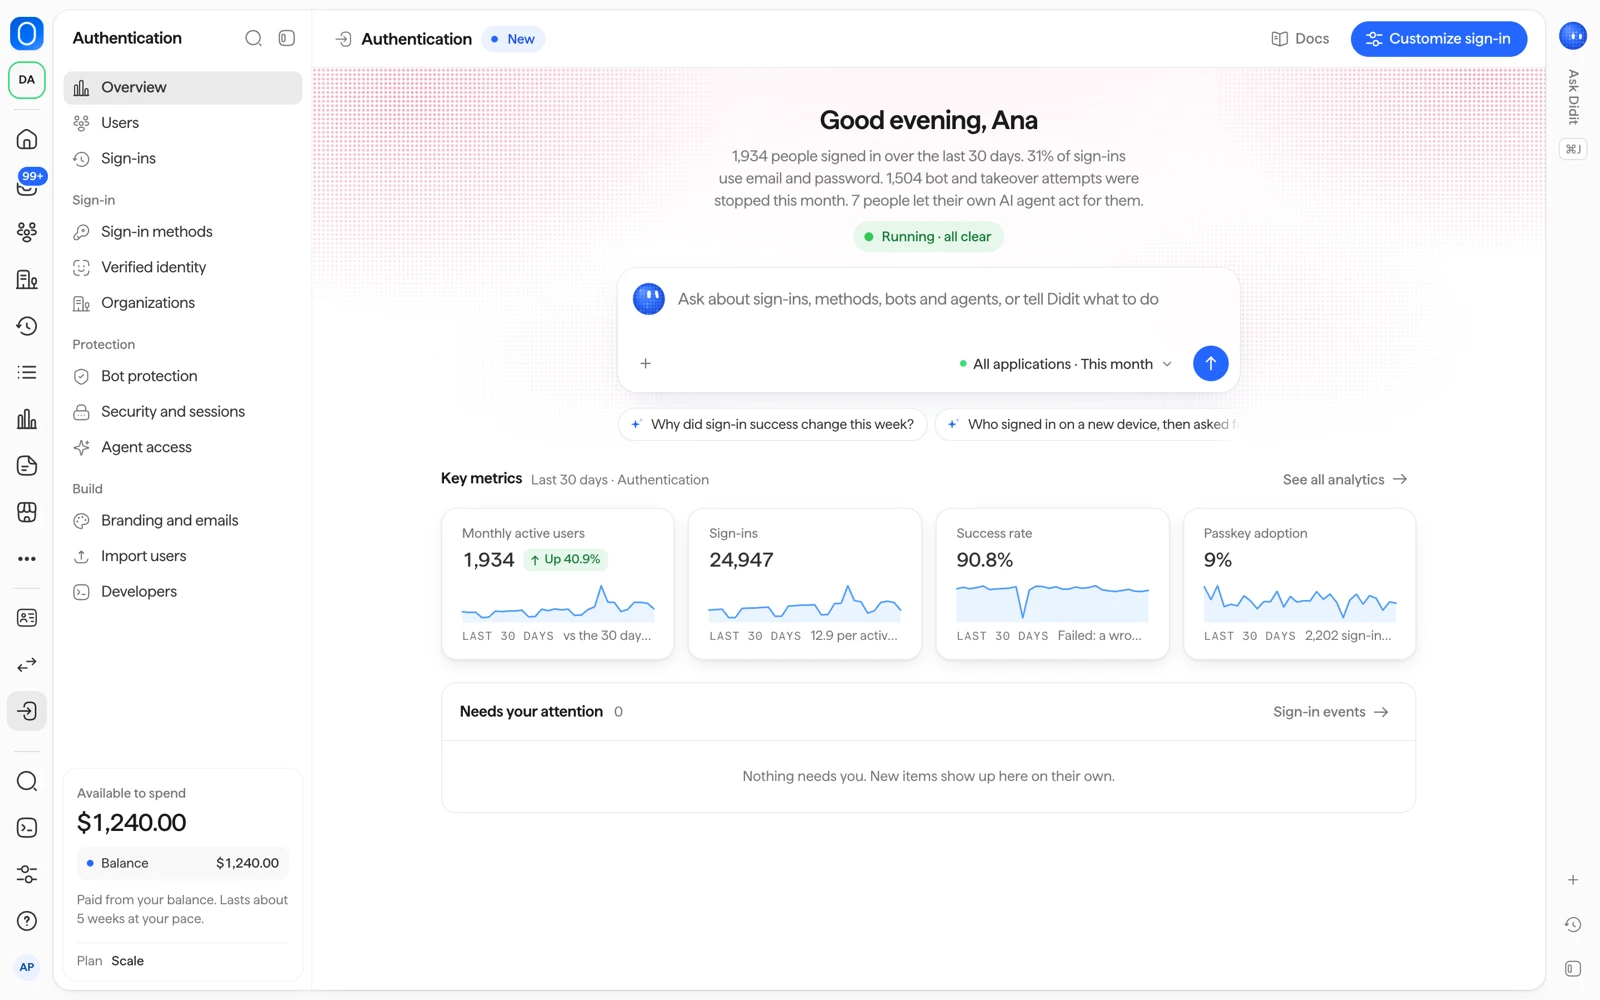
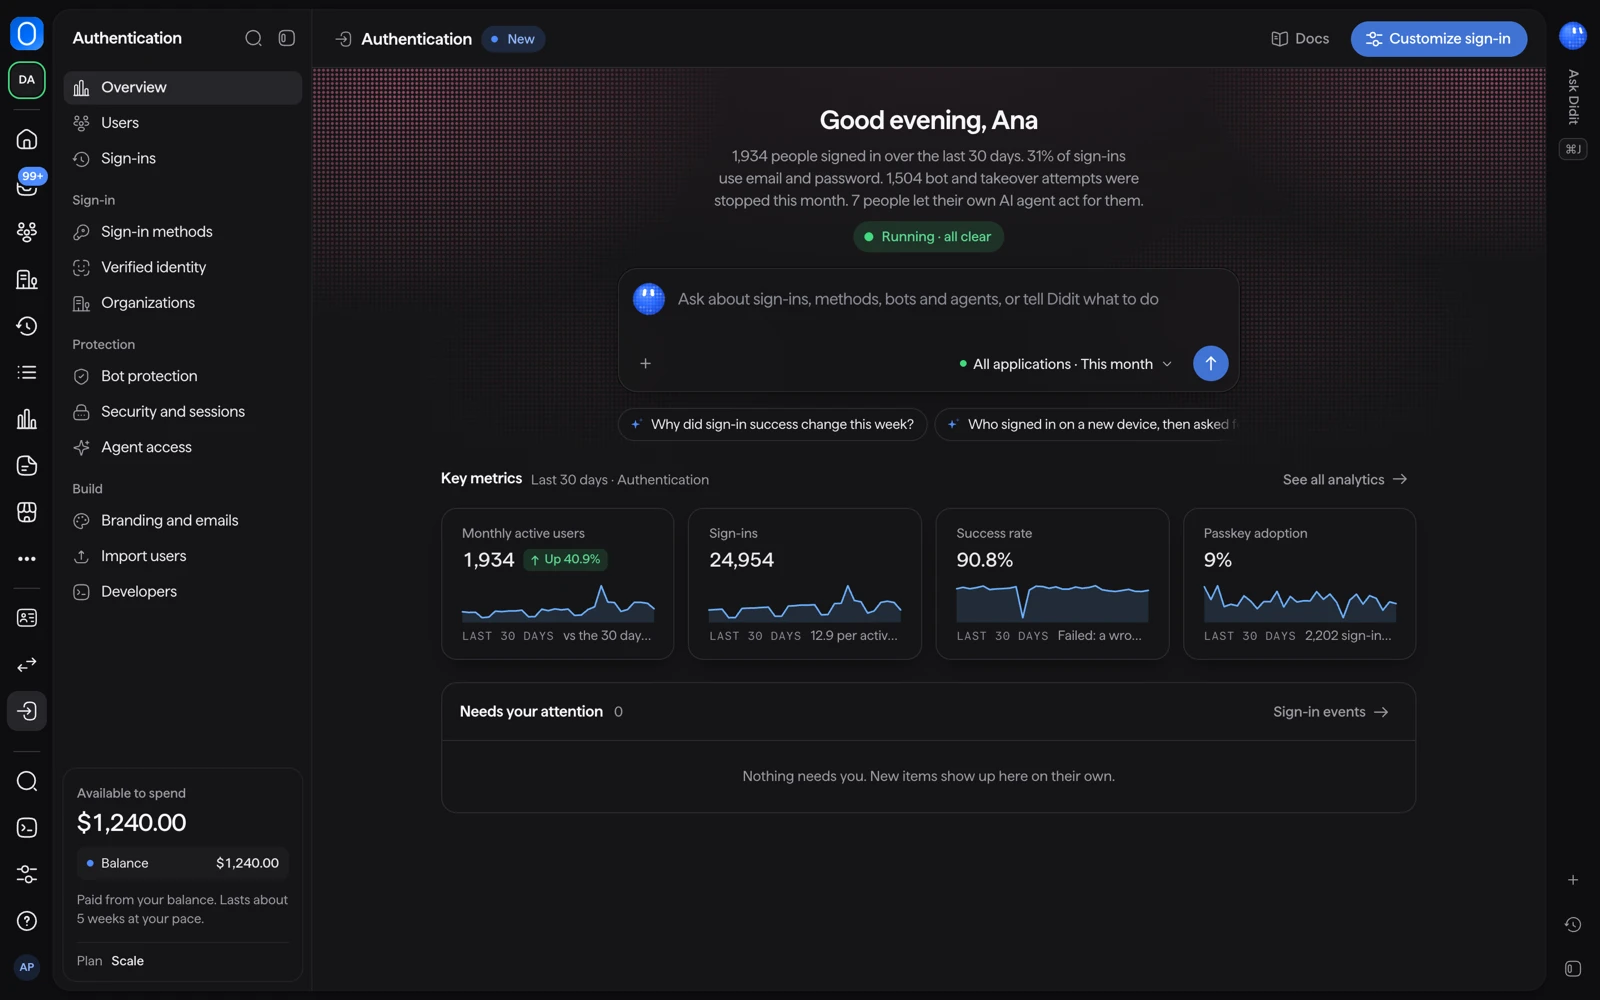
A Autenticação é um dos três produtos da Didit. Trata do registo e do início de sessão das pessoas que usam a tua aplicação, e geres tudo na Consola de negócio.
As pessoas que iniciam sessão são as mesmas que verificas. Cada pessoa tem um único registo, e ligas os seus inícios de sessão e as suas verificações usando o mesmo valor de vendor_data em ambos.
#Ativar
- Sandbox: não tens de fazer nada. A Autenticação está ativa em todas as aplicações Sandbox e é gratuita.
- Produção: abre Autenticação na barra lateral, carrega em Instalar e depois em Ativar a Autenticação. Não há pedido nem espera.
Numa aplicação em Produção, a página de início de sessão alojada só começa a funcionar quando guardas as tuas primeiras definições de Autenticação, por exemplo os teus métodos de início de sessão. Até lá, o endereço dela responde "não encontrado".
Precisas de uma função que possa editar aplicações. Por predefinição, são Programador, Administrador e Proprietário. O Leitor e o Responsável pela conformidade podem ler as páginas da Autenticação, mas não a podem ativar nem alterar definições.
#Páginas alojadas ou os teus próprios ecrãs
A lista pergunta que ecrãs de início de sessão queres:
- Página de início de sessão alojada: a Didit aloja o início de sessão, o registo e a página da conta com a tua marca. É a opção recomendada.
- Os teus próprios ecrãs: crias tu os ecrãs e usas os componentes do SDK dentro da tua aplicação.
#Configurar em quatro passos
A lista de primeira utilização, Configure a Autenticação, mostra o teu progresso. Tudo funciona primeiro em Sandbox, e os teus utilizadores não veem nada até passares a tua aplicação para a Didit.
- Escolher os métodos de início de sessão
Abre Métodos de início de sessão e ativa os métodos que queres. Consulta métodos de início de sessão para saberes o que cada um exige.
- Adicionar os teus URLs de redirecionamento
Abre Segurança e sessões e adiciona os teus endereços exatos em URL de redirecionamento e origens permitidas. Podes adicionar até 50 URLs de redirecionamento e 50 origens permitidas. A Produção só aceita endereços
https://. O Sandbox aceita tambémhttp://emlocalhost,127.0.0.1e[::1]. Carateres universais, fragmentos e esquemas personalizados são recusados. - Experimentar a tua página de início de sessão
Carrega em Experimente a sua página de início de sessão em Métodos de início de sessão, ou inicia sessão na tua própria aplicação em Sandbox.
- Integrar a tua aplicação
Abre Desenvolvedores, copia a chave publicável (começa por
pk_test_em Sandbox e porpk_live_em Produção) e instala o SDK da tua plataforma. Ou carrega em Copiar o prompt de integração e cola-o num agente de programação com IA. A chave publicável apenas identifica a tua aplicação e não é um segredo.
O Sandbox e a Produção têm definições separadas, por isso repete os URLs de redirecionamento na tua aplicação em Produção e usa a respetiva chave pk_live_.
#Verificar o token no teu servidor
A tua aplicação recebe um token de acesso depois do início de sessão. Antes de confiares nele, o teu servidor tem de verificar a sua assinatura com as chaves públicas do teu emissor e de confirmar o emissor, o público-alvo e a data de validade. A página de tokens e JWKS lista todas as declarações e as verificações exatas.
#Onde está cada coisa na consola
| Página | O que faz |
|---|---|
| Visão geral | O progresso da configuração e depois inícios de sessão, utilizadores ativos e utilização. |
| Utilizadores | A mesma lista de pessoas das verificações, com controlos de início de sessão em cada pessoa. |
| Inícios de sessão | Todas as tentativas de início de sessão e todas as sessões ativas. |
| Métodos de início de sessão | Ativa e desativa métodos e pré-visualiza a caixa de início de sessão. |
| Identidade verificada | Pede uma identidade verificada no registo ou antes de ações sensíveis. |
| Organizações | As organizações dos teus próprios clientes, com membros e logins da empresa. |
| Proteção contra bots | Escolhe como são tratados os bots e a apropriação de contas. |
| Segurança e sessões | Início de sessão em dois passos, duração da sessão, regras de palavra-passe e URLs de redirecionamento. |
| Acesso de agentes | Deixa as pessoas aprovarem os seus próprios agentes de IA com acesso limitado. |
| Marca e e-mails | O aspeto das páginas alojadas e dos e-mails de início de sessão, e o teu próprio domínio. |
| Importar utilizadores | Traz utilizadores de outra plataforma de identidade. |
| Desenvolvedores | Chaves, SDKs, prompt para o teu agente de programação com IA, eventos e webhooks. |
Para saberes quanto custa a Autenticação, consulta preços e utilizadores ativos.
#Relacionado
- Preços e utilizadores ativos
- Métodos de início de sessão
- Visão geral da Autenticação na documentação da Didit
- Tokens e JWKS na documentação da Didit
Continua com dúvidas? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual pergunta.