Didit認証は自社ユーザー向けのサインインを追加します。サンドボックスでは有効で、本番では1クリック。4つの手順で最初のサインインまで進めます。
Didit認証は、パスキー、メールコード、パスワード、ソーシャルサインインなどによるサインインを、自社ユーザー向けに追加します。ホスト型ページでも、独自の画面でも使えます。 認証はすべてのサンドボックスアプリケーションですでに有効です。本番アプリケーションでは、サイドバーの認証を開き、インストールを押して、Turn on Authentication(認証を有効にする)を押します。 その後、初回セットアップのチェックリストにある4つの手順に進みます。サインイン方法の選択、リダイレクトURLの追加、サインインページの試用、アプリケーションの統合です。
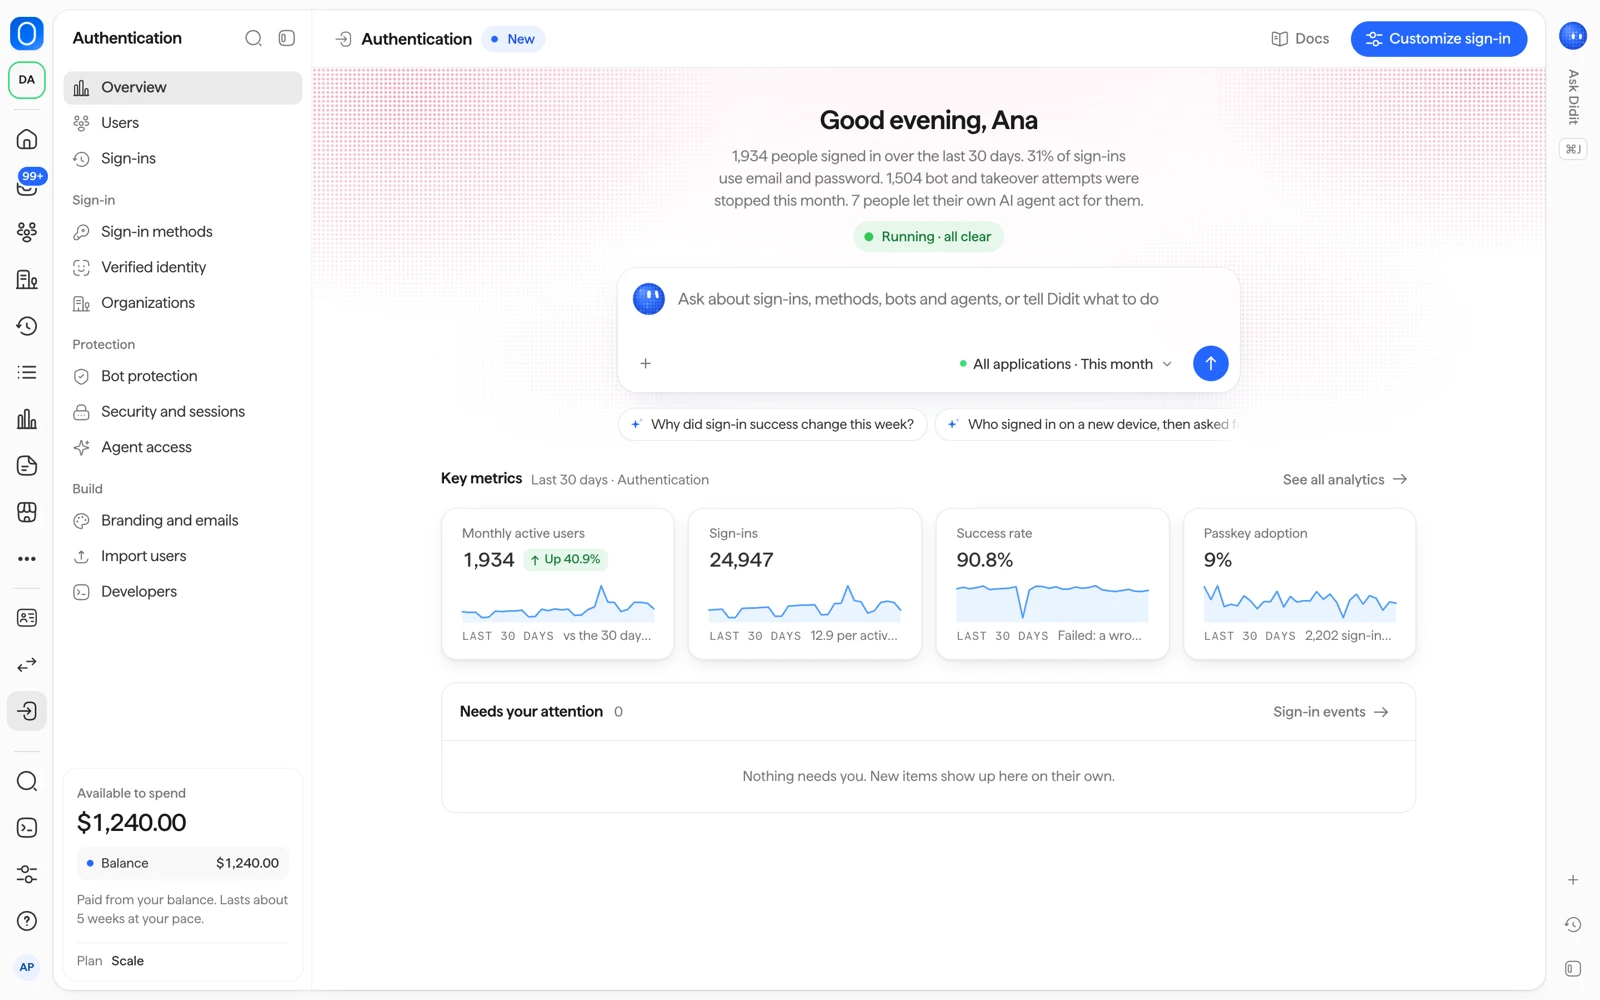
#認証とは
認証はDiditの3つのプロダクトの1つです。あなたのアプリを使う人のサインアップとサインインを担い、ビジネスコンソールから管理します。
サインインする人は、あなたが本人確認する人と同じです。1人につき1つのレコードがあり、両方で同じvendor_dataの値を使うことで、サインインと本人確認を結び付けられます。
#有効にする
- サンドボックス: 何もする必要はありません。認証はすべてのサンドボックスアプリケーションで有効で、無料です。
- 本番: サイドバーの認証を開き、インストールを押してからTurn on Authentication(認証を有効にする)を押します。申請の手順も待ち時間もありません。
本番アプリケーションでは、サインイン方法など最初の認証の設定を保存すると、ホスト型サインインページが動作し始めます。それまでは、そのアドレスは「見つかりません」と応答します。
アプリケーションを編集できるロールが必要です。デフォルトでは、開発者、管理者、オーナーです。閲覧者とコンプライアンス担当者は認証のページを閲覧できますが、有効にしたり設定を変更したりはできません。
#ホスト型ページか、独自の画面か
チェックリストでは、どのサインイン画面を使うかを尋ねられます。
- ホスト型サインインページ: Diditが、サインイン、サインアップ、アカウントページをあなたのブランドでホストします。こちらをおすすめします。
- 独自の画面: 画面は自分で作り、アプリ内でSDKのコンポーネントを使います。
#4つの手順でセットアップ
初回セットアップのチェックリスト認証をセットアップに進捗が表示されます。まずサンドボックスですべて動作を確認でき、アプリをDiditに切り替えるまで、ユーザーには何も表示されません。
- サインイン方法を選ぶ
サインイン方法を開き、使いたい方法をオンにします。各方法に必要なものはサインイン方法をご覧ください。
- リダイレクトURLを追加する
セキュリティとセッションを開き、リダイレクト URL と許可するオリジンにアドレスを正確に追加します。リダイレクトURLは最大50件、許可するオリジンも最大50件まで追加できます。本番で使えるのは
https://のアドレスのみです。サンドボックスでは、localhost、127.0.0.1、[::1]に限りhttp://も使えます。ワイルドカード、フラグメント、カスタムスキームは使えません。 - サインインページを試す
サインイン方法でサインインページを試すを押すか、サンドボックスの自分のアプリでサインインします。
- アプリケーションを統合する
開発者を開き、公開可能キー(サンドボックスでは
pk_test_、本番ではpk_live_で始まります)をコピーして、お使いのプラットフォーム向けのSDKをインストールします。または連携用プロンプトをコピーを押し、AIコーディングエージェントに貼り付けます。公開可能キーはアプリケーションを識別するだけで、秘密情報ではありません。
サンドボックスと本番の設定は別々です。本番アプリケーションでもリダイレクトURLを入力し、そのpk_live_キーを使ってください。
#サーバーでトークンを検証する
サインイン後、アプリはアクセストークンを受け取ります。信頼する前に、サーバーで、発行者の公開鍵に対する署名、そして発行者、オーディエンス、有効期限を確認する必要があります。すべてのクレームと具体的な確認項目は、トークンとJWKSのページにまとまっています。
#コンソールのどこに何があるか
| ページ | できること |
|---|---|
| 概要 | セットアップの進捗、続いてサインイン、アクティブユーザー、使用量。 |
| ユーザー | 本人確認と共通の人物リスト。各人にサインインの操作があります。 |
| サインイン | すべてのサインイン試行と、すべての有効なセッション。 |
| サインイン方法 | 方法のオンとオフの切り替え、サインインボックスのプレビュー。 |
| 確認済みの本人情報 | サインアップ時や重要な操作の前に、確認済みの本人情報を求めます。 |
| 組織 | お客様自身の組織、メンバー、企業ログイン。 |
| ボット対策 | ボットとアカウント乗っ取りへの対処方法を選びます。 |
| セキュリティとセッション | 2段階ログイン、セッションの長さ、パスワードルール、リダイレクトURL。 |
| エージェントアクセス | ユーザーが、範囲を限定して自分のAIエージェントを承認できるようにします。 |
| ブランディングとメール | ホスト型ページとサインインメールの見た目、独自ドメイン。 |
| ユーザーをインポート | 別のID基盤からユーザーを移行します。 |
| 開発者 | キー、SDK、AIコーディングエージェント用プロンプト、イベント、webhook。 |
認証の料金は、料金とアクティブユーザーをご覧ください。
#関連記事
まだ解決しませんか?担当者に相談する。
組織 ID と、問い合わせたいセッション ID を添えてください。