認証でボット対策を有効にし、MFAの必須化、セッションの長さ、パスワードルールを設定します。Growthプランが必要な設定も確認できます。
認証 → ボット対策を開き、人間のみ許可をオンにすると、サインアップ、サインイン、パスワードリセットが保護されます。認証 → セキュリティとセッションでは、MFAを必須にする対象、セッションの長さ、パスワードルール、リダイレクトURLを選びます。MFA、セッションの長さのカスタマイズ、ユーザーのBANにはGrowthプラン以上が必要です。
#ボット対策
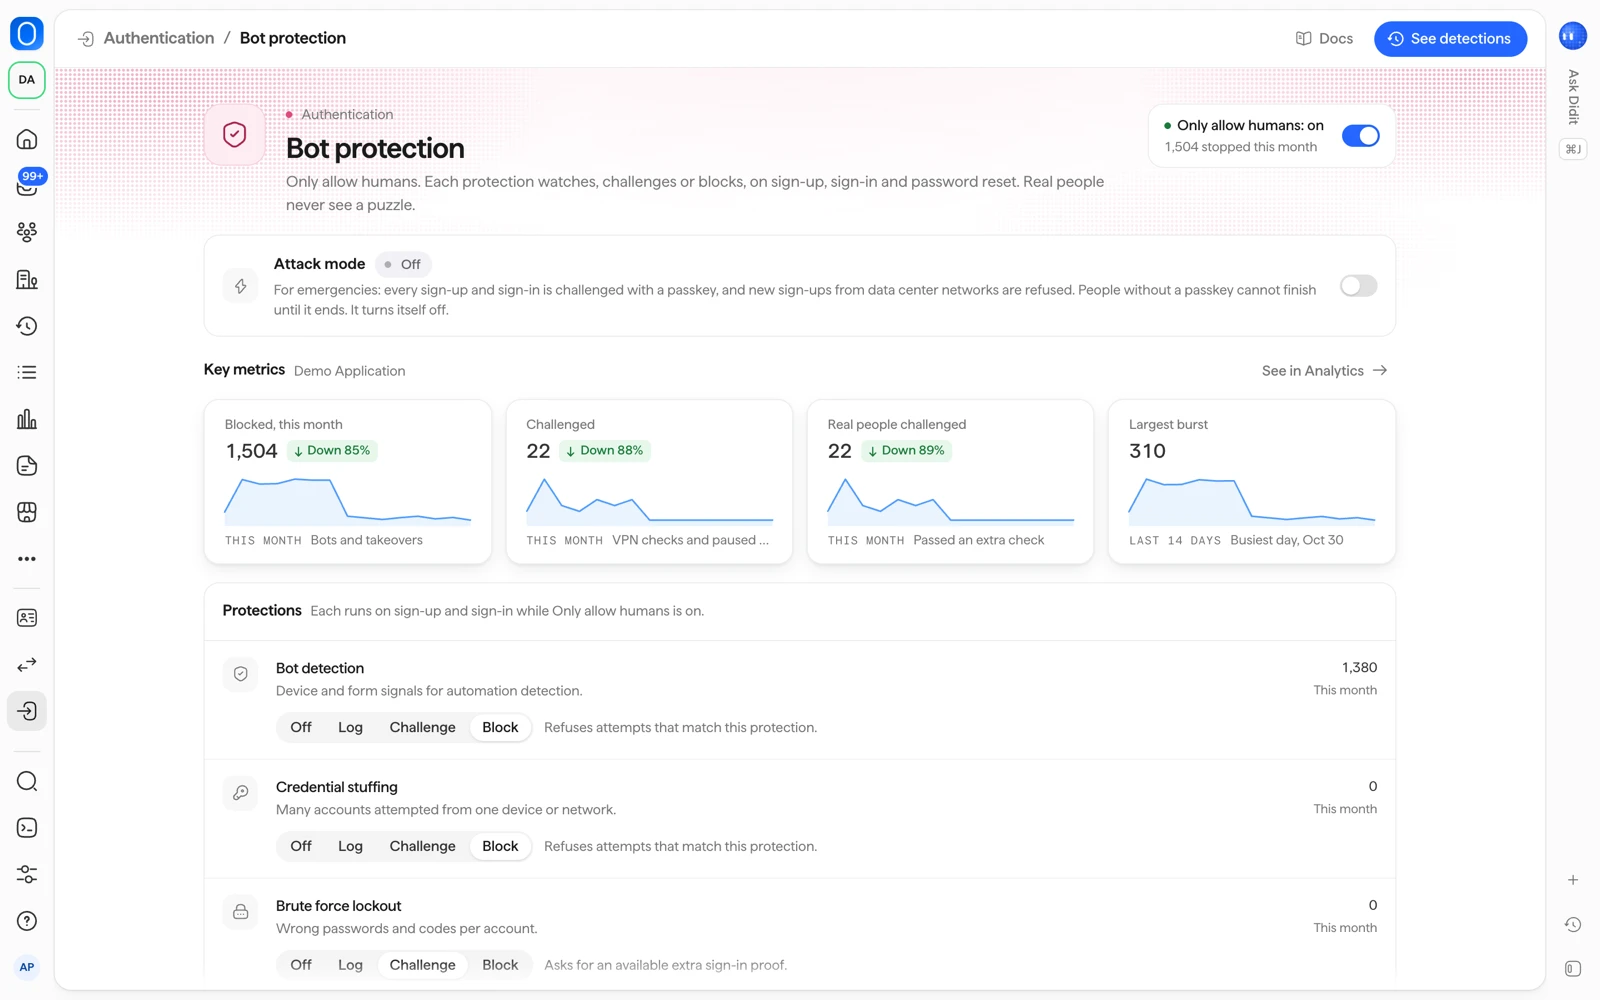
ボット対策は、デフォルトではオフです。人間のみ許可をオンにすると、6つの保護がすべてのサインアップ、サインイン、パスワードリセットを監視します。
| 保護 | 検出するもの |
|---|---|
| ボット検出 | デバイスとフォームのシグナルから、スクリプト、ヘッドレスブラウザ、ブラウザドライバーを検出します |
| 流出認証情報の不正利用 | 1つのデバイスやネットワークから多数のアカウントを試す行為、または既知の流出パスワードの使用 |
| 総当たり攻撃のロック | 1つのアカウントに対する失敗した試行の繰り返し |
| 使い捨てメール | 使い捨てメールのドメインからのサインアップ、およびメールコードやマジックリンクでのサインイン |
| VPNとデータセンターのIP | DiditのIP分析による、VPN、Tor、データセンターのネットワークからの試行 |
| 移動不可能な距離 | 直前のサインインから遠く離れた場所での、同一人物には速すぎるサインイン |
各保護には、次の4つのモードのいずれかを設定します。
| モード | 動作 |
|---|---|
| 無効 | 保護はチェックされません。 |
| 記録 | 試行は通り、Diditが一致を記録します。 |
| 追加確認 | その人は、先に追加の証明を通す必要があります。メールコードまたはパスキーです。 |
| ブロック | 試行は拒否されます。 |
実際のユーザーにパズルが表示されることはありません。ブロックされた試行では、アカウントが存在するかどうかが呼び出し元に伝わることはありません。各判定は認証 → サインインに表示されます。
#その他の保護
- 流出パスワードのチェック:新しいパスワードとリセット後のパスワードは、既知の流出パスワードと照合され、流出したものは拒否されます。パスワード自体がどこかに送信されることはありません。
- 攻撃モード:緊急時用です。攻撃モードを有効にするを押し、継続時間を1、6、24時間から選びます。動作中は、すべてのサインアップとサインインでパスキーによる追加確認が行われ、データセンターのネットワークからの新規サインアップは拒否され、パスキーのない人は終了するまで完了できません。モードは自動的に終了し、保存済みの設定が再び有効になり、終了時にはチームに通知されます。
- レート制限:設定にかかわらず、常に適用されます。
- ロック:ボット対策の設定を保存するまでは、パスワードを5回間違えるとアカウントが15分間ロックされます。総当たり攻撃のロックをブロックにすると、その人はパスワードをリセットする必要があります。自分でその人のロックを解除することもできます(ユーザー、セッション、組織をご覧ください)。
#サンドボックスでテストする
自動化されたブラウザテストはボットとして数えられます。テストは、ボット検出を無効または記録にしたサンドボックスアプリケーションで実行してください。
#許可リストとブロックリスト
Growth以上、およびすべてのサンドボックスアプリケーションでは、アプリケーションのリストにあるブロックリストと許可リストは、ボット対策のオン・オフにかかわらず、すべてのサインアップ、サインイン、パスワードリセットに適用されます。これらは本人確認と同じリストなので、そこでブロックした値はサインインでもブロックされます。
Freeでは、本番アプリケーションのリストは本人確認にのみ適用されます。
| リスト | サインイン時の動作 |
|---|---|
| ブロックリスト | メールアドレス、電話番号、IPアドレス(またはそれを含む範囲)、デバイス、ユーザー(そのvendor_data)が登録されている人は、サインアップもサインインもできません。試行は拒否され、認証 → サインインにブロックとして表示されます。 |
| 許可リスト | 登録されているIPアドレス(または範囲)は、ボット検出、流出認証情報の不正利用、VPNとデータセンターのIPをスキップします。登録されているメールアドレスは使い捨てメールをスキップします。登録されているデバイスは、サインイン時には何も変えません。総当たり攻撃のロック、移動不可能な距離、攻撃モード、レート制限、ブロックリストは常に適用されます。 |
- すでにサインインしている人がブロックリストに追加された場合、5分以内にサインアウトされます。
- 両方のリストにある値はブロックされます。
- リストの変更は30秒以内に反映されます。
- High Risk Countries(高リスク国)などのカスタムリストは、サインインには適用されません。
- リストを確認できない場合は、サインインが続行されます。この確認が原因でサインインが失敗することはありません。
#セキュリティとセッション
認証 → セキュリティとセッションには、次の設定があります。
| 設定 | 選択肢 | デフォルト |
|---|---|---|
| MFA が必須のユーザー | 全員、組織管理者、任意 | 組織管理者 |
| MFA の方法 | パスキー、認証アプリ、バックアップコードのすべてが使えます。どれを使うかを選ぶことはまだできません。 | いずれでも可 |
| セッションの有効期間 | 1日、7日、30日、90日 | 30日 |
| 非アクティブ状態で終了するまで | 30分、2時間、1日、7日 | 1日 |
| パスワードの最小文字数 | 8、10、12、14 | 10 |
| 登録できるユーザー | 全員、招待されたユーザー、許可ドメイン(最大100ドメイン) | 全員 |
ページにあるその他の設定は次のとおりです。
- 複数のデバイスを同時に使用:デフォルトでオンです。オフにすると、新しくサインインするたびに、その人の他のセッションがサインアウトされます。
- パスワード変更時に他のデバイスをログアウト:デフォルトでオンです。パスワードリセット後に、すべてのセッションを終了します。
- メールのサブアドレス:
name+tag@example.comのようなプラス記号付きのアドレスを受け付けるかどうかです。デフォルトではオフです。 - 許可するメールドメイン:サインアップを許可ドメインに限定する場合に使います。
- 許可リストとブロックリスト:リストを開き、アプリケーションのリストを管理します。上のセクションで説明したとおり、プランに含まれている場合は、どちらのリストもサインインに適用されます。
- リダイレクトURLと許可するオリジン:サインイン後にユーザーが戻る場所と、Diditを呼び出せるサイトです。アドレスは正確に登録してください。本番アプリケーションでは
https://のみ使えます。
チームがその人を取り消したりブロックしたりした場合や、リフレッシュトークンが再利用された場合にも、セッションは終了します。
#Growthが必要なもの
| 機能 | プラン |
|---|---|
| 2段階ログイン(MFA)、セッションの長さのカスタマイズ、ユーザーのBAN、サインイン時の許可リストとブロックリスト | Growth以上 |
| 30日間のサインインログ | Scale以上 |
これらがないプランでは、セキュリティとセッションに「セキュリティ設定にはアップグレードが必要です」とプランを見るが表示されます。その場合、セッションの長さは固定です。料金とアクティブユーザーをご覧ください。
設定の変更には、アプリケーションを編集できるロールが必要です。デフォルトでは、開発者、管理者、オーナーです。
#関連記事
まだ解決しませんか?担当者に相談する。
組織 ID と、問い合わせたいセッション ID を添えてください。