ऑथेंटिकेशन में बॉट से सुरक्षा चालू करें, MFA ज़रूरी करें, सत्र की अवधि और पासवर्ड के नियम सेट करें, और देखें कि किन सेटिंग के लिए Growth प्लान चाहिए।
साइन-अप, साइन-इन और पासवर्ड रीसेट को सुरक्षित करने के लिए ऑथेंटिकेशन → बॉट से सुरक्षा खोलें और सिर्फ़ इंसानों को अनुमति चालू करें। ऑथेंटिकेशन → सुरक्षा और सत्र खोलकर चुनें कि किसे MFA इस्तेमाल करना होगा, सत्र कितना चलेगा, आपके पासवर्ड के नियम क्या हैं और आपके रीडायरेक्ट URL क्या हैं। MFA, कस्टम सत्र अवधि और यूज़र बैन के लिए Growth प्लान या उससे ऊपर चाहिए।
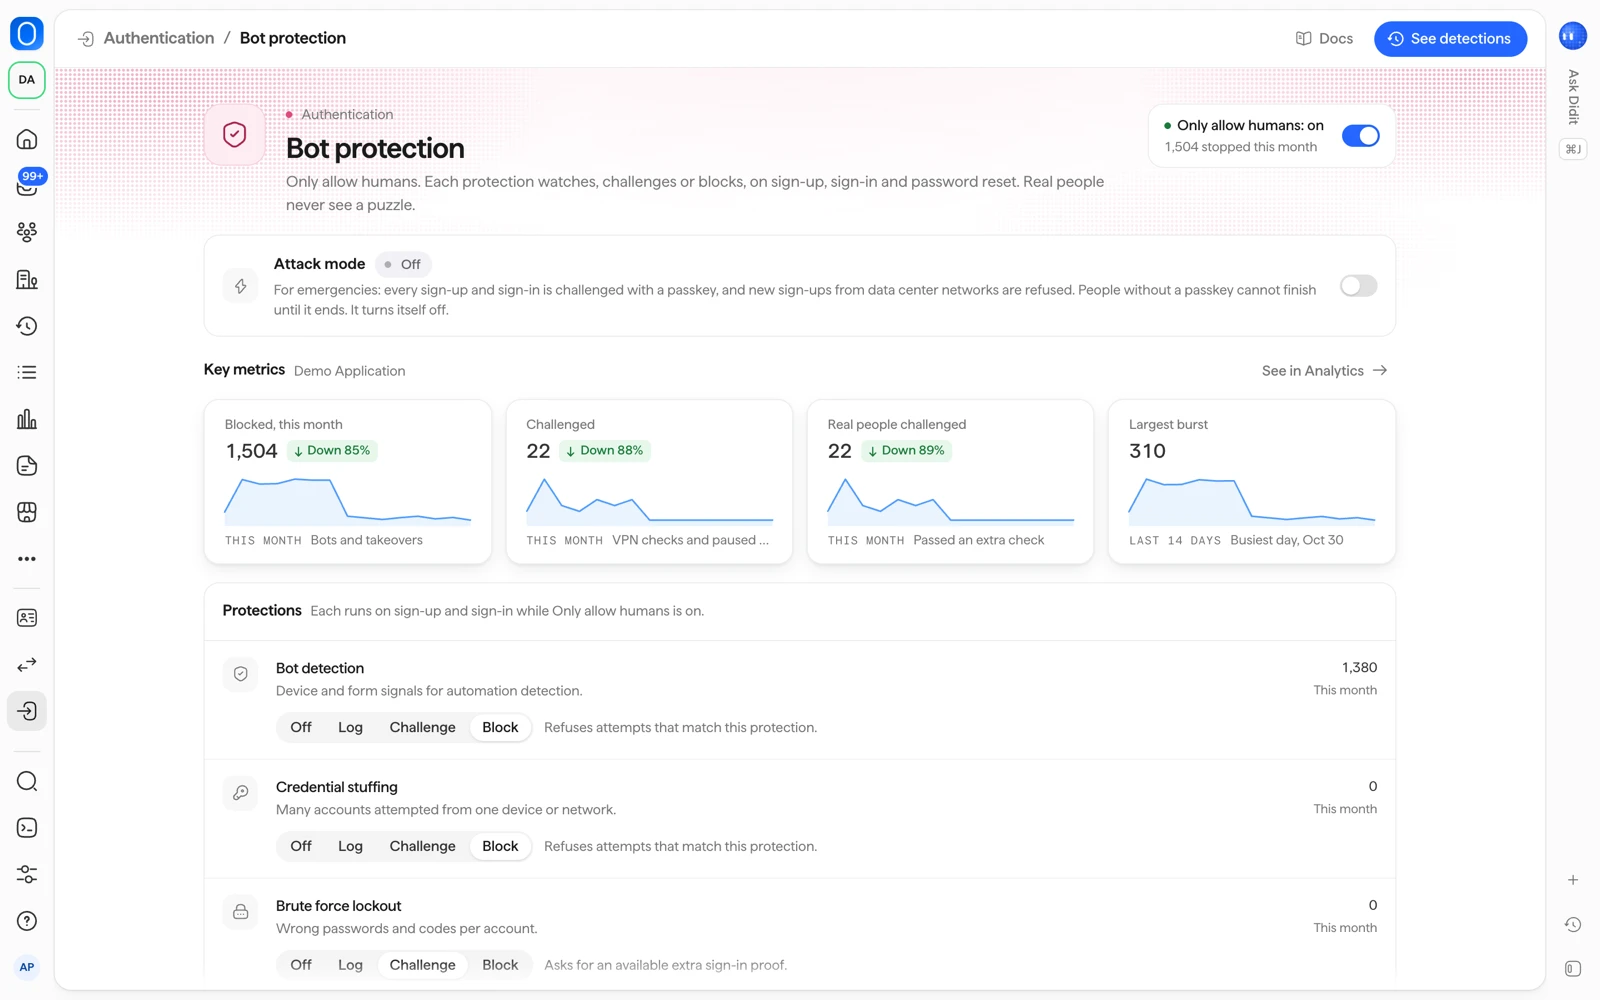
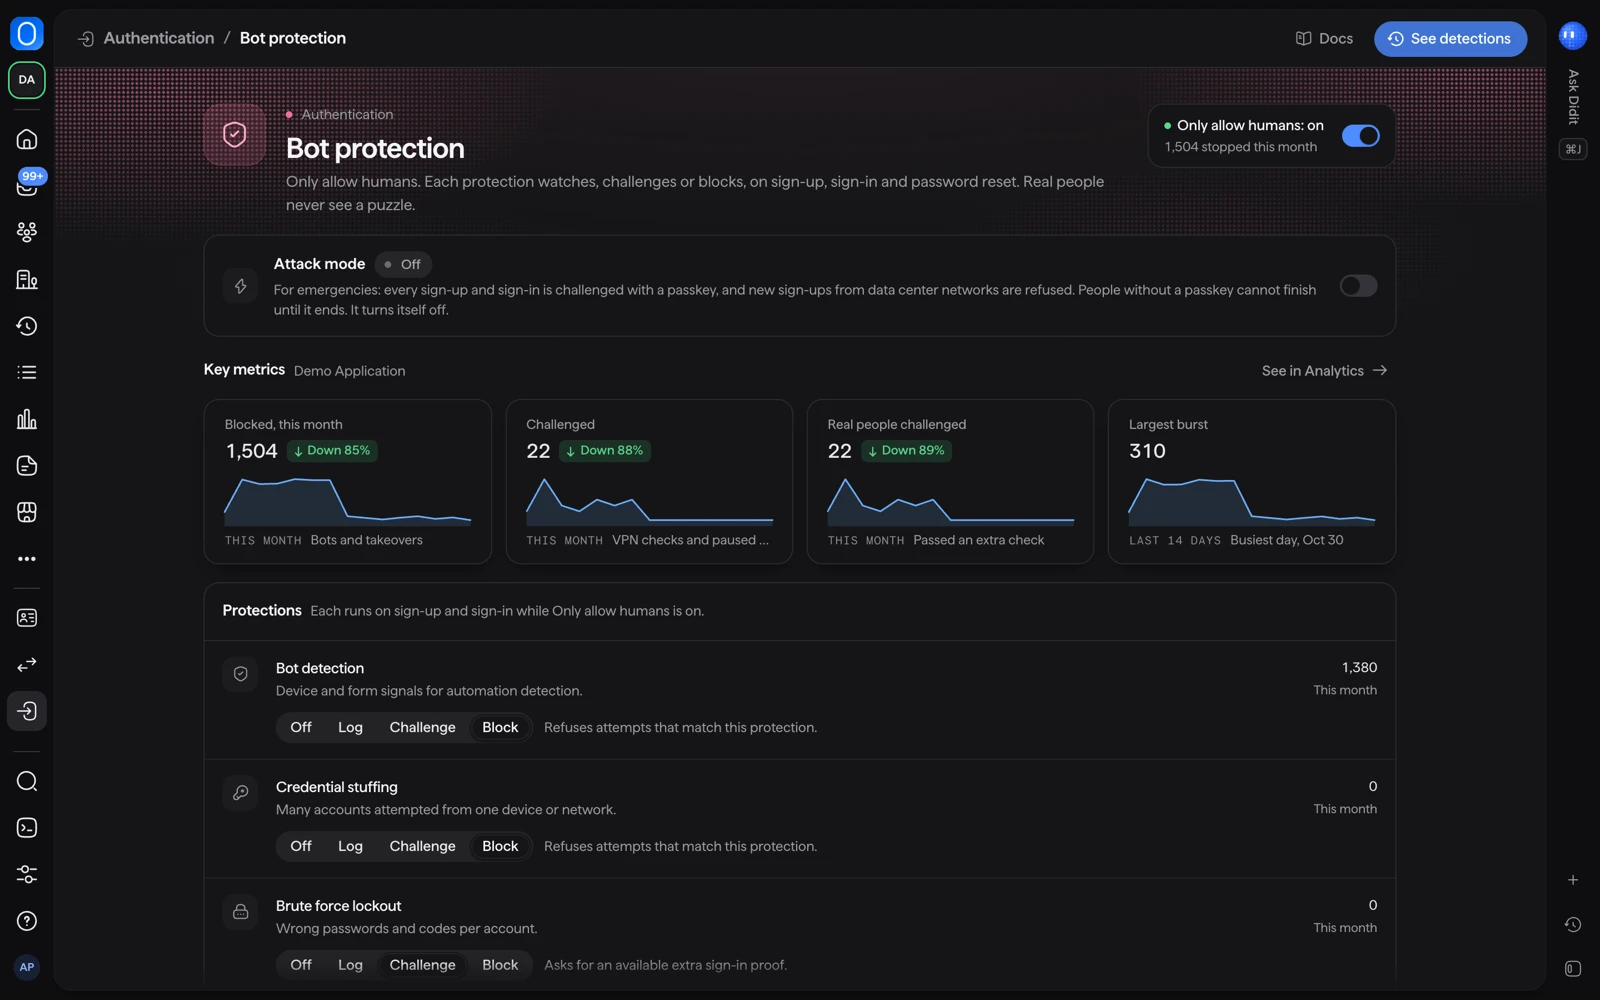
#बॉट से सुरक्षा
बॉट से सुरक्षा डिफ़ॉल्ट रूप से बंद है। जब आप सिर्फ़ इंसानों को अनुमति चालू करते हैं, तो छह सुरक्षाएं हर साइन-अप, साइन-इन और पासवर्ड रीसेट पर नज़र रखती हैं:
| सुरक्षा | यह क्या पकड़ती है |
|---|---|
| बॉट पहचान | स्क्रिप्ट, हेडलेस ब्राउज़र और ब्राउज़र ड्राइवर, डिवाइस और फ़ॉर्म के संकेतों से |
| चोरी किए गए क्रेडेंशियल का उपयोग | एक डिवाइस या नेटवर्क का कई अकाउंट आज़माना, या कोई जाना-पहचाना लीक हुआ पासवर्ड |
| बार-बार कोशिश पर लॉक | एक अकाउंट पर बार-बार नाकाम कोशिशें |
| अस्थायी ईमेल | अस्थायी ईमेल डोमेन से साइन-अप, और ईमेल कोड या मैजिक लिंक से साइन-इन |
| VPN और डेटा सेंटर के IP | VPN, Tor या डेटा-सेंटर नेटवर्क से कोशिशें, Didit के IP विश्लेषण से |
| असंभव यात्रा | पिछले साइन-इन से बहुत दूर का साइन-इन, इतनी जल्दी कि वही व्यक्ति न हो सके |
हर सुरक्षा को चार में से एक मोड दें:
| मोड | यह क्या करता है |
|---|---|
| बंद | सुरक्षा की जाँच नहीं होती। |
| लॉग | कोशिश आगे बढ़ जाती है और Didit मैच को दर्ज करता है। |
| जाँचें | व्यक्ति को पहले एक अतिरिक्त प्रमाण पास करना होता है। यह एक ईमेल कोड या पासकी है। |
| ब्लॉक करें | कोशिश अस्वीकार हो जाती है। |
असली लोग कभी कोई पहेली नहीं देखते। ब्लॉक की गई कोशिश कॉल करने वाले को कभी नहीं बताती कि अकाउंट मौजूद है या नहीं। हर फ़ैसला ऑथेंटिकेशन → साइन-इन में दिखता है।
#दूसरी सुरक्षाएं
- लीक हुए पासवर्ड की जाँच: नए और रीसेट किए पासवर्ड की जाँच जाने-पहचाने लीक हुए पासवर्ड से होती है, और लीक हुआ पासवर्ड अस्वीकार हो जाता है। पासवर्ड खुद कहीं नहीं भेजा जाता।
- अटैक मोड: आपात स्थिति के लिए। अटैक मोड चालू करें दबाएं और चुनें कि यह कितनी देर चले: 1, 6 या 24 घंटे। चलते समय हर साइन-अप और साइन-इन की पासकी से जाँच होती है, डेटा सेंटर नेटवर्क से नए साइन-अप अस्वीकार होते हैं, और बिना पासकी वाले लोग इसके खत्म होने तक पूरा नहीं कर सकते। यह अपने आप बंद हो जाता है, आपकी सेव की हुई सेटिंग फिर लागू हो जाती हैं, और खत्म होने पर आपकी टीम को सूचित किया जाता है।
- रेट लिमिट: हमेशा लागू रहती हैं, आपकी सेटिंग कुछ भी हो।
- लॉकआउट: जब तक आप बॉट से सुरक्षा की सेटिंग सेव नहीं करते, 5 ग़लत पासवर्ड अकाउंट को 15 मिनट के लिए लॉक कर देते हैं। जब बार-बार कोशिश पर लॉक ब्लॉक करें पर हो, तो व्यक्ति को अपना पासवर्ड रीसेट करना होगा। आप खुद भी व्यक्ति को अनलॉक कर सकते हैं (यूज़र, सत्र और संगठन देखें)।
#Sandbox में टेस्ट करें
ऑटोमेटेड ब्राउज़र टेस्ट बॉट गिने जाते हैं। उन्हें ऐसे Sandbox एप्लिकेशन में चलाएं जिसमें बॉट पहचान बंद या लॉग पर हो।
#अनुमति और अवरोध सूचियाँ
Growth और उससे ऊपर, और हर Sandbox एप्लिकेशन में, आपके एप्लिकेशन की सूचियाँ में मौजूद ब्लॉकलिस्ट और अनुमति सूची हर साइन-अप, साइन-इन और पासवर्ड रीसेट पर लागू होती हैं, चाहे बॉट से सुरक्षा चालू हो या न हो। ये वही सूचियाँ हैं जिनका उपयोग आपके वेरिफ़िकेशन करते हैं, इसलिए वहाँ ब्लॉक किया गया मान साइन-इन पर भी ब्लॉक होता है।
Free पर, Live एप्लिकेशन की सूचियाँ सिर्फ़ पहचान सत्यापन पर लागू होती हैं।
| सूची | साइन-इन पर यह क्या करती है |
|---|---|
| ब्लॉकलिस्ट | जिस व्यक्ति का ईमेल पता, फ़ोन नंबर, IP पता (या उसे कवर करने वाली रेंज), डिवाइस या यूज़र (उसका vendor_data) इसमें है, वह साइन-अप या साइन-इन नहीं कर सकता। कोशिश अस्वीकार कर दी जाती है और ऑथेंटिकेशन → साइन-इन में अवरुद्ध के रूप में दिखती है। |
| अनुमति सूची | इसमें मौजूद IP पता (या रेंज) बॉट पहचान, चोरी किए गए क्रेडेंशियल का उपयोग और VPN और डेटा सेंटर के IP को छोड़ देता है। इसमें मौजूद ईमेल पता अस्थायी ईमेल को छोड़ देता है। इसमें मौजूद डिवाइस से साइन-इन पर कुछ नहीं बदलता। बार-बार कोशिश पर लॉक, असंभव यात्रा, अटैक मोड, रेट लिमिट और ब्लॉकलिस्ट हमेशा लागू रहते हैं। |
- जो व्यक्ति पहले से साइन-इन है और बाद में ब्लॉकलिस्ट में जोड़ा जाता है, वह पाँच मिनट के भीतर साइन-आउट हो जाता है।
- दोनों सूचियों में मौजूद मान ब्लॉक किया जाता है।
- सूची में किया गया बदलाव 30 सेकंड के भीतर लागू हो जाता है।
- कस्टम सूचियाँ, जैसे High Risk Countries (उच्च जोखिम वाले देश), साइन-इन पर लागू नहीं होतीं।
- अगर सूचियों की जाँच नहीं हो पाती, तो साइन-इन जारी रहता है। इस जाँच की वजह से साइन-इन कभी विफल नहीं होता।
#सुरक्षा और सत्र
ऑथेंटिकेशन → सुरक्षा और सत्र में ये सेटिंग हैं:
| सेटिंग | विकल्प | डिफ़ॉल्ट |
|---|---|---|
| किसके लिए MFA आवश्यक है | सभी, संगठन के एडमिन, वैकल्पिक | संगठन के एडमिन |
| MFA तरीके | पासकी, ऑथेंटिकेटर ऐप और बैकअप कोड, तीनों स्वीकार किए जाते हैं। इनमें से चुनना अभी उपलब्ध नहीं है। | इनमें से कोई भी |
| सत्र की अवधि | 1 दिन, 7 दिन, 30 दिन, 90 दिन | 30 दिन |
| इतनी देर निष्क्रिय रहने पर समाप्त | 30 मिनट, 2 घंटे, 1 दिन, 7 दिन | 1 दिन |
| पासवर्ड की न्यूनतम लंबाई | 8, 10, 12 या 14 | 10 |
| कौन साइन अप कर सकता है | कोई भी, आमंत्रित लोग, अनुमत डोमेन (100 डोमेन तक) | कोई भी |
पेज की दूसरी सेटिंग:
- एक साथ कई डिवाइस: डिफ़ॉल्ट रूप से चालू। इसे बंद करें तो हर नए साइन-इन पर व्यक्ति के बाकी सत्र साइन आउट हो जाते हैं।
- पासवर्ड बदलने पर अन्य डिवाइस से साइन आउट करें: डिफ़ॉल्ट रूप से चालू। यह पासवर्ड रीसेट के बाद हर सत्र खत्म कर देता है।
- ईमेल उप-पते: क्या प्लस चिह्न वाला पता, जैसे
name+tag@example.com, स्वीकार हो। डिफ़ॉल्ट रूप से बंद। - अनुमत ईमेल डोमेन: तब इस्तेमाल होता है जब साइन-अप अनुमत डोमेन तक सीमित हो।
- अनुमति और अवरोध सूचियाँ: सूचियाँ खोलता है, जहां आप एप्लिकेशन की लिस्ट मैनेज करते हैं। जहां आपके प्लान में यह शामिल है, दोनों सूचियाँ साइन-इन पर लागू होती हैं, जैसा ऊपर के सेक्शन में बताया गया है।
- रीडायरेक्ट URL और अनुमत स्रोत: साइन इन करने के बाद लोग कहां लौटते हैं, और कौन-सी साइट Didit को कॉल कर सकती हैं। अपने सटीक पते दर्ज करें। Live एप्लिकेशन सिर्फ़
https://स्वीकार करते हैं।
सत्र तब भी खत्म होता है जब आपकी टीम व्यक्ति को रद्द या ब्लॉक करती है, या जब कोई रिफ़्रेश टोकन दोबारा इस्तेमाल होता है।
#किसके लिए Growth चाहिए
| हिस्सा | प्लान |
|---|---|
| टू-स्टेप लॉगिन (MFA), कस्टम सत्र अवधि, यूज़र बैन, साइन-इन पर अनुमति और अवरोध सूचियाँ | Growth और ऊपर |
| 30 दिन के साइन-इन लॉग | Scale और ऊपर |
जिस प्लान में ये नहीं हैं, वहां सुरक्षा और सत्र "सुरक्षा सेटिंग के लिए प्लान अपग्रेड करना होगा" दिखाता है, साथ में प्लान देखें। तब सत्र की अवधि तय रहती है। कीमत और एक्टिव यूज़र देखें।
सेटिंग बदलने के लिए ऐसी भूमिका चाहिए जो एप्लिकेशन बदल सकती हो: डिफ़ॉल्ट रूप से Developer, Admin या Owner।
#संबंधित
- साइन-इन देखें और यूज़र को साइन आउट या ब्लॉक करें
- ऑथेंटिकेशन की कीमत क्या है
- डॉक्स में बॉट से सुरक्षा
- डॉक्स में ऑथेंटिकेशन का ओवरव्यू
अभी भी अटके हैं? किसी व्यक्ति से बात करें।
अपने संगठन की ID और जिस सेशन के बारे में पूछ रहे हैं उसकी ID शामिल करें।