Activa la protección contra bots, exige MFA y define la duración de la sesión y las reglas de contraseña en Autenticación, y mira qué requiere Growth.
Abre Autenticación → Protección contra bots y activa Solo permitir humanos para proteger el registro, el inicio de sesión y el restablecimiento de contraseña. Abre Autenticación → Seguridad y sesiones para elegir quién debe usar MFA, cuánto dura una sesión, tus reglas de contraseña y tus URL de redirección. La MFA, la duración de sesión personalizada y el bloqueo de usuarios requieren el plan Growth o superior.
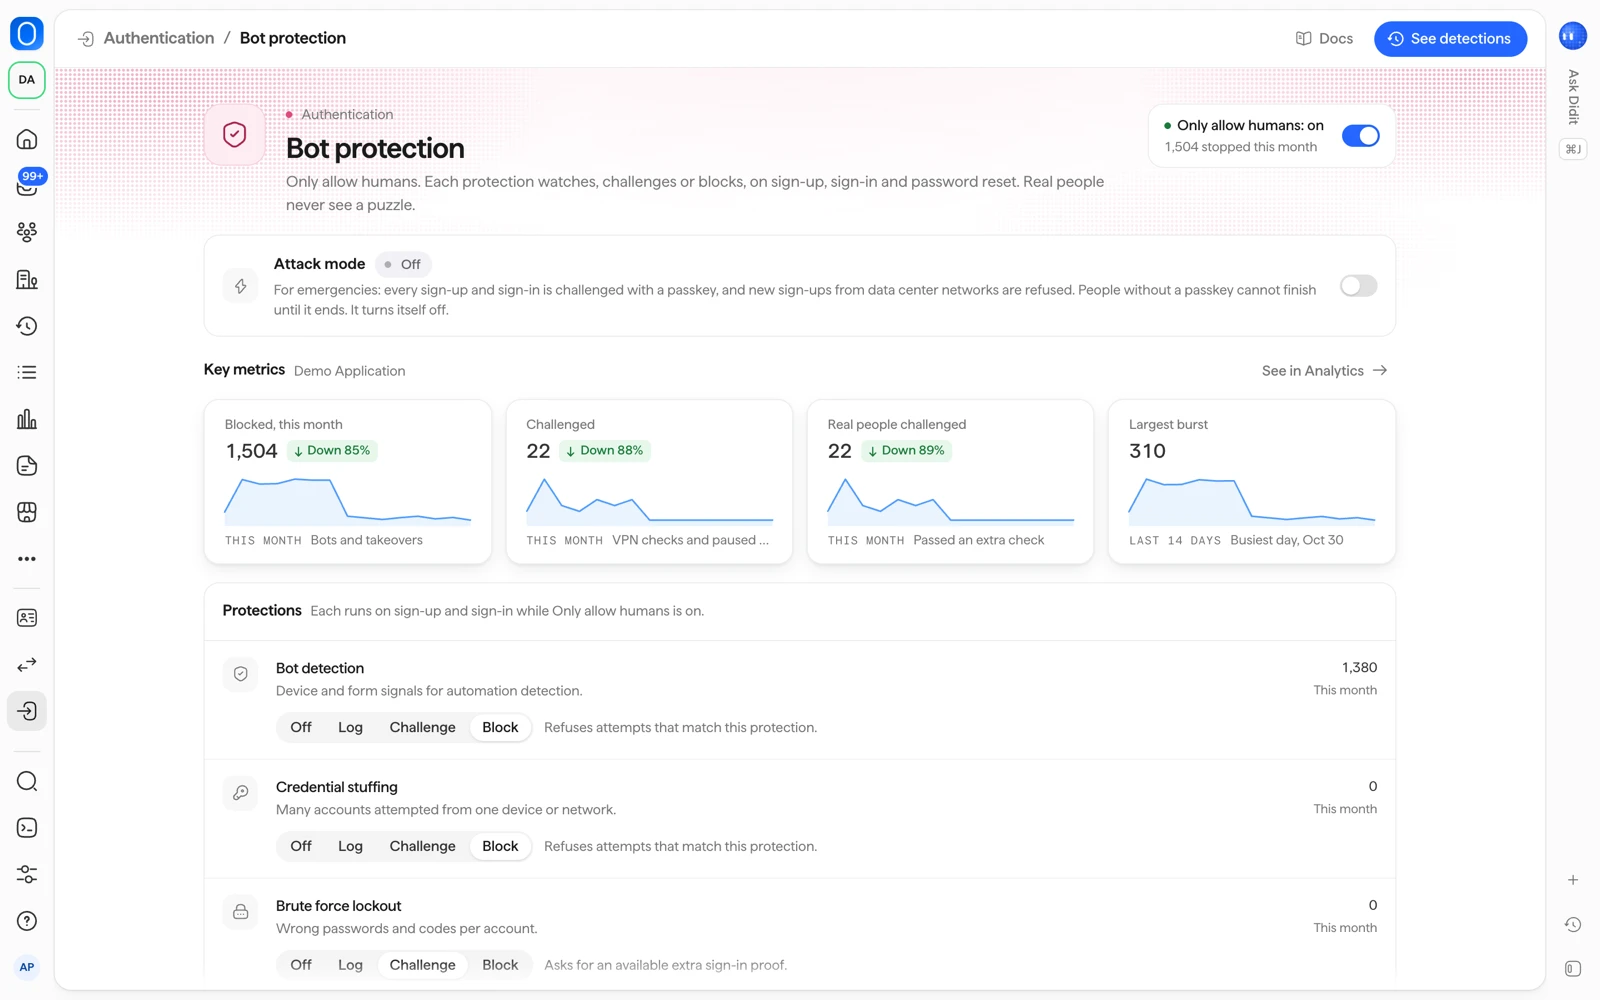
#Protección contra bots
La protección contra bots está desactivada por defecto. Cuando activas Solo permitir humanos, seis protecciones vigilan cada registro, inicio de sesión y restablecimiento de contraseña:
| Protección | Qué detecta |
|---|---|
| Detección de bots | Scripts, navegadores sin interfaz y controladores de navegador, usando señales del dispositivo y del formulario |
| Uso de credenciales robadas | Un dispositivo o una red que prueba muchas cuentas, o una contraseña filtrada conocida |
| Bloqueo por fuerza bruta | Intentos fallidos repetidos en una misma cuenta |
| Correos desechables | Registros, e inicios de sesión con código por correo o enlace mágico, desde dominios de correo desechables |
| IP de VPN y centros de datos | Intentos desde redes de VPN, Tor o centros de datos, usando el análisis de IP de Didit |
| Viaje imposible | Un inicio de sesión lejos del anterior, demasiado rápido para ser la misma persona |
Da a cada protección uno de cuatro modos:
| Modo | Qué hace |
|---|---|
| Apagado | La protección no se comprueba. |
| Registrar | El intento pasa y Didit registra la coincidencia. |
| Desafiar | La persona debe superar antes una prueba extra. Es un código por correo o una clave de acceso. |
| Bloquear | El intento se rechaza. |
Las personas reales nunca ven un rompecabezas. Un intento bloqueado nunca revela a quien llama si existe una cuenta. Cada decisión aparece en Autenticación → Accesos.
#Otras protecciones
- Comprobación de contraseñas filtradas: las contraseñas nuevas y restablecidas se comparan con contraseñas filtradas conocidas, y una filtrada se rechaza. La contraseña en sí nunca se envía a ningún sitio.
- Modo de ataque: para emergencias. Pulsa Activar el modo de ataque y elige cuánto dura: 1, 6 o 24 horas. Mientras está activo, cada registro y cada inicio de sesión se desafía con una clave de acceso, se rechazan los registros nuevos desde redes de centros de datos, y las personas sin clave de acceso no pueden terminar hasta que acabe. Se desactiva solo, tus ajustes guardados vuelven a aplicarse y se avisa a tu equipo cuando termina.
- Límites de solicitudes: se aplican siempre, sean cuales sean tus ajustes.
- Bloqueo de cuenta: hasta que guardes los ajustes de protección contra bots, 5 contraseñas incorrectas bloquean la cuenta durante 15 minutos. Con el bloqueo por fuerza bruta en Bloquear, la persona debe restablecer su contraseña. También puedes desbloquear a la persona tú mismo (consulta usuarios, sesiones y organizaciones).
#Prueba en Sandbox
Las pruebas automatizadas del navegador cuentan como bots. Ejecútalas en una aplicación en Sandbox con Detección de bots en Apagado o Registrar.
#Listas de permitidos y bloqueados
En Growth y superiores, y en cada aplicación en Sandbox, la Lista de bloqueo y la Lista permitida de tu aplicación en Listas se aplican en cada registro, inicio de sesión y restablecimiento de contraseña, tengas o no activada la protección contra bots. Son las mismas listas que usan tus verificaciones, así que un valor que bloqueas ahí también queda bloqueado en el inicio de sesión.
En Free, las listas de una aplicación en Producción solo se aplican a la verificación de identidad.
| Lista | Qué hace en el inicio de sesión |
|---|---|
| Lista de bloqueo | Una persona cuyo correo electrónico, número de teléfono, dirección IP (o un rango que la incluya), dispositivo o usuario (su vendor_data) esté en ella no puede registrarse ni iniciar sesión. El intento se rechaza y aparece como Bloqueado en Autenticación → Accesos. |
| Lista permitida | Una dirección IP (o un rango) que esté en ella se salta Detección de bots, Uso de credenciales robadas y IP de VPN y centros de datos. Un correo electrónico que esté en ella se salta Correos desechables. Un dispositivo que esté en ella no cambia nada en el inicio de sesión. Bloqueo por fuerza bruta, Viaje imposible, el modo de ataque, los límites de solicitudes y la Lista de bloqueo se aplican siempre. |
- Una persona que ya ha iniciado sesión y luego se añade a la Lista de bloqueo se desconecta en un plazo de cinco minutos.
- Un valor que está en ambas listas se bloquea.
- Un cambio en una lista se aplica en un plazo de 30 segundos.
- Las listas personalizadas, como High Risk Countries (países de alto riesgo), no se aplican en el inicio de sesión.
- Si no se pueden comprobar las listas, el inicio de sesión continúa. Un inicio de sesión nunca falla por esta comprobación.
#Seguridad y sesiones
Autenticación → Seguridad y sesiones reúne estos ajustes:
| Ajuste | Opciones | Por defecto |
|---|---|---|
| Quién debe usar MFA | Todos, Administradores de organizaciones, Opcional | Administradores de organizaciones |
| Métodos de MFA | Se aceptan la clave de acceso, la aplicación de autenticación y los códigos de respaldo. Elegir cuáles todavía no está disponible. | Cualquiera de ellos |
| Duración de la sesión | 1 día, 7 días, 30 días, 90 días | 30 días |
| Finaliza tras un periodo de inactividad | 30 minutos, 2 horas, 1 día, 7 días | 1 día |
| Longitud mínima de la contraseña | 8, 10, 12 o 14 | 10 |
| Quién puede registrarse | Cualquiera, Personas invitadas, Dominios permitidos (hasta 100 dominios) | Cualquiera |
Otros ajustes de la página:
- Varios dispositivos a la vez: activado por defecto. Desactívalo para cerrar la sesión de una persona en sus otras sesiones en cada inicio de sesión nuevo.
- Cerrar las sesiones de otros dispositivos al cambiar la contraseña: activado por defecto. Termina todas las sesiones después de restablecer la contraseña.
- Subdirecciones de correo: si se acepta una dirección con un signo más, como
name+tag@example.com. Desactivado por defecto. - Dominios de correo permitidos: se usa cuando el registro está limitado a dominios permitidos.
- Listas de permitidos y bloqueados: abre Listas, donde gestionas las listas de la aplicación. Donde tu plan lo incluye, ambas listas se aplican en el inicio de sesión, como describe la sección anterior.
- URL de redirección y Orígenes permitidos: adónde vuelven las personas después de iniciar sesión y qué sitios pueden llamar a Didit. Registra tus direcciones exactas. Las aplicaciones en Producción solo aceptan
https://.
Una sesión también termina cuando tu equipo revoca o bloquea a la persona, o cuando se reutiliza un token de actualización.
#Qué requiere Growth
| Parte | Plan |
|---|---|
| Inicio de sesión en dos pasos (MFA), duración de sesión personalizada, bloqueo de usuarios, listas de permitidos y bloqueados en el inicio de sesión | Growth y superiores |
| 30 días de registros de inicios de sesión | Scale y superiores |
En un plan sin estas funciones, Seguridad y sesiones muestra "Los ajustes de seguridad requieren un plan superior" con Ver planes. Las sesiones tienen entonces una duración fija. Consulta precios y usuarios activos.
Cambiar los ajustes requiere un rol que pueda editar aplicaciones: Developer, Admin u Owner por defecto.
#Relacionado
- Ver los inicios de sesión y cerrar la sesión o bloquear a un usuario
- Cuánto cuesta Autenticación
- Protección contra bots en la documentación
- Resumen de Autenticación en la documentación
¿Sigues atascado? Habla con una persona.
Incluye el ID de tu organización y el ID de la sesión sobre la que preguntas.