인증에서 봇 보호를 켜고, MFA를 요구하고, 세션 길이와 비밀번호 규칙을 설정하세요. Growth 요금제가 필요한 설정도 안내합니다.
인증 → 봇 보호를 열고 사람만 허용을 켜면 가입, 로그인, 비밀번호 재설정이 보호됩니다. 인증 → 보안 및 세션에서는 MFA를 사용해야 하는 대상, 세션 지속 시간, 비밀번호 규칙, 리디렉션 URL을 정합니다. MFA, 세션 길이 사용자 지정, 사용자 차단에는 Growth 요금제 이상이 필요합니다.
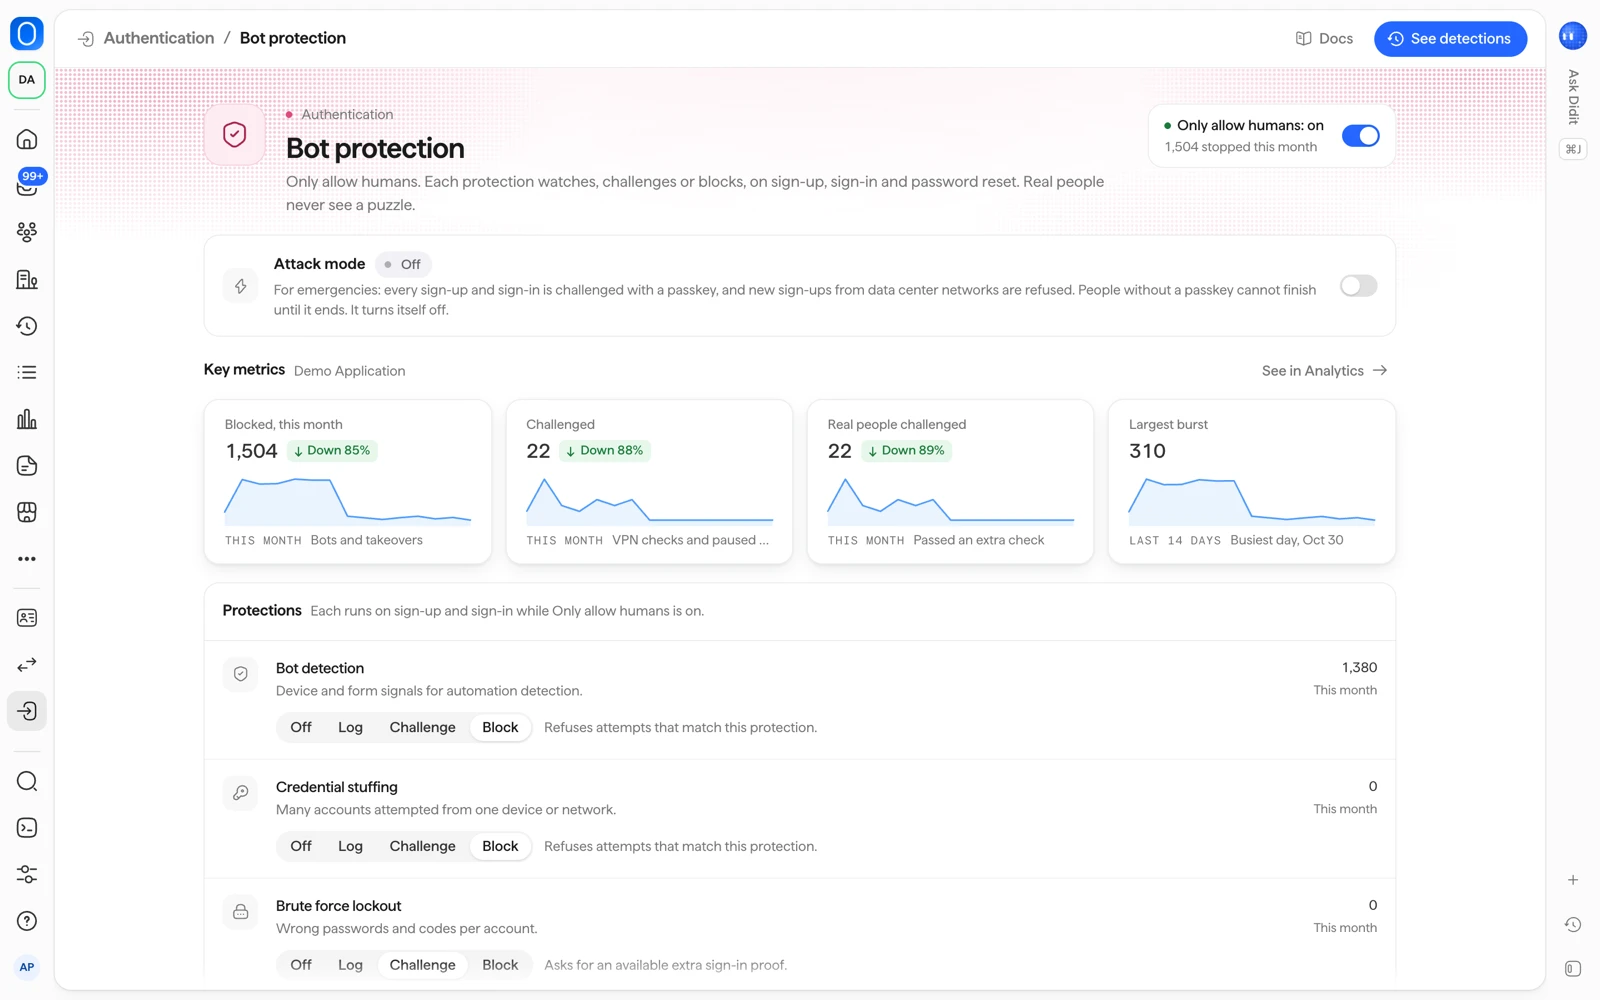
#봇 보호
봇 보호는 기본적으로 꺼져 있습니다. 사람만 허용을 켜면 여섯 가지 보호가 모든 가입, 로그인, 비밀번호 재설정을 감시합니다.
| 보호 | 탐지 대상 |
|---|---|
| 봇 탐지 | 기기와 양식 신호를 이용한 스크립트, 헤드리스 브라우저, 브라우저 드라이버 |
| 도난 인증 정보 대입 | 한 기기나 네트워크가 여러 계정을 시도하거나, 알려진 유출 비밀번호를 사용하는 경우 |
| 무차별 대입 잠금 | 한 계정에 대한 반복된 실패 시도 |
| 일회용 이메일 | 일회용 이메일 도메인으로 하는 가입, 이메일 코드 또는 매직 링크 로그인 |
| VPN 및 데이터 센터 IP | Didit의 IP 분석으로 확인한 VPN, Tor, 데이터 센터 네트워크에서의 시도 |
| 불가능한 이동 | 직전 로그인과 너무 멀어 같은 사람일 수 없는 속도의 로그인 |
각 보호에 네 가지 모드 중 하나를 지정하세요.
| 모드 | 하는 일 |
|---|---|
| 꺼짐 | 보호를 확인하지 않습니다. |
| 기록 | 시도는 통과하고 Didit이 일치 내용을 기록합니다. |
| 추가 확인 | 먼저 추가 증명을 통과해야 합니다. 이메일 코드 또는 패스키입니다. |
| 차단 | 시도가 거부됩니다. |
실제 사용자에게는 퍼즐이 표시되지 않습니다. 차단된 시도는 계정이 존재하는지 호출한 쪽에 알려 주지 않습니다. 각 판정은 인증 → 로그인에 표시됩니다.
#그 밖의 보호
- 유출된 비밀번호 확인: 새 비밀번호와 재설정한 비밀번호를 알려진 유출 비밀번호와 대조하며, 유출된 비밀번호는 거부됩니다. 비밀번호 자체는 어디로도 전송되지 않습니다.
- 공격 모드: 긴급 상황용입니다. 공격 모드 켜기를 누르고 지속 시간을 1, 6, 24시간 중에서 고르세요. 켜져 있는 동안 모든 가입과 로그인에 패스키 추가 확인이 요구되고, 데이터 센터 네트워크에서의 새 가입은 거부되며, 패스키가 없는 사람은 종료될 때까지 완료할 수 없습니다. 모드는 스스로 꺼지고, 저장해 둔 설정이 다시 적용되며, 종료되면 팀에 알림이 갑니다.
- 요청 한도: 설정과 관계없이 항상 적용됩니다.
- 잠금: 봇 보호 설정을 저장하기 전에는 비밀번호를 5번 틀리면 계정이 15분 동안 잠깁니다. 무차별 대입 잠금이 차단이면 그 사람은 비밀번호를 재설정해야 합니다. 직접 잠금을 해제할 수도 있습니다(사용자, 세션, 조직 참고).
#샌드박스에서 시험하기
자동화된 브라우저 테스트는 봇으로 집계됩니다. 봇 탐지를 꺼짐 또는 기록으로 설정한 샌드박스 애플리케이션에서 실행하세요.
#허용 목록 및 차단 목록
Growth 이상과 모든 샌드박스 애플리케이션에서는 애플리케이션의 목록에 있는 차단 목록과 허용 목록은 봇 보호를 켰는지와 관계없이 모든 가입, 로그인, 비밀번호 재설정에 적용됩니다. 인증에서 사용하는 목록과 같으므로, 그곳에서 차단한 값은 로그인에서도 차단됩니다.
Free에서는 라이브 애플리케이션의 목록이 신원 확인에만 적용됩니다.
| 목록 | 로그인 시 동작 |
|---|---|
| 차단 목록 | 이메일 주소, 전화번호, IP 주소(또는 이를 포함하는 범위), 기기, 사용자(해당 vendor_data)가 등록된 사람은 가입하거나 로그인할 수 없습니다. 시도는 거부되며 인증 → 로그인에 차단됨으로 표시됩니다. |
| 허용 목록 | 등록된 IP 주소(또는 범위)는 봇 탐지, 도난 인증 정보 대입, VPN 및 데이터 센터 IP 검사를 건너뜁니다. 등록된 이메일 주소는 일회용 이메일 검사를 건너뜁니다. 등록된 기기는 로그인 시 아무것도 바꾸지 않습니다. 무차별 대입 잠금, 불가능한 이동, 공격 모드, 요청 한도, 차단 목록은 항상 적용됩니다. |
- 이미 로그인한 사람이 이후 차단 목록에 추가되면 5분 안에 로그아웃됩니다.
- 두 목록에 모두 있는 값은 차단됩니다.
- 목록 변경은 30초 안에 적용됩니다.
- High Risk Countries(고위험 국가) 같은 사용자 지정 목록은 로그인에 적용되지 않습니다.
- 목록을 확인할 수 없으면 로그인이 계속 진행됩니다. 이 확인 때문에 로그인이 실패하는 일은 없습니다.
#보안 및 세션
인증 → 보안 및 세션에는 다음 설정이 있습니다.
| 설정 | 옵션 | 기본값 |
|---|---|---|
| MFA를 사용해야 하는 대상 | 모든 사람, 조직 관리자, 선택 사항 | 조직 관리자 |
| MFA 방법 | 패스키, 인증 앱, 백업 코드가 모두 허용됩니다. 어떤 방법을 허용할지 고르는 기능은 아직 사용할 수 없습니다. | 모두 가능 |
| 세션 유효 기간 | 1일, 7일, 30일, 90일 | 30일 |
| 유휴 시 종료까지 | 30분, 2시간, 1일, 7일 | 1일 |
| 최소 비밀번호 길이 | 8, 10, 12 또는 14 | 10 |
| 가입할 수 있는 대상 | 누구나, 초대받은 사람, 허용된 도메인(최대 100개 도메인) | 누구나 |
페이지의 다른 설정은 다음과 같습니다.
- 여러 기기 동시 사용: 기본적으로 켜져 있습니다. 끄면 새로 로그인할 때마다 그 사람의 다른 세션이 로그아웃됩니다.
- 비밀번호 변경 시 다른 기기에서 로그아웃: 기본적으로 켜져 있습니다. 비밀번호를 재설정한 뒤 모든 세션을 종료합니다.
- 이메일 하위 주소:
name+tag@example.com처럼 더하기 기호가 있는 주소를 허용할지 정합니다. 기본적으로 꺼져 있습니다. - 허용된 이메일 도메인: 가입을 허용된 도메인으로 제한할 때 사용합니다.
- 허용 목록 및 차단 목록: 목록을 열어 애플리케이션의 목록을 관리합니다. 위 섹션에서 설명한 대로 요금제에 포함된 경우 두 목록 모두 로그인에 적용됩니다.
- 리디렉션 URL과 허용된 출처: 로그인한 뒤 사람들이 돌아올 위치와 Didit을 호출할 수 있는 사이트입니다. 정확한 주소를 등록하세요. 라이브 애플리케이션은
https://만 허용합니다.
세션은 팀이 그 사람을 취소하거나 차단할 때, 또는 리프레시 토큰이 재사용될 때도 종료됩니다.
#Growth가 필요한 항목
| 항목 | 요금제 |
|---|---|
| 2단계 로그인(MFA), 세션 길이 사용자 지정, 사용자 차단, 로그인 시 허용 목록 및 차단 목록 | Growth 이상 |
| 30일간의 로그인 기록 | Scale 이상 |
이 기능이 없는 요금제에서는 보안 및 세션에 "Security settings require an upgrade"(보안 설정을 사용하려면 업그레이드가 필요합니다)와 함께 요금제 보기가 표시됩니다. 그러면 세션 길이는 고정됩니다. 요금과 활성 사용자를 참고하세요.
설정을 바꾸려면 애플리케이션을 편집할 수 있는 역할이 필요합니다. 기본적으로 개발자, 관리자, 소유자입니다.
#관련 문서
아직 해결되지 않았나요? 담당자와 이야기하세요.
조직 ID와 문의할 세션 ID를 함께 보내 주세요.