Ative a proteção contra bots, exija MFA e defina a duração da sessão e as regras de senha na Autenticação, e veja quais configurações exigem o plano Growth.
Abra Autenticação → Proteção contra bots e ative Somente pessoas para proteger o cadastro, o login e a redefinição de senha. Abra Autenticação → Segurança e sessões para escolher quem deve usar MFA, quanto dura uma sessão, as suas regras de senha e as suas URLs de redirecionamento. MFA, duração de sessão personalizada e banimento de usuários exigem o plano Growth ou superior.
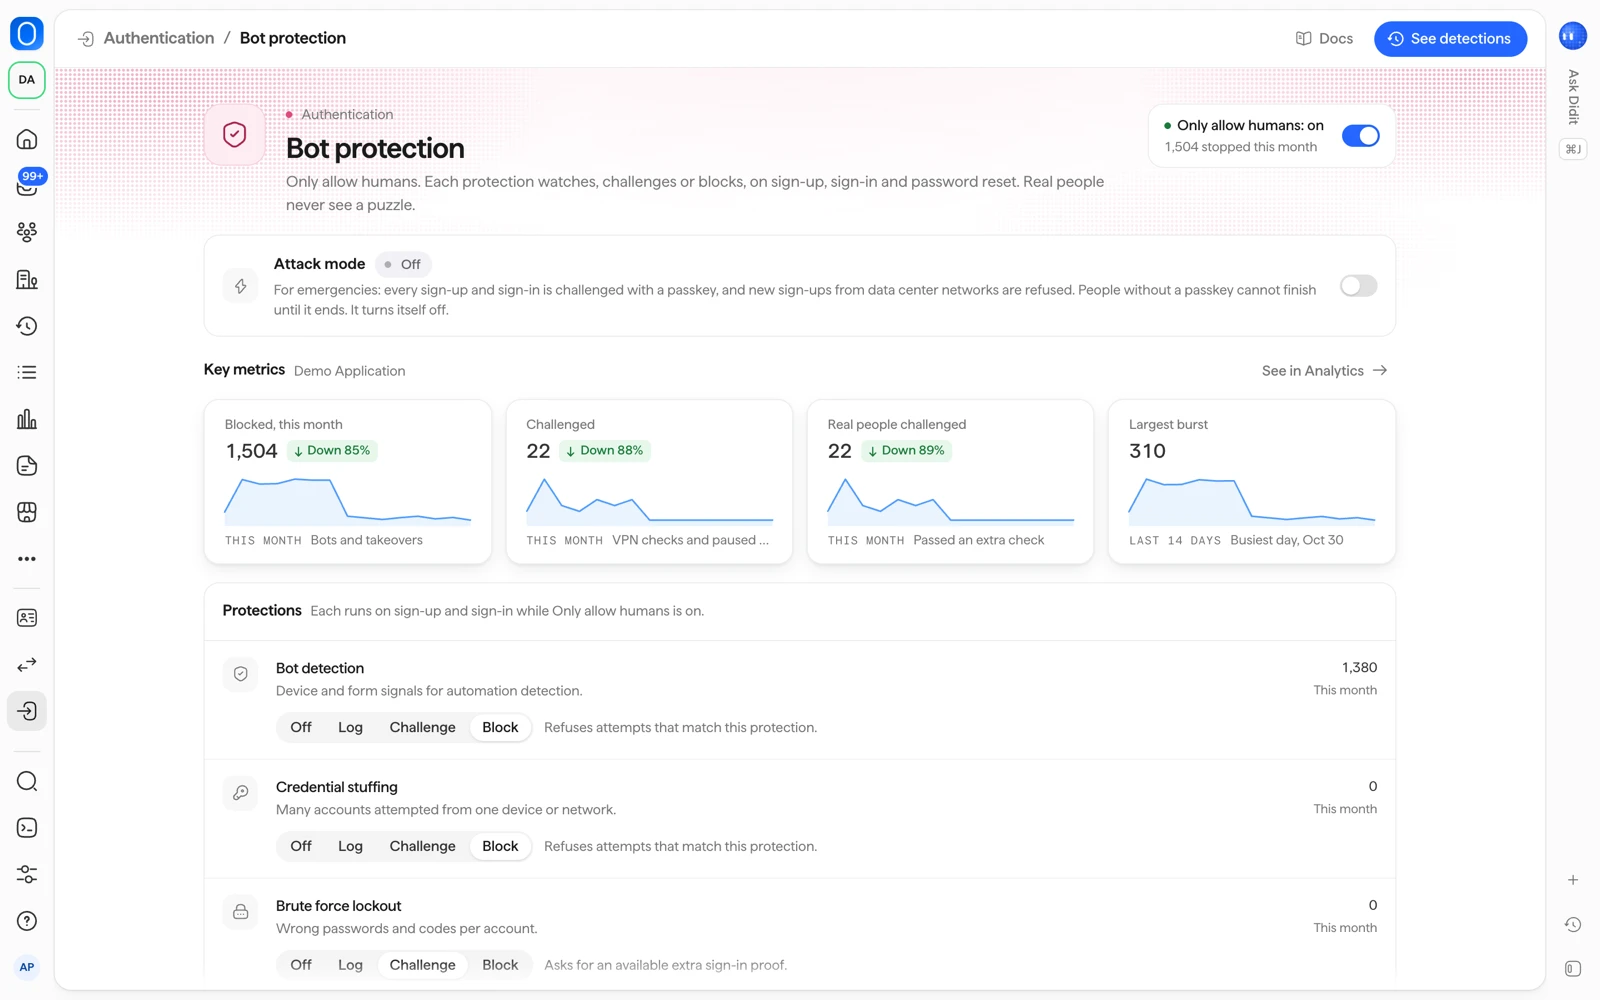
#Proteção contra bots
A proteção contra bots vem desativada por padrão. Quando você ativa Somente pessoas, seis proteções vigiam cada cadastro, login e redefinição de senha:
| Proteção | O que ela pega |
|---|---|
| Detecção de bots | Scripts, navegadores sem interface e drivers de navegador, usando sinais do dispositivo e do formulário |
| Uso de credenciais roubadas | Um dispositivo ou rede tentando muitas contas, ou uma senha vazada conhecida |
| Bloqueio por força bruta | Tentativas falhas repetidas em uma conta |
| E-mails descartáveis | Cadastros, e logins por código de e-mail ou link mágico, de domínios de e-mail descartáveis |
| IPs de VPN e data centers | Tentativas de redes de VPN, Tor ou data centers, usando a análise de IP da Didit |
| Viagem impossível | Um login longe do anterior, rápido demais para ser a mesma pessoa |
Dê a cada proteção um de quatro modos:
| Modo | O que faz |
|---|---|
| Desativada | A proteção não é verificada. |
| Registrar | A tentativa passa e a Didit registra a correspondência. |
| Desafiar | A pessoa precisa passar primeiro por uma prova extra. Ela é um código por e-mail ou uma chave de acesso. |
| Bloquear | A tentativa é recusada. |
Pessoas de verdade nunca veem um quebra-cabeça. Uma tentativa bloqueada nunca diz a quem chama se uma conta existe. Cada decisão aparece em Autenticação → Logins.
#Outras proteções
- Verificação de senhas vazadas: senhas novas e redefinidas são conferidas com senhas vazadas conhecidas, e uma senha vazada é recusada. A senha em si nunca é enviada a lugar nenhum.
- Modo de ataque: para emergências. Clique em Ativar o modo de ataque e escolha quanto ele dura: 1, 6 ou 24 horas. Enquanto ele roda, todo cadastro e login é desafiado com uma chave de acesso, novos cadastros vindos de redes de data centers são recusados, e quem não tem uma chave de acesso não consegue concluir até ele terminar. Ele se desliga sozinho, as suas configurações salvas voltam a valer, e a sua equipe é avisada quando ele termina.
- Limites de solicitações: sempre valem, sejam quais forem as suas configurações.
- Bloqueio: até você salvar as configurações de proteção contra bots, 5 senhas erradas travam a conta por 15 minutos. Com o bloqueio por força bruta em Bloquear, a pessoa precisa redefinir a senha. Você também pode destravar a pessoa por conta própria (veja usuários, sessões e organizações).
#Teste no Sandbox
Testes automatizados de navegador contam como bots. Rode-os em uma aplicação Sandbox com a Detecção de bots em Desativada ou Registrar.
#Listas de permissões e bloqueios
No Growth e superiores, e em cada aplicação Sandbox, a Lista de bloqueio e a Lista de permissão da sua aplicação em Listas valem em todo cadastro, login e redefinição de senha, com a proteção contra bots ligada ou não. São as mesmas listas que as suas verificações usam, então um valor que você bloqueia lá também fica bloqueado no login.
No Free, as listas de uma aplicação em Produção valem apenas para a verificação de identidade.
| Lista | O que faz no login |
|---|---|
| Lista de bloqueio | Uma pessoa cujo e-mail, número de telefone, endereço IP (ou um intervalo que o inclua), dispositivo ou usuário (o vendor_data dela) esteja nela não consegue se cadastrar nem fazer login. A tentativa é recusada e aparece como Bloqueada em Autenticação → Logins. |
| Lista de permissão | Um endereço IP (ou intervalo) que esteja nela pula Detecção de bots, Uso de credenciais roubadas e IPs de VPN e data centers. Um e-mail que esteja nela pula E-mails descartáveis. Um dispositivo que esteja nela não muda nada no login. Bloqueio por força bruta, Viagem impossível, o modo de ataque, os limites de solicitações e a Lista de bloqueio sempre valem. |
- Uma pessoa que já está conectada e depois é adicionada à Lista de bloqueio é desconectada em até cinco minutos.
- Um valor que está nas duas listas é bloqueado.
- Uma alteração em uma lista vale em até 30 segundos.
- Listas personalizadas, como High Risk Countries (países de alto risco), não valem no login.
- Se as listas não puderem ser verificadas, o login continua. Um login nunca falha por causa dessa verificação.
#Segurança e sessões
Autenticação → Segurança e sessões reúne estas configurações:
| Configuração | Opções | Padrão |
|---|---|---|
| Quem deve usar MFA | Todos, Administradores da organização, Opcional | Administradores da organização |
| Métodos de MFA | Chave de acesso, app autenticador e códigos de backup são todos aceitos. Escolher quais ainda não está disponível. | Qualquer um deles |
| Duração da sessão | 1 dia, 7 dias, 30 dias, 90 dias | 30 dias |
| Termina após inatividade de | 30 minutos, 2 horas, 1 dia, 7 dias | 1 dia |
| Tamanho mínimo da senha | 8, 10, 12 ou 14 | 10 |
| Quem pode se cadastrar | Qualquer pessoa, Pessoas convidadas, Domínios permitidos (até 100 domínios) | Qualquer pessoa |
Outras configurações da página:
- Vários dispositivos ao mesmo tempo: ativada por padrão. Desative para desconectar a pessoa das outras sessões a cada novo login.
- Desconectar outros dispositivos quando a senha mudar: ativada por padrão. Ela encerra todas as sessões depois de uma redefinição de senha.
- Subendereços de email: se um endereço com sinal de mais, como
name+tag@example.com, é aceito. Desativada por padrão. - Domínios de email permitidos: usados quando o cadastro é limitado a domínios permitidos.
- Listas de permissões e bloqueios: abre Listas, onde você gerencia as listas da aplicação. Onde o seu plano inclui isso, as duas listas valem no login, como descreve a seção acima.
- URLs de redirecionamento e Origens permitidas: para onde as pessoas voltam depois do login, e quais sites podem chamar a Didit. Registre os seus endereços exatos. Aplicações em Produção aceitam apenas
https://.
Uma sessão também termina quando a sua equipe revoga ou bloqueia a pessoa, ou quando um refresh token é reutilizado.
#O que exige Growth
| Parte | Plano |
|---|---|
| Login em duas etapas (MFA), duração de sessão personalizada, banimento de usuários, listas de permissões e bloqueios no login | Growth e superiores |
| 30 dias de logs de login | Scale e superiores |
Em um plano sem esses recursos, Segurança e sessões mostra "Security settings require an upgrade" (As configurações de segurança exigem um upgrade) com Ver planos. As sessões têm então uma duração fixa. Veja preços e usuários ativos.
Alterar configurações exige uma função que possa editar aplicações: Desenvolvedor, Administrador ou Proprietário por padrão.
#Relacionados
- Veja os logins e desconecte ou bloqueie um usuário
- Quanto custa a Autenticação
- Proteção contra bots na documentação
- Visão geral da Autenticação na documentação
Ainda com dúvida? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual você está perguntando.