Ativa a proteção contra bots, exige MFA e define a duração da sessão e as regras de palavra-passe na Autenticação, e vê que definições exigem o plano Growth.
Abre Autenticação → Proteção contra bots e ativa Apenas pessoas para proteger o registo, o início de sessão e a reposição da palavra-passe. Abre Autenticação → Segurança e sessões para escolher quem tem de usar MFA, quanto dura uma sessão, as tuas regras de palavra-passe e os teus URLs de redirecionamento. A MFA, a duração de sessão personalizada e os banimentos de utilizadores exigem o plano Growth ou superior.
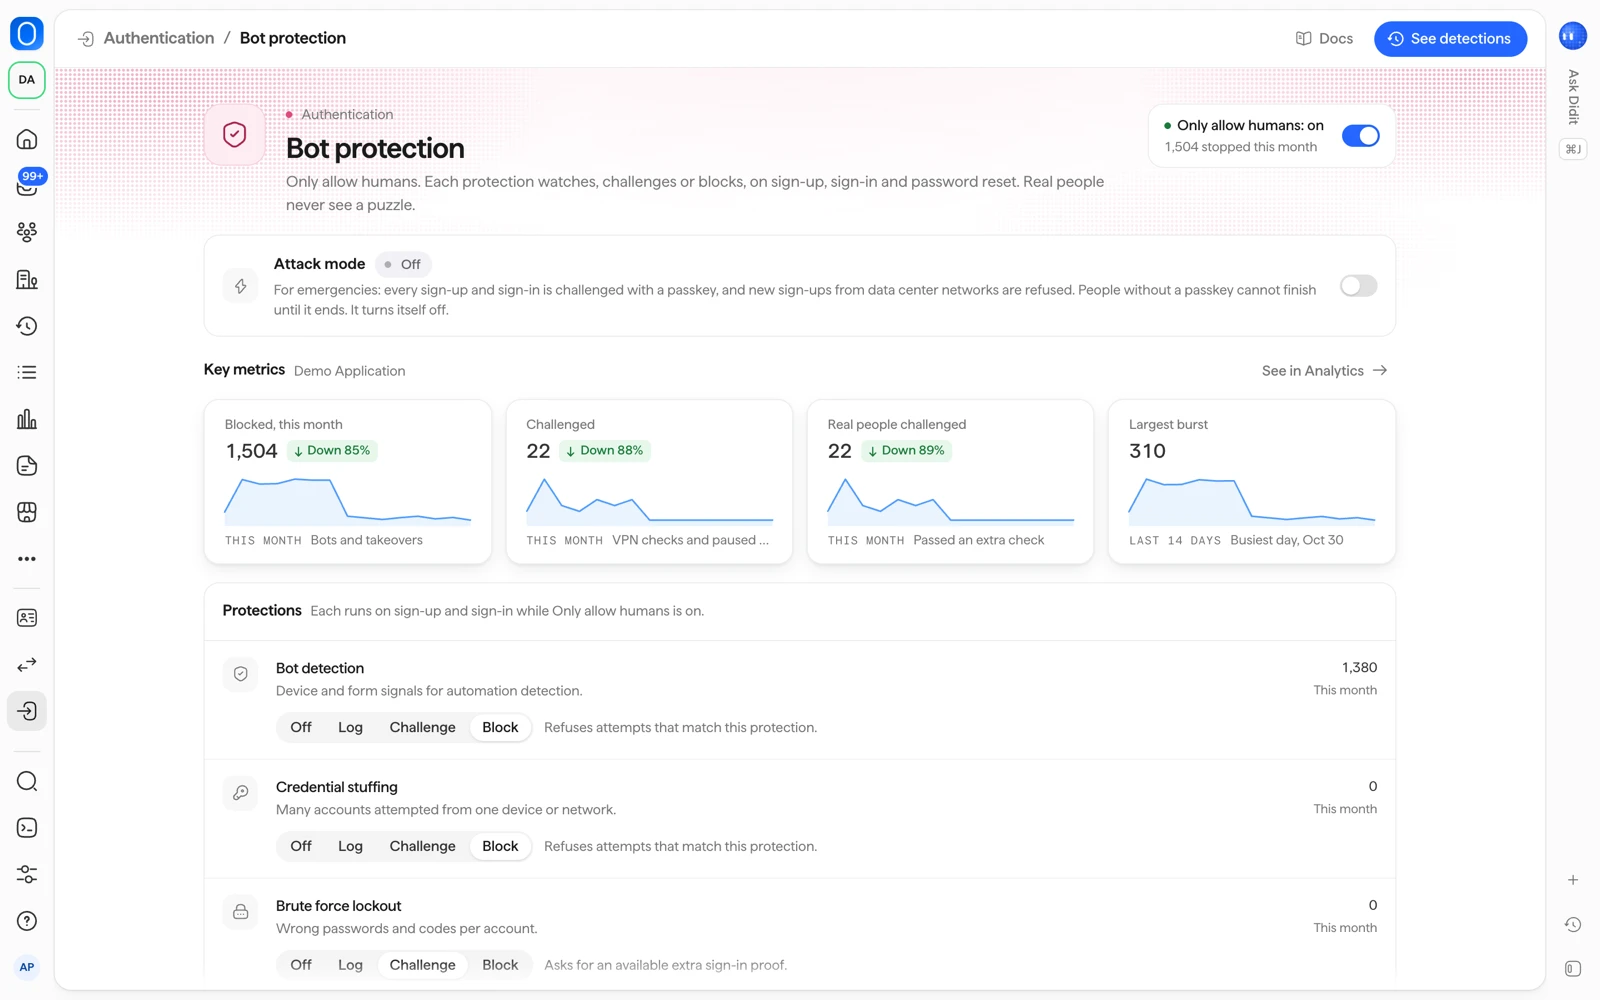
#Proteção contra bots
A proteção contra bots está desativada por predefinição. Quando ativas Apenas pessoas, seis proteções vigiam cada registo, início de sessão e reposição de palavra-passe:
| Proteção | O que apanha |
|---|---|
| Deteção de bots | Scripts, navegadores sem interface e controladores de navegador, através de sinais do dispositivo e do formulário |
| Uso de credenciais roubadas | Um dispositivo ou rede a tentar muitas contas, ou uma palavra-passe divulgada conhecida |
| Bloqueio por força bruta | Tentativas falhadas repetidas numa conta |
| E-mails descartáveis | Registos, e inícios de sessão com código por e-mail ou ligação mágica, a partir de domínios de e-mail descartáveis |
| IPs de VPN e centros de dados | Tentativas a partir de redes VPN, Tor ou de centros de dados, usando a análise de IP da Didit |
| Viagem impossível | Um início de sessão longe do anterior, demasiado depressa para ser a mesma pessoa |
Dá a cada proteção um de quatro modos:
| Modo | O que faz |
|---|---|
| Desativado | A proteção não é verificada. |
| Registar | A tentativa passa e a Didit regista a correspondência. |
| Desafiar | A pessoa tem de passar primeiro uma prova adicional. É um código por e-mail ou uma chave de acesso. |
| Bloquear | A tentativa é recusada. |
As pessoas reais nunca veem um puzzle. Uma tentativa bloqueada nunca diz a quem a fez se uma conta existe. Cada decisão aparece em Autenticação → Inícios de sessão.
#Outras proteções
- Verificação de palavras-passe divulgadas: as palavras-passe novas e repostas são comparadas com palavras-passe divulgadas conhecidas, e uma palavra-passe divulgada é recusada. A palavra-passe em si nunca é enviada para lado nenhum.
- Modo de ataque: para emergências. Carrega em Ativar o modo de ataque e escolhe quanto tempo dura: 1, 6 ou 24 horas. Enquanto durar, cada registo e cada início de sessão é desafiado com uma chave de acesso, os novos registos a partir de redes de centros de dados são recusados, e as pessoas sem chave de acesso não conseguem concluir até ele terminar. Desliga-se sozinho, as tuas definições guardadas voltam a ter efeito e a tua equipa é notificada quando termina.
- Limites de pedidos: aplicam-se sempre, quaisquer que sejam as tuas definições.
- Bloqueio: até guardares as definições de proteção contra bots, 5 palavras-passe erradas bloqueiam a conta durante 15 minutos. Com o bloqueio por força bruta em Bloquear, a pessoa tem de repor a palavra-passe. Também podes desbloquear tu a pessoa (consulta utilizadores, sessões e organizações).
#Testar em Sandbox
Os testes automáticos de navegador contam como bots. Executa-os numa aplicação Sandbox com Deteção de bots em Desativado ou Registar.
#Listas de permissões e bloqueios
No Growth e superiores, e em cada aplicação Sandbox, a Lista de bloqueio e a Lista de permissão da tua aplicação em Listas aplicam-se a cada registo, início de sessão e reposição de palavra-passe, com a proteção contra bots ligada ou não. São as mesmas listas que as tuas verificações usam, por isso um valor que bloqueias aí fica também bloqueado no início de sessão.
No Free, as listas de uma aplicação em Produção aplicam-se apenas à verificação de identidade.
| Lista | O que faz no início de sessão |
|---|---|
| Lista de bloqueio | Uma pessoa cujo e-mail, número de telefone, endereço IP (ou um intervalo que o inclua), dispositivo ou utilizador (o vendor_data dela) conste dela não consegue registar-se nem iniciar sessão. A tentativa é recusada e aparece como Bloqueado em Autenticação → Inícios de sessão. |
| Lista de permissão | Um endereço IP (ou intervalo) que conste dela salta Deteção de bots, Uso de credenciais roubadas e IPs de VPN e centros de dados. Um e-mail que conste dela salta E-mails descartáveis. Um dispositivo que conste dela não muda nada no início de sessão. Bloqueio por força bruta, Viagem impossível, o modo de ataque, os limites de pedidos e a Lista de bloqueio aplicam-se sempre. |
- Uma pessoa que já tem a sessão iniciada e depois é adicionada à Lista de bloqueio fica sem sessão em cinco minutos.
- Um valor que consta das duas listas é bloqueado.
- Uma alteração a uma lista aplica-se em 30 segundos.
- As listas personalizadas, como High Risk Countries (países de alto risco), não se aplicam no início de sessão.
- Se não for possível verificar as listas, o início de sessão continua. Um início de sessão nunca falha por causa desta verificação.
#Segurança e sessões
Autenticação → Segurança e sessões reúne estas definições:
| Definição | Opções | Predefinição |
|---|---|---|
| Quem deve usar MFA | Todos, Administradores de organizações, Opcional | Administradores de organizações |
| Métodos de MFA | A chave de acesso, a aplicação de autenticação e os códigos de recuperação são todos aceites. Escolher quais ainda não está disponível. | Qualquer um deles |
| Duração da sessão | 1 dia, 7 dias, 30 dias, 90 dias | 30 dias |
| Termina após inatividade de | 30 minutos, 2 horas, 1 dia, 7 dias | 1 dia |
| Comprimento mínimo da palavra-passe | 8, 10, 12 ou 14 | 10 |
| Quem se pode registar | Qualquer pessoa, Pessoas convidadas, Domínios permitidos (até 100 domínios) | Qualquer pessoa |
Outras definições da página:
- Vários dispositivos em simultâneo: ativado por predefinição. Desativa-o para terminar as outras sessões de uma pessoa a cada novo início de sessão.
- Terminar sessões noutros dispositivos quando a palavra-passe mudar: ativado por predefinição. Termina todas as sessões depois de uma reposição de palavra-passe.
- Subendereços de email: se um endereço com um sinal de mais, como
name+tag@example.com, é aceite. Desativado por predefinição. - Domínios de email permitidos: usados quando o registo está limitado a domínios permitidos.
- Listas de permissões e bloqueios: abre Listas, onde geres as listas da aplicação. Onde o teu plano o inclui, as duas listas aplicam-se no início de sessão, como descreve a secção acima.
- URLs de redirecionamento e Origens permitidas: para onde as pessoas regressam depois de iniciarem sessão, e que sites podem chamar a Didit. Regista os teus endereços exatos. As aplicações em Produção só aceitam
https://.
Uma sessão termina também quando a tua equipa revoga ou bloqueia a pessoa, ou quando um token de atualização é reutilizado.
#O que exige Growth
| Parte | Plano |
|---|---|
| Início de sessão em dois passos (MFA), duração de sessão personalizada, banimentos de utilizadores, listas de permissões e bloqueios no início de sessão | Growth e superiores |
| 30 dias de registos de início de sessão | Scale e superiores |
Num plano sem estas partes, Segurança e sessões mostra "As definições de segurança exigem um plano superior" com Ver planos. As sessões têm então uma duração fixa. Consulta preços e utilizadores ativos.
Alterar definições exige uma função que possa editar aplicações: Programador, Administrador ou Proprietário por predefinição.
#Relacionado
- Ver inícios de sessão e terminar a sessão de um utilizador ou bloqueá-lo
- Quanto custa a Autenticação
- Proteção contra bots na documentação
- Visão geral da Autenticação na documentação
Continua com dúvidas? Fale com uma pessoa.
Inclua o ID da sua organização e o ID da sessão sobre a qual pergunta.