Aktifkan perlindungan bot, wajibkan MFA, atur lama sesi dan aturan kata sandi di Autentikasi, dan lihat pengaturan mana yang memerlukan paket Growth.
Buka Autentikasi → Perlindungan bot dan nyalakan Hanya manusia untuk melindungi pendaftaran, proses masuk, dan reset kata sandi. Buka Autentikasi → Keamanan dan sesi untuk memilih siapa yang wajib memakai MFA, berapa lama sesi berlangsung, aturan kata sandi, dan URL pengalihan Anda. MFA, lama sesi kustom, dan pemblokiran pengguna memerlukan paket Growth atau lebih tinggi.
#Perlindungan bot
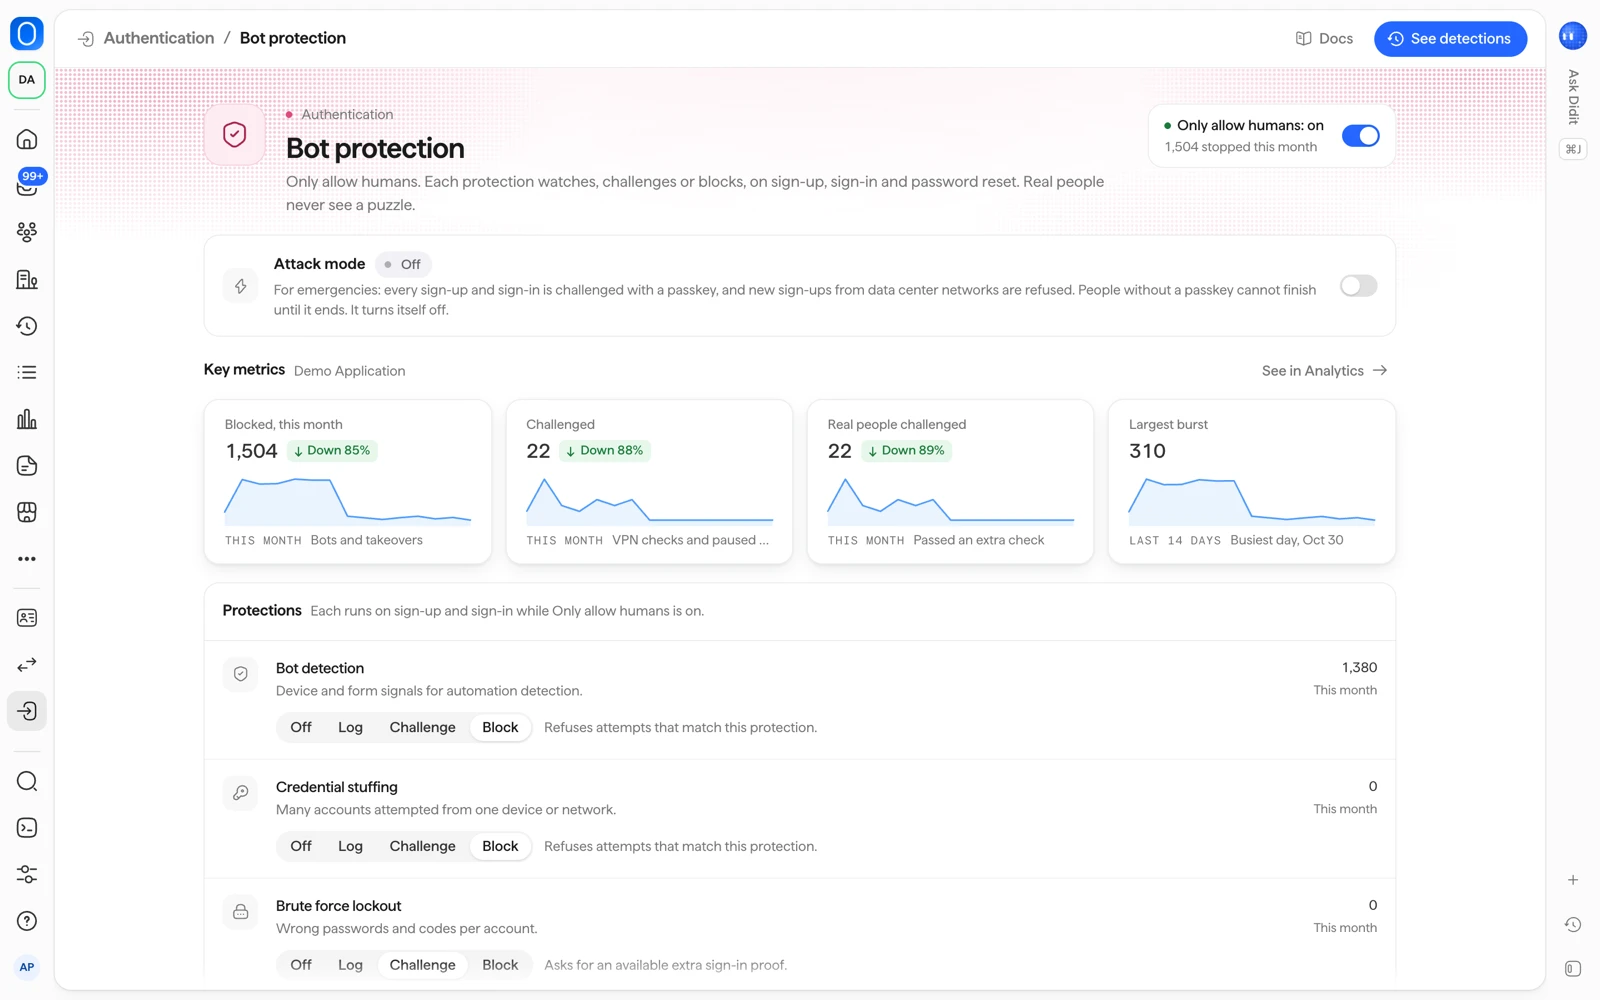
Perlindungan bot nonaktif secara default. Saat Anda menyalakan Hanya manusia, enam perlindungan mengawasi setiap pendaftaran, proses masuk, dan reset kata sandi:
| Perlindungan | Yang dideteksi |
|---|---|
| Deteksi bot | Skrip, browser headless, dan driver browser, memakai sinyal perangkat dan formulir |
| Penyalahgunaan kredensial curian | Satu perangkat atau jaringan mencoba banyak akun, atau kata sandi yang diketahui bocor |
| Penguncian brute force | Percobaan gagal berulang pada satu akun |
| Email sekali pakai | Pendaftaran, serta proses masuk dengan kode email atau magic link, dari domain email sekali pakai |
| IP VPN dan pusat data | Percobaan dari jaringan VPN, Tor, atau pusat data, memakai analisis IP Didit |
| Perjalanan mustahil | Proses masuk yang jauh dari yang terakhir, terlalu cepat untuk orang yang sama |
Beri setiap perlindungan salah satu dari empat mode:
| Mode | Fungsinya |
|---|---|
| Nonaktif | Perlindungan tidak diperiksa. |
| Catat | Percobaan diloloskan dan Didit mencatat kecocokannya. |
| Tantang | Orang tersebut harus lebih dulu lolos bukti tambahan. Berupa kode email atau passkey. |
| Blokir | Percobaan ditolak. |
Orang sungguhan tidak pernah melihat teka-teki. Percobaan yang diblokir tidak pernah memberi tahu penelepon apakah sebuah akun ada. Setiap keputusan tampak di Autentikasi → Proses masuk.
#Perlindungan lainnya
- Pemeriksaan kata sandi bocor: kata sandi baru dan hasil reset diperiksa terhadap kata sandi bocor yang diketahui, dan yang bocor ditolak. Kata sandinya sendiri tidak pernah dikirim ke mana pun.
- Mode serangan: untuk keadaan darurat. Tekan Aktifkan mode serangan dan pilih berapa lama berlangsung: 1, 6, atau 24 jam. Selama berjalan, setiap pendaftaran dan proses masuk ditantang dengan passkey, pendaftaran baru dari jaringan pusat data ditolak, dan orang tanpa passkey tidak dapat menyelesaikan proses sampai mode berakhir. Mode ini mati sendiri, pengaturan tersimpan Anda berlaku lagi, dan tim Anda diberi tahu saat berakhir.
- Batas laju: selalu berlaku, apa pun pengaturan Anda.
- Penguncian: sampai Anda menyimpan pengaturan perlindungan bot, 5 kata sandi salah mengunci akun selama 15 menit. Dengan penguncian brute force pada Blokir, orang tersebut harus mereset kata sandinya. Anda juga dapat membuka kunci orang tersebut sendiri (lihat pengguna, sesi, dan organisasi).
#Uji di Sandbox
Pengujian browser otomatis dihitung sebagai bot. Jalankan di aplikasi Sandbox dengan Deteksi bot pada Nonaktif atau Catat.
#Daftar izin dan daftar blokir
Di Growth ke atas dan di setiap aplikasi Sandbox, Daftar blokir dan Daftar izin aplikasi Anda di Daftar berlaku pada setiap pendaftaran, proses masuk, dan pengaturan ulang kata sandi, baik perlindungan bot aktif maupun tidak. Daftar ini sama dengan yang digunakan verifikasi Anda, sehingga nilai yang Anda blokir di sana juga diblokir saat masuk.
Di Free, daftar aplikasi Live hanya berlaku untuk verifikasi identitas.
| Daftar | Fungsinya saat masuk |
|---|---|
| Daftar blokir | Orang yang alamat email, nomor telepon, alamat IP (atau rentang yang mencakupnya), perangkat, atau penggunanya (vendor_data mereka) ada di dalamnya tidak dapat mendaftar atau masuk. Percobaan ditolak dan tampil sebagai Diblokir di Autentikasi → Proses masuk. |
| Daftar izin | Alamat IP (atau rentang) yang ada di dalamnya melewati Deteksi bot, Penyalahgunaan kredensial curian, dan IP VPN dan pusat data. Alamat email yang ada di dalamnya melewati Email sekali pakai. Perangkat yang ada di dalamnya tidak mengubah apa pun saat masuk. Penguncian brute force, Perjalanan mustahil, mode serangan, batas laju, dan Daftar blokir selalu berlaku. |
- Orang yang sudah masuk lalu ditambahkan ke Daftar blokir akan dikeluarkan dalam waktu lima menit.
- Nilai yang ada di kedua daftar akan diblokir.
- Perubahan pada daftar berlaku dalam 30 detik.
- Daftar kustom, seperti High Risk Countries (negara berisiko tinggi), tidak berlaku saat masuk.
- Jika daftar tidak dapat diperiksa, proses masuk tetap berlanjut. Proses masuk tidak pernah gagal karena pemeriksaan ini.
#Keamanan dan sesi
Autentikasi → Keamanan dan sesi memuat pengaturan berikut:
| Pengaturan | Opsi | Default |
|---|---|---|
| Siapa yang wajib menggunakan MFA | Semua orang, Admin organisasi, Opsional | Admin organisasi |
| Metode MFA | Passkey, aplikasi autentikator, dan kode cadangan semuanya diterima. Memilih mana yang dipakai belum tersedia. | Salah satu dari ini |
| Masa berlaku sesi | 1 hari, 7 hari, 30 hari, 90 hari | 30 hari |
| Berakhir saat tidak aktif selama | 30 menit, 2 jam, 1 hari, 7 hari | 1 hari |
| Panjang minimum kata sandi | 8, 10, 12 atau 14 | 10 |
| Siapa yang dapat mendaftar | Siapa saja, Orang yang diundang, Domain yang diizinkan (hingga 100 domain) | Siapa saja |
Pengaturan lain di halaman ini:
- Beberapa perangkat sekaligus: aktif secara default. Matikan untuk mengeluarkan seseorang dari sesi perangkat lainnya pada setiap proses masuk baru.
- Keluarkan perangkat lain saat kata sandi berubah: aktif secara default. Mengakhiri setiap sesi setelah reset kata sandi.
- Subalamat email: apakah alamat dengan tanda plus, seperti
name+tag@example.com, diterima. Nonaktif secara default. - Domain email yang diizinkan: dipakai saat pendaftaran dibatasi pada domain yang diizinkan.
- Daftar izin dan daftar blokir: membuka Daftar, tempat Anda mengelola daftar aplikasi. Jika paket Anda menyertakannya, kedua daftar berlaku saat masuk, seperti dijelaskan di bagian di atas.
- URL pengalihan dan Origin yang diizinkan: tempat orang kembali setelah masuk, dan situs mana yang boleh memanggil Didit. Daftarkan alamat Anda yang persis. Aplikasi Live hanya menerima
https://.
Sebuah sesi juga berakhir saat tim Anda mencabut atau memblokir orang tersebut, atau saat refresh token dipakai ulang.
#Apa yang memerlukan Growth
| Bagian | Paket |
|---|---|
| Login dua langkah (MFA), lama sesi kustom, pemblokiran pengguna, daftar izin dan daftar blokir saat masuk | Growth ke atas |
| Log proses masuk 30 hari | Scale ke atas |
Di paket tanpa fitur ini, Keamanan dan sesi menampilkan "Pengaturan keamanan memerlukan peningkatan paket" dengan Lihat paket. Sesi kemudian memiliki lama yang tetap. Lihat harga dan pengguna aktif.
Mengubah pengaturan memerlukan peran yang dapat mengedit aplikasi: Developer, Admin, atau Owner secara default.
#Terkait
- Lihat proses masuk dan keluarkan atau blokir pengguna
- Biaya Autentikasi
- Perlindungan bot di dokumentasi
- Ringkasan Autentikasi di dokumentasi
Masih buntu? Bicara dengan manusia.
Sertakan ID organisasi Anda dan ID sesi yang Anda tanyakan.