
डुप्लिकेट अकाउंट और फेस सर्च
लाइवनेस अपने आप हर चेहरे की तुलना उन सभी लोगों से करती है जिन्हें आप पहले ही वेरिफाई कर चुके हैं और आपकी ब्लॉकलिस्ट से - यहां बताया गया है कि डुप्लिकेट फ़्लैग का मतलब क्या है और असली लौटे हुए यूज़र को फ़्लैग होने से कैसे रोकें।
हर लाइवनेस चेक अपने आप उन यूज़र के खिलाफ़ एक 1:N फेस सर्च चलाता है जिन्हें आप
पहले ही वेरिफाई कर चुके हैं और आपकी ब्लॉकलिस्ट के खिलाफ़ भी। डुप्लिकेट फ़्लैग का
मतलब है कि वही चेहरा पहले भी आ चुका है - जो एक नए अकाउंट के लिए धोखाधड़ी है और
एक लौटे हुए कस्टमर के लिए बिल्कुल सामान्य। इन्हें vendor_data से अलग पहचानें।
#अपने आप क्या चलता है
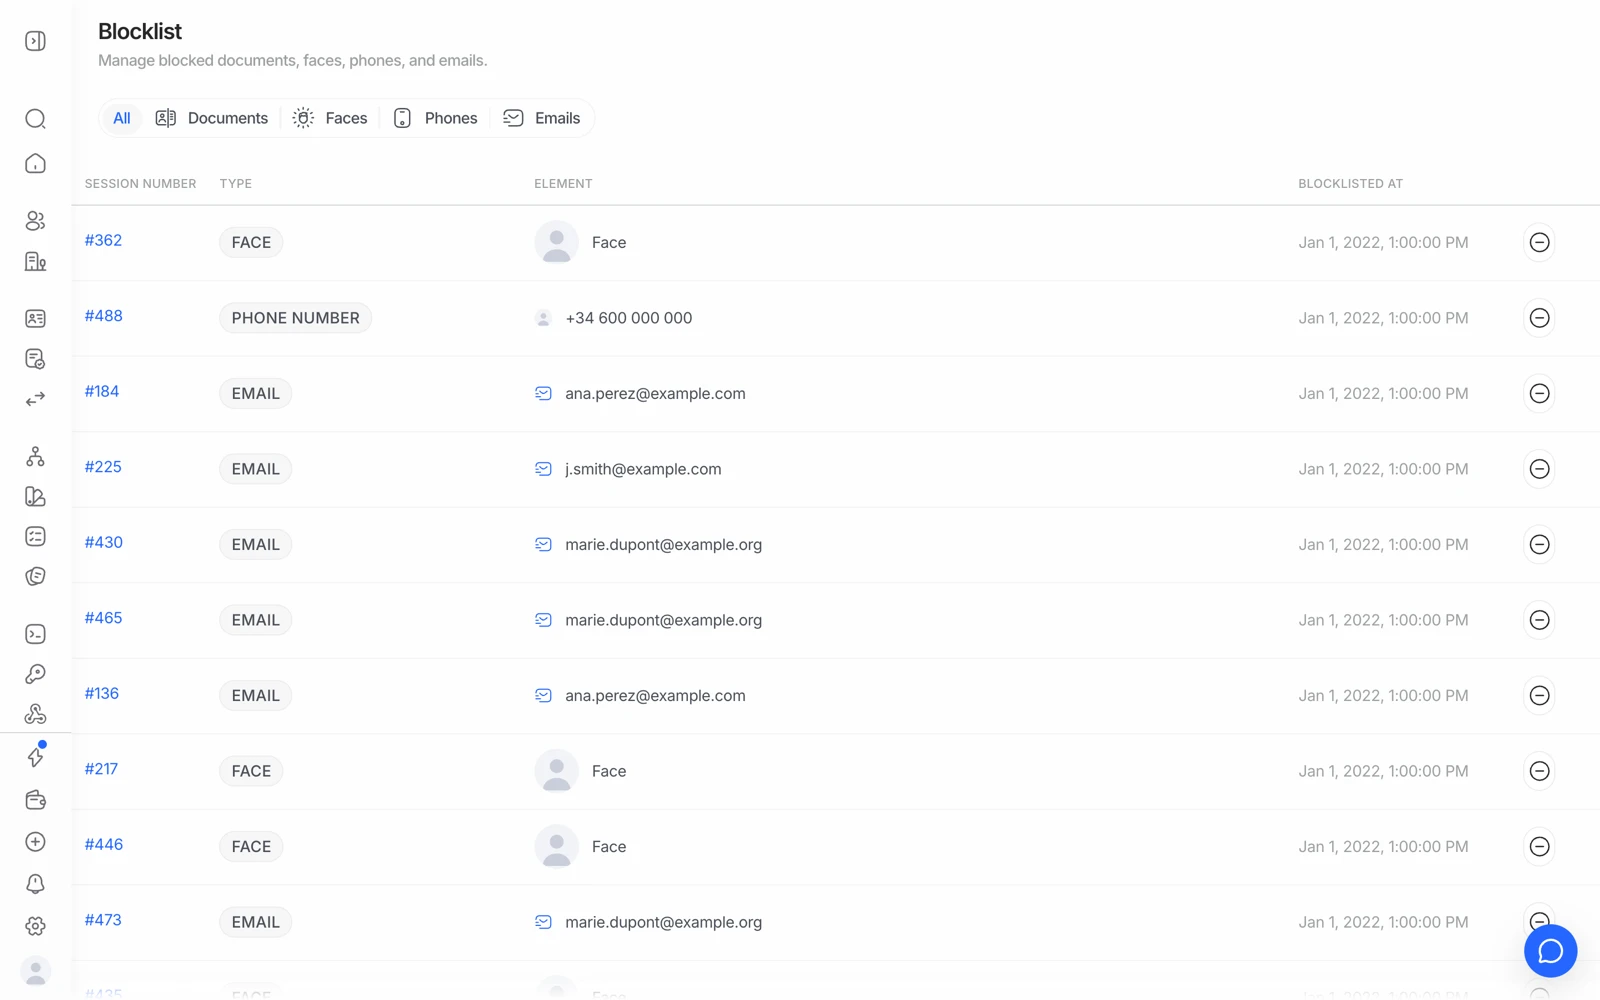
- Faces किसी व्यक्ति को तब भी ब्लॉक करता है जब वे किसी दूसरे डॉक्यूमेंट के साथ लौटें।
- Documents किसी खास डॉक्यूमेंट नंबर को ब्लॉक करता है।
- Element कॉलम ठीक-ठीक दिखाता है कि क्या ब्लॉक किया गया।
- एक असली लौटे हुए यूज़र को यहां से ब्लॉकलिस्ट से हटाया जा सकता है।
जब कोई लाइवनेस चेक पूरा करता है, तो Didit उनके चेहरे की तुलना आपके ऑर्गेनाइज़ेशन में पहले वेरिफाई हो चुके हर यूज़र से और आपकी ब्लॉकलिस्ट से करता है, बिना आपको अलग से कुछ भी ऑन करना पड़े:
- किसी पहले से वेरिफाई किए यूज़र से मैच होने पर सेशन पर एक possible-duplicate फ़्लैग लगता है।
- किसी ब्लॉकलिस्ट किए चेहरे से मैच होने पर वेरिफिकेशन डिक्लाइन हो जाती है।
संवेदनशीलता आपके कॉन्फ़िगर किए गए समानता थ्रेशहोल्ड से तय होती है, और मैच होने पर क्या होगा - डिक्लाइन, रिव्यू, या फ़्लैग के साथ पास - यह आपकी वर्कफ़्लो के नियमों से तय होता है।
#डुप्लिकेट होना धोखाधड़ी होने जैसा नहीं है
यही वह फ़र्क़ है जो सबसे ज़्यादा मायने रखता है, और प्लेटफ़ॉर्म यह आपके लिए तय नहीं कर सकता: डुप्लिकेट चेहरे का मतलब है यह चेहरा पहले भी यहां वेरिफाई हो चुका है। यह समस्या है या नहीं, यह पूरी तरह आपके प्रोडक्ट पर निर्भर करता है।
| स्थिति | डुप्लिकेट फ़्लैग है... |
|---|---|
| कोई व्यक्ति साइनअप बोनस का दुरुपयोग करने के लिए दूसरा अकाउंट खोल रहा है | वह संकेत जो आप चाहते थे |
| एक असली कस्टमर अपना KYC एक्सपायर होने के बाद दोबारा वेरिफाई करा रहा है | अपेक्षित और हानिरहित |
| कोई कस्टमर जिसने बीच में छोड़ा और दोबारा शुरू किया | अपेक्षित और हानिरहित |
| किसी परिवार या दुकान में साझा किया गया डिवाइस | इंसान की नज़र चाहिए |
#असली लौटे हुए यूज़र को फ़्लैग होने से रोकना
इसका समाधान है Didit को यह बताना कि दोनों सेशन एक ही व्यक्ति के हैं, जो आप vendor_data से करते हैं।
सेशन बनाते समय vendor_data को अपनी इंटरनल यूज़र ID पर सेट करें। एक ही vendor_data वाले सेशन एक समेकित यूज़र में ग्रुप हो जाते हैं, इसलिए एक लौटा हुआ कस्टमर एक जाना-पहचाना चेहरा पहनने वाले नए व्यक्ति की बजाय उसी व्यक्ति के तौर पर पढ़ा जाता है।
अगर आपके अपने असली दोबारा आने वाले कस्टमर पर डुप्लिकेट फ़्लैग दिख रहे हैं, तो
जांचें कि आपका इंटीग्रेशन vendor_data भेज भी रहा है या नहीं। बिना इसके बनाए
गए सेशन को जोड़ा नहीं जा सकता, इसलिए हर दोबारा वेरिफिकेशन एक ऐसे अजनबी की तरह
दिखता है जो संयोग से मेल खा जाता है।
किसी जाने-पहचाने यूज़र की जानबूझकर की गई दोबारा वेरिफिकेशन के लिए, biometric authentication ही इसके लिए बना मॉड्यूल है: यह पूरा डॉक्यूमेंट फ्लो दोहराए बिना, सिर्फ़ चेहरे से एक लौटे हुए यूज़र की दोबारा पुष्टि करता है।
#फ़्लैग हुए डुप्लिकेट को रिव्यू करना
सेशन रिज़ल्ट में पहले वाले मैच किए गए सेशन का रेफ़रेंस होता है, इसलिए आप दोनों को खोलकर साथ-साथ देख सकते हैं - एक ही नाम, एक ही डॉक्यूमेंट नंबर, एक ही चेहरे पर अलग नाम, वगैरह। यही तुलना आपको बताती है कि आप ऊपर बताई गई किस स्थिति में हैं।
अगर यह असली दुरुपयोग है, तो चेहरे को अपनी ब्लॉकलिस्ट में जोड़ दें ताकि अगला प्रयास अपने आप डिक्लाइन हो जाए। अगर यह आपका ही लौटा हुआ कस्टमर है, तो इसे अप्रूव करें और vendor_data की कमी को ठीक करें ताकि यह दोबारा न हो।
#डेटा डिलीट करना भविष्य की डुप्लिकेट डिटेक्शन को प्रभावित करता है
डुप्लिकेट डिटेक्शन उस डेटा से तुलना करके काम करती है जो आपके पास अभी भी है। अगर आप कोई सेशन डिलीट करते हैं, तो वह सेशन खत्म हो जाता है - इसलिए उसमें मौजूद चेहरा अब मैच करने के लिए वहां नहीं रहता, और उसी व्यक्ति का बाद का प्रयास उसका डुप्लिकेट पहचाना नहीं जाएगा।
डेटा मिनिमाइज़ेशन और धोखाधड़ी की पहचान के बीच यही असली ट्रेडऑफ़ है, और इसे बाद में पता लगाने की बजाय जानबूझकर तय करना बेहतर है। देखें वेरिफिकेशन डेटा डिलीट करना।
#खुद किसी चेहरे को खोजना
ऑटोमेटिक चेक से आगे, फेस सर्च एक API के तौर पर भी उपलब्ध है ताकि आप मांगे जाने पर अपने वेरिफाई किए यूज़र में किसी खास चेहरे को खोज सकें - जो ऑनबोर्डिंग के समय की बजाय बाद में किसी धोखाधड़ी के पैटर्न की जांच के लिए उपयोगी है। देखें फेस सर्च।
#डिवाइस और IP सिग्नल एक अलग परत हैं
डुप्लिकेट चेहरा एक संकेत है; साझा डिवाइस फ़िंगरप्रिंट या संदिग्ध IP दूसरा। ये स्वतंत्र चेक हैं, और एक ठान चुका धोखेबाज़ आमतौर पर दूसरे से पहले एक में पकड़ में आ जाता है। डिवाइस और IP एनालिसिस सस्ता है और इसका अपना 500-चेक मंथली फ्री अलाउंस है, इसलिए यह पहले से लाइवनेस चला रहे फ्लो में एक सस्ता जोड़ है।
साझा इंफ्रास्ट्रक्चर पर डिवाइस और IP सिग्नल फ़ॉल्स पॉज़िटिव देते हैं - कॉर्पोरेट नेटवर्क, मोबाइल कैरियर NAT, और क्लाउड-होस्टेड ब्राउज़र सभी कई असली यूज़र को एक ही एड्रेस के पीछे डाल देते हैं। इन्हें सिर्फ़ इनके आधार पर डिक्लाइन करने की बजाय रिव्यू में भेजें।