
Diditがスクリーニングするリストとは
1,300を超えるデータベースが、制裁、PEPおよびその関係者、50,000以上のソースにわたるネガティブ報道、法執行機関、規制当局による措置、国別リスクをカバーしています。
1,300を超えるデータベースです。OFAC SDN、国連、EU、HM Treasuryを含む制裁体制、親族・関係者を含むPEP、415以上のリスクカテゴリーに分類された50,000以上のニュースソースにわたるネガティブ報道、法執行機関・規制当局による措置のリスト、国別リスクシグナルをカバーします。
#カテゴリー
1. 制裁とウォッチリスト。 OFAC SDN、国連、EU、HM Treasuryなど、常に最新の状態に保たれたグローバルな制裁体制と、渡航禁止措置などの関連する規制措置です。
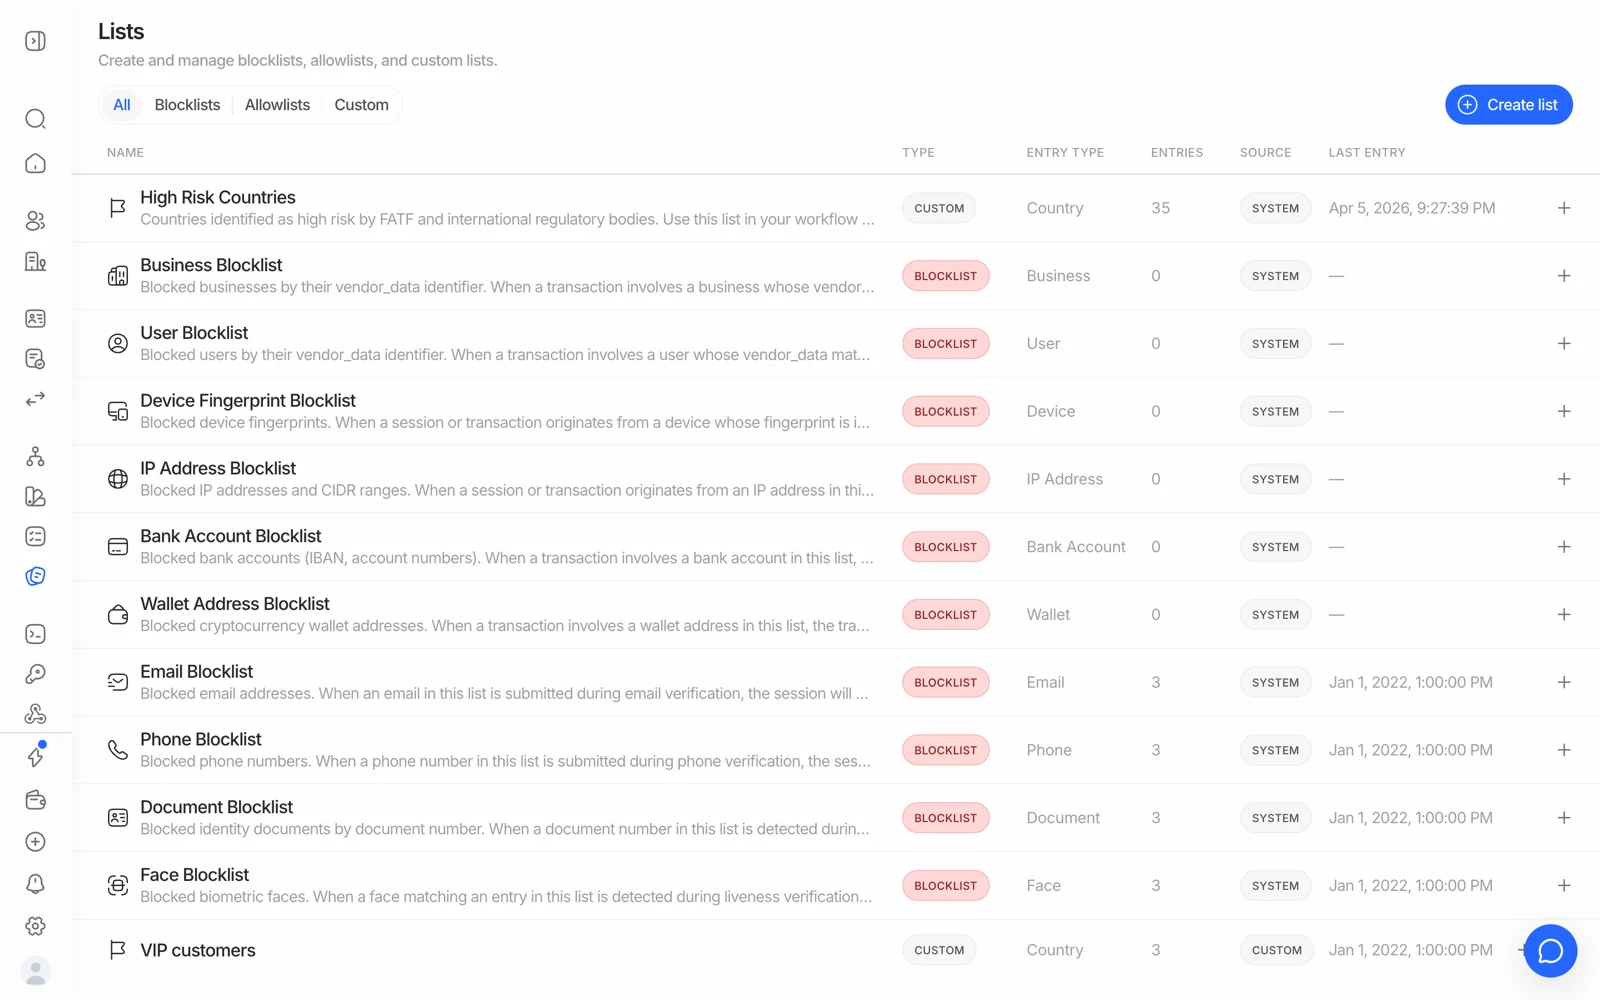
- Blocklistsは、マッチを問答無用でブロックします。
- Allowlistsは、既知の顧客が再びフラグ付けされないようにします。
- Create listで、制裁・PEPカバレッジに加えて自社のリストを追加できます。
2. 政府による法執行機関のリスト。 FBIやインターポールの指名手配リストに加え、排除・資格停止のリストです。
3. 政治的に影響力のある人物(PEP)。 国家元首から一般の公職者まで、階層別のPEPに加えて親族および近しい関係者(RCA)、国有・国営投資企業のような政治的つながりを持つ団体です。
4. ネガティブ報道。 50,000以上のソースにわたるグローバルなニュース分析で、記録は415以上のリスクカテゴリー(申立て、捜査、有罪判決、風評上の問題など)に分類されているため、単に報道の存在だけでなく、どのような種類の報道かがヒットからわかります。
5. 金融犯罪カテゴリー。 詐欺、横領、汚職、脱税、麻薬密売・麻薬犯罪、贈収賄・汚職防止です。
6. テロと反乱活動。 支援ネットワーク、資金提供者、実行要員を含むテロ活動で、正式な指定の前後どちらもプロファイリングされます。
7. 地政学的リスクと国別リスク。 FATFのグレーリスト・ブラックリスト掲載国や禁輸措置対象国を含む高リスク国への関与、およびシェルバンクや制裁対象の国営金融機関などの団体です。
8. 規制・司法上のリスク。 有罪判決や起訴などの裁判所の判断、罰金や資格停止などの規制措置の対象となった人物や団体です。
#特定のリストの確認
コンプライアンス上の義務が特定のリストを名指ししている場合、上記のカテゴリーから推測するのではなく、確認するのが誠実な対応です。OFAC SDN、国連、EU、HM Treasuryは明示的にカバーされています。特定の国の規制当局による登録簿、業種別の資格停止リスト、市場特有のウォッチリストなど、より具体的なものについては、Diditの担当窓口に問い合わせ、書面で確認を得てください。カバレッジに関する主張は、まさに監査担当者が証跡を求める類いのものです。
#スクリーニングのカバレッジが決めてくれないこと
広いカバレッジは、実際のヒットが見つかる可能性を高めます。しかし、次のことは決めてくれません。
- そのヒットが顧客本人に該当するかどうか。 これはマッチスコアの問題であり、よくある名前は大規模なリストと衝突します。AMLスクリーニング結果の理解をご覧ください。
- そのヒットがオンボーディングを止めるべきかどうか。 PEPは犯罪者ではありません。PEPステータスは通常、拒否ではなく強化された継続的顧客管理を意味します。判断は自社のポリシー次第です。
- 自社の義務を満たしているかどうか。 カバレッジは能力です。義務そのものはあなたのものであり、規制当局、業種、リスク評価によって異なります。
#カバレッジと同じくらいスクリーニング頻度が重要
スクリーニングは、実行された日にリストが何を示していたかを教えてくれるだけです。リストは常に変化しており、指定は追加され続け、ネガティブ報道も蓄積されていきます。継続的顧客管理を最新の状態に保つ義務がある場合、オンボーディング時の一度きりのスクリーニングではそれを満たせません。継続的AMLモニタリング(年間$0.07)をご覧ください。
#暗号資産ウォレットは別にスクリーニングされる
人物をウォッチリストと照合することと、ブロックチェーンアドレスのエクスポージャーを調べることは、異なるデータを使う異なる問題です。ウォレットスクリーニングとトランザクションレベルのAMLは、トランザクションモニタリングの一部です。ウォレットスクリーニングをご覧ください。
#記録の保持
スクリーニング結果はセッションの一部であるため、他のすべてと同様にセッションPDFに含まれ、すべてのAPI呼び出しは365日間監査ログに残ります。セッションよりも長い期間スクリーニングのエビデンスを保持する義務がある場合は、判定の時点でレポートをエクスポートし、自社のシステムに保管してください。検証レポートのダウンロードをご覧ください。
設定した保持期間と矛盾する法定の記録保持期間があるとお考えの場合、それは推測すべきプラットフォームの設定ではなく、自社のコンプライアンス上の判断です。まず期間を決定し、それに合わせて保持設定と自社のアーカイブ方法を調整してください。